 traceforce/mcp-xray
एकीकृत सुरक्षा स्कैनर, MCP सर्वरों के लिए कॉन्फ़िग, पेंटेस्ट, और रेपो-स्कैन मोड के साथ। CI/CD एकीकरण के लिए SARIF रिपोर्ट उत्पन्न करता है, टोकन और LLM विश्लेषकों के माध्यम से गुप्त जानकारी, कमजोरियाँ और गलत कॉन्फ़िगरेशन का पता लगाता है।
[!NOTE] AI एजेंट स्किल्स को सुरक्षित करना चाहते हैं? Skill X-Ray देखें, एक ओपन-सोर्स स्टैटिक सिक्योरिटी स्कैनर जो इंस्टॉलेशन से पहले स्किल पैकेजों का विश्लेषण करके उनमें दुर्भावनापूर्ण या जोखिम भरे व्यवहार की पहचान करता है, बिना उन्हें निष्पादित किए।
MCP X-Ray, Model Context Protocol (MCP) सर्वरों के लिए एक एकीकृत ओपन-सोर्स सुरक्षा स्कैनिंग और पेनेट्रेशन टेस्टिंग समाधान है। यह सुरक्षा टूलिंग और CI/CD पाइपलाइनों के साथ सहज एकीकरण के लिए प्रोडक्शन-रेडी SARIF रिपोर्ट उत्पन्न करता है। स्कैन परिणामों को वैकल्पिक रूप से केंद्रीकृत सुरक्षा प्रबंधन और ट्रैकिंग के लिए Traceforce Atlas पर अपलोड किया जा सकता है। Atlas के रजिस्ट्री में 600 से अधिक MCP हैं, जो MCP इकोसिस्टम के लिए एक व्यापक सुरक्षा मूल्यांकन डेटाबेस प्रदान करता है।
# Clone the repository
git clone https://github.com/traceforce/mcp-xray
cd mcp-xray

# Install required dependencies (buf, etc.)
make install-dependencies

# Build everything (generates protobuf code and builds the binary)
# The binary will be created as `mcpxray` in the current directory
make all
सुरक्षा समस्याओं के लिए MCP कॉन्फ़िग्स को स्कैन करें; अपने सेटअप का बेसलाइन बनाने के लिए पेंटेस्ट से पहले इसे चलाएँ।
# Scan a specific MCP config file (uses token analyzer by default)
./mcpxray config-scan /path/to/mcp/config.json

# Scan all known MCP config paths automatically for Cursor, Claude and Windsurf.
# Known config locations (relative to home directory):
#   ~/.cursor/mcp.json (Cursor)
#   ~/Library/Application Support/Claude/claude_desktop_config.json (Claude Desktop)
#   ~/.codeium/windsurf/mcp_config.json (Windsurf)
./mcpxray config-scan --scan-known-configs

# Use LLM analyzer for more extensive and deepr analysis
./mcpxray config-scan /path/to/mcp/config.json --analyzer-type llm --llm-model claude-3-5-sonnet-20241022

# Specify custom output file
./mcpxray config-scan /path/to/mcp/config.json --output custom-report.sarif.json
डिटेक्शन क्षमताएँ:
MCP सर्वरों के विरुद्ध वास्तविक टूल कॉल करके सुरक्षा परीक्षण योजनाओं को निष्पादित करें। पेंटेस्ट चलाने के लिए LLM आवश्यक हैं। उत्पादन में वास्तविक परिनियोजन से पहले इसे चलाएँ।
# Run pentest with auto-generated test plan (requires LLM model)
./mcpxray pentest /path/to/mcp/config.json --llm-model claude-sonnet-4-5

# Use a custom test plan YAML file
./mcpxray pentest /path/to/mcp/config.json --test-plan /path/to/test-plan.yaml --llm-model claude-sonnet-4-5
पहचान क्षमताएँ: कोड निष्पादन, SSRF, पथ ट्रैवर्सल, प्राधिकरण बायपास, इनपुट इंजेक्शन, सूचना प्रकटीकरण, और DoS भेद्यताएँ
कोडबेस में भेद्यताओं के लिए स्कैन करें; इसका उपयोग तब करें जब आप कोड के स्वामी हों या उसे बदल सकते हों।
# Scan current directory
./mcpxray repo-scan

# Scan a specific repository
./mcpxray repo-scan /path/to/repository

# Specify custom output file
./mcpxray repo-scan --output custom-report.sarif.json
पहचान क्षमताएँ:
टेन्ट SAST OpenGrep इंजन का उपयोग करता है। पिन किए गए,
SHA-सत्यापित बाइनरी को make install-opengrep के साथ इंस्टॉल करें (Linux x86_64/arm64, macOS
arm64/x86_64)। अन्य प्लेटफ़ॉर्म पर, opengrep स्वयं इंस्टॉल करें और
MCPXRAY_OPENGREP_BIN सेट करें। टेन्ट विश्लेषण इंस्टॉलेशन द्वारा सक्रिय होता है: repo-scan इसे
तब चलाता है जब भी पिन किया गया इंजन हल करने योग्य हो, और जब इंजन अनुपस्थित हो तो यह टेन्ट को छोड़ देता है
और फिर भी SCA, सीक्रेट्स, और असुरक्षित-कमांड नियम चलाता है।
Go और TypeScript (और Python) पर क्रॉस-फ़ाइल, इंटरप्रोसीजरल टेन्ट के लिए, CodeQL इंजन इंस्टॉल करें। यह भी इंस्टॉलेशन द्वारा सक्रिय होता है, और इसके निष्कर्ष OpenGrep के साथ मर्ज किए जाते हैं:
make install-codeql                        # pinned CodeQL bundle (Linux x86_64, macOS, Windows)
./mcpxray repo-scan <repo>                 # every installed engine runs; results merged
CodeQL प्रत्येक भाषा के लिए एक डेटाबेस बनाता है, इसलिए बंडल इंस्टॉल होने के बाद स्कैन में स्पष्ट रूप से अधिक समय लगता है; यह लागत क्रॉस-फ़ाइल विश्लेषण की कीमत है। तेज़ इंट्रा-फ़ाइल पास पर वापस जाने के लिए, इंजन को उसी तरह अनइंस्टॉल करें जैसे आपने इंस्टॉल किया था: make install-codeql से बंडल हटाएँ (यह बाइनरी के बगल में रहता है), या यदि आपने MCPXRAY_CODEQL_BIN को किसी पर इंगित किया था तो उसे अनसेट करें। Python और TypeScript बिना बिल्ड के एक्सट्रैक्ट होते हैं (लक्ष्य कभी निष्पादित नहीं होता)। Go में कोई बिना-बिल्ड मोड नहीं है, इसलिए CodeQL लक्ष्य को कंपाइल करता है; वह चरण केवल --codeql-allow-build के साथ चलता है और अन्यथा चेतावनी के साथ छोड़ दिया जाता है; स्कैन कभी भी किसी प्रॉम्प्ट पर ब्लॉक नहीं होता।
प्रत्येक भाषा को database create के साथ-साथ analyze को कवर करने वाला एक समय बजट मिलता है — डिफ़ॉल्ट रूप से 600s। जो लक्ष्य इससे अधिक हो जाता है वह कुछ भी योगदान नहीं देता, इसलिए बड़े रिपॉज़िटरी के लिए इसे --codeql-timeout <seconds> (या MCPXRAY_CODEQL_TIMEOUT) से बढ़ाएँ; जब दोनों सेट हों तो फ़्लैग प्राथमिकता लेता है। बजट से अधिक होने की रिपोर्ट timed out after Ns के रूप में की जाती है, कभी भी साफ़ शून्य के रूप में नहीं।
MCP X-Ray SARIF (Static Analysis Results Interchange Format) फ़ॉर्मेट में रिपोर्ट उत्पन्न करता है, जिसे सुरक्षा टूल और CI/CD प्लेटफ़ॉर्म द्वारा व्यापक रूप से समर्थित किया जाता है।
केंद्रीकृत सुरक्षा प्रबंधन, रिपोर्टिंग और समय के साथ ट्रैकिंग के लिए स्कैन परिणामों को Traceforce Atlas पर अपलोड करें। किसी भी स्कैन कमांड में --upload फ़्लैग जोड़ें। सफल अपलोड के बाद उत्पन्न फ़ाइलों को हटाने के लिए --clean-up का उपयोग करें।
आवश्यक एनवायरनमेंट वेरिएबल:
TRACEFORCE_CLIENT_IDTRACEFORCE_CLIENT_SECRETये क्रेडेंशियल Atlas UI के सेटिंग्स पेज से डाउनलोड किए जा सकते हैं।
# Upload config scan results
./mcpxray config-scan /path/to/mcp/config.json --upload

# Upload with cleanup
./mcpxray config-scan /path/xia-add-registry-imageto/mcp/config.json --upload --clean-up

# Upload pentest results
./mcpxray pentest /path/to/mcp/config.json --llm-model claude-sonnet-4-5 --upload
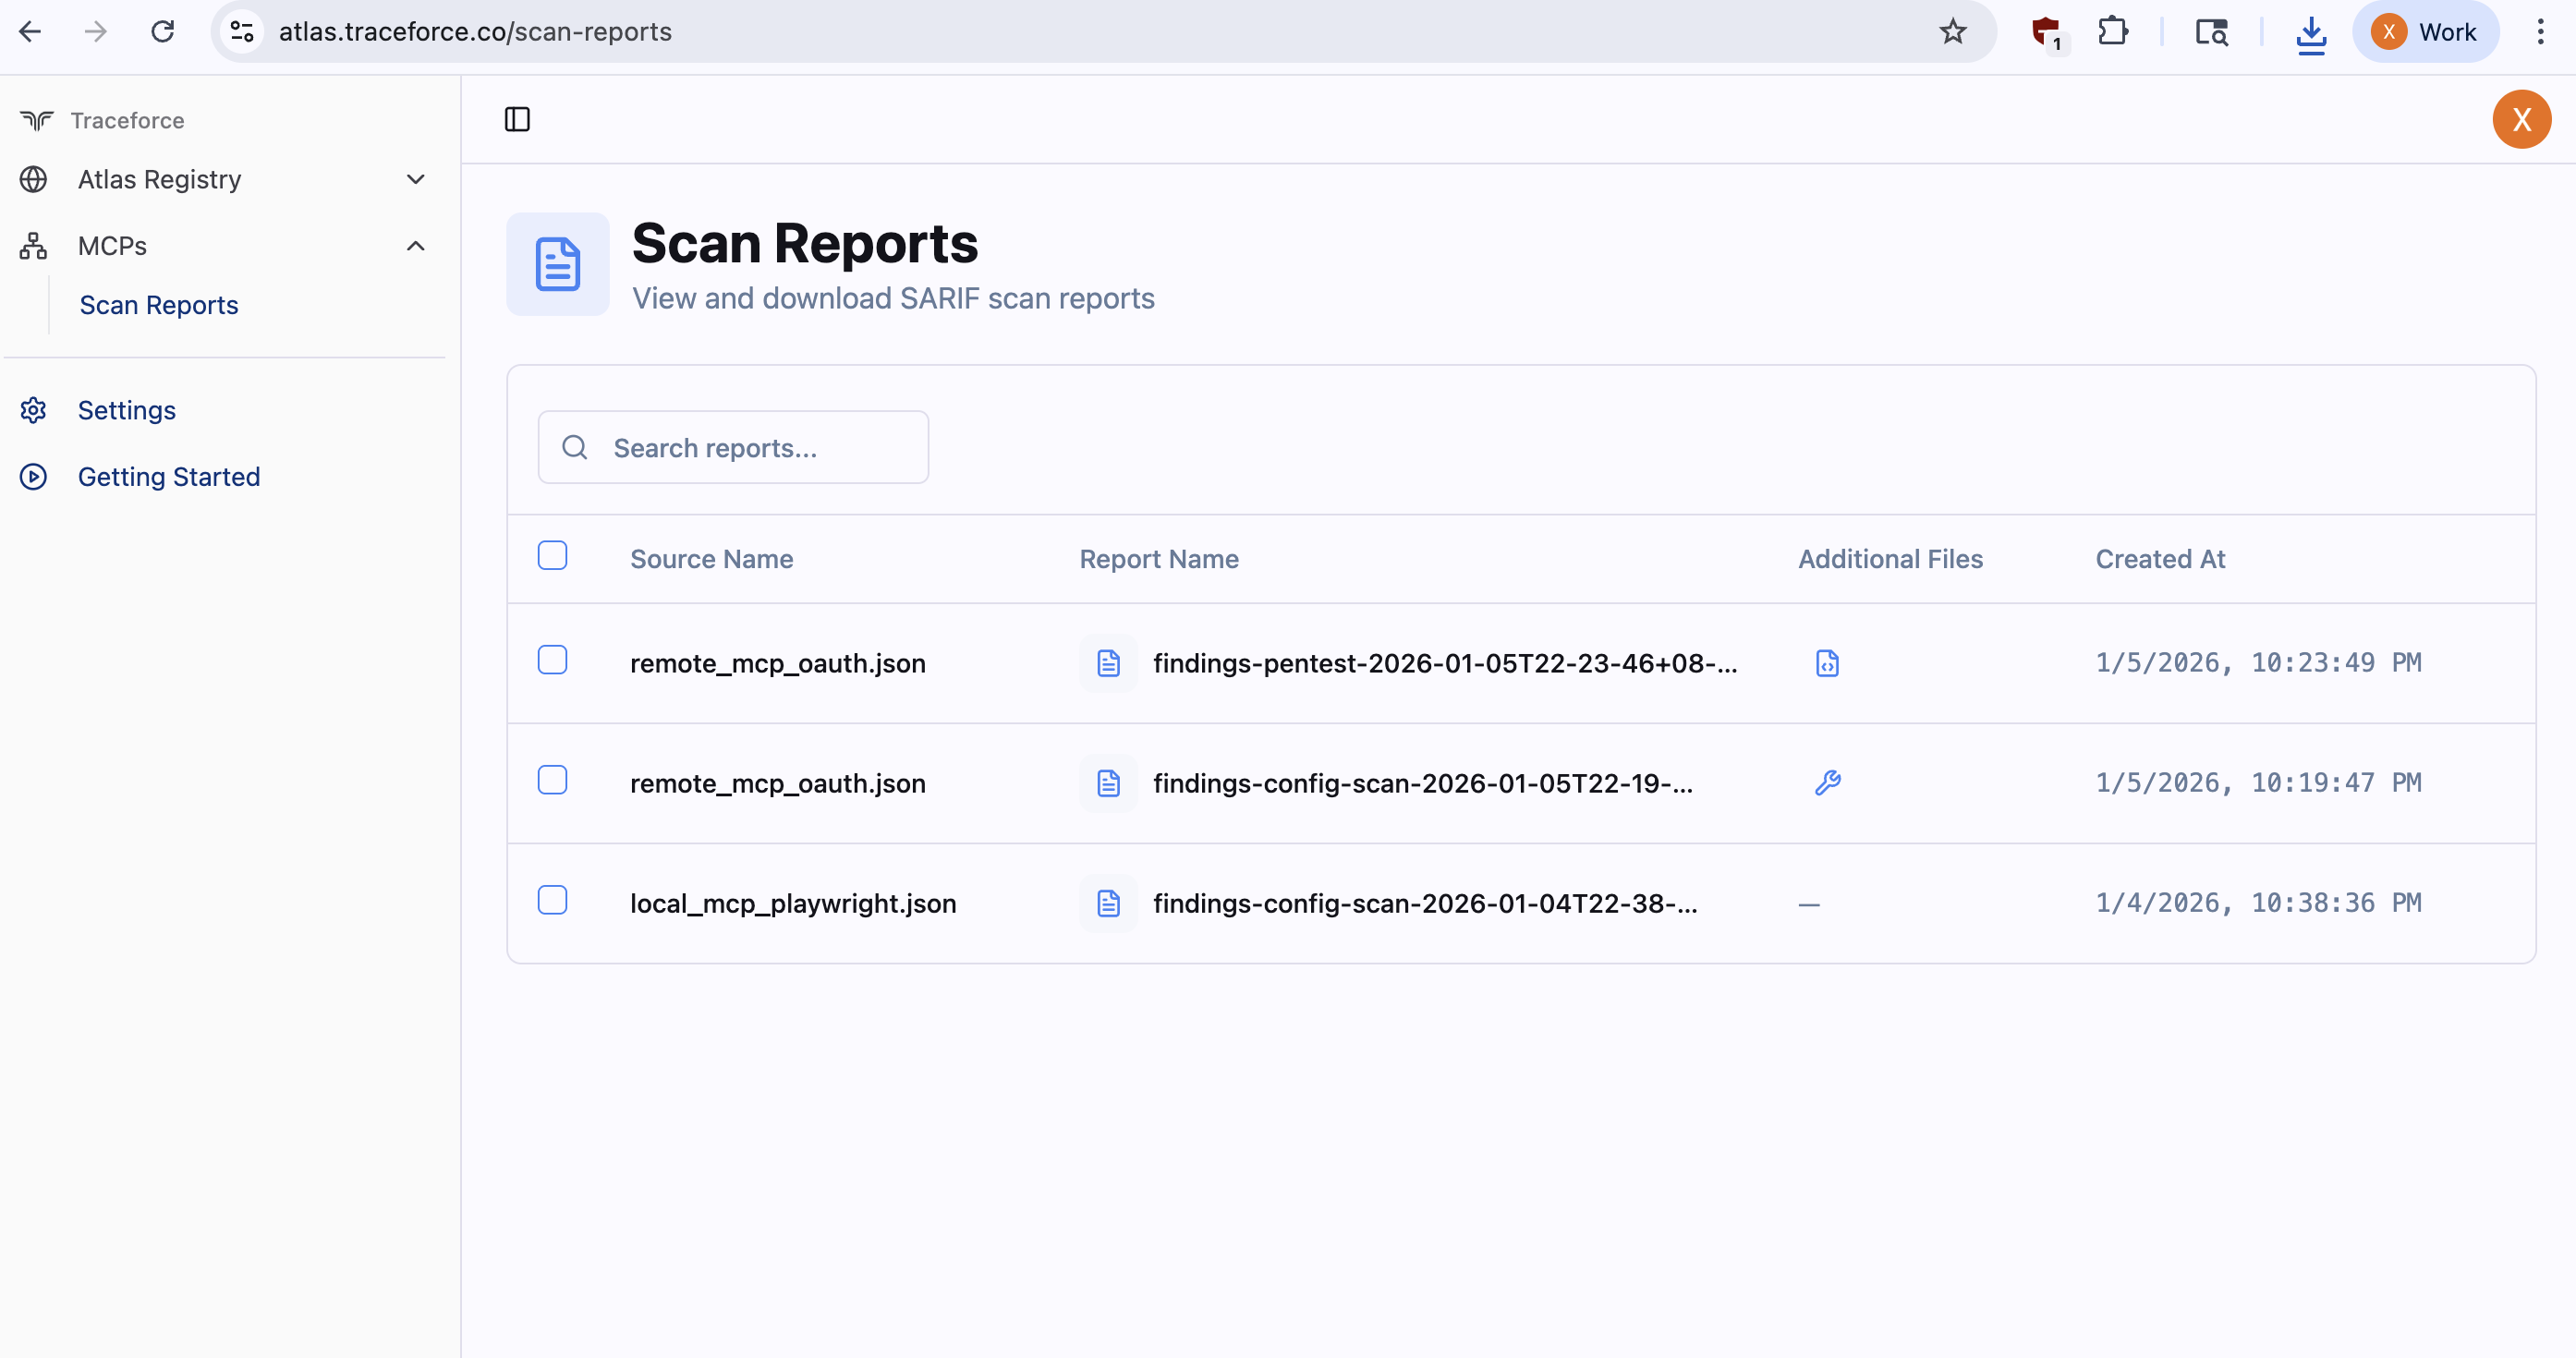
उदाहरण स्कैन आउटपुट examples/findings/ में उपलब्ध हैं।
उदाहरण MCP कॉन्फ़िगरेशन फ़ाइलें examples/mcp_configs/ निर्देशिका में उपलब्ध हैं।
एक उदाहरण MCP सर्वर examples/mcp_server/ निर्देशिका में उपलब्ध है:
mcp_server.py: streamable-http ट्रांसपोर्ट का उपयोग करने वाला FastMCP सर्वरmcp.json: सर्वर से कनेक्ट करने के लिए कॉन्फ़िगरेशन फ़ाइलREADME.md: सर्वर को सेट अप करने और स्कैन करने के निर्देशMCP X-Ray टूल सुरक्षा का विश्लेषण करने के लिए दो विधियाँ प्रदान करता है:








