
 #1
 sqlmapproject/sqlmap
 puzzlepeaches/log4junifi
Unifi Network Application में CVE-2021-44228 का शोषण करके रिमोट कोड निष्पादन और बहुत कुछ।
 jbaines-r7/through_the_wire
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2022-26134 (Atlassian Confluence में OGNL इंजेक्शन) के लिए। Linux लक्ष्यों के लिए रिवर्स शेल और इन-मेमोरी फ़ाइल…
 saelo/cve-2018-4233
CVE-2018-4233 के लिए एक्सप्लॉइट, जो Pwn2Own 2018 के दौरान उपयोग किया गया WebKit JIT ऑप्टिमाइज़ेशन बग है।
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
एक लॉगिन बायपास (CVE-2019-18371) और एक कमांड इंजेक्शन कमजोरी (CVE-2019-18370) Xiaomi Router R3G में संस्करण 2.28.23 तक।
 takito1812/web-hacking-playground
वास्तविक मामलों में पाई गई कमजोरियों वाला वेब एप्लिकेशन, पेंटेस्ट और बग बाउंटी कार्यक्रमों दोनों में।
 k8gege/ciscoexploit
Cisco एक्सप्लॉइट (CVE-2019-1821 Cisco Prime Infrastructure रिमोट कोड निष्पादन/CVE-2019-1653/Cisco SNMP RCE/Cisco RV320 पासवर्ड डंप)
 orwagodfather/xss-payloads
वेब सुरक्षा परीक्षण, पेनेट्रेशन परीक्षण, और क्रॉस-साइट स्क्रिप्टिंग भेद्यताओं के मैन्युअल सत्यापन के लिए XSS पेलोड्स का चयनित संग्रह।
 mpgn/cve-2019-5418
CVE-2019-5418 - Ruby on Rails में फ़ाइल सामग्री प्रकटीकरण
 census/whatsapp-mitd-mitm
PoC और CVE-2020-6516 (Chrome) और CVE-2021-24027 (WhatsApp) के शोषण के लिए उपकरण
 y4er/cve-2020-2883
Weblogic coherence.jar RCE
 pyroxenites/s2-062
रिमोट कोड निष्पादन S2-062 CVE-2021-31805 सत्यापन POC
 an0nlk/nosql-mongodb-injection-username-password-enumeration
इस स्क्रिप्ट का उपयोग करके, आप Nosql(mongodb) injecion के प्रति कमजोर वेब अनुप्रयोगों के उपयोगकर्ता नाम और पासवर्ड का एनुमरेट कर सकते हैं।
 airboi/cve-2020-17144-exp
Exchange2010 अधिकृत RCE
 jas502n/cve-2019-3396
Confluence अनधिकृत RCE (CVE-2019-3396) भेद्यता
 bo0om/cve-2017-5124
Chrome < 62 uxss शोषण (CVE-2017-5124)
 mistymntncop/cve-2022-1802
Firefox CVEs (2022-1802, 1529, 2200) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट कोड, जो Windows पर संस्करण 100.0.1 को लक्षित करता है, ब्राउज़र भेद्यता शोषण…
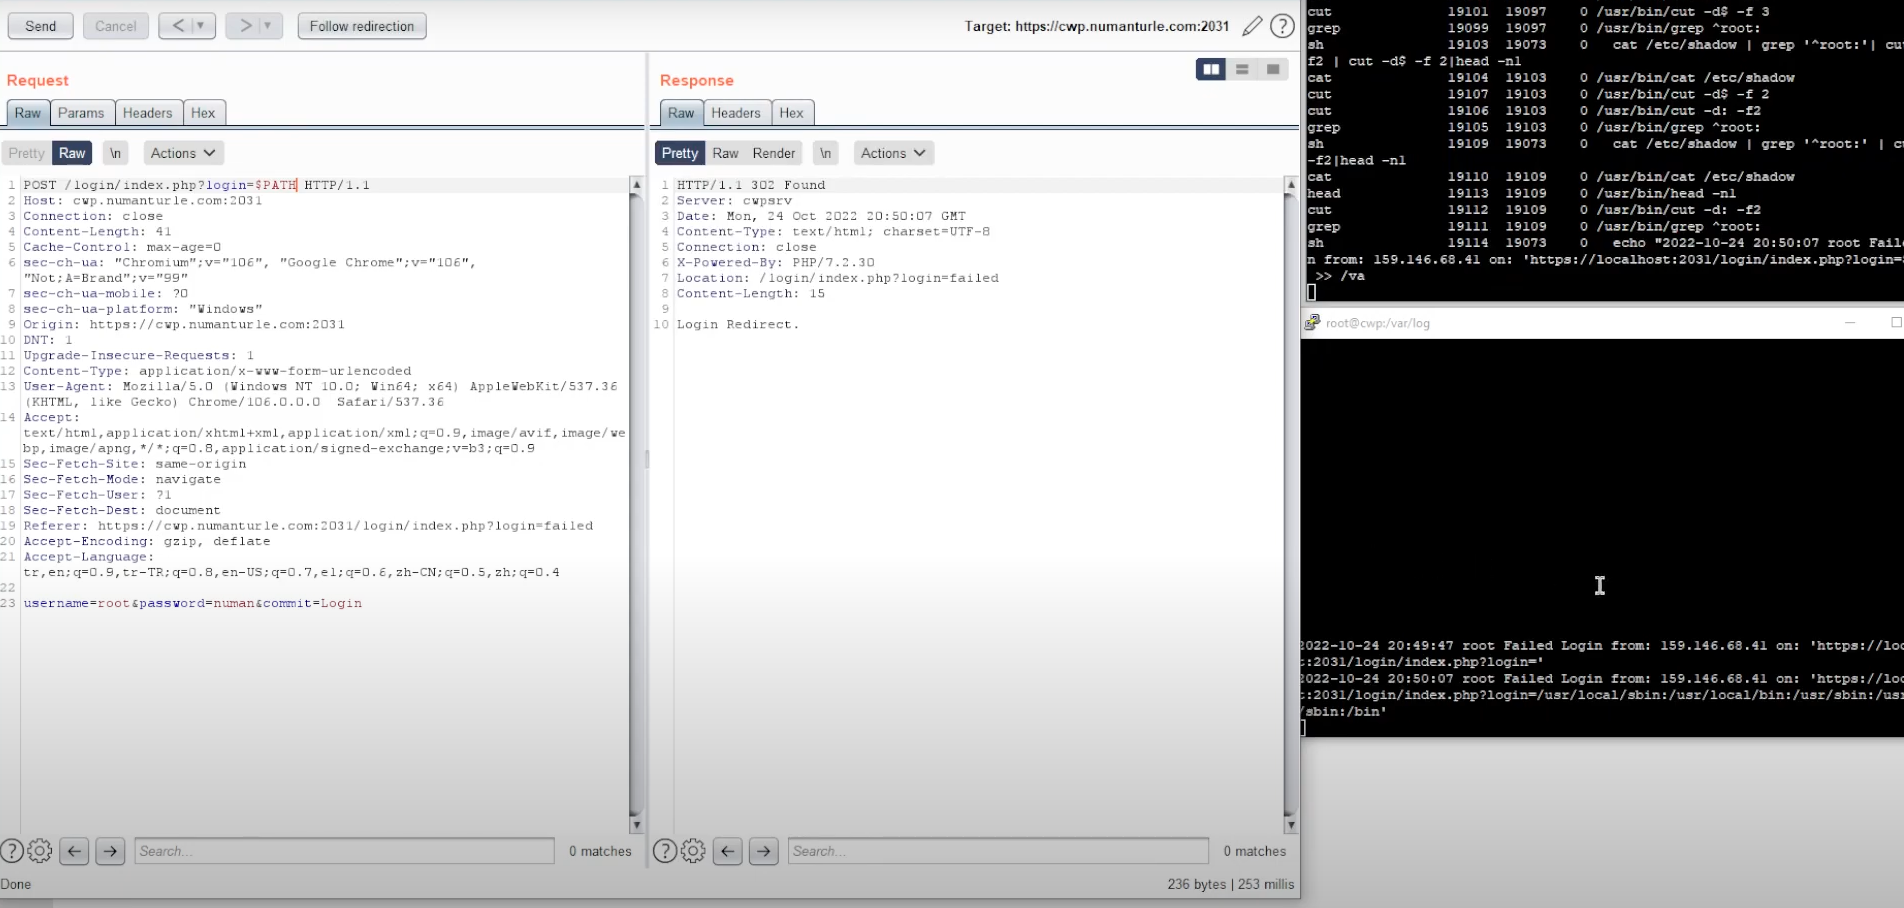 numanturle/cve-2022-44877
CVE-2022-44877 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Centos Web Panel 7 (< 0.9.8.1147) में लॉगिन पैरामीटर में कमांड इंजेक्शन के माध्यम से बिना…
 mpgn/cve-2019-19781
CVE-2019-19781 - Citrix ADC Netscaler पर रिमोट कोड निष्पादन शोषण








