
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 एवं CVE-2024-34342 प्रूफ ऑफ कॉन्सेप्ट
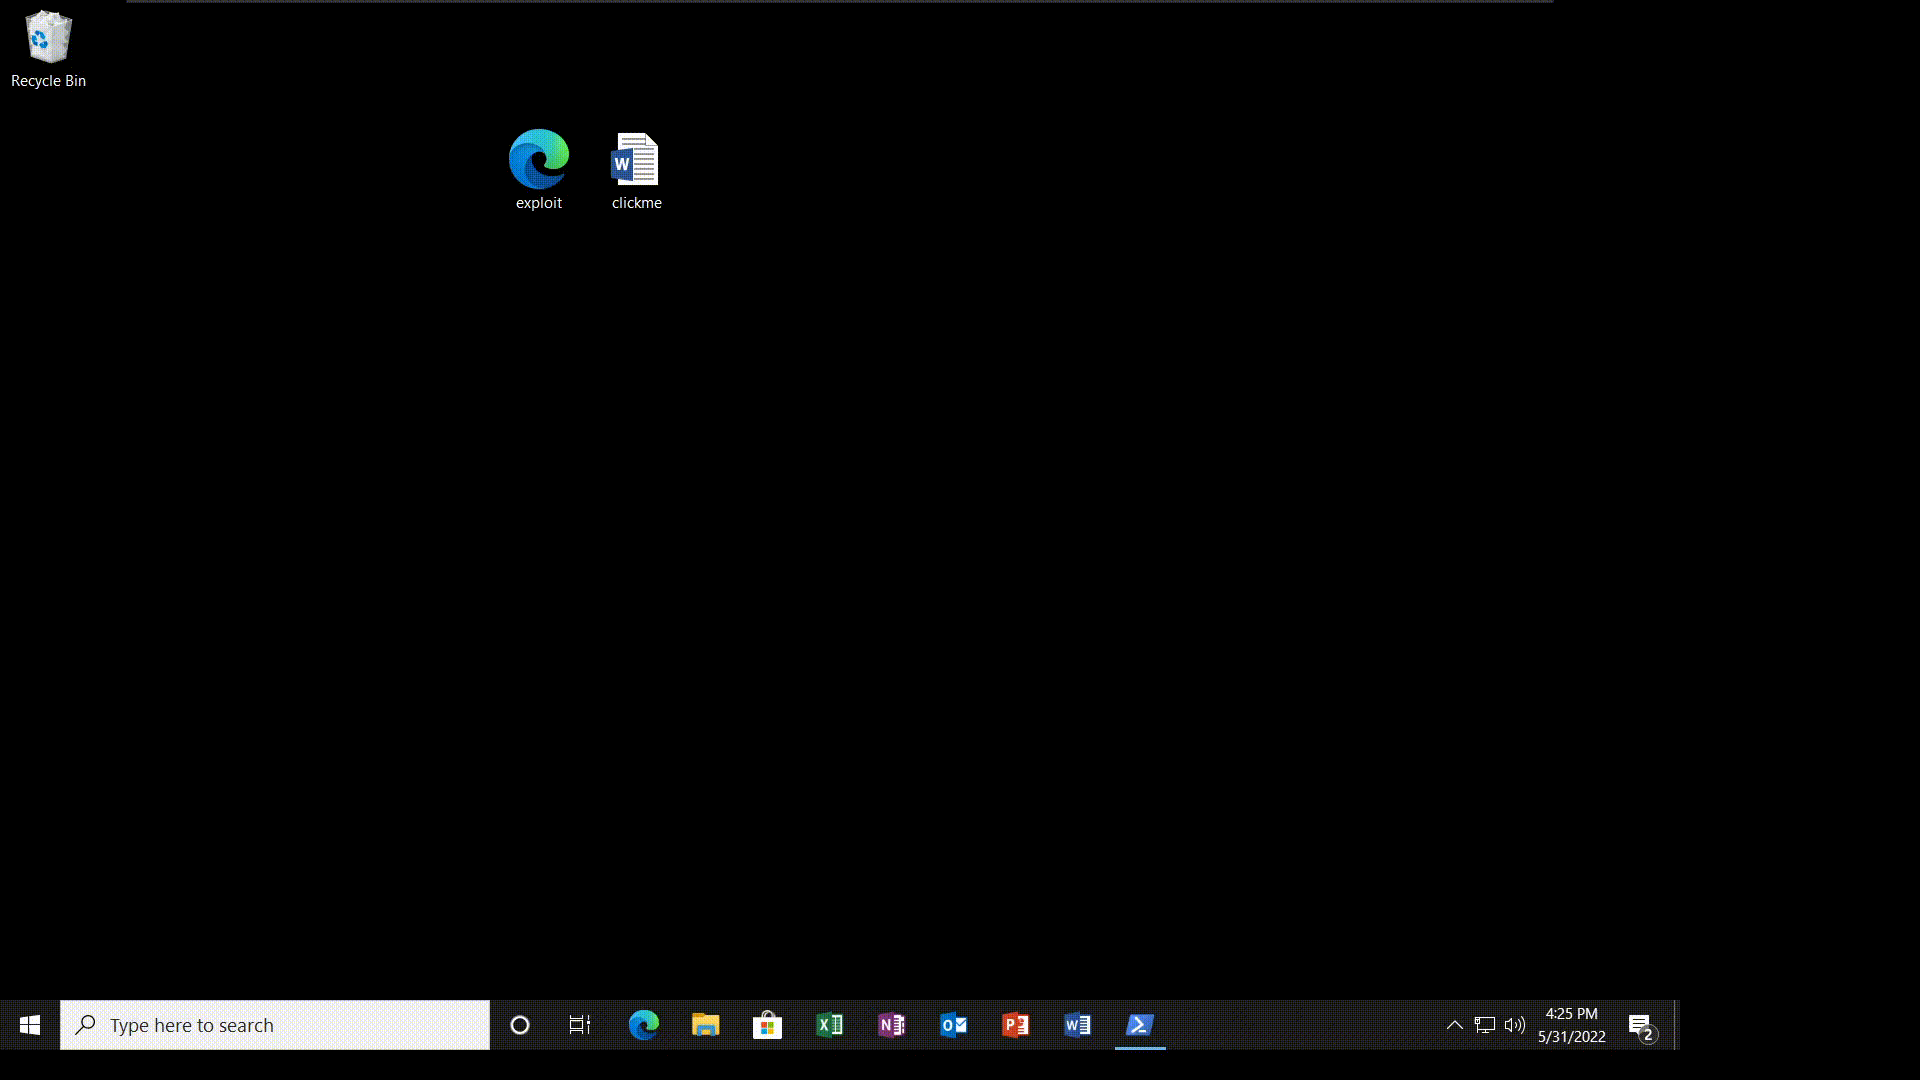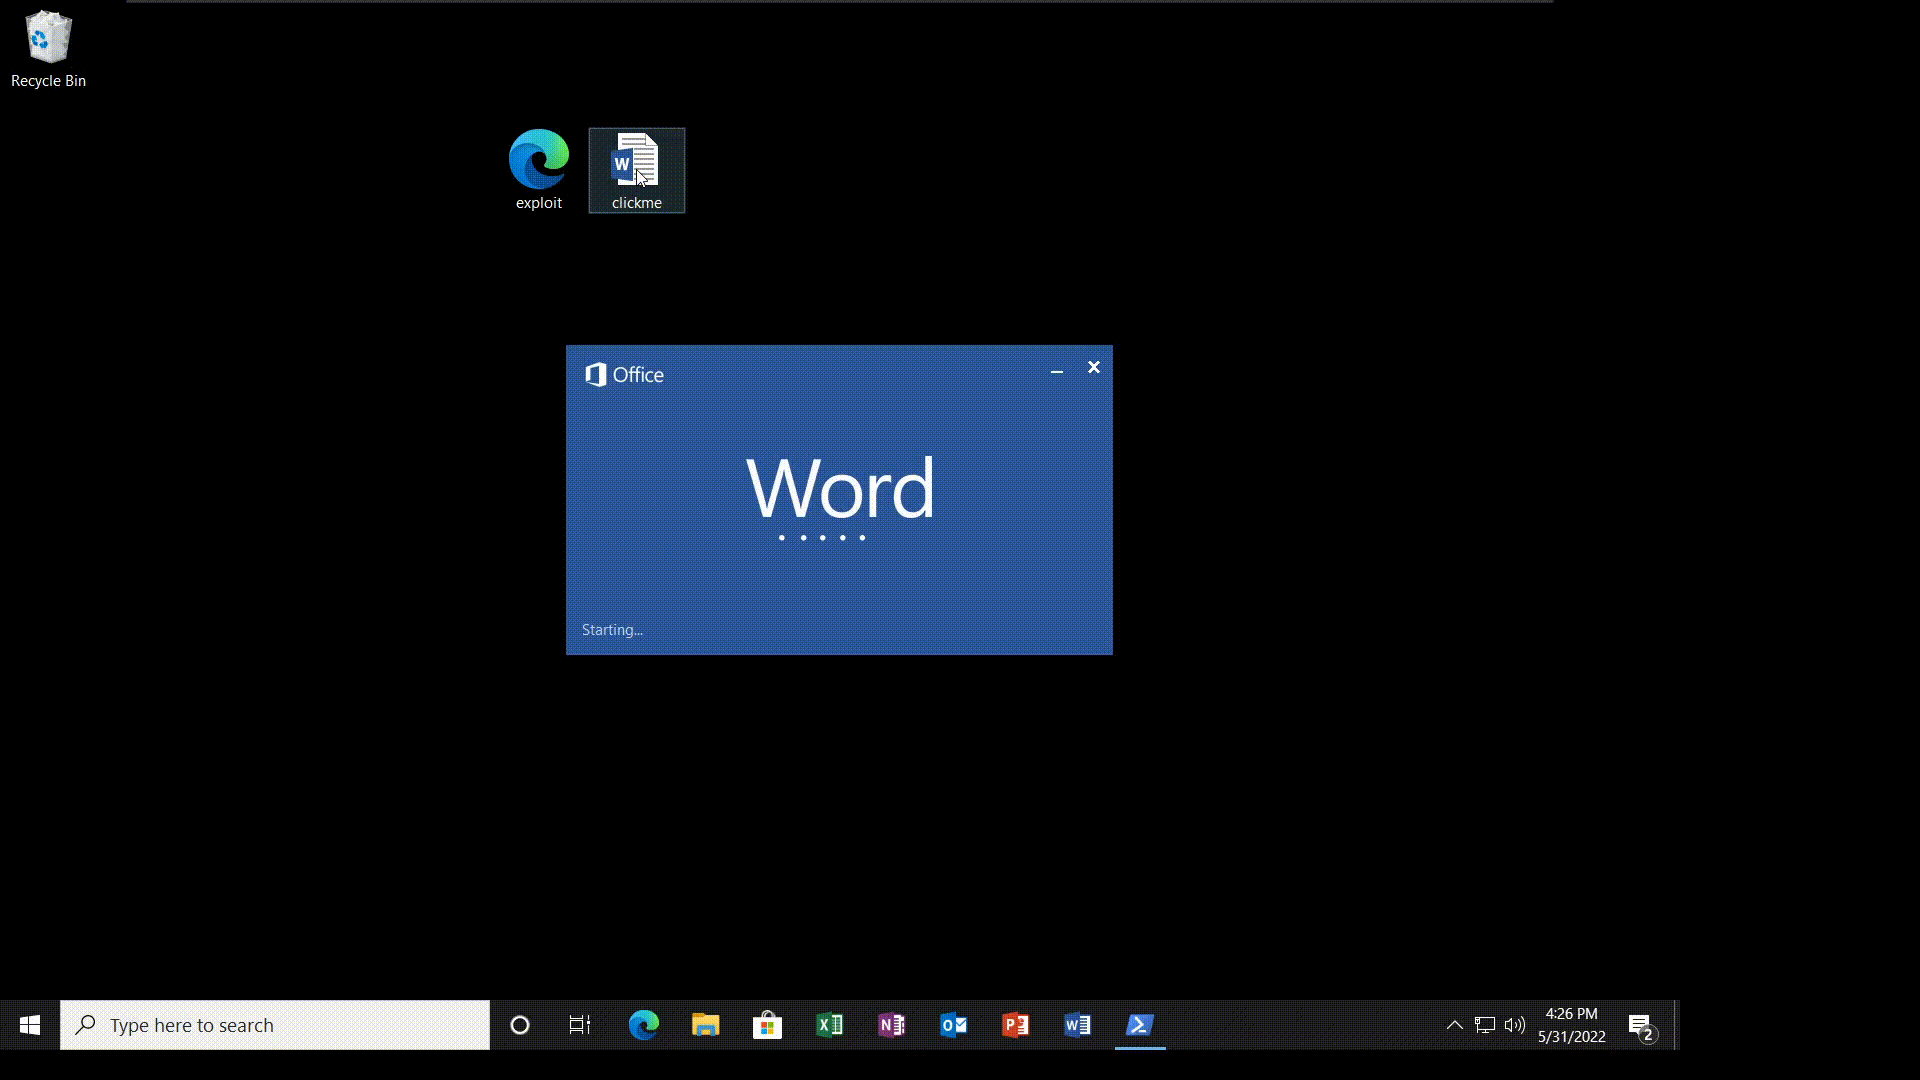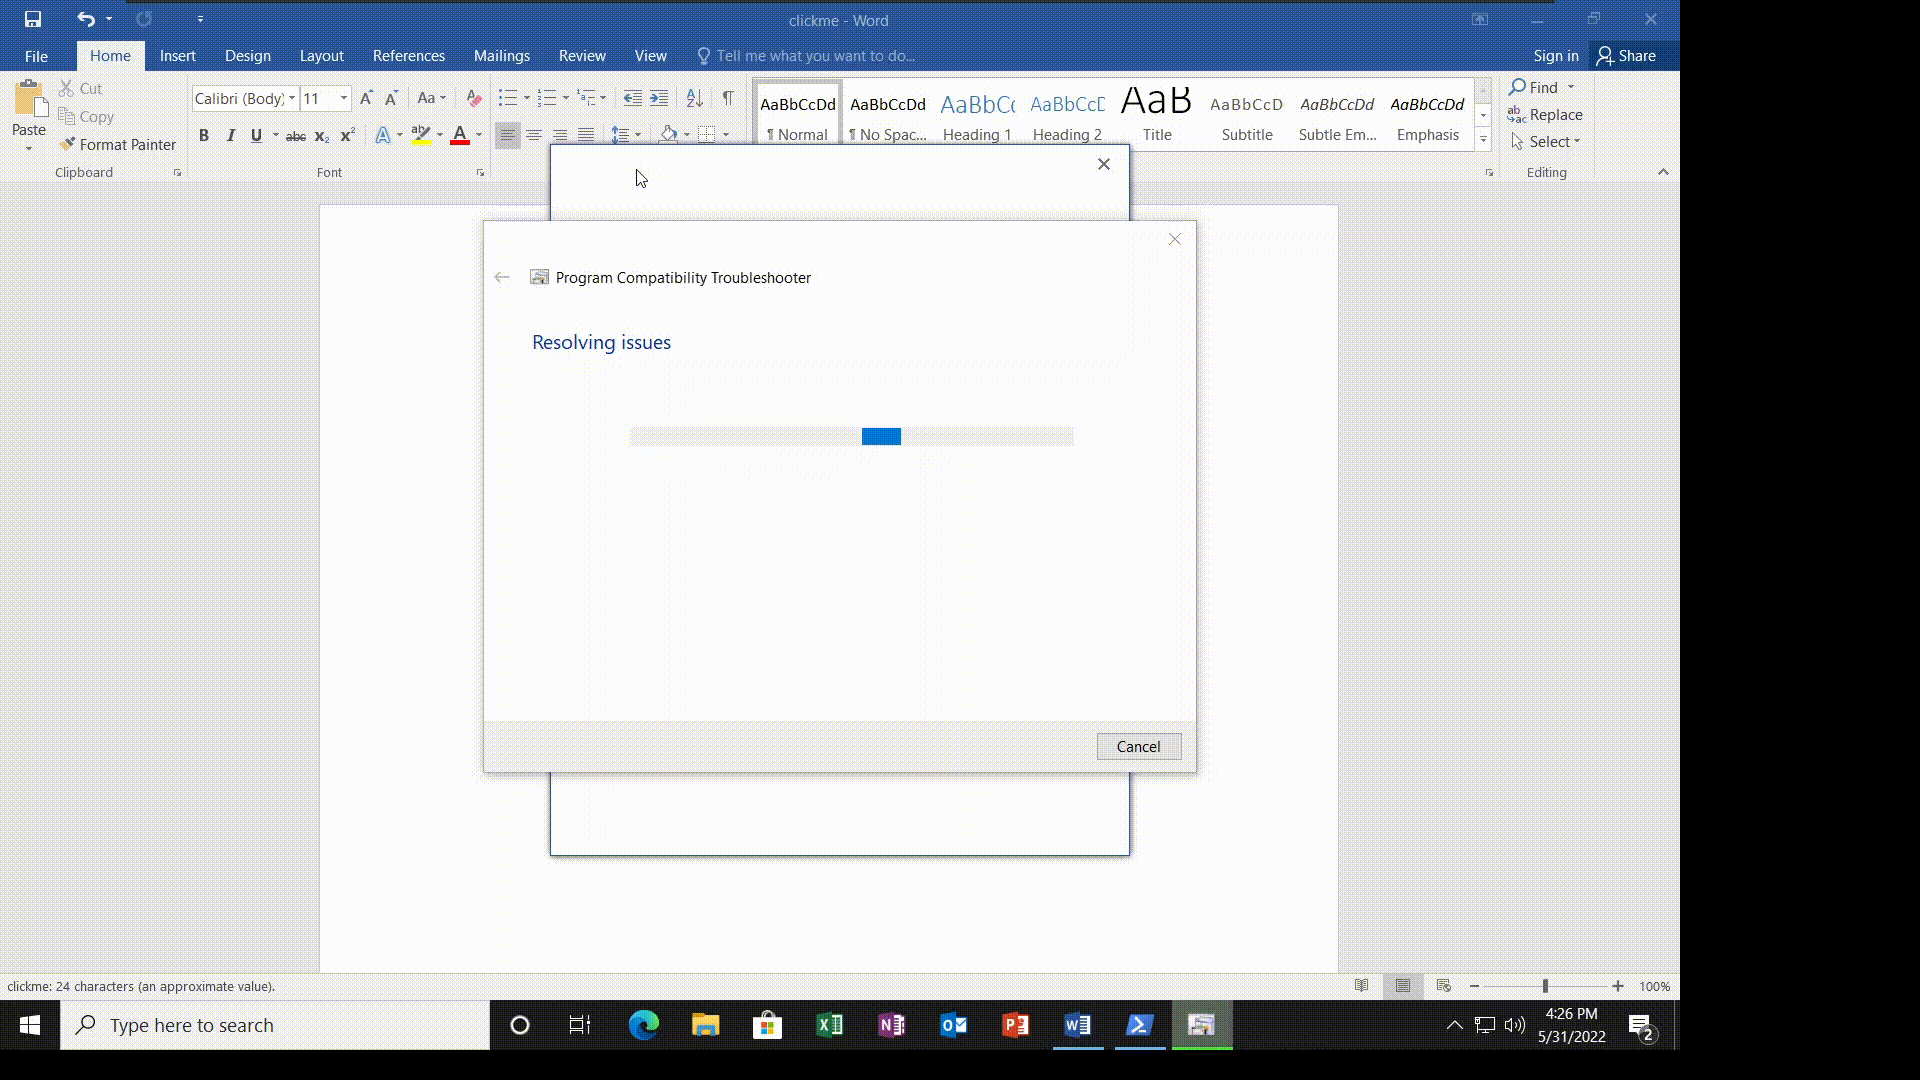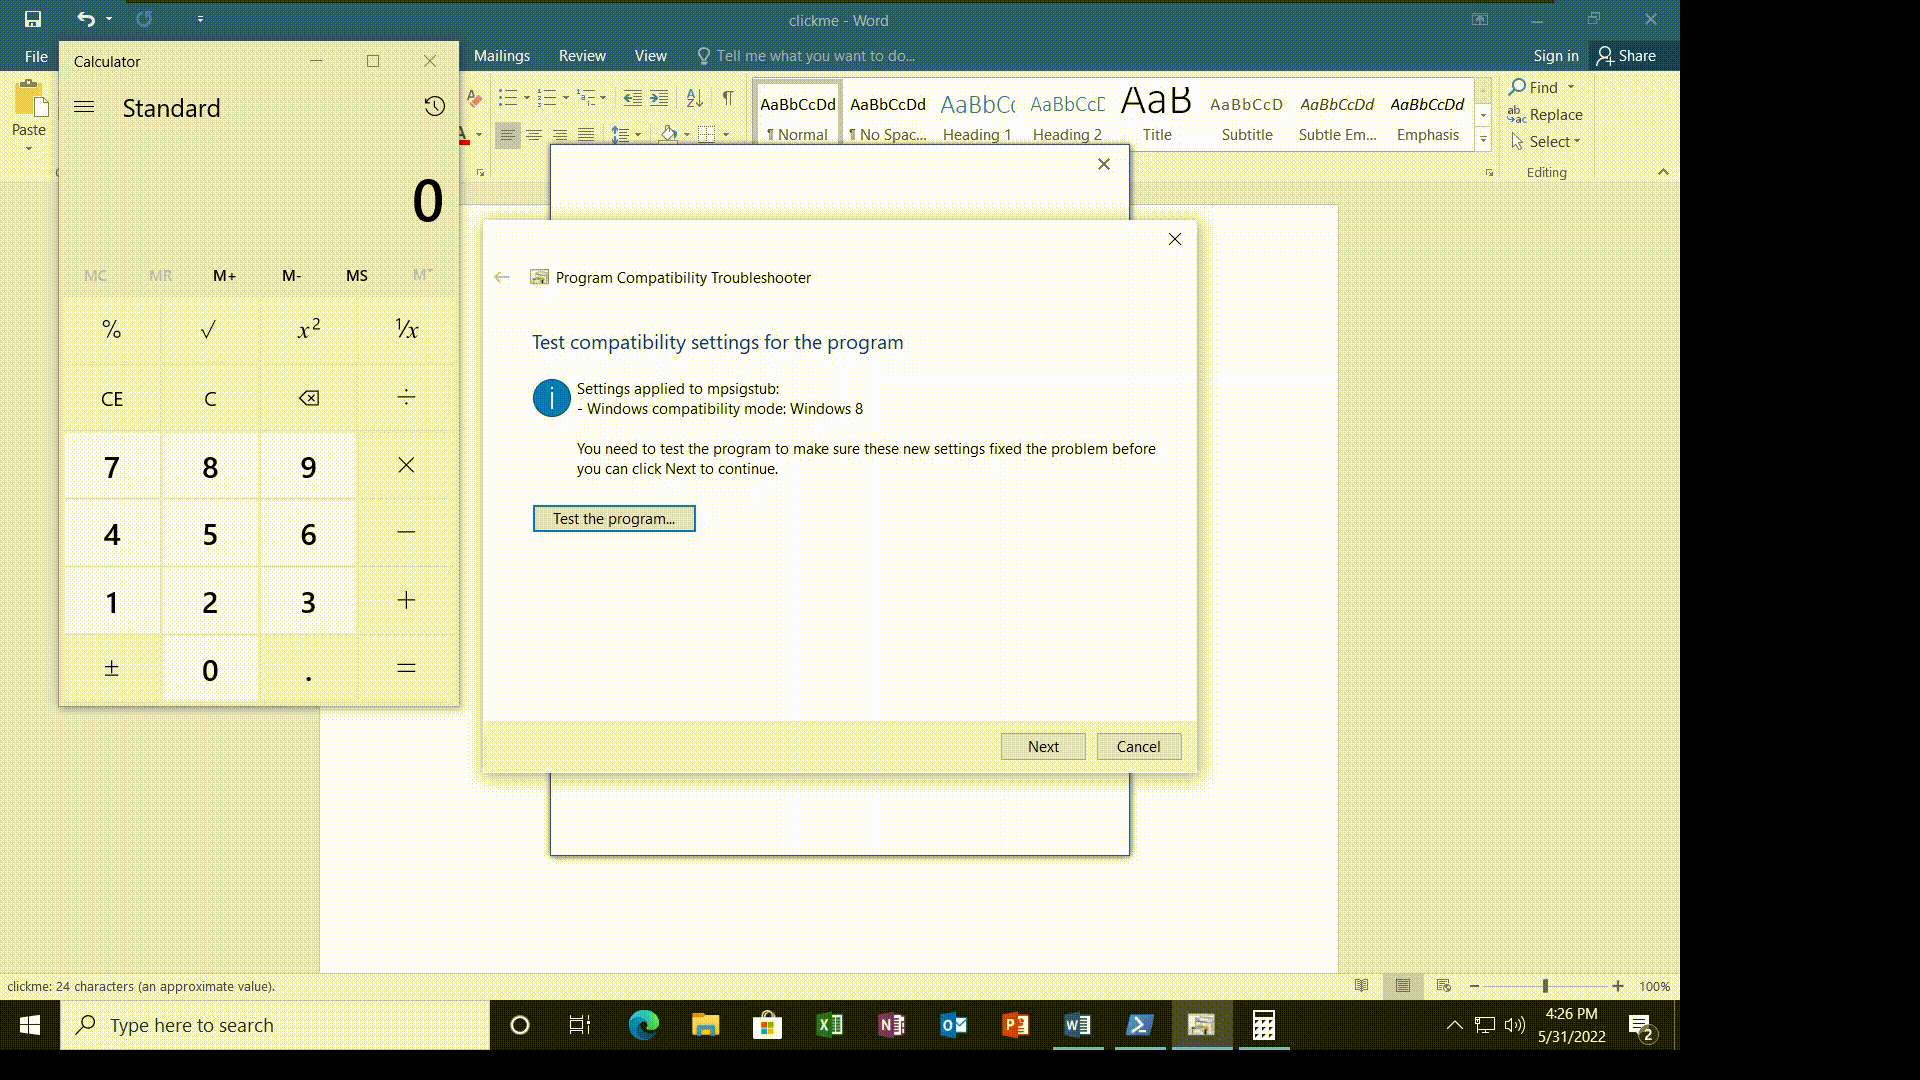 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)
 tuhinshubhra/shellstack
एक PHP आधारित उपकरण जो आपको अपनी सभी बैकडोर वाली वेबसाइटों को कुशलतापूर्वक प्रबंधित करने में मदद करता है।
 sma11new/poclist
भेद्यता POC, EXP संग्रह, लगातार अद्यतन। Apache Druid-मनमाना फ़ाइल पढ़ना (CVE-2021-36749), ConfluenceRCE (CVE-2021-26084), ZeroShell फ़ायरवॉल RCE…
 mrd0x/webview2-cookie-stealer
WebView2 पृष्ठों में JavaScript कीलॉगर इंजेक्ट करता है ताकि कीस्ट्रोक्स कैप्चर कर सके और Microsoft प्रमाणीकरण सत्रों से कुकीज़ को HTTP GET अनुरोधों…
 ethicalhackingplayground/tproxer
रिवर्स प्रॉक्सी पथ-आधारित SSRF ढूँढने की प्रक्रिया को स्वचालित करने के लिए बनाया गया एक Burp Suite एक्सटेंशन।
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
4xx HTTP प्रतिक्रिया स्थिति कोड और अधिक को बायपास करें। यह उपकरण Python Requests, PycURL, और HTTP Client पर आधारित है।
 convisolabs/cve-2024-43044-jenkins
Jenkins में भेद्यता CVE-2024-43044 का शोषण
 theori-io/chakra-2016-11
Edge बग्स (CVE-2016-7200 और CVE-2016-7201) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण
 mr-r3bot/gitlab-cve-2021-22205
अनधिकृत रिमोट कोड निष्पादन शोषण GitLab संस्करण < 13.10.3 के लिए, ExifTool DjVu एनोटेशन पार्सिंग का लाभ उठाकर तैयार की गई छवि अपलोड के माध्यम से…
 esmog/nodexp
NodeXP - एक सर्वर-साइड जावास्क्रिप्ट इंजेक्शन उपकरण जो Node.js कमजोरियों का पता लगाने और उनका शोषण करने में सक्षम है
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 और CVE-2021-27065 ने RawIdentity Bug Exploit को ठीक किया। [ProxyOracle] CVE-2021-31195 और CVE-2021-31196 एक्सप्लॉइट चेन।…
 offxec/thedoc
SQLMAP के साथ SQL इंजेक्शन शोषण को स्वचालित करता है, कमजोरियों के लिए क्रॉल करता है, डेटाबेस क्रेडेंशियल निकालता है, एडमिन लॉगिन पेज ढूंढता है, और…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190: CVE 0-day MS Office RCE उर्फ msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
सिट्रिक्स वर्चुअल ऐप्स और डेस्कटॉप्स (XEN) अनप्रमाणित RCE
 bishopfox/json-interop-vuln-labs
"An Exploration of JSON Interoperability Vulnerabilities" के साथी लैब्स








