
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-30190 — CVE-2022-30190 Follina POC | Kitploit
उपकरण/GitHubGitHub/onecloudemoji/cve-2022-30190
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubonecloudemoji/cve-2022-30190

CVE-2022-30190

CVE-2022-30190 Follina POC

रिपॉजिटरी देखें
10424164 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-30190

CVE-2022-30190 Follina POC

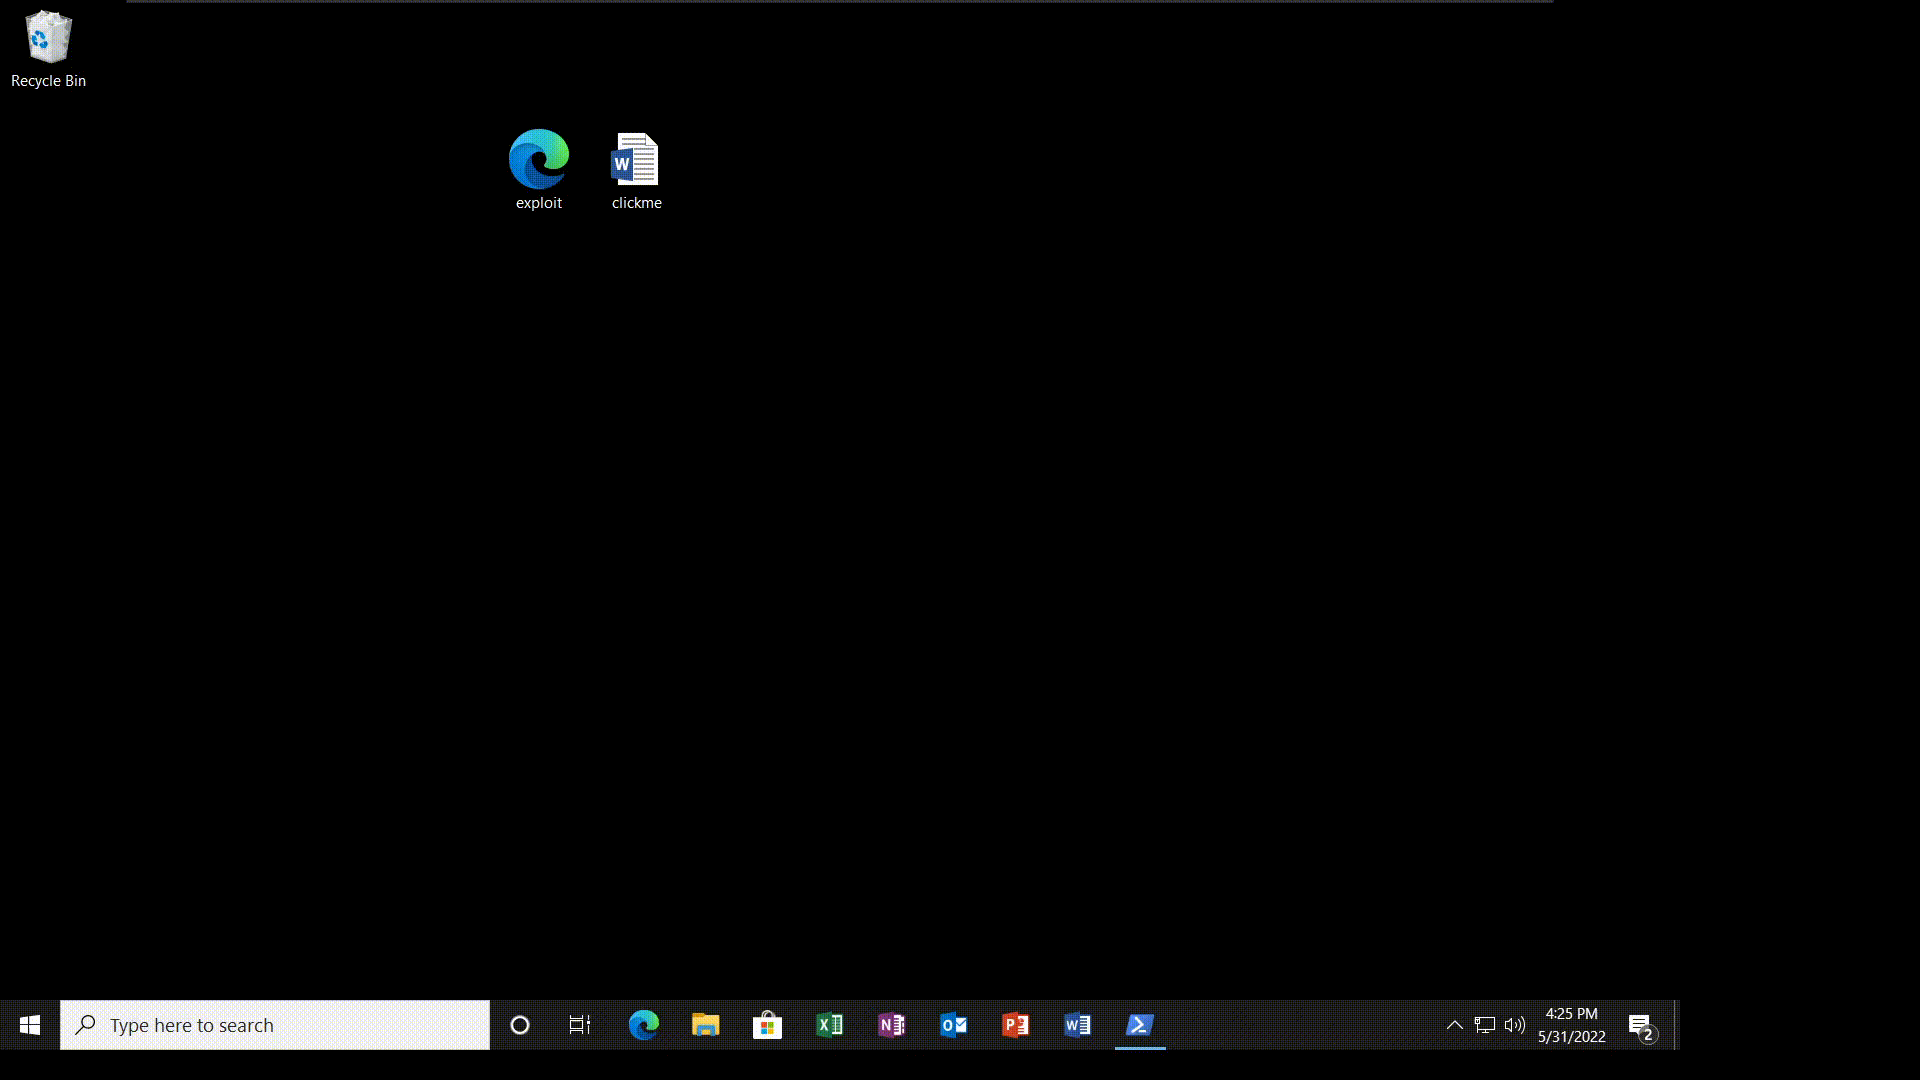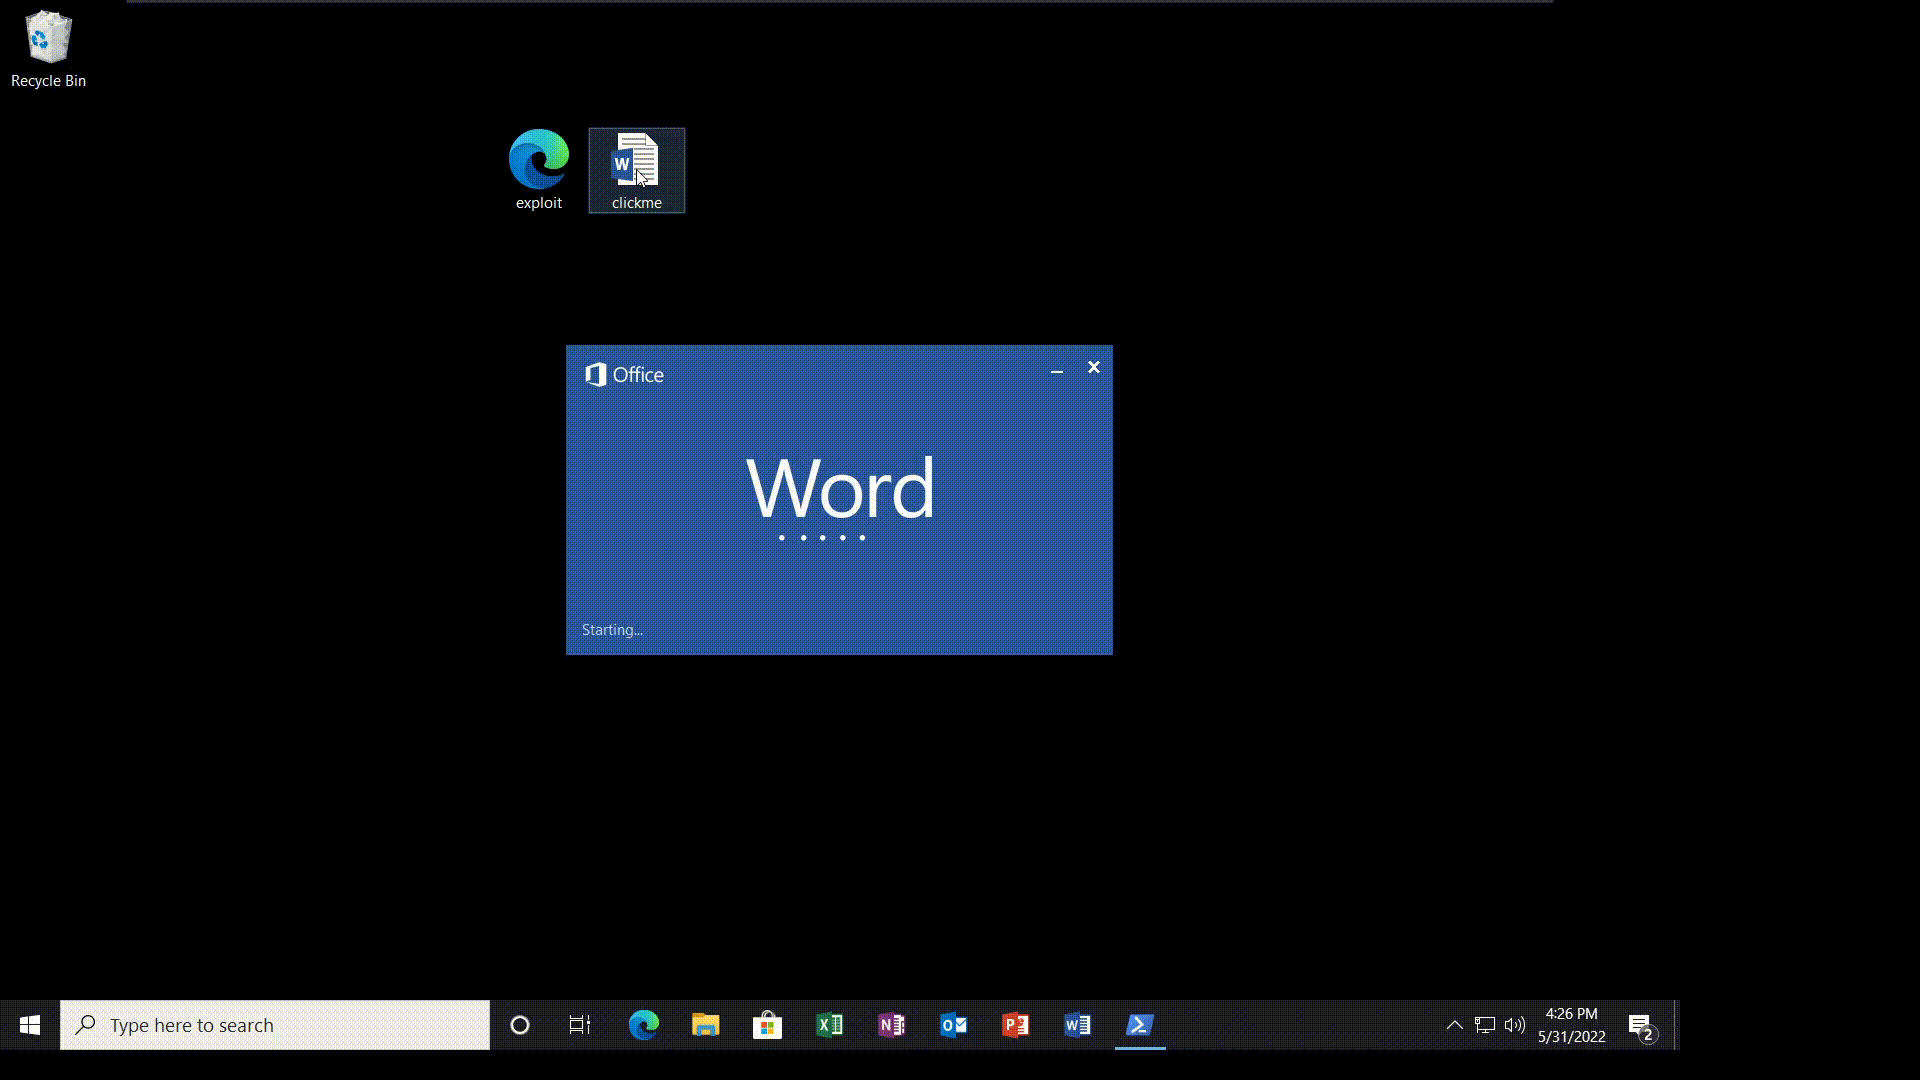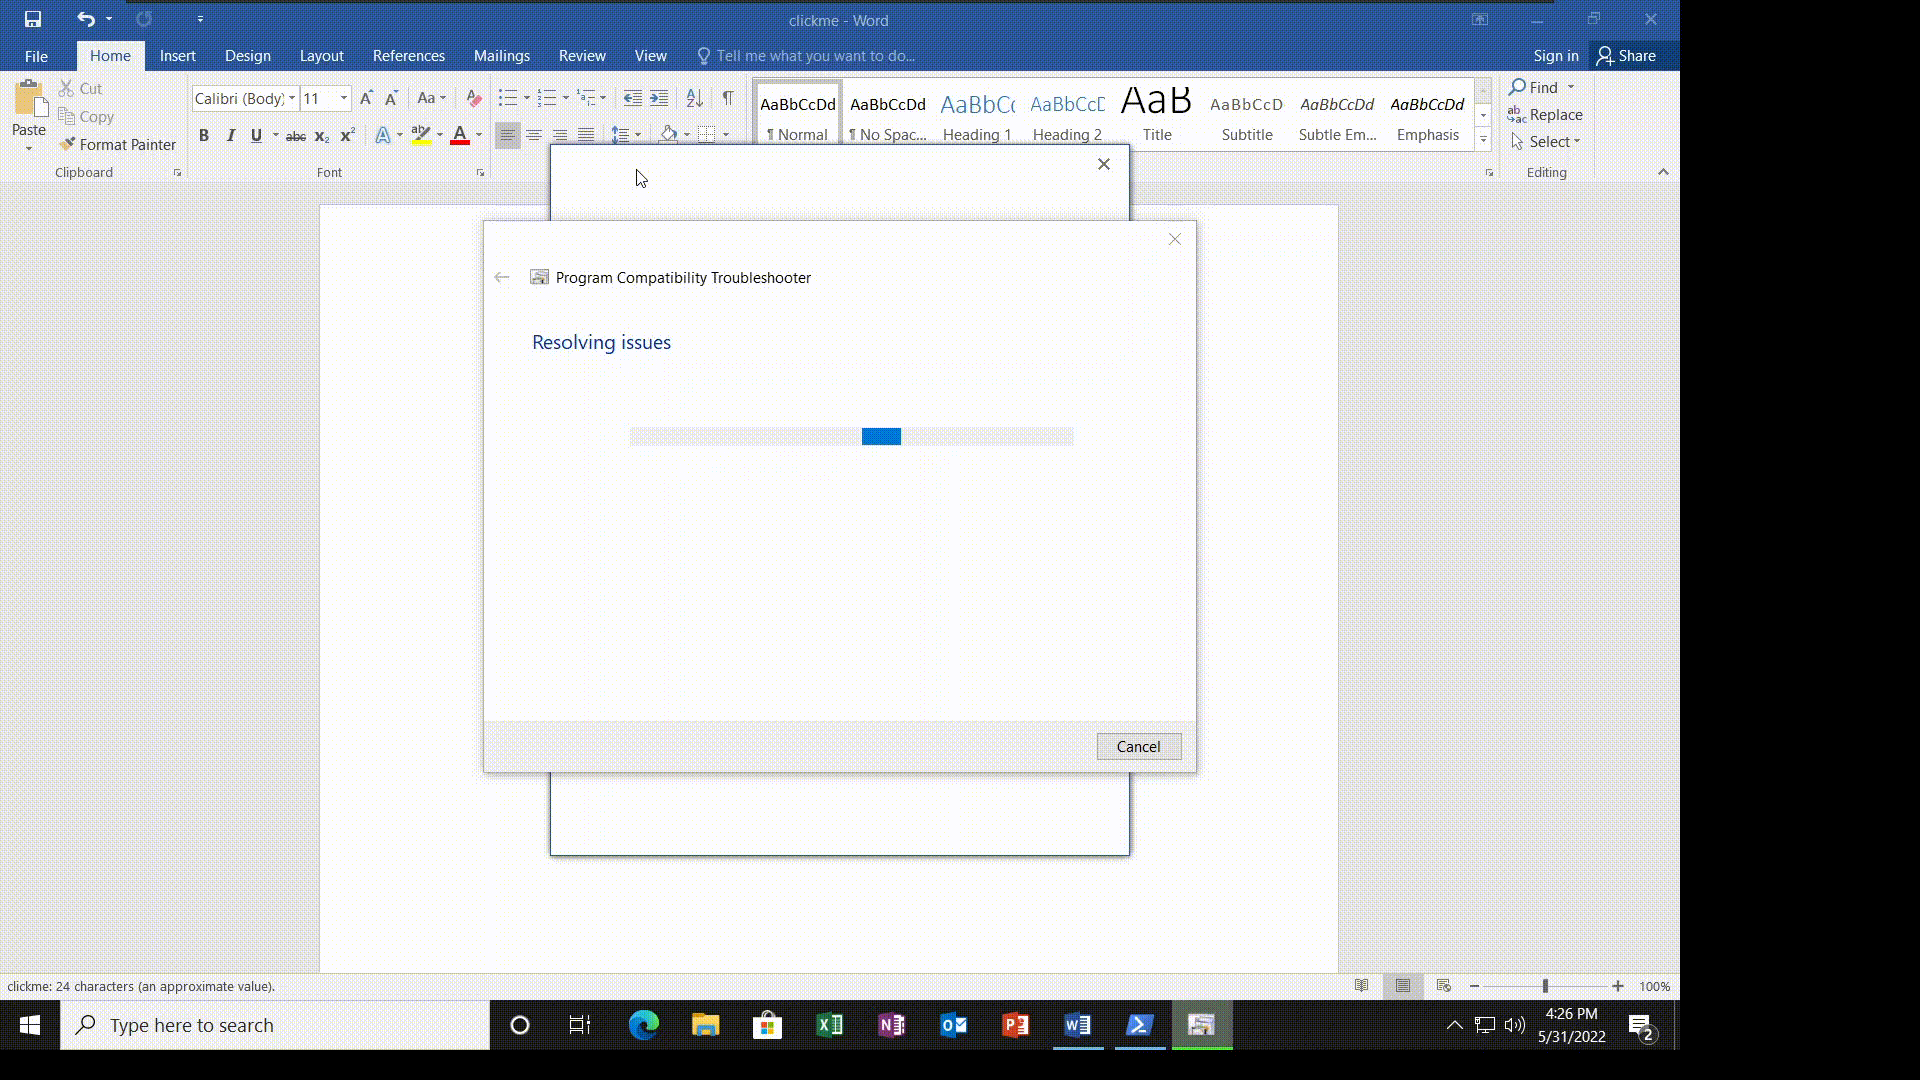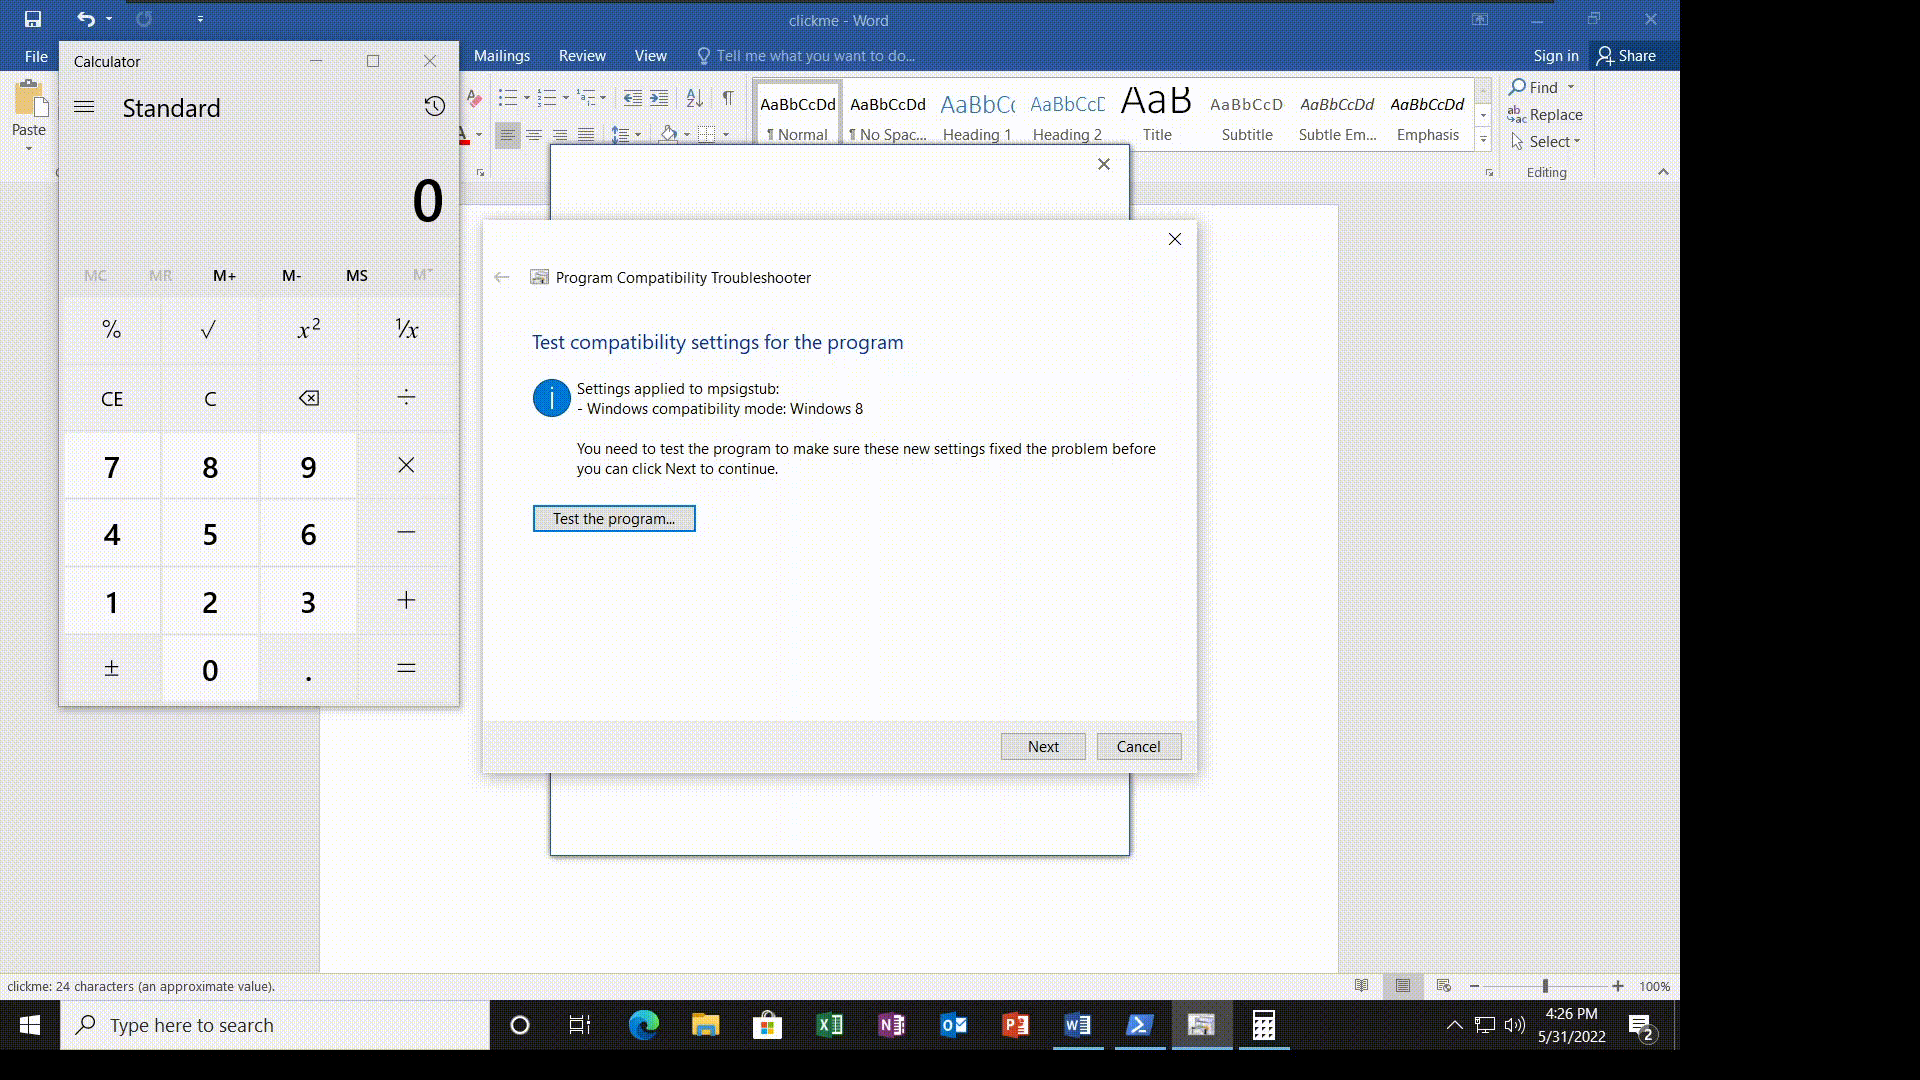
exploit.html को localhost, पोर्ट 80 पर होस्ट करें। docx खोलें और calc खुल जाएगा।

वह रिमोट एड्रेस बदलने के लिए जिसे डॉक इंगित करता है, 7Z में खोलें और word\rels\document.xml.rels को नई लोकेशन की ओर इंगित करने के लिए संपादित करें। आपको विस्मयादिबोधक चिह्न (!) रखना ही होगा। यदि आप इसे URL के अंत से हटा देते हैं, तो यह सचमुच नहीं चलेगा।

एक्सप्लॉइट में window.location.href से पहले कम से कम 3541 अक्षर होने चाहिए, और वे script टैग के भीतर होने चाहिए। exploit.html में लगभग 6000 या उसके आसपास शामिल हैं।
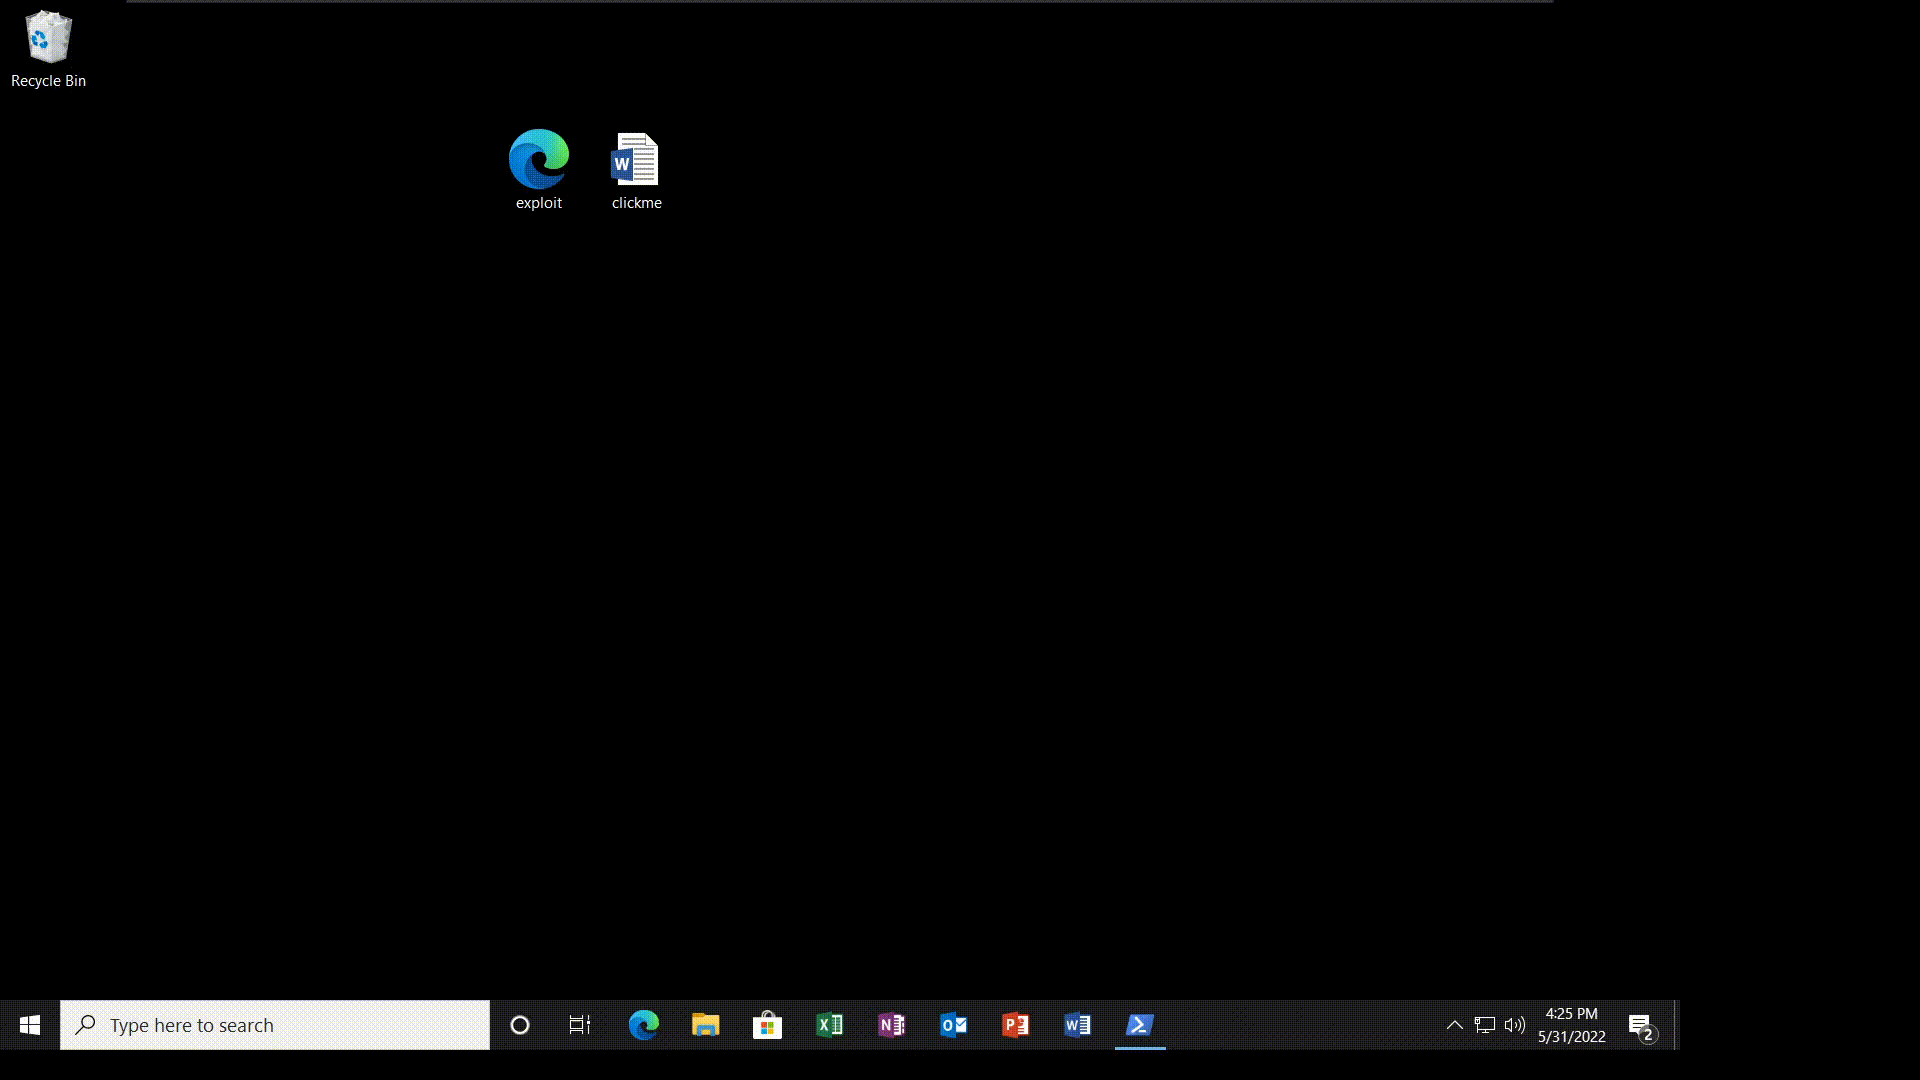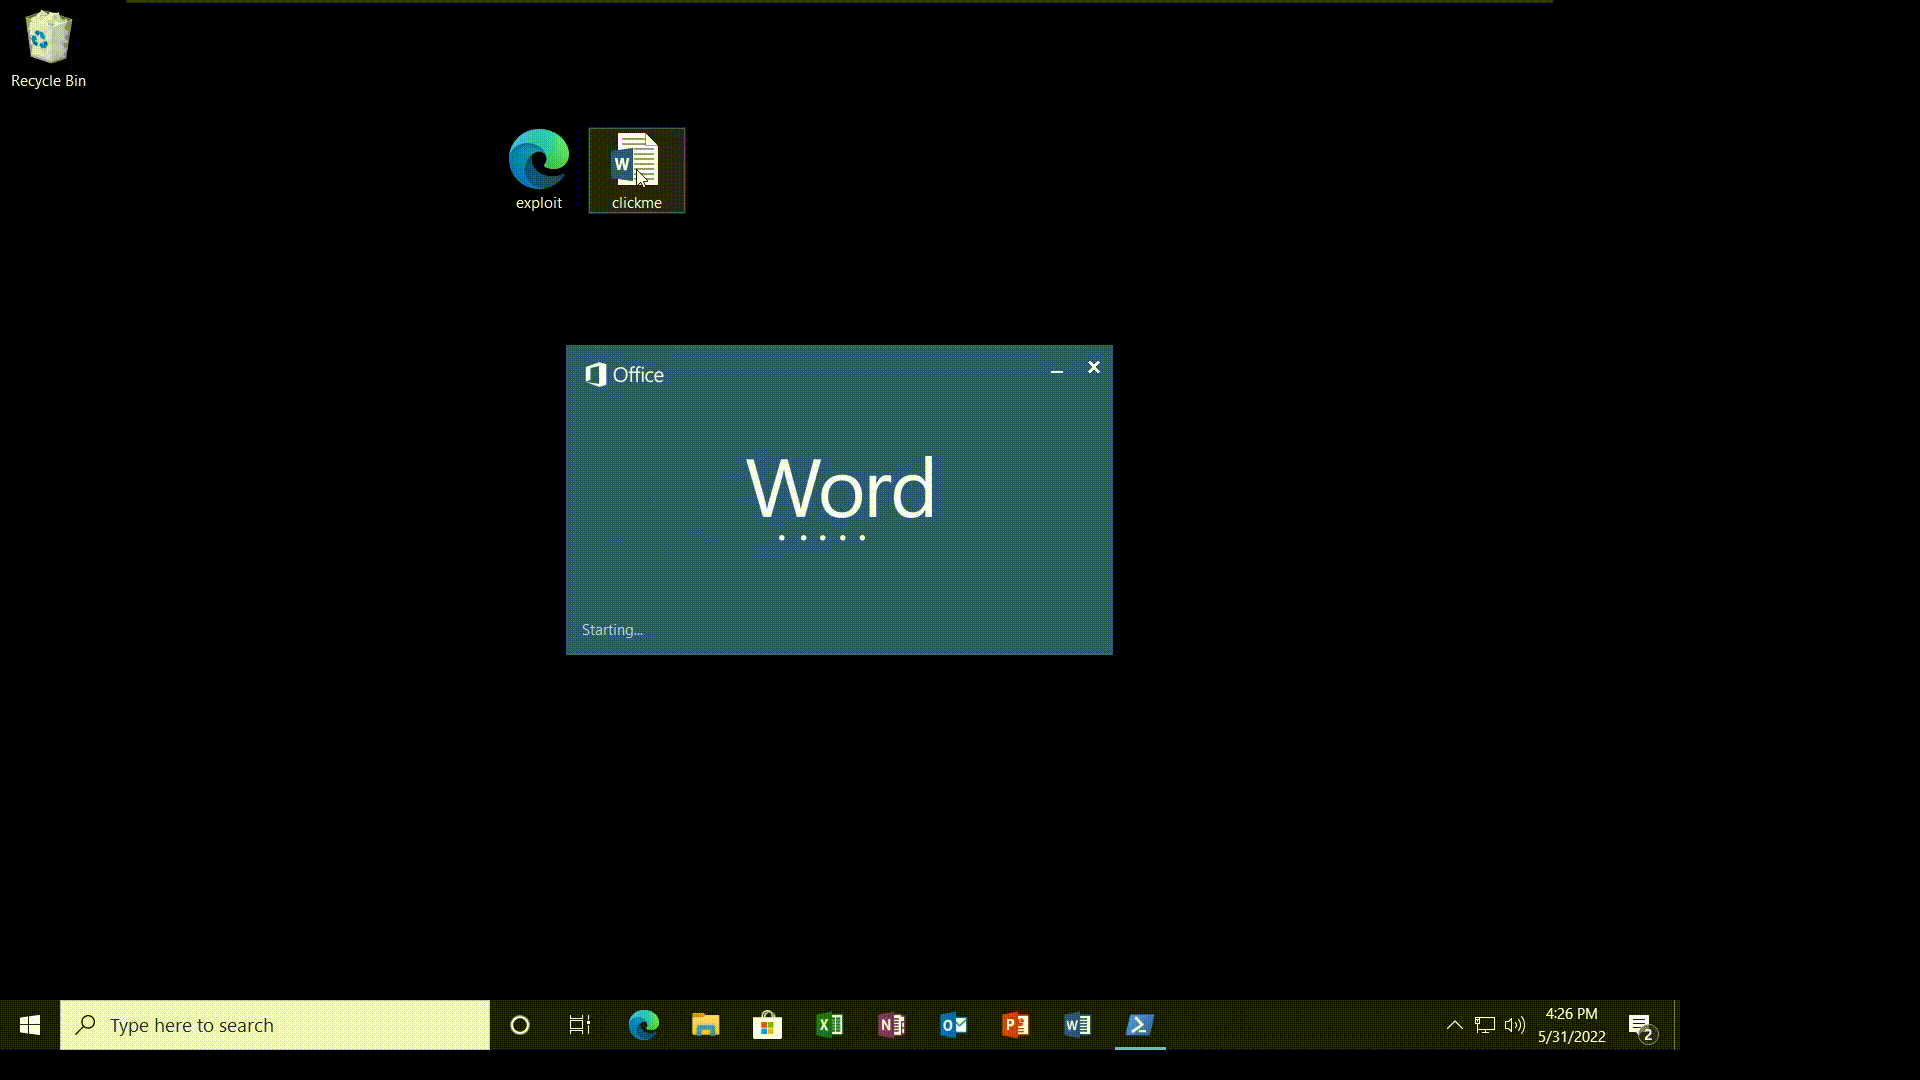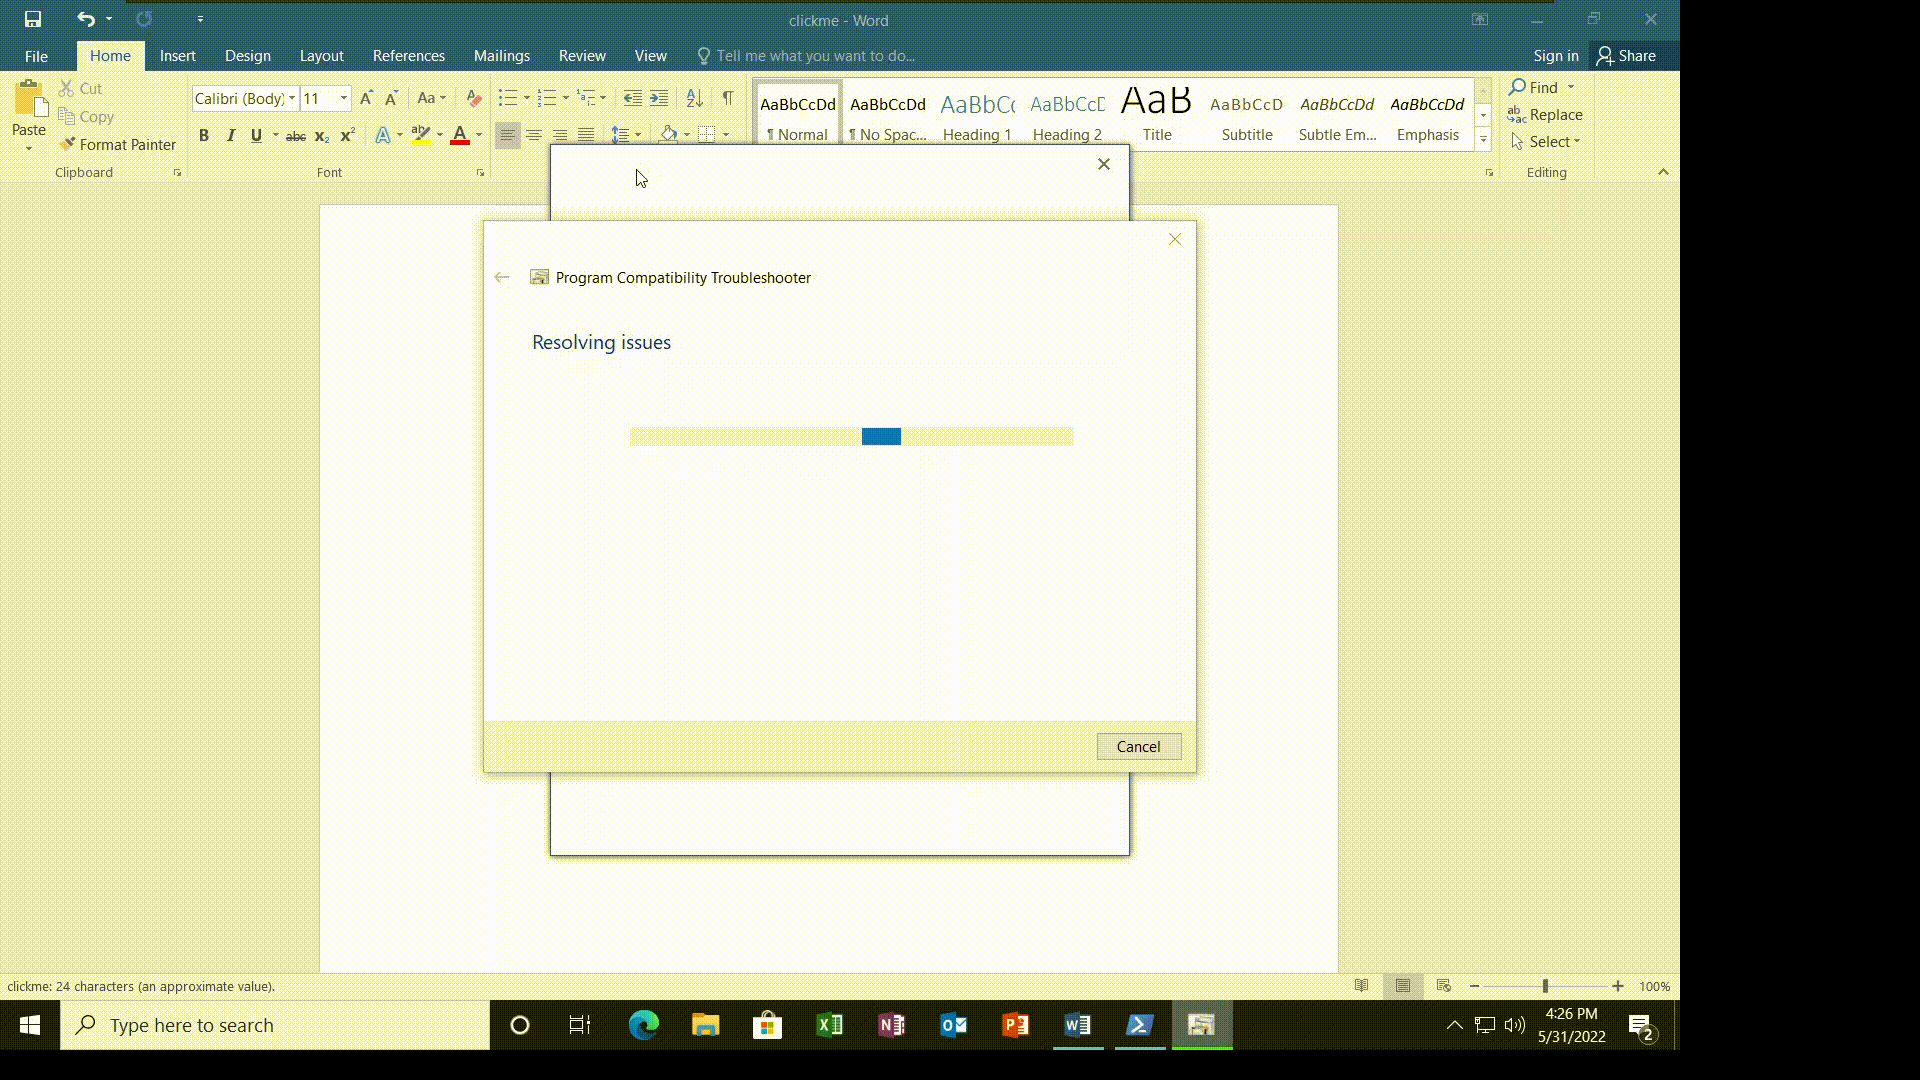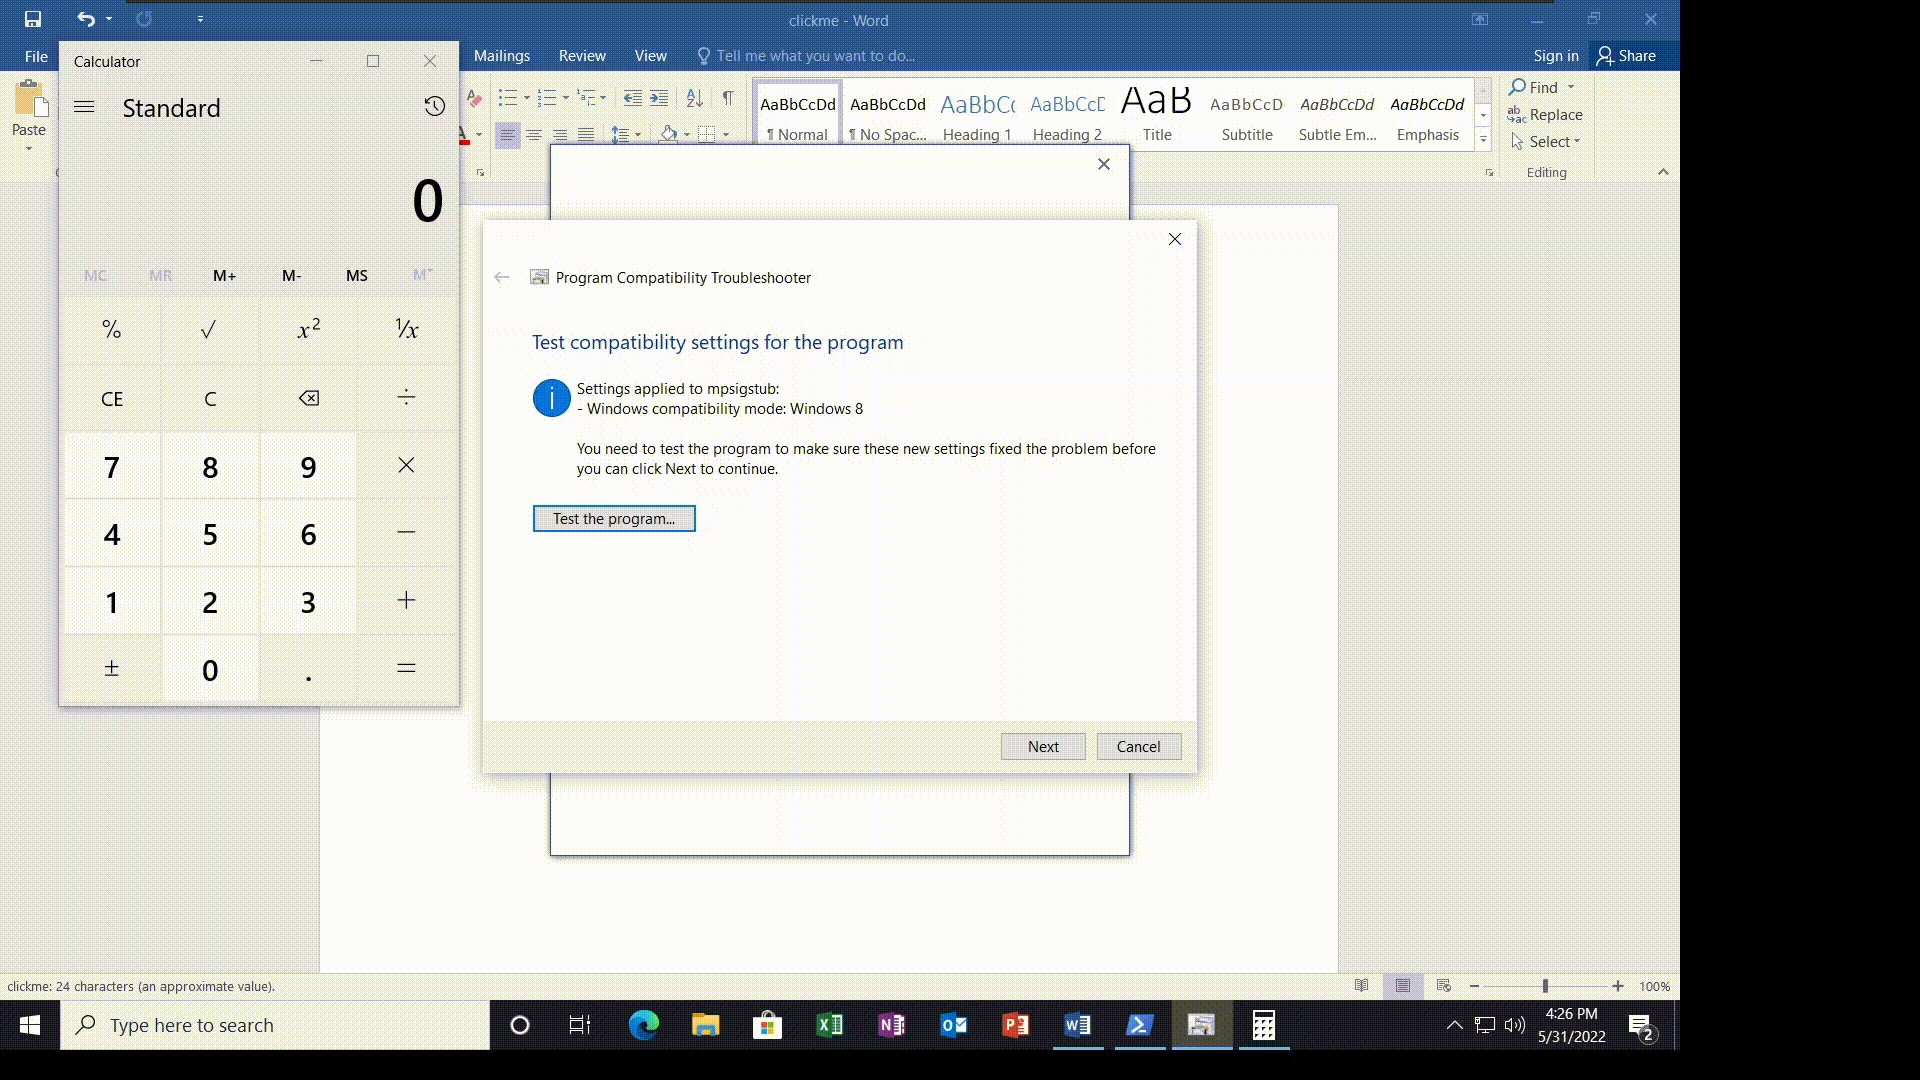
demo

टूल डाउनलोड करें