
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 chipik/sap_recon
CVE-2020-6287, CVE-2020-6286 के लिए PoC (SAP RECON भेद्यता)
 horizon3ai/cve-2022-39952
Fortinet FortiNAC को लक्षित करने वाला CVE-2022-39952 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। मनमानी फ़ाइल लेखन के लिए keyUpload.jsp एंडपॉइंट का…
 a-d-team/sharpmemshell
HttpListener और VirtualPath के माध्यम से लागू .NET इन-मेमोरी वेबशेल (memshell) पेलोड, जो Godzilla 4.01 पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क के साथ संगत हैं।
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
PS4 6.20 पर RCE प्राप्त करने के लिए CVE-2018-4441 का उपयोग करने वाला एक WebKit शोषण।
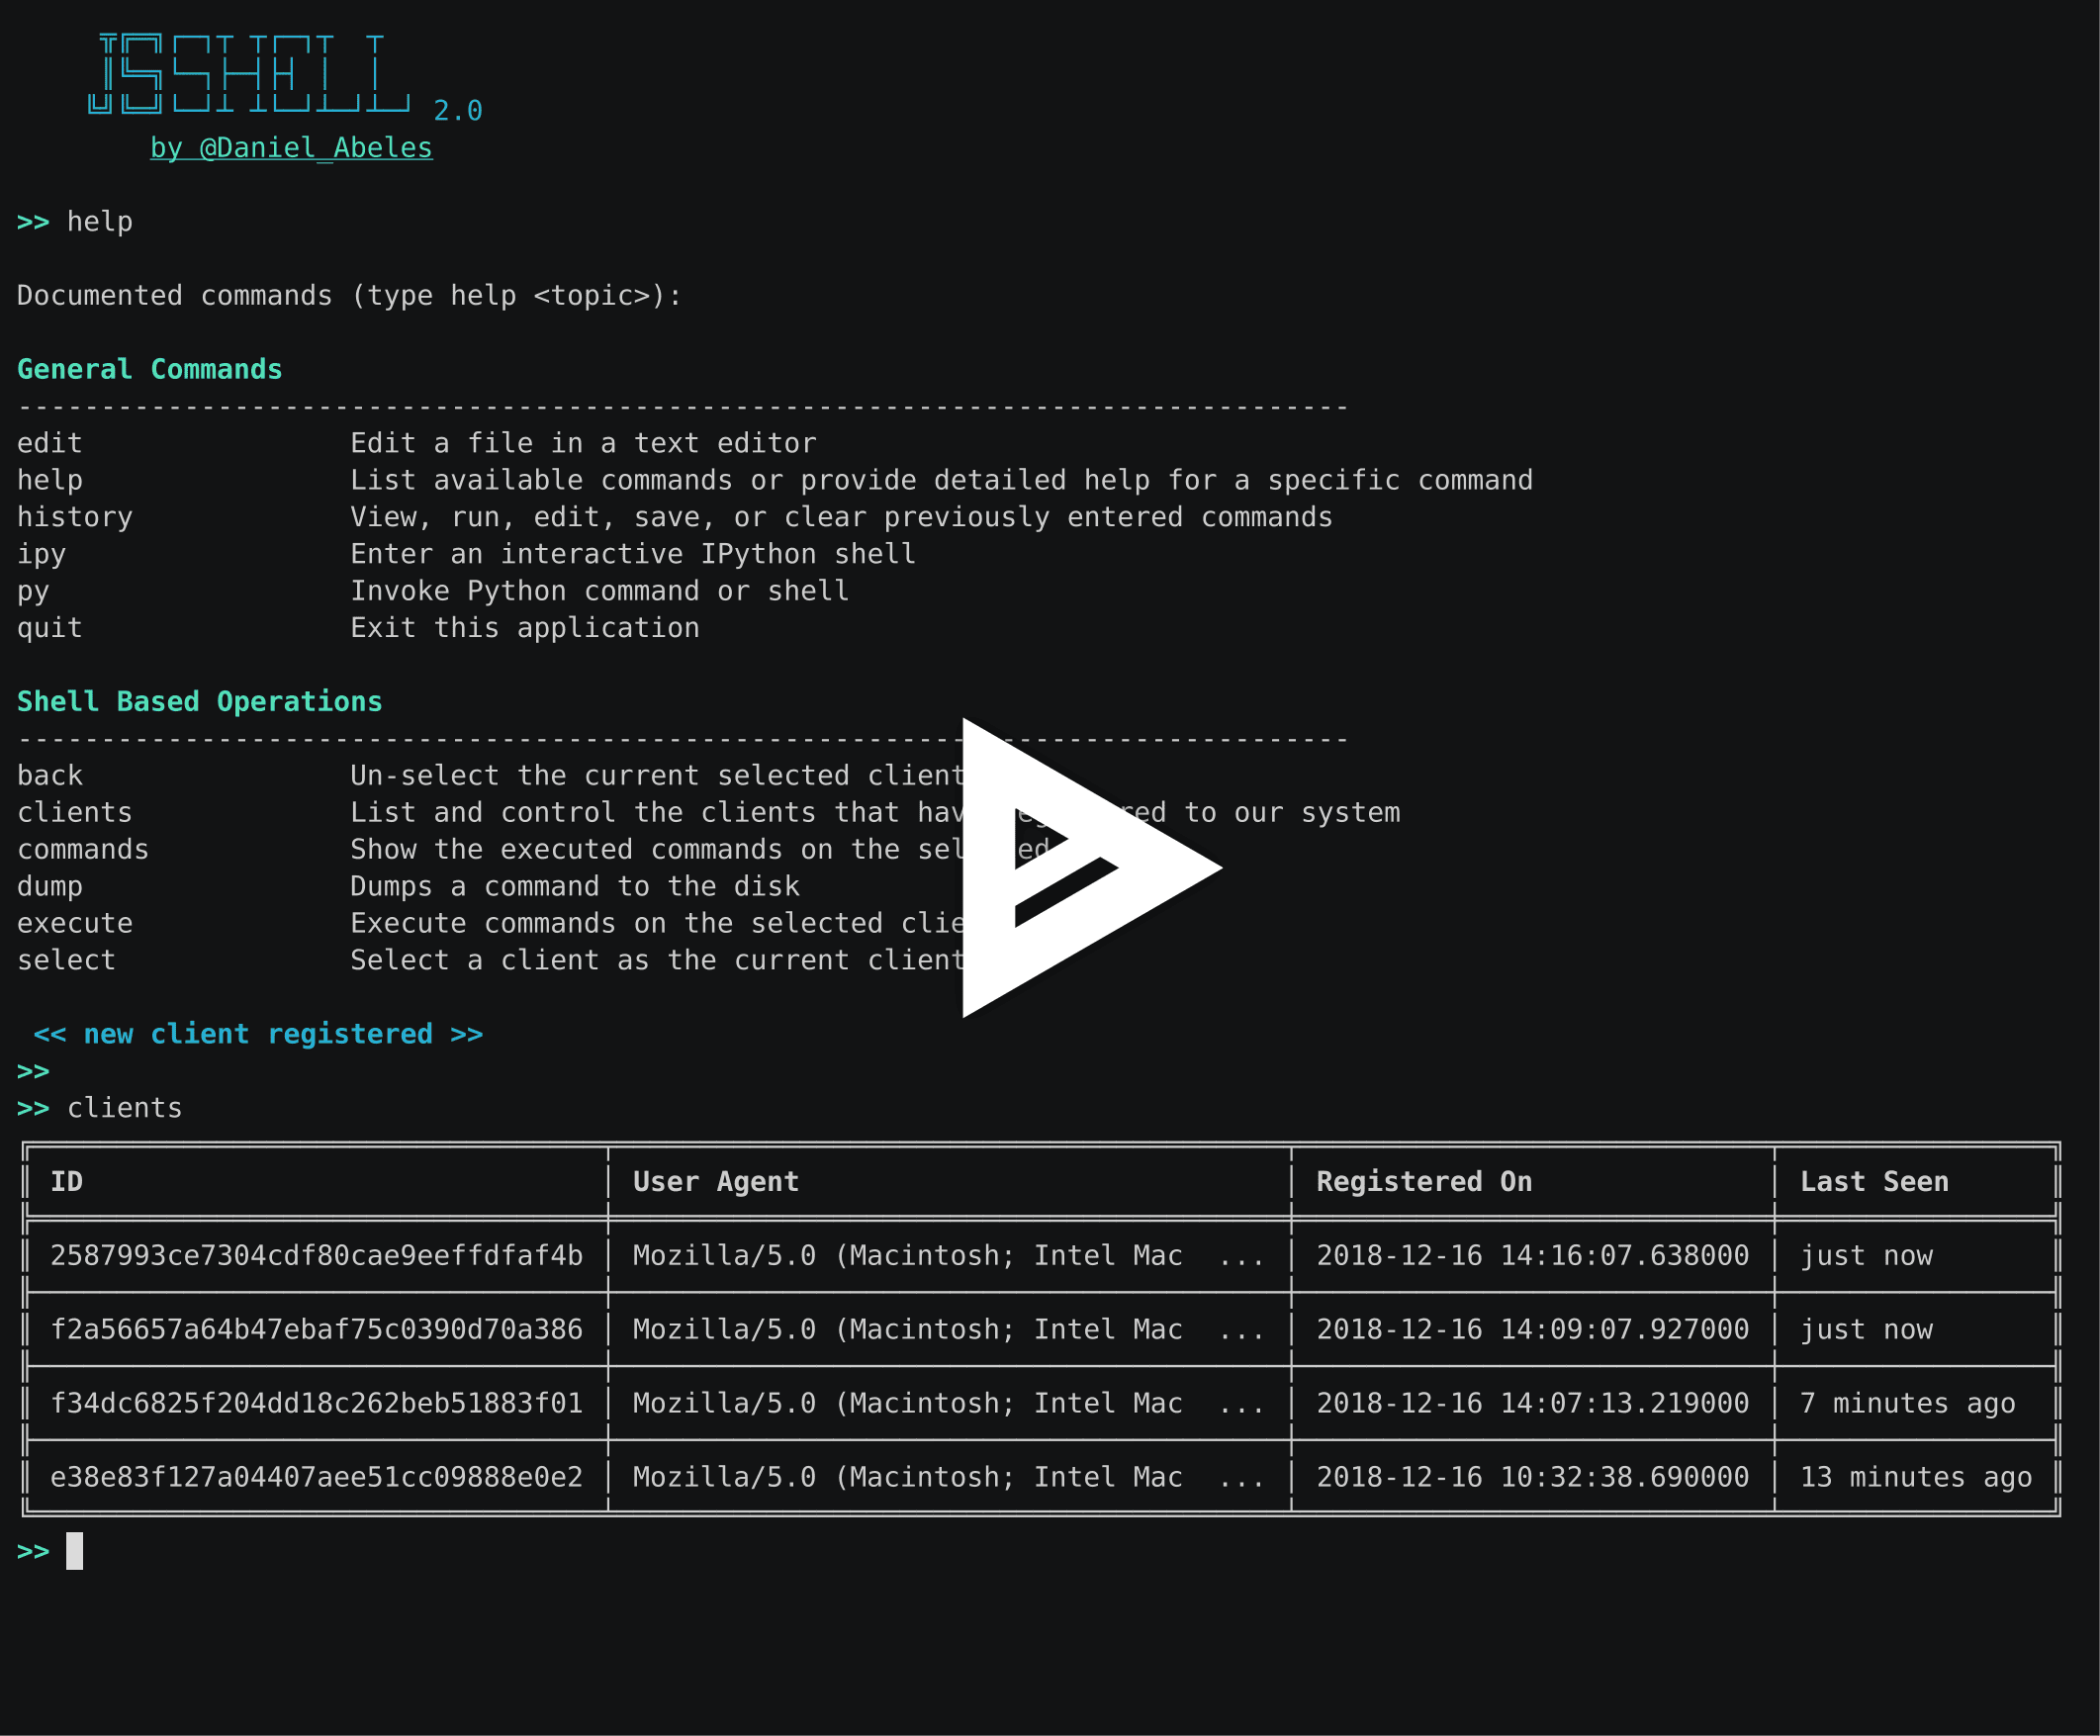 den1al/jsshell
एक इंटरैक्टिव मल्टी-यूज़र वेब जेएस शेल
 cujanovic/crlf-injection-payloads
CRLF इंजेक्शन पेलोड्स का संग्रह, जो बग बाउंटी रिपोर्ट्स से एकत्र किया गया है और HTTP हेडर तथा रिस्पॉन्स स्प्लिटिंग कमज़ोरियों के परीक्षण के लिए…
 lyrebirds/sagemcom-fast-3890-exploit
Sagemcom F@ST 3890 केबल मॉडेम के लिए एक्सप्लॉइट जो Cable Haunt भेद्यता को लागू करके WebSocket-आधारित बफर ओवरफ्लो और ROP श्रृंखला के माध्यम से दूरस्थ…
 synacktiv/php_filter_chains_oracle_exploit
PHP फ़िल्टर चेन एरर-आधारित ओरेकल के प्रति संवेदनशील पैरामीटरों का शोषण करने के लिए एक CLI।
 shinthink/blitzstrike
MCP सर्वर जो तीन-स्तरीय पेनेट्रेशन-टेस्टिंग कार्यप्रणाली को पैकेज करता है: अटैक-सरफेस रेकनिसेंस, सोर्स-टू-सिंक स्टैटिक विश्लेषण, और एस्केलेशन चेन के…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 प्रूफ ऑफ कॉन्सेप्ट - Apache HTTP Server संस्करण 2.4.0 - 2.4.55 पर mod_proxy की कमजोर कॉन्फ़िगरेशन HTTP Request Smuggling भेद्यता की ओर…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — स्टॉक PHP 8.5.11 पर स्व-निहित अनधिकृत RCE (इन-बैंड PS(id)→कुकी मेमोरी डिस्क्लोज़र + UAF चेन), पूर्ण नियंत्रण सीढ़ियाँ,…
 s1kr10s/apache-struts-v4
5 Apache Struts RCE कमजोरियों (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) को लक्षित करने वाला शोषण स्क्रिप्ट, PHP…
 hook-s3c/cve-2018-11776-python-poc
CVE-2018-11776 के लिए कार्यशील Python टेस्ट और PoC, जिसमें Docker लैब शामिल है
 lotus6/confluencememshell
Confluence CVE 2021, 2022, 2023 शोषण उपकरण, कमांड निष्पादन, Godzilla, Behinder मेमोरी शेल इंजेक्शन का समर्थन करता है
 hackmanit/tinja
TInjA एक CLI उपकरण है जो वेब पेजों में टेम्पलेट इंजेक्शन कमजोरियों के परीक्षण के लिए है और आठ विभिन्न प्रोग्रामिंग भाषाओं के लिए 44 सबसे प्रासंगिक…
 sherlocksecurity/vmware-cve-2022-22954
VMWARE CVE-2022-22954 के लिए POC
 maxpl0it/cve-2020-0674-exploit
यह CVE-2020-0674 के लिए एक एक्सप्लॉइट है जो Windows 7 पर IE 8, 9, 10 और 11 के x64 संस्करण पर चलता है।
 horizon3ai/cve-2021-38647
CVE-2021-38647 (OMIGOD) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, OMI एजेंट में एक अनप्रमाणित दूरस्थ कोड निष्पादन भेद्यता जो आमतौर पर Azure Linux सर्वरों पर…








