Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-0337-PoC-Google-Chrome-Microsoft-Edge-Opera — 🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge और Opera - मैकीज पुलिकोव्स्की द्वारा रिपोर्ट की गई भेद्यता - सिस्टम पर्यावरण चर लीक - CVE-2022-0337 | Kitploit
उपकरण/GitHubGitHub/puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
शोषणवेब एप्लिकेशन शोषणडेटा निष्कासनजानकारी एकत्र करनालर्निंग और शिक्षा
GitHubpuliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera

CVE-2022-0337-PoC-Google-Chrome-Microsoft-Edge-Opera

🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge और Opera - मैकीज पुलिकोव्स्की द्वारा रिपोर्ट की गई भेद्यता - सिस्टम पर्यावरण चर लीक - CVE-2022-0337

रिपॉजिटरी देखें
340321184 साल पहलेKitploit द्वारा समीक्षित
साझा करें
🤝 अपना समर्थन दिखाएँ - यदि आपको सामग्री पसंद आई हो तो ⭐️ दें | Twitter पर साझा करें | मुझे फॉलो करें

CVE-2022-0337 Google Chrome, Microsoft Edge और Opera पर सिस्टम एनवायरनमेंट वेरिएबल्स का लीक

📝 विवरण

इस भेद्यता का सफल शोषण उपयोगकर्ता के सिस्टम एनवायरनमेंट वेरिएबल्स में संग्रहीत रहस्यों के लीक का कारण बन सकता है। Chromium 92 संस्करण में एक सुरक्षा बग पाया गया था और 97 संस्करण में पैच किया गया। क्रोमियम इंजन पर आधारित कई वेब ब्राउज़र हैं, जैसे Google Chrome, Microsoft Edge, Opera, और Brave। Brave को छोड़कर वे सभी असुरक्षित थे। भेद्यता File System Access API में है, अधिक विशेष रूप से window.showSaveFilePicker() विधि में।


CVE संस्करण: CVE-2022-0337

श्रेय: Maciej Pulikowski

पुरस्कार: Google VRP से $10,000


वेब ब्राउज़र संस्करणों की भेद्यता:

ChromeEdgeOperaFirefoxBrave
92-96 असुरक्षित ❗️❗️
97+ पैच किया गया (सुरक्षित) ✔
92-96 असुरक्षित ❗️❗️
97+ पैच किया गया (सुरक्षित) ✔
78-82 असुरक्षित ❗️❗️
82 पैच किया गया (सुरक्षित) ✔
सुरक्षित ✔सुरक्षित ✔

अपने वेब-ब्राउज़र का संस्करण जाँचें:

  • Google Chrome: chrome://version/
  • Microsoft Edge: edge://version/
  • Opera: opera://update

ऑपरेटिंग सिस्टम:

केवल WINDOWS असुरक्षित हैं। Linux और Mac सुरक्षित हैं।

📺 Youtube प्रूफ ऑफ कॉन्सेप्ट

https://www.youtube.com/watch?v=q7OIEWtalg8
पीओसी वीडियो

लाइक और सब्सक्रिप्शन के लिए धन्यवाद 😀👍
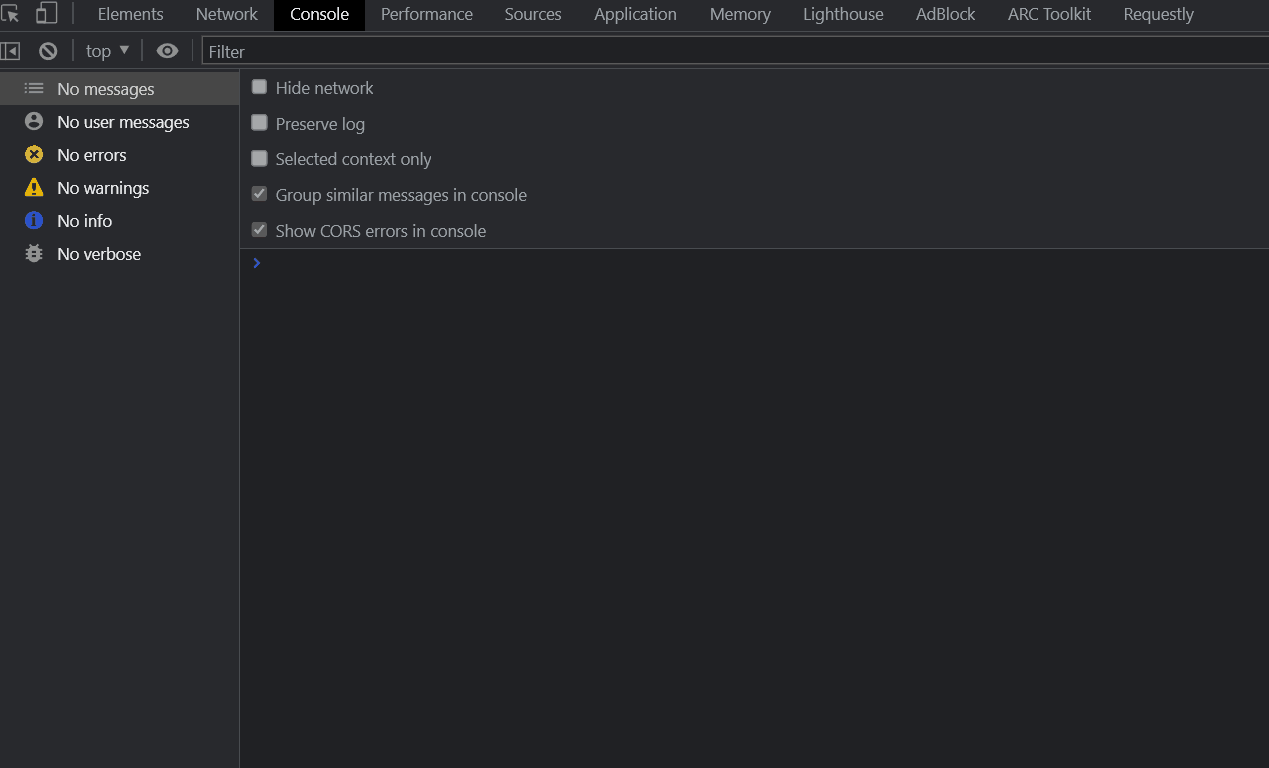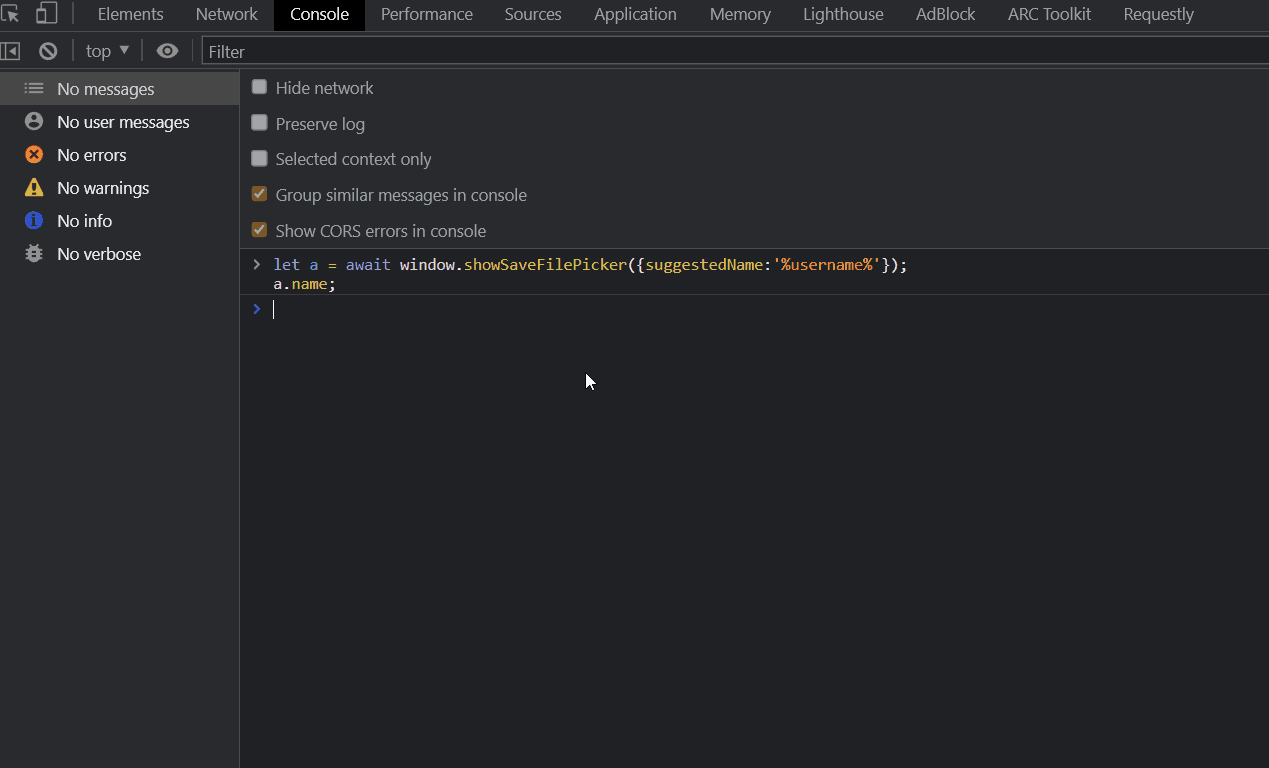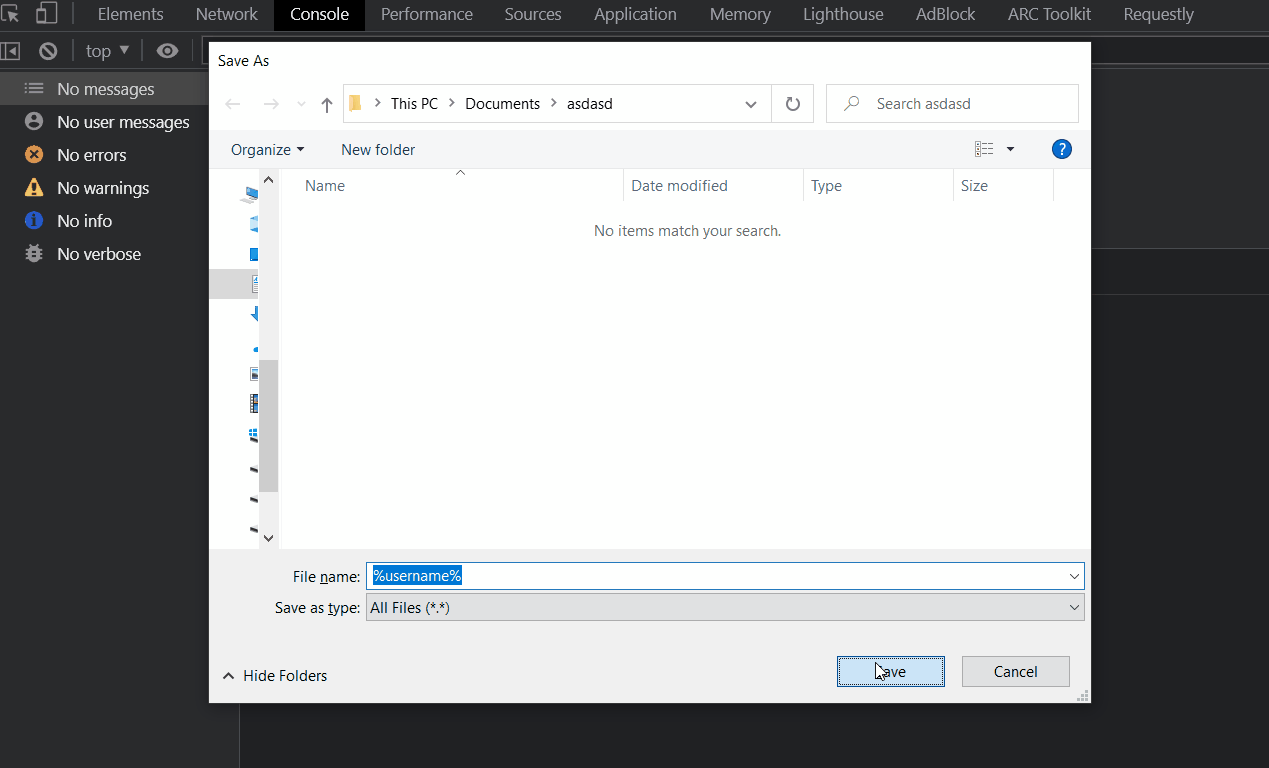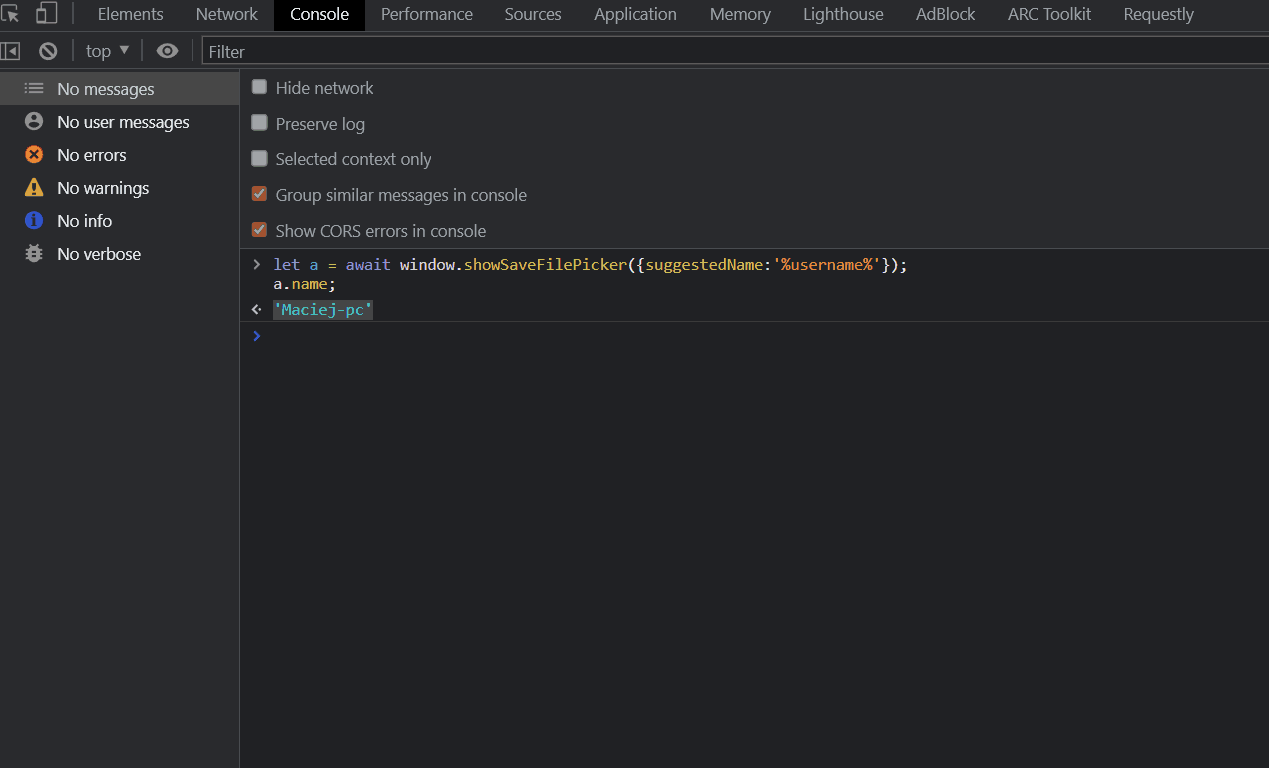
👨‍💻 कोड प्रूफ ऑफ कॉन्सेप्ट

सबसे सरल उदाहरण

प्रूफ ऑफ कॉन्सेप्ट gif

  1. अपने Devtools में लिखें:
let a = await window.showSaveFilePicker({suggestedName:'%username%'});
a.name;
  1. फ़ाइल सहेजें
  2. आपका यूज़रनेम दिखाई देना चाहिए

उदाहरण में, एक %username% एनवायरनमेंट वेरिएबल का उपयोग किया गया है। यह लॉग इन किया हुआ Windows यूज़रनेम लौटाता है। इसके अलावा, और भी कई दिलचस्प एनवायरनमेंट वेरिएबल हैं:

यहाँ कुछ उदाहरण हैं:

  • AWS_SECRET_ACCESS_KEY
  • AZURE_CLIENT_SECRET
  • binance_secret
  • GITHUB_TOKEN
  • GOOGLE_API_KEY

और भी बहुत कुछ...

इसलिए हमलावर लक्ष्य की AWS सेवाओं, Github खाते या Binance टोकन से API (पैसे निकालने) तक पहुँच प्राप्त कर सकता है, और भी बहुत कुछ...

मेरे रिपॉजिटरी में एनवायरनमेंट वेरिएबल्स में और गोपनीय जानकारी देखें:

🦄🔒 एनवायरनमेंट वेरिएबल्स में गोपनीय जानकारी की अद्भुत सूची 🖥️

🦄🔒 Awesome list of secrets in environment variables 🖥️


सुधारों के साथ निर्मित HTML

पिछला उदाहरण लोकल Google Chrome Devtools में चलाया गया है।

जाहिर है, हमलावर इस भेद्यता का सफल शोषण करने के लिए एक विशेष HTML फ़ाइल (वेबसाइट) तैयार कर सकता है।

env.html - रिपॉजिटरी में तैयार किए गए विशेष HTML का एक उदाहरण है।

लेकिन, क्या वास्तव में उपयोगकर्ता को फ़ाइल डाउनलोड करने की आवश्यकता है?

हाँ, हालाँकि, हमलावर एक वेबसाइट बना सकता है जो उपयोगकर्ता को फ़ाइल सेव करने के डायलॉग को चलाने और स्वीकार करने के लिए कीबोर्ड पर ENTER बटन को 2 सेकंड तक दबाए रखने के लिए प्रोत्साहित करे। क्योंकि Windows डायलॉग डिफ़ॉल्ट रूप से Save बटन पर फोकस करता है, फ़ाइल सिर्फ एक पल में सेव हो जाएगी।
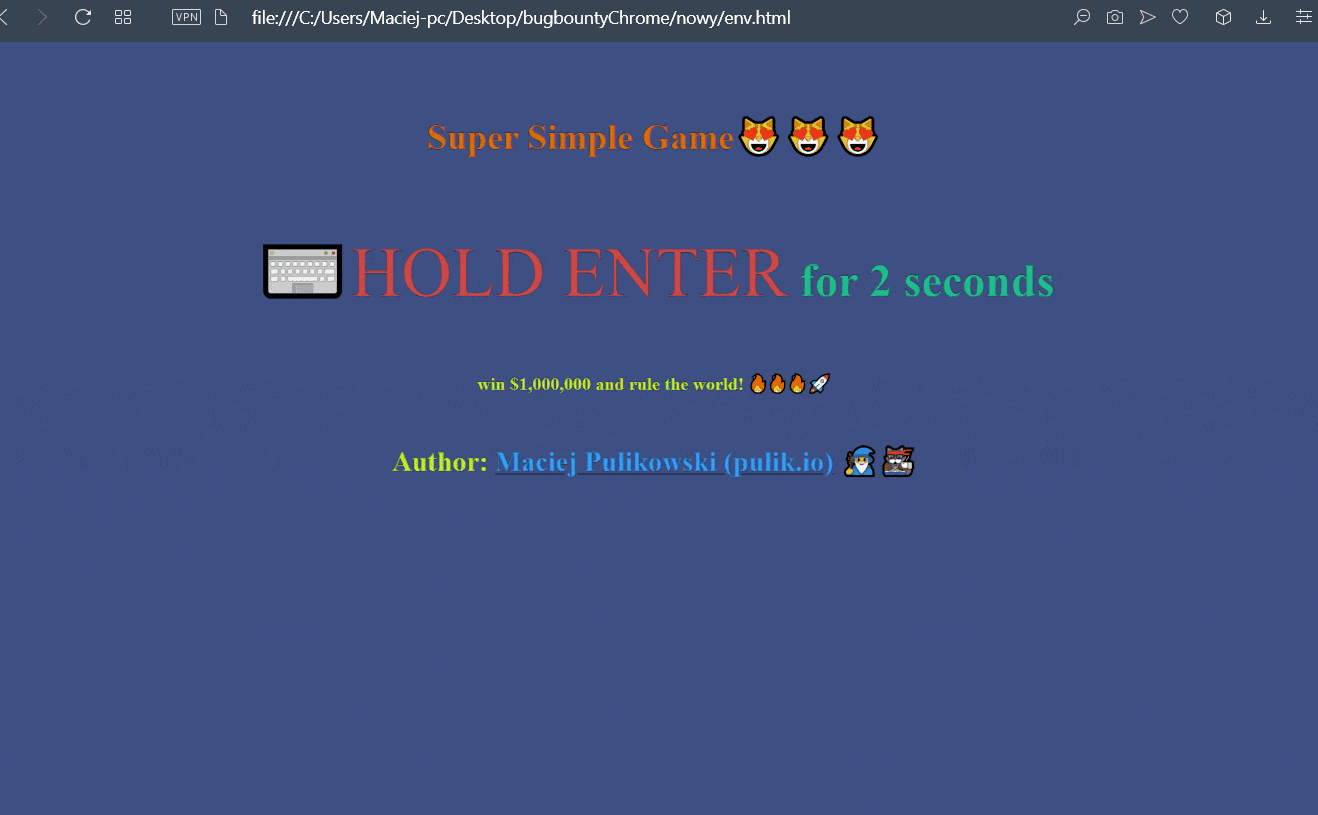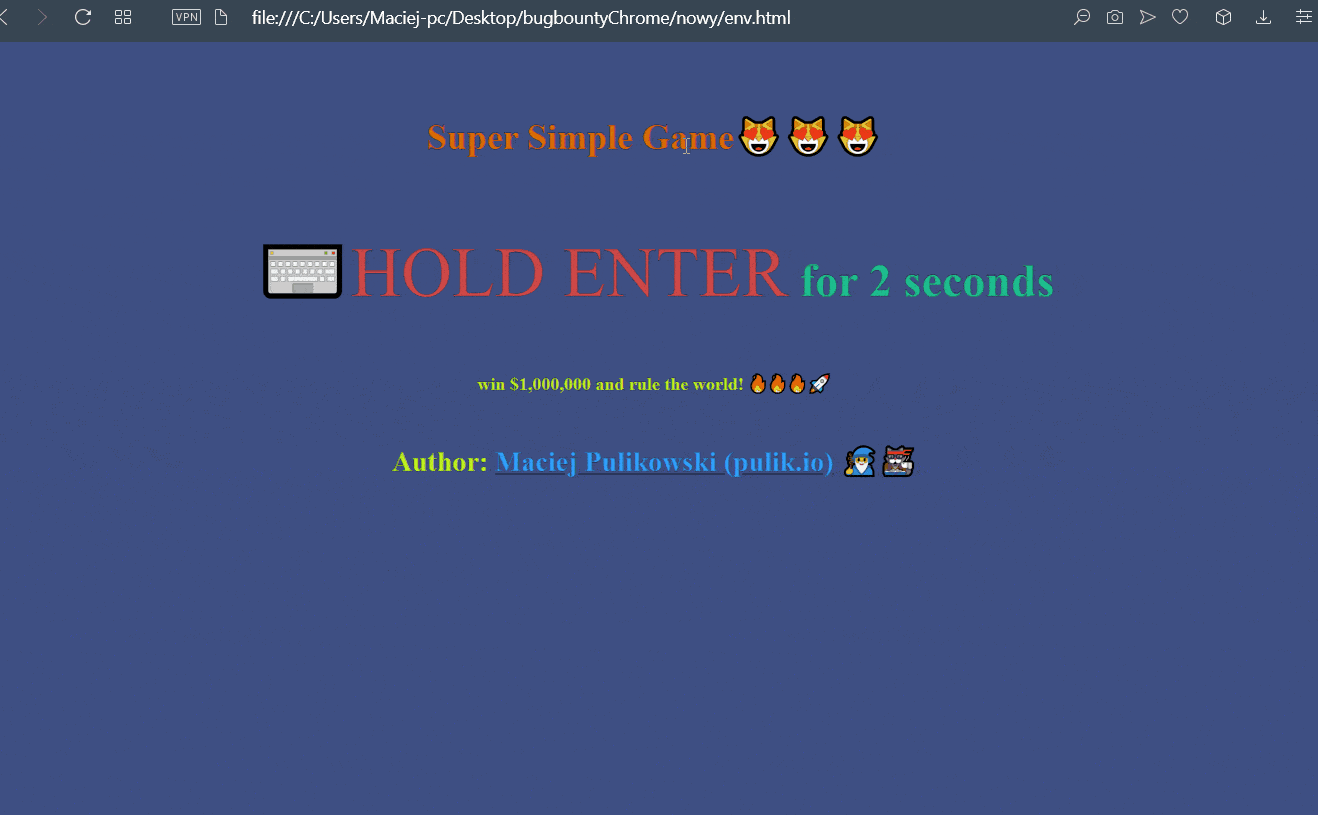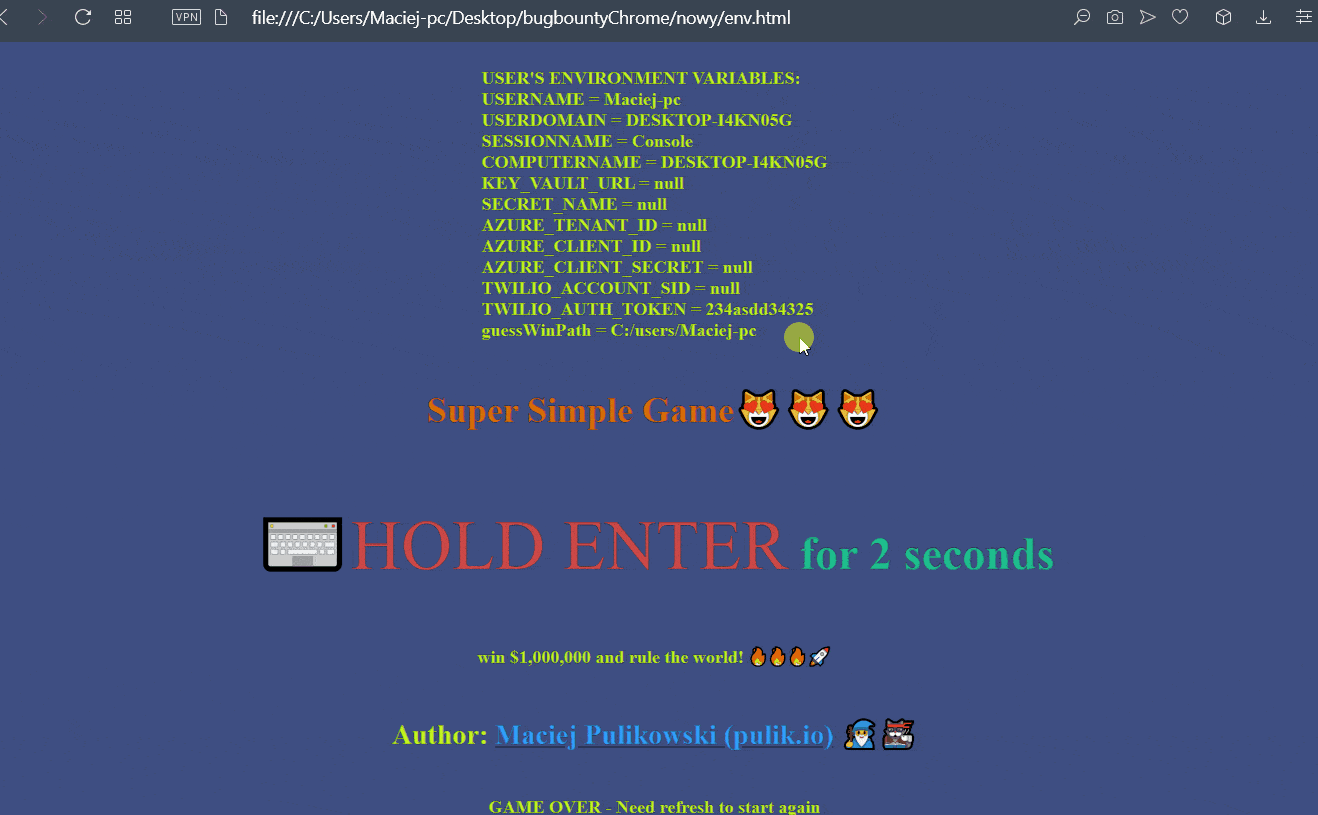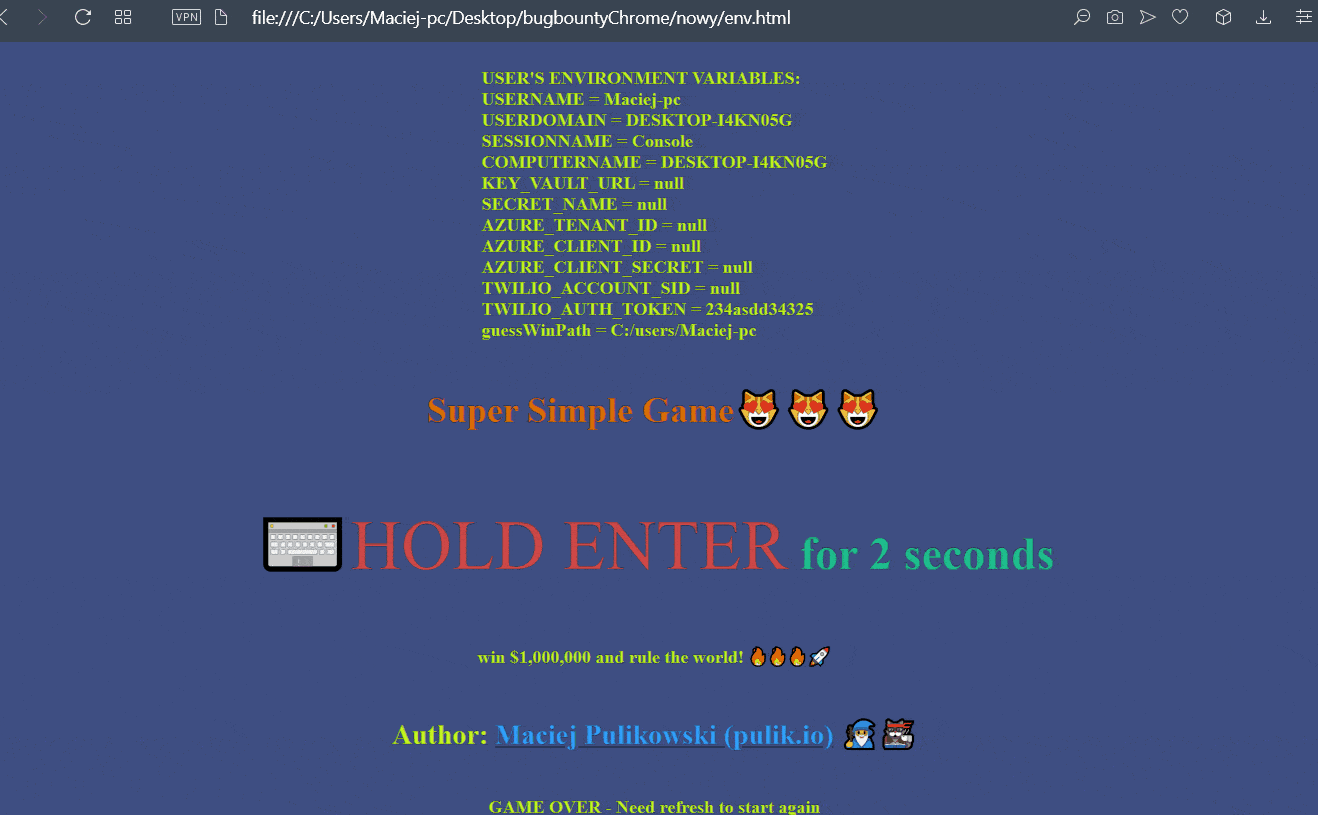
वेबसाइट पर env उदाहरण (1) *.gif Opera से है (Chrome और Edge पहले ही ठीक कर दिए गए थे)

निष्कर्ष में, उपयोगकर्ता द्वारा कीबोर्ड पर ENTER बटन को 2 सेकंड तक दबाए रखने से उसके सिस्टम एनवायरनमेंट वेरिएबल्स का लीक हो सकता है। यह एक महत्वपूर्ण समस्या है क्योंकि उपयोगकर्ता सिस्टम एनवायरनमेंट वेरिएबल में महत्वपूर्ण गोपनीय जानकारी संग्रहीत कर सकता है, जैसे उसकी AWS सेवाओं, Github खाते या Binance तक पहुँच।

🧠 राइट-अप से याद रखने योग्य बातें:

  • एनवायरनमेंट वेरिएबल्स रहस्य संग्रहीत कर सकते हैं जैसे टोकन, api-key, गोपनीय जानकारी
  • यदि पेलोड "%USERNAME%" या "$:USERNAME" या "${USERNAME}" या "$USER" वास्तविक यूज़रनेम लौटाता है तो लक्ष्य असुरक्षित है

🔨 क्रोमियम में फिक्स

मैंने बग को ठीक करने की चुनौती ली। यहाँ, मैं रेखांकित करना चाहूँगा कि मैं c++ डेवलपर नहीं हूँ 😎।

स्रोत: https://bugs.chromium.org/p/chromium/issues/detail?id=1247389#c9

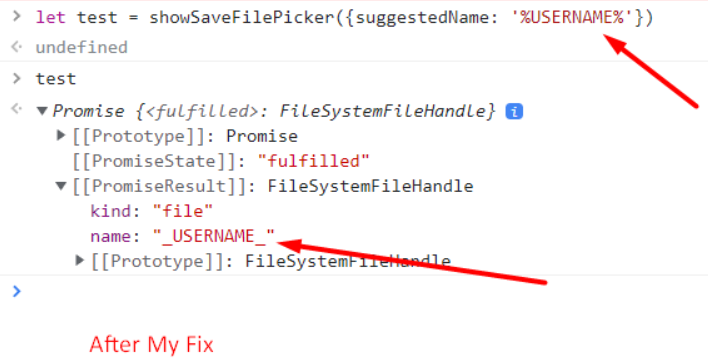
समाधानों में से एक था suggestedName में % वर्ण को _ से बदलना। इससे समस्या हल हो जानी चाहिए।
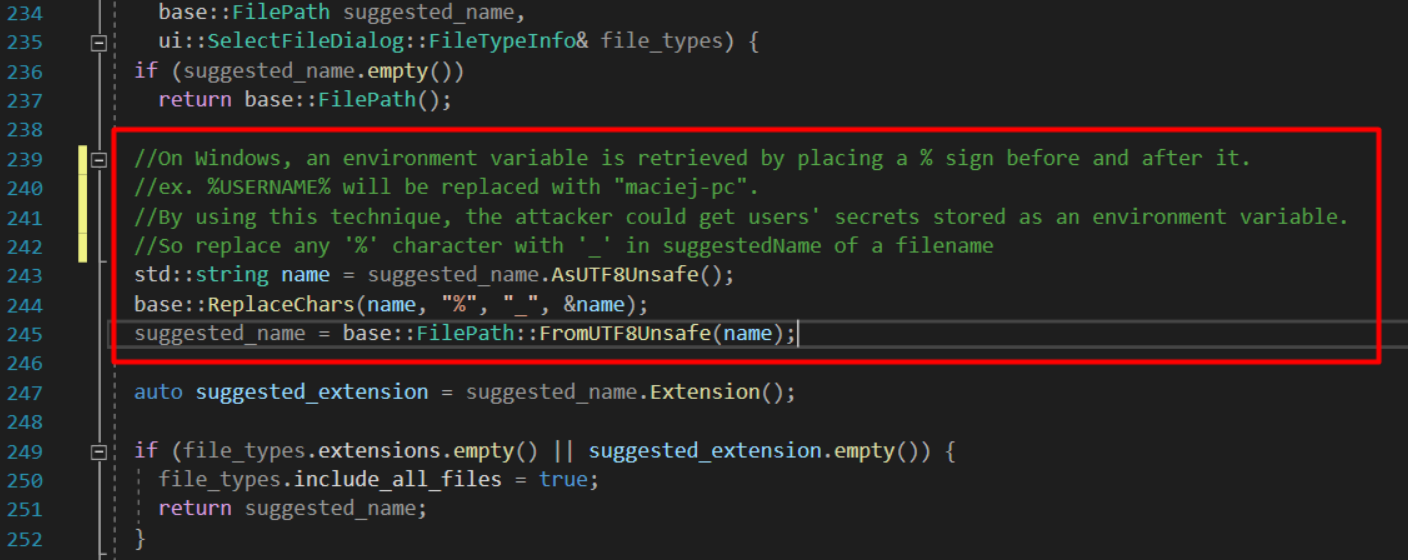
मेरा समाधान:

छवि

इसे यहाँ डाला जा सकता है:

https://source.chromium.org/chromium/chromium/src/+/main:content/browser/file_system_access/file_system_chooser.cc;l=238?q=ResolveSuggestedNameExtension&ss=chromium%2Fchromium%2Fsrc

और परिणाम हैं:

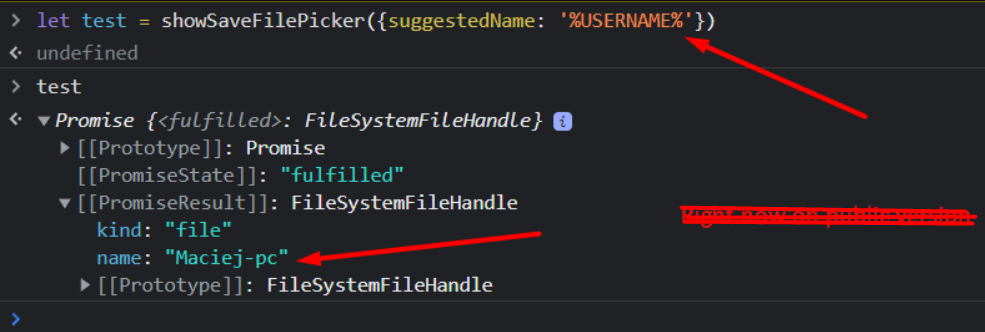
फिक्स से पहले:

छवि

मेरे फिक्स के बाद:

छवि

वास्तव में इसने समस्या हल कर दी, लेकिन यह कोड डालने के लिए सबसे अच्छी जगह नहीं थी 😋। हालाँकि, मुझे बहुत खुशी हुई कि मैंने इसे स्वयं ठीक कर लिया 😎

अंतिम फिक्स यहाँ पाया जा सकता है:

https://bugs.chromium.org/p/chromium/issues/detail?id=1247389#c12

🌌 समयरेखा

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    352
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    344
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    308

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →