
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 sho-luv/react2shell
CVE-2025-55182 सुरक्षा परीक्षण किट: CLI स्कैनर + Chrome एक्सटेंशन + Nuclei टेम्पलेट + Docker लैब।
 trixsec/cve-2023-48795
OpenSSH स्थापनाओं में स्थानीय या दूरस्थ सिस्टम पर विशिष्ट IP पतों को स्कैन करके कमजोरियों की जाँच करने के लिए एक Python-आधारित उपकरण। यह जाँचता है कि…
 anonmoty/xxstrike
XSS स्कैनर जो XSStrike पर आधारित है और कस्टम सुविधाओं के साथ आता है। वेब एप्लिकेशन में XSS कमजोरियों का पता लगाता है।
 penteraio/vscalation-cve-2021-22015
vScalation (CVE-2021-22015) के लिए स्कैनर, VMWare vCenter में एक स्थानीय विशेषाधिकार वृद्धि
 sugib3o/check-vuln-cve-2019-0708
CVE 2019-0708 भेद्यता की जाँच करें
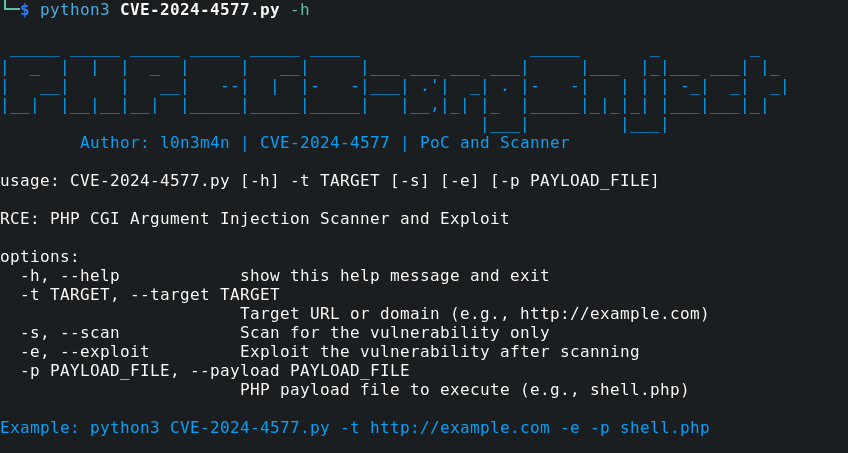 l0n3m4n/cve-2024-4577-rce
PoC - PHP CGI आर्गुमेंट इंजेक्शन CVE-2024-4577 (स्कैनर और एक्सप्लॉइट)
 teycir/burpwpsscan
वर्डप्रेस सुरक्षा स्कैनिंग के लिए Burp एक्सटेंशन
 yukinime/cve-2025-34085
CVE-2025-34085 के लिए स्वचालित स्कैनर और एक्सप्लॉइट, जो WordPress Simple File List प्लगइन में एक अनऑथेंटिकेटेड RCE है। मल्टी-टार्गेट स्कैनिंग, वेबशेल…
 abtonc/next-cve-2025-66478
स्थानीय प्रोजेक्ट्स को CVE-2025-66478 भेद्यता के लिए स्कैन करता है और उन्हें ठीक किए बिना प्रभावित उदाहरणों की रिपोर्ट करता है।
 bhideki/cve-2026-87902
CVE-2026-87902 के लिए Python PoC और स्कैनर, जो WordPress core path traversal के कारण LFI और PEAR-आधारित RCE की ओर ले जाता है, WAF bypass और स्वचालित…
 nhakobyan685/cve-2023-25136
OpenSSH 9.1 भेद्यता बड़े पैमाने पर स्कैन और शोषण
 murrez/cve-2026-92229
Python 3 PoC स्कैनर और CVE-2026-92229 के लिए एक्सप्लॉइट, जो Forminator WordPress प्लगइन संस्करण 1.57.2 और उससे नीचे में एक अनधिकृत मनमाना शॉर्टकोड…
 4minx/cve-2026-48842
CVE-2026-48842 के लिए Python PoC, जो Roundcube के virtuser_query plugin में pre-auth SQL injection है। time-based differential के माध्यम से इस flaw…
 javuto/nbox-pwnage
यहाँ आता है पेंट्रेन!
 davidfortytwo/cve-2023-22518
Confluence पर CVE-2023-22518 भेद्यता के लिए जाँचकर्ता
 rapticore/ore-mal-pkg-inspector
बहु-पारिस्थितिकी तंत्र दुर्भावनापूर्ण पैकेज पहचान और आपूर्ति श्रृंखला सुरक्षा स्कैनर
 isuruwa/log4j
स्कैनर और Log4j RCE (CVE-2021-44228) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। एक कमजोर एप्लिकेशन बनाता है और netcat लिसनर के साथ एक्सप्लॉइट चलाता है।
 aaravmaloo/revera
npm पैकेजों के लिए क्रेडिट स्कोर। कोई भी पैकेज इंस्टॉल करने से पहले पैकेज की प्रतिष्ठा, रखरखाव, सुरक्षा, प्रकाशक विश्वसनीयता और इकोसिस्टम स्वास्थ्य…








