विकास का समर्थन करें
यदि यह प्रोजेक्ट आपके काम में सहायक है, तो चालू रखरखाव और नई सुविधाओं का समर्थन करें।
ETH दान वॉलेट
0x11282eE5726B3370c8B480e321b3B2aA13686582

QR कोड स्कैन करें या ऊपर दिया गया वॉलेट पता कॉपी करें।
BurpWpsScan


एक Burp Suite एक्सटेंशन जो वेब एप्लिकेशन परीक्षण के दौरान WordPress साइटों का पता लगाता है (निष्क्रिय पहचान + सक्रिय सत्यापन), WPScan API के माध्यम से WordPress कोर, प्लगइन और थीम भेद्यता स्कैनिंग सहित व्यापक सुरक्षा आकलन करता है, XML-RPC/REST API एक्सपोज़र का परीक्षण करता है, उपयोगकर्ताओं की गणना करता है, प्लगइन संस्करणों की जाँच करता है, और AI-तैयार पेनेट्रेशन टेस्टिंग रिपोर्ट तैयार करता है।
Burp Suite Community और Professional दोनों संस्करणों के साथ संगत।
स्क्रीनशॉट
मुख्य इंटरफ़ेस
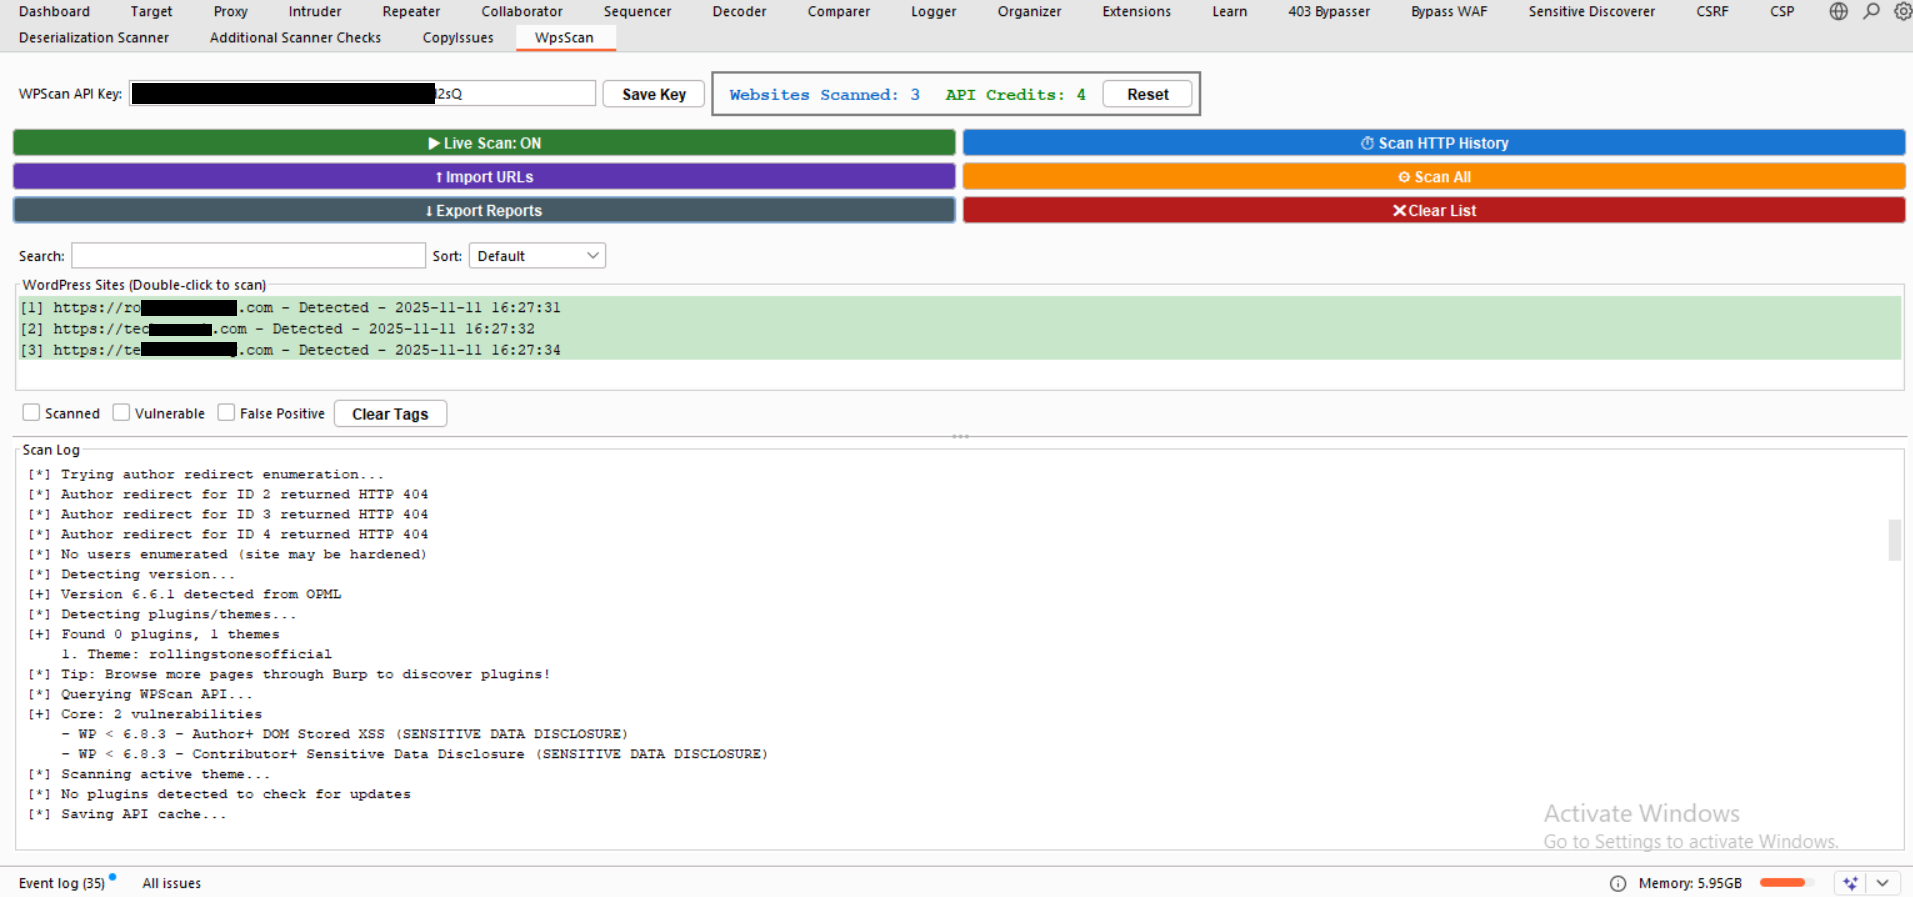
मुख्य WpsScan इंटरफ़ेस जो स्थिति संकेतकों और स्कैन नियंत्रणों के साथ पहचानी गई WordPress साइटों को दिखाता है
निर्यातित रिपोर्ट
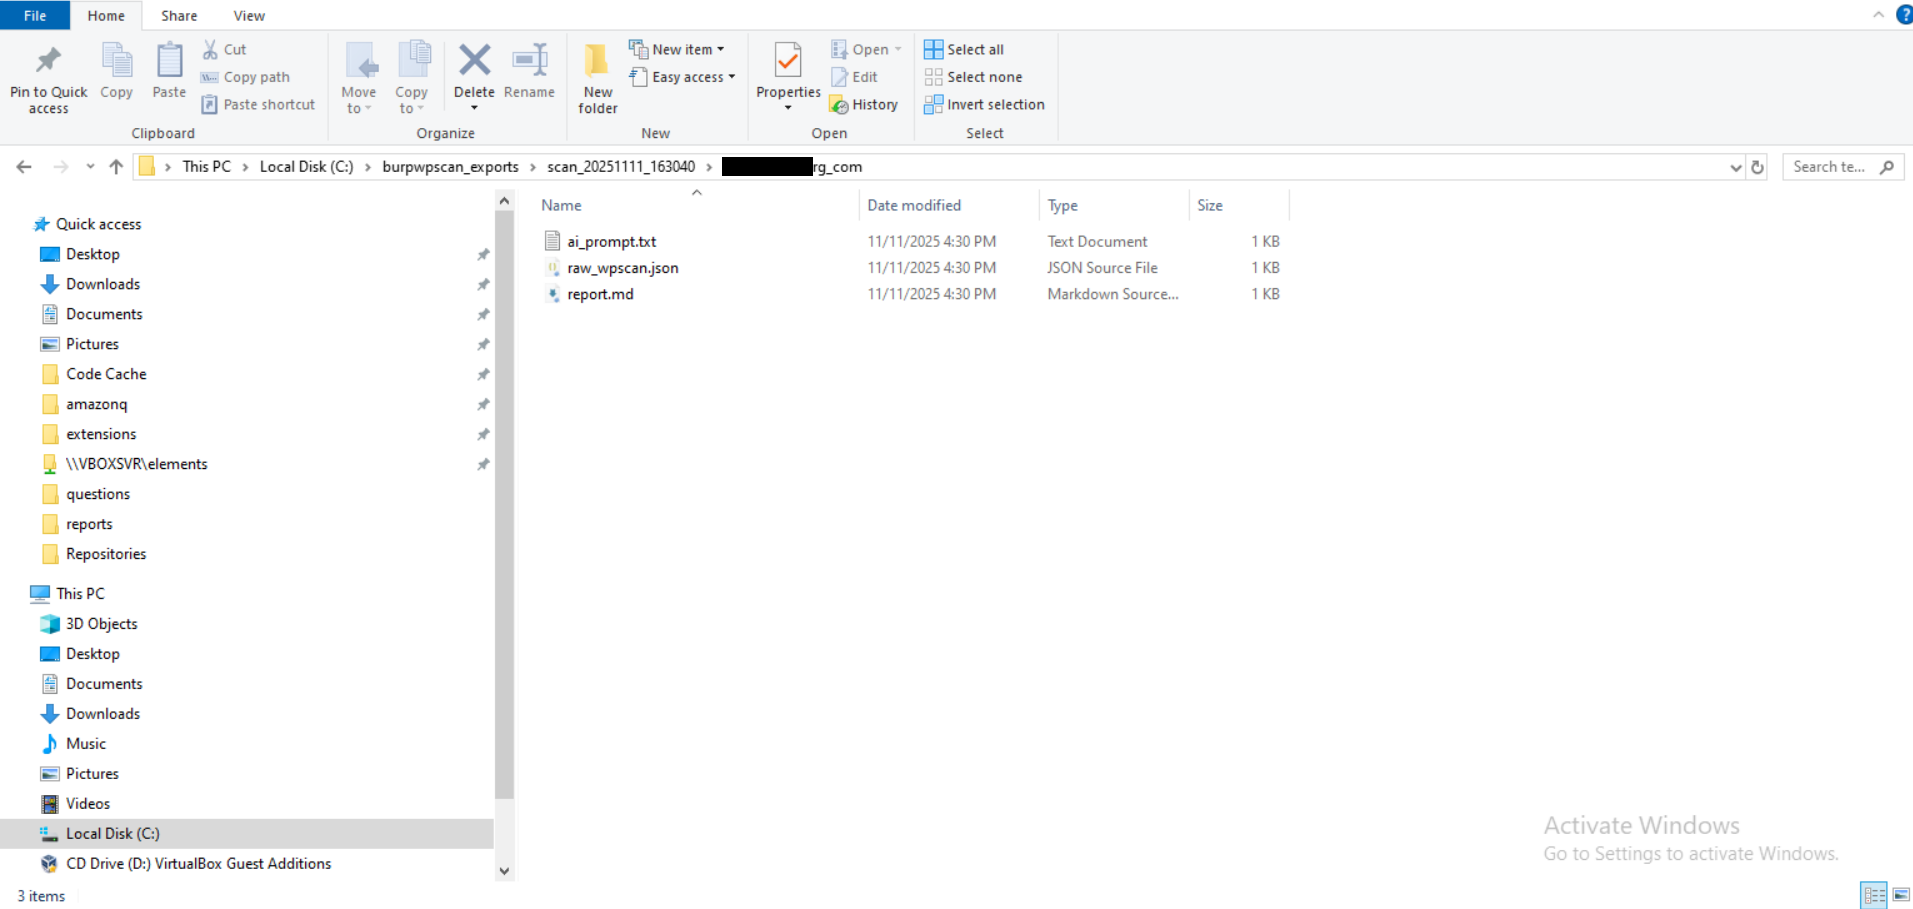
प्रत्येक स्कैन की गई साइट के लिए JSON, Markdown और AI-तैयार रिपोर्टों के साथ व्यवस्थित निर्यात संरचना
कच्चा WPScan JSON
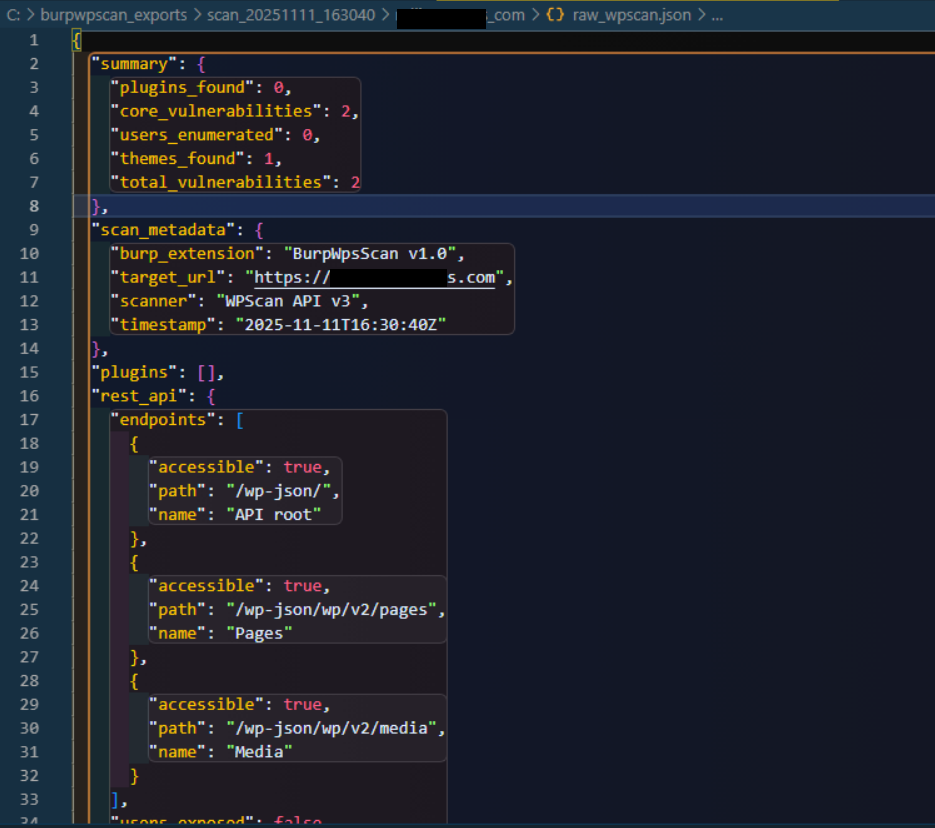
पूर्ण भेद्यता डेटा और स्कैन मेटाडेटा वाला विस्तृत JSON आउटपुट
विशेषताएँ
पहचान और खोज
- लाइव WordPress पहचान: वास्तविक समय के HTTP ट्रैफ़िक से निष्क्रिय रूप से WordPress साइटों की पहचान करता है (सबडोमेन सुरक्षित रखता है)
- HTTP इतिहास स्कैनिंग: पिछले ट्रैफ़िक से WordPress साइटों को खोजने के लिए Burp के HTTP इतिहास को स्कैन करें ([HTTP HISTORY] लेबल के साथ चिह्नित)
- राइट-क्लिक संदर्भ मेनू: राइट-क्लिक करके और "Scan with WpsScan" चुनकर Burp इतिहास, Repeater या Proxy से विशिष्ट URL मैन्युअल रूप से स्कैन करें
- बल्क URL आयात: बैच WordPress पहचान के लिए कई URL को सक्रिय रूप से सत्यापित और आयात करें
- प्लगइन/थीम खोज: HTTP प्रतिक्रियाओं और इतिहास से प्लगइन और थीम निकालता है
- संस्करण पहचान: कई स्रोतों (मेटा टैग, फ़ीड, API) से WordPress कोर संस्करण की पहचान करता है
- सबडोमेन समर्थन: सभी प्रवेश बिंदु सबडोमेन सहित पूरा होस्टनाम सुरक्षित रखते हैं (जैसे,
xxx.yyy.io xxx.yyy.io ही रहता है)
- पथ संरक्षण: सबडायरेक्टरी इंस्टॉलेशन के लिए URL पथ और गैर-मानक पोर्ट सुरक्षित रखता है (जैसे,
https://xxx.yyy.io/blog, https://xxx.yyy.io:8443/blog)
भेद्यता स्कैनिंग
- WPScan API एकीकरण: निम्नलिखित के लिए WPScan भेद्यता डेटाबेस से क्वेरी करता है:
- WordPress कोर भेद्यताएँ
- प्लगइन भेद्यताएँ (80+ उच्च-जोखिम प्लगइन + 3 अन्य तक)
- थीम भेद्यताएँ
- वास्तविक समय भेद्यता विवरण: प्रत्येक घटक के स्कैन होते ही भेद्यता शीर्षक और प्रकार तुरंत दिखाता है
- स्मार्ट प्लगइन स्कैनिंग: सभी 80+ उच्च-जोखिम प्लगइन + 3 अन्य तक स्कैन करता है (60-80% API क्रेडिट बचाता है)
- 24-घंटे API कैश: 24 घंटे में एक ही प्लगइन/थीम को कभी दोबारा स्कैन न करें (Burp पुनःआरंभ होने पर भी बना रहता है)
सुरक्षा आकलन
- XML-RPC सुरक्षा परीक्षण:
- पता लगाता है कि XML-RPC एंडपॉइंट सक्षम है या नहीं
- pingback.ping विधि का परीक्षण करता है (DDoS एम्प्लिफिकेशन जोखिम)
- system.multicall विधि का परीक्षण करता है (ब्रूट फोर्स एम्प्लिफिकेशन जोखिम)
- REST API खोज:
- सुलभ WordPress REST API एंडपॉइंट्स की गणना करता है (/wp-json/wp/v2/)
- users, posts, pages, और media एंडपॉइंट्स का परीक्षण करता है
- उपयोगकर्ता गणना (user enumeration) की कमज़ोरियों को चिह्नित करता है
- उपयोगकर्ता गणना:
- REST API (/wp-json/wp/v2/users) के माध्यम से उपयोगकर्ता गणना का प्रयास करता है
- लेखक रीडायरेक्ट विधि (?author=N) पर वापस जाता है
- टोह (reconnaissance) के लिए उपयोगकर्ता नाम और ID निकालता है
- प्लगइन अपडेट निगरानी: WordPress.org के विरुद्ध प्लगइन्स को नवीनतम संस्करणों के लिए जाँचता है (कोई API क्रेडिट उपयोग नहीं होता)
- सुरक्षा हार्डनिंग पहचान: सुरक्षा प्लगइन्स और हार्डनिंग उपायों की पहचान करता है
वर्कफ़्लो और प्रबंधन
- दोहरे पहचान मोड: लाइव स्कैनिंग + HTTP इतिहास स्कैनिंग स्वतंत्र रूप से काम करते हैं
- कॉन्टेक्स्ट मेनू एकीकरण: स्कैन सूची में मैन्युअल रूप से जोड़ने के लिए Burp में किसी भी अनुरोध पर राइट-क्लिक करें
- API क्रेडिट काउंटर: दैनिक API उपयोग की रीयल-टाइम ट्रैकिंग (मध्यरात्रि पर रीसेट होता है)
- स्थिति ट्रैकिंग: साइटों को स्कैन किया गया, कमज़ोर, या गलत सकारात्मक के रूप में टैग करें, स्थायी स्टोरेज के साथ
- रिपोर्ट निर्यात करें: संरचित JSON, स्वरूपित Markdown, और AI-तैयार प्रॉम्प्ट्स उत्पन्न करें
- स्मार्ट URL हैंडलिंग: सभी प्रवेश बिंदु (लाइव स्कैन, HTTP इतिहास स्कैन, कॉन्टेक्स्ट मेनू) पूर्ण होस्टनाम और पथ को सुरक्षित रखते हैं
- प्रोटोकॉल समर्थन: एक ही साइट के HTTP और HTTPS दोनों संस्करणों को संभालता है
- दृश्य संकेतक: [HTTP HISTORY] और [IMPORTED] लेबल के साथ रंग-कोडित स्थिति
इंस्टॉलेशन
पूर्वापेक्षाएँ
- Burp Suite Community या Professional (v2023.x+ पर परीक्षण किया गया)
- WPScan API कुंजी (मुफ़्त टियर https://wpscan.com/api पर उपलब्ध)
चरण
-
इस रिपॉज़िटरी को क्लोन या डाउनलोड करें:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Burp Suite में एक्सटेंशन लोड करें:
Extensions → Installed पर जाएँAdd पर क्लिक करें- एक्सटेंशन प्रकार:
Python
- फ़ाइल चुनें:
WpsScan.py
Next पर क्लिक करें
-
API कुंजी कॉन्फ़िगर करें:
- Burp Suite में "WpsScan" टैब पर जाएँ
- शीर्ष पर स्थित टेक्स्ट फ़ील्ड में अपनी WPScan API कुंजी दर्ज करें
- "Save Key" बटन पर क्लिक करें
- कुंजी
C:\burpwpscan_exports\wpsscan_config.txt (Windows C-Z ड्राइव आज़माता है) या /tmp/burpwpscan_exports/wpsscan_config.txt (Linux/Mac) में सहेजी जाती है
-
इंस्टॉलेशन सत्यापित करें:
- Burp Suite में "WpsScan" टैब जाँचें
Extensions → Output में सफलता संदेश देखें
उपयोग
लाइव डिटेक्शन
- सुनिश्चित करें कि "Live Scan: ON" बटन सक्रिय (हरा) है
- Burp (Proxy, Repeater, Scanner, आदि) के माध्यम से लक्ष्य वेबसाइटों को ब्राउज़ करें
- एक्सटेंशन स्वचालित रूप से HTTP ट्रैफ़िक की निगरानी करता है और वास्तविक समय में WordPress साइटों का पता लगाता है
- पता लगाई गई साइटें WpsScan टैब सूची में दिखाई देती हैं
HTTP History स्कैनिंग
- "Scan HTTP History" बटन पर क्लिक करें
- एक्सटेंशन Burp के इतिहास में सभी पिछले HTTP ट्रैफ़िक को स्कैन करता है
- पाई गई WordPress साइटें नीले रंग में [HTTP HISTORY] लेबल के साथ जोड़ी जाती हैं
- साइटें जोड़ी जा सकती हैं भले ही वे लाइव स्कैनिंग से पहले से मौजूद हों
- पिछले सत्रों से WordPress साइटें खोजने के लिए उपयोगी

 teycir/burpwpsscan







