Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
hoppr-cop — कई डेटाबेस से भेद्यता डेटा को CycloneDX SBOMs में एकत्रित करता है, निरंतर आपूर्ति-श्रृंखला सुरक्षा निगरानी के लिए डीडुप्लिकेटेड VEX, HTML, और GitLab-संगत रिपोर्ट तैयार करता है। | Kitploit
उपकरण/GitLabGitLab/hoppr/hoppr-cop
भेद्यता स्कैनरभेद्यता विश्लेषणDevSecOpsआपूर्ति श्रृंखला सुरक्षा
GitLabhoppr/hoppr-cop

hoppr-cop

कई डेटाबेस से भेद्यता डेटा को CycloneDX SBOMs में एकत्रित करता है, निरंतर आपूर्ति-श्रृंखला सुरक्षा निगरानी के लिए डीडुप्लिकेटेड VEX, HTML, और GitLab-संगत रिपोर्ट तैयार करता है।

रिपॉजिटरी देखें
871881 महीना पहलेअभी तक समीक्षित नहीं
साझा करें

Hoppr-Cop

आपके SBOM कमजोरियों की निगरानी के लिए

Hoppr Cop एक cli और python लाइब्रेरी है जो एक cyclone-dx सॉफ्टवेयर बिल ऑफ मटेरियल (SBOM) से एकाधिक कमजोरी डेटाबेस से डेटा एकत्र करके उच्च गुणवत्ता वाली कमजोरी जानकारी उत्पन्न करता है। यह प्रोजेक्ट hoppr इकोसिस्टम के भाग के रूप में प्रस्तुत किया गया है, हालांकि यह एक स्टैंडअलोन cli या python लाइब्रेरी के रूप में पूरी तरह कार्यात्मक है।

अधिक जानकारी के लिए कृपया प्रोजेक्ट दस्तावेज़ीकरण देखें।

आवश्यकताएँ

  • Hoppr Cop CycloneDX विनिर्देश संस्करण 1.3, 1.4 और 1.5 का समर्थन करता है।
  • स्कैनिंग उपकरण (यदि वांछित हो तो आवश्यक)
    • grype -- संस्करण `0.73.0`` या बाद का
    • trivy -- संस्करण `0.46.0`` या बाद का

प्रोजेक्ट स्थिति

प्रारंभिक रिलीज़

विशेषताएँ

  • चार प्रमुख ओपनसोर्स कमजोरी डेटाबेस से डेटा एकीकृत करता है
    • gemnasium community
    • grype
    • trivy
    • oss-index
  • इन स्रोतों से जानकारी इस तरह से संयोजित करता है जो डुप्लिकेट को कम करता है और प्रत्येक कमजोरी के लिए पूर्ण जानकारी सुनिश्चित करता है।
  • कई प्रारूपों में रिपोर्ट उत्पन्न करता है
    • cyclone-dx vex या तो मौजूदा bom में एम्बेडेड या एक स्वतंत्र फ़ाइल के रूप में।
    • html - विस्तृत कमजोरी जानकारी जिसे डिस्कनेक्टेड नेटवर्क में देखा जा सकता है।
    • Gitlab डिपेंडेंसी स्कैनिंग, जो कमजोरी रिपोर्ट, डिपेंडेंसी सूची, और सुरक्षा डैशबोर्ड को सक्षम बनाता है।

क्यों

SBOMs एक प्रोजेक्ट में सभी निर्भरताओं की सूची बनाने का एक आदर्श तरीका प्रदान करते हैं। एक प्रोजेक्ट की कमजोरियों की नियमित रूप से निगरानी की जानी चाहिए। hoppr-cop SBOM को पुनर्जीवित किए बिना आपकी कमजोरी जानकारी को अद्यतित रखने का एक आसान तंत्र प्रदान करता है। vex और html रिपोर्ट डिस्कनेक्टेड नेटवर्क में भी उपयोगकर्ताओं को कमजोरी की स्थिति बताने का एक आदर्श तरीका प्रदान करते हैं।

एकाधिक स्कैनर का उपयोग क्यों करें

  • ऊपरी कमजोरी डेटा स्रोतों की व्यापक कवरेज प्रदान करता है। आप डेटा-स्रोतों के पूर्ण विवरण यहाँ देख सकते हैं। Gitlab और Sonotype अपनी स्वयं की कमजोरी रिपोर्टिंग प्रदान करते हैं जो आपको कहीं और नहीं मिलेगी।
  • विभिन्न पैकेज मैनेजर प्रकारों की बेहतर कवरेज प्रदान करता है। प्रत्येक bom स्कैनर के पास पैकेज मैनेजर होते हैं जिन्हें स्कैन करने में वह उत्कृष्ट होता है, और कुछ जिन्हें वह खराब तरीके से स्कैन करता है। इसके अतिरिक्त, प्रत्येक उत्पाद पैकेज इकोसिस्टम के एक अलग सेट का समर्थन करता है।
  • यह देखना कि कई डेटास्रोत किसी निष्कर्ष पर सहमत हैं, विश्वास में सुधार करता है कि निष्कर्ष गलत सकारात्मक नहीं है।
  • कई स्रोतों से जानकारी को संयोजित करने से प्रत्येक पहचानी गई कमजोरी के लिए अधिक पूर्ण और सटीक जानकारी प्राप्त होती है, जिससे त्वरित समाधान होते हैं।

डेमो
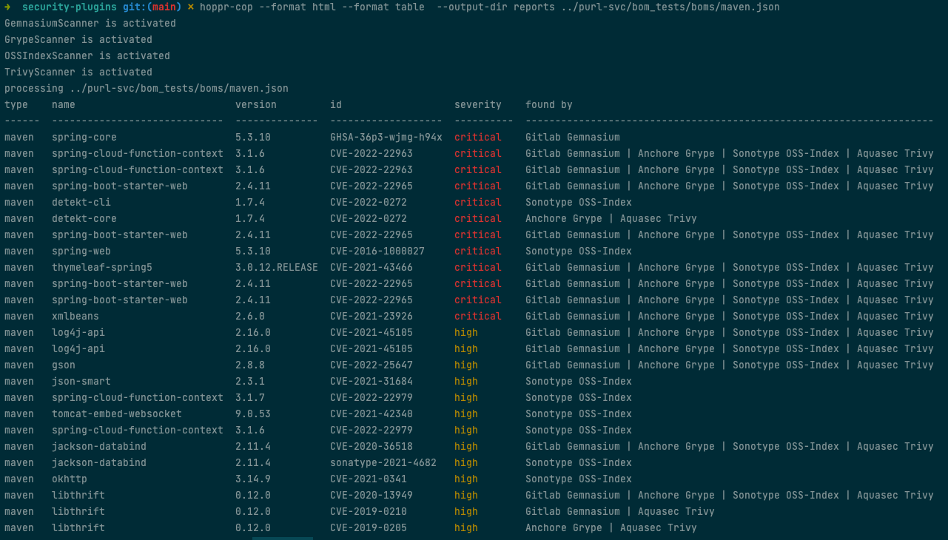
HopprCop usage example

दस्तावेज़ीकरण

अधिक जानकारी के लिए कृपया प्रोजेक्ट दस्तावेज़ीकरण देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    345
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    340
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    292

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →








