
 #1

 christbowel/cve-2024-25600_nuclei-template
CVE-2024-25600 के लिए Nuclei टेम्पलेट और POC के बारे में जानकारी
 hazcod/cve-2025-53770
Go-आधारित स्कैनर जो ToolBox विजेट में एक हानिरहित मार्कर इंजेक्ट करके और सर्वर प्रतिक्रिया में इसकी उपस्थिति की पुष्टि करके SharePoint CVE-2025-53770…
 denizparlak/blackhat-arsenal-tools
ब्लैक हैट आर्सेनल टूल्स आधिकारिक खाता
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199 और CVE-2020-10204 भेद्यताओं के लिए एक-क्लिक जांच उपकरण, ग्राफिकल इंटरफ़ेस के साथ। CVE-2020-10199 और CVE-2020-10204 भेद्यता उपकरण GUI…
 ariary/trojansourcefinder
🔎 कोड में Trojan Source vulnerability खोजने में मदद करें 👀। एकाधिक सहयोगियों (CI/CD) वाले प्रोजेक्ट में code review के लिए उपयोगी।
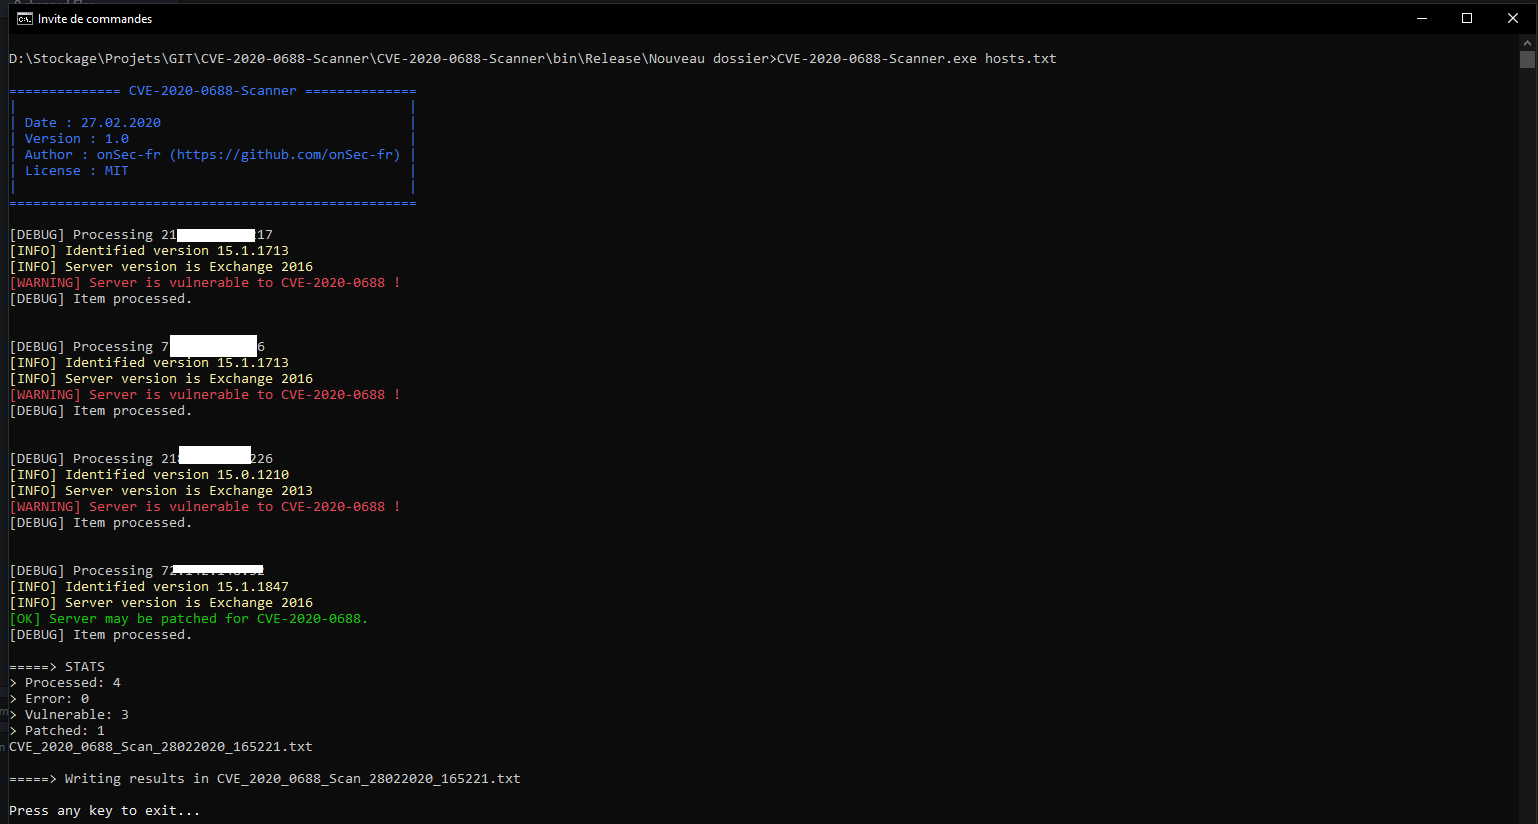 onsec-fr/cve-2020-0688-scanner
कई होस्टों पर CVE-2020-0688 की जाँच करने के लिए एक त्वरित उपकरण जो गैर-हस्तक्षेपकारी विधि का उपयोग करता है।
 bi8d0/driversentinel
DriverSentinel एक सुरक्षा उपकरण है जिसे Go में विकसित किया गया है और जो Windows प्रणालियों पर दुर्भावनापूर्ण तथा असुरक्षित ड्राइवरों का पता लगाता है,…
 a7vinx/swarm
एक मॉड्यूलर वितरित पैठ परीक्षण उपकरण।
 dn9uy3n/check-wp-cve-2020-35489
(वर्डप्रेस) वेबसाइट परीक्षण स्क्रिप्ट को CVE-2020-35489 के माध्यम से असीमित फ़ाइल अपलोड के लिए शोषित किया जा सकता है।
 friparia/nginx_rift_scan_cve_2026_42945
Nginx रीराइट CVE स्कैन(CVE-2026-42945 nginx-rift CVE-2026-9256)
 tophat-cloud/cumulus
रीयल-टाइम वेब एप्लिकेशन कमजोरी निगरानी SDK और स्कैनर। XSS, SQL इंजेक्शन, संवेदनशील पेलोड, और कोड कमजोरियों का पता लगाता है गतिशील रनटाइम विश्लेषण और…
 1lann/log4shelldetect
फ़ाइल सिस्टम को तेज़ी से स्कैन करें ताकि उन Java प्रोग्रामों का पता लगाया जा सके जो Log4Shell (CVE-2021-44228) या 'that Log4j JNDI exploit' के लिए…
 aquasecurity/trivy-plugin-aqua
Trivy को Aqua Security प्लेटफ़ॉर्म के साथ एकीकृत करने के लिए प्लगइन, जो कमजोरियों और गलत कॉन्फ़िगरेशन के लिए IaC, पाइपलाइनों और निर्भरताओं को स्कैन…
 akanthed/secureai-scan
SecureAI-Scan एक CLI टूल है जो TypeScript और JavaScript कोडबेस को AI-संचालित ऐप्स के लिए विशिष्ट सुरक्षा समस्याओं के लिए स्कैन करता है — प्रॉम्प्ट…
 cybersecurityworks553/cve-2021-1675_printnightmare
सिंगल IPs, IP लिस्ट्स या CIDR रेंज में Windows Print Spooler RCE भेद्यता (CVE-2021-1675) का पता लगाने के लिए Python का उपयोग करने वाला स्कैनर।
 randomrobbiebf/phpunit-brute
PHPunit RCE CVE-2017-9841 के लिए कई पथ आज़माने का उपकरण
 sumanrox/rschunter
CVE-2025-55182 और CVE-2025-66478 के लिए सामूहिक शिकार और शोषण PoC
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773








