
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 1n3/cloudhunter
असंदर्भित AWS S3 बकेट्स खोजें जिनमें CloudFront CNAME रिकॉर्ड हैं जो उनकी ओर इशारा करते हैं
 halencarjunior/sss3
स्वचालित S3 बकेट सुरक्षा स्कैनर जो डोमेन सूचियों का परीक्षण करता है सार्वजनिक रूप से सुलभ बकेट्स के लिए जिनमें सूचीकरण अनुमतियाँ हैं, और क्लाउड…
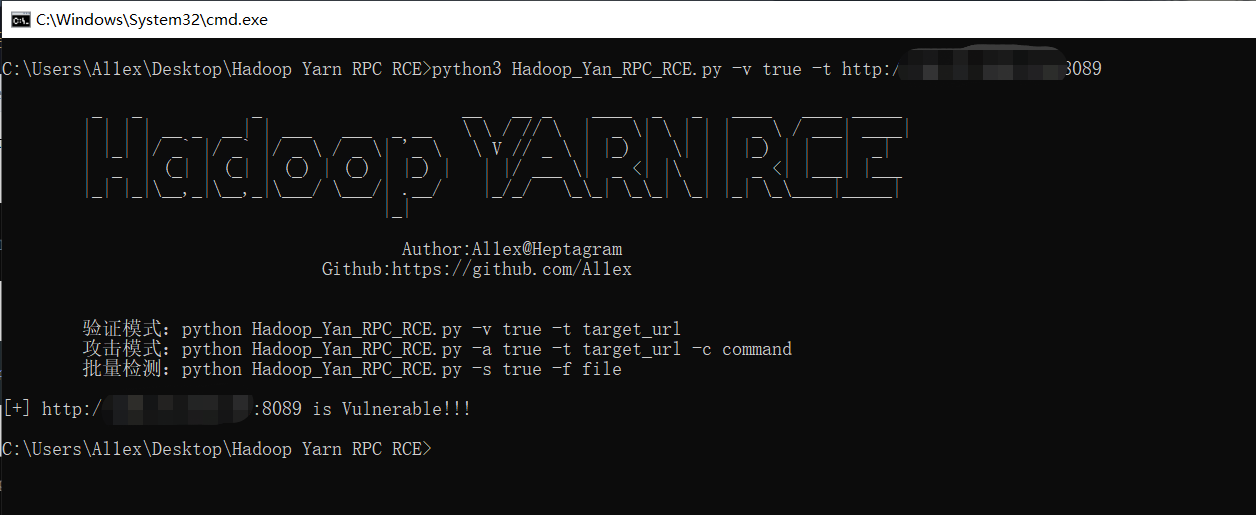 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop Yan ResourceManager अनधिकृत RCE
 jay123anta/laravel-threat-detection
निष्क्रिय Laravel मिडलवेयर जो SQL इंजेक्शन, XSS, RCE, बॉट स्कैनर और 175+ आक्रमण पैटर्न का पता लगाता है और लॉग करता है। इसमें अंतर्निहित डैशबोर्ड,…
 lucab85/log4j-cve-2021-44228
Red Hat के Log4j डिटेक्टर स्क्रिप्ट को स्वचालित करने वाला Ansible प्लेबुक जो GPG सत्यापन के साथ CVE-2021-44228 (Log4Shell) कमजोरी के लिए Linux…
 malwaretech/spookyssltools
OpenSSL 3.0.0 - 3.0.6 का उपयोग करने वाले सॉफ़्टवेयर का पता लगाने के लिए उदाहरण उपकरण (नवीनतम अनाम भेद्यता के प्रति संवेदनशील)
 sevenstones/auditpolcis
विंडोज SIEM कॉन्फ़िगरेशन का CIS बेंचमार्क परीक्षण
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096 (CVE-2026-88771–88778) के लिए रीड-ओनली चेकर: बिल्ड, CVE पूर्व-शर्तों और अपग्रेड जोखिमों की पुष्टि करता है, और समझौते के…
 cymmetria/weblogic_honeypot
WebLogic Honeypot Oracle Fusion Middleware के Oracle WebLogic Server घटक में CVE-2017-10271 का पता लगाने के लिए एक कम इंटरैक्शन हनीपॉट है। यह एक…
 nccgroup/cowcloud
रीकॉन और भेद्यता स्कैनिंग कार्यभार वितरित करने के लिए Serverless AWS समाधान। वेब UI के माध्यम से कार्य सबमिट करें; EC2 वर्कर Nmap जैसे टूल्स के साथ…
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
 xen0bit/netprobe-cve-2026-98432
ब्लैक-बॉक्स रिमोट प्रोब जो CVE-2026-98432 का पता लगाता है, जो एक Linux IPv4 TCP ireq_opt use-after-free है, डिफरेंशियल SYN-ACK ऑप्शन इको के माध्यम…
 juanschallibaum/cve-2024-38473-nuclei-template
CVE-2024-38473 के प्रति संवेदनशील Apache सर्वरों का पता लगाने के लिए Nuclei टेम्पलेट
 dmonst3r/wordpressmassexploiter
[बंद] WordPress CMS के लिए CVE-2015-1579 का मास एक्सप्लॉइटर
 brennhill/sloppy-joe
निर्भरताओं और कोड से आपूर्ति-श्रृंखला, स्लॉप्स्क्वाटिंग और टाइपोस्क्वाटिंग हमलों से बचाता है।
 rxerium/freepbx-vulns-december-25
CVE-2025-61675, CVE-2025-61678 और CVE-2025-66039 के लिए पता लगाना
 ruppde/rdg_scanner_cve-2020-0609
रिमोट डेस्कटॉप गेटवे के लिए स्कैन करना (संभावित रूप से अपैच्ड CVE-2020-0609 और CVE-2020-0610)
 codeshield-security/log4jshell-bytecode-detector
स्थानीय बाइटकोड स्कैनर Log4JShell भेद्यता के लिए (CVE-2021-44228)








