 onsec-fr/cve-2020-0688-scanner
कई होस्टों पर CVE-2020-0688 की जाँच करने के लिए एक त्वरित उपकरण जो गैर-हस्तक्षेपकारी विधि का उपयोग करता है।

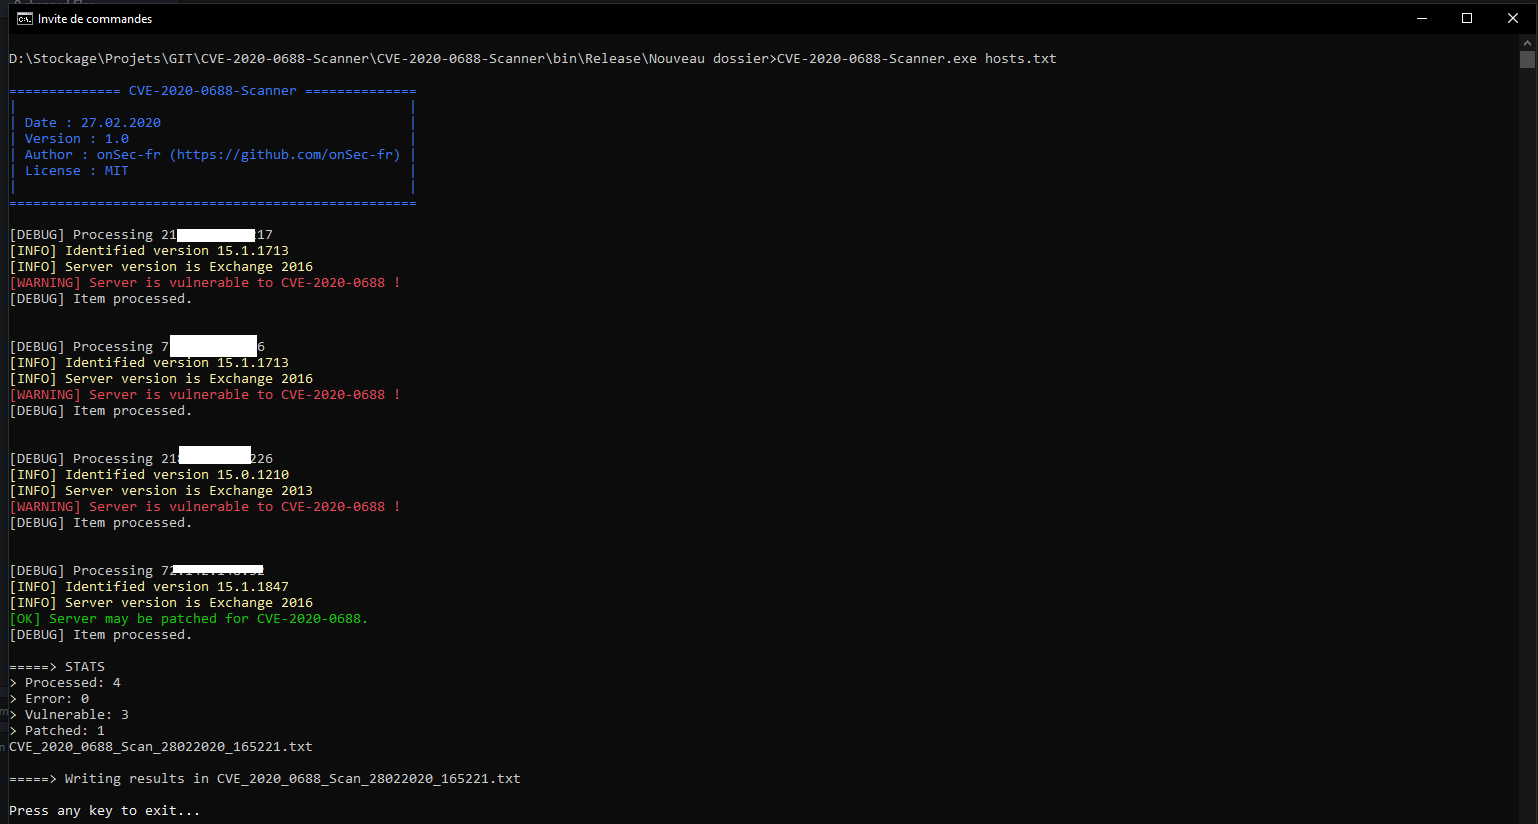
CVE-2020-0688 की जाँच के लिए एक त्वरित C# उपकरण जो कई होस्ट पर एक गैर-आक्रामक विधि से काम करता है।

git clone https://github.com/onSec-fr/CVE-2020-0688-Scanner.git
./CVE-2020-0688-Scanner.exe [path_to_input_file]
नोट : इनपुट फ़ाइल में आईपी पते, होस्टनाम और FQDN हो सकते हैं।
यह उपकरण आपके अपने सिस्टम का परीक्षण करने या अधिकृत सुरक्षा परीक्षण के लिए विकसित किया गया है। इस उपकरण को चलाने से पहले अपने स्थानीय कानूनों की जांच अवश्य करें।
एक्सचेंज 2013 के बाद से, इस तरीके से संस्करण संख्या के केवल पहले 3 भाग प्राप्त किए जा सकते हैं। इसका मतलब है कि कभी-कभी सर्वर असुरक्षित हो सकता है यदि उसके पास नवीनतम संचयी अद्यतन नहीं है। ऐसे मामले में सर्वर को "शायद पैच किया गया" के रूप में चिह्नित किया जाता है।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
