
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 tjnull/cygor
एक मॉड्यूलर एसेट डिस्कवरी फ्रेमवर्क जो पायथन में लिखा गया है, दोहराए जाने वाले मैनुअल कार्य को स्वचालित करने के लिए।
 gensecaihq/react2shell-scanner
CVE-2025-55182 RCE का पता React Server Components में लगाता है, npm/pnpm/yarn लॉकफ़ाइलों, Docker इमेजों, SBOMs और लाइव URL को स्कैन करके। इसमें…
 arsbr/veritensor
AI आर्टिफैक्ट्स और RAG फ़ायरवॉल के लिए एंटी-वायरस। एक स्थैतिक विश्लेषण उपकरण जो RCE के लिए मॉडल्स और नोटबुक्स, तथा डेटा पॉइज़निंग, PII और प्रॉम्प्ट…
 pentesteracademy/reconpal
ReconPal: सूचना सुरक्षा के लिए NLP का लाभ उठाना
 callforpapers-source/jshole
एक JavaScript घटकों का सुरक्षा कमजोरी स्कैनर, जो RetireJS पर आधारित है।
 airbus-cert/cve-2024-4040
CVE-2024-4040 के लिए स्कैनर
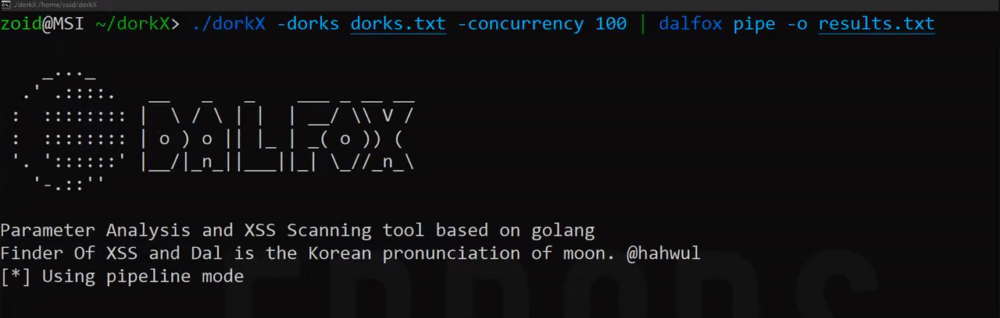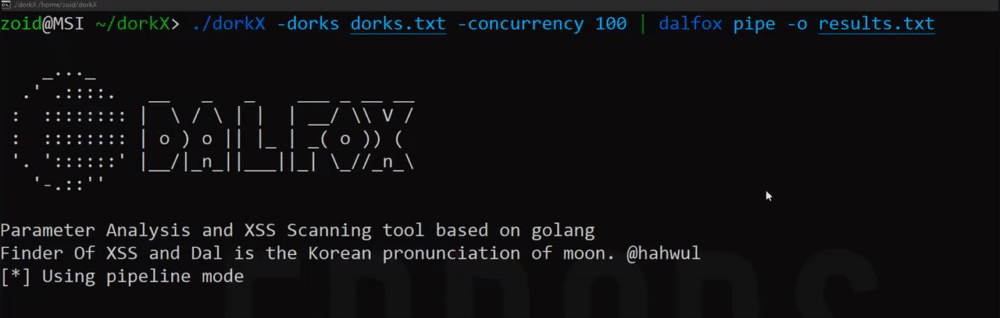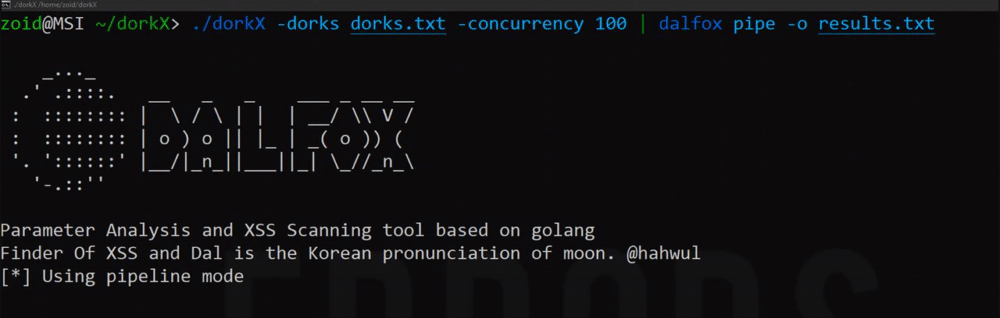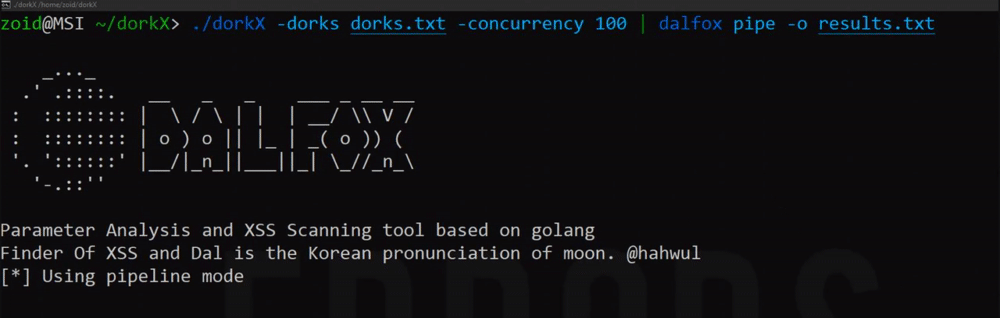 ethicalhackingplayground/dorkx
Google dork Scanner के साथ विभिन्न उपकरणों को पाइप करें
 erikwynter/cve-2023-22515-scan
CVE-2023-22515 के लिए स्कैनर - Atlassian Confluence में टूटा हुआ एक्सेस नियंत्रण भेद्यता
 tess-ss/recon-ninja
रीकॉन-निंजा
 zeyad-azima/cve-2024-27348
Apache HugeGraph Server RCE Scanner ( CVE-2024-27348 )
 armissecurity/urgent11-detector
आर्मिस द्वारा URGENT/11 डिटेक्शन टूल
 mzzdtot/cve-2023-28432
MinIO संवेदनशील जानकारी रिसाव भेद्यता बल्क स्कैनिंग poc और exp
 oxsecurity/codetotal
किसी भी स्निपेट, फ़ाइल या रिपॉजिटरी का विश्लेषण करके कोड में गुप्त जानकारी, ओपन सोर्स कमजोरियाँ, कोड सुरक्षा, भेद्यता, असुरक्षित इन्फ्रास्ट्रक्चर ऐज़…
 intrinsec/comission
व्हाइट-बॉक्स CMS सुरक्षा स्कैनर जो कोर, प्लगइन और थीम संस्करणों का ऑडिट करता है, अनधिकृत संशोधनों का पता लगाता है, और WordPress तथा Drupal के लिए…
 brumbelow/layerleak
layerleak Docker Hub गुप्त स्कैनर
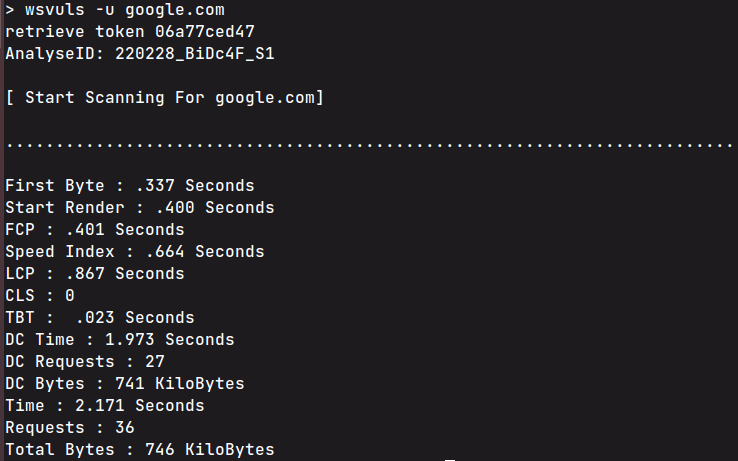 anouarbensaad/wsvuls
CLI वेबसाइट भेद्यता स्कैनर जो पुराने सर्वर सॉफ़्टवेयर, असुरक्षित HTTP हेडर का पता लगाता है, और प्रदर्शन आँकड़ों और अनुरोध मैपिंग के साथ Cloudflare…
 varchashva/vprioritizer
vPrioritizer हमें संगठन में संपत्ति-कमजोरी संबंध स्तर पर संदर्भित जोखिम (vPRisk) को समझने में सक्षम बनाता है, ताकि टीमें इस बारे में अधिक सूचित…
 farenhytee/database-sentinel
Supabase के लिए ओपन-सोर्स सुरक्षा ऑडिट: एक read-only MCP सर्वर, एक CLI एजेंट और एक Claude Skill। RLS गलत कॉन्फ़िगरेशन, उजागर कुंजियाँ और जोखिम भरे…








