 pentesteracademy/reconpal
ReconPal: सूचना सुरक्षा के लिए NLP का लाभ उठाना

रीकॉन सबसे महत्वपूर्ण चरणों में से एक है जो आसान लगता है लेकिन इसे सही ढंग से करने में बहुत प्रयास और कौशल लगता है। किसी को सही उपकरणों, सही क्वेरी/सिंटैक्स, उन क्वेरी को चलाने, जानकारी को सहसंबंधित करने और आउटपुट को स्वच्छ करने के बारे में जानना होता है। यह सब एक अनुभवी इन्फोसेक/रीकॉन पेशेवर के लिए आसान हो सकता है, लेकिन बाकी के लिए, यह अभी भी जादू के करीब है। चैट में "मुझे सिंगापुर में एक खुला Memcached सर्वर खोजें जो UDP सपोर्ट करता हो?" या "सिंगापुर में कितने IP कैमरे डिफ़ॉल्ट क्रेडेंशियल्स का उपयोग कर रहे हैं?" जैसा एक सरल प्रश्न पूछना और उत्तर प्राप्त करना कितना अच्छा होगा?
GPT-3, मानव-समान टेक्स्ट उत्पन्न करने के लिए डीप लर्निंग-आधारित भाषा मॉडल, और Shodan जैसे प्रसिद्ध रीकॉन उपकरणों का एकीकरण, ReconPal की नींव है। ReconPal लोकप्रिय एक्सप्लॉइट्स को निष्पादित करने और रीकॉनिसेंस करने के लिए वॉइस कमांड का उपयोग करने का भी समर्थन करता है।
ReconPal को चालू करने के लिए, इन सरल चरणों का पालन करें।
टेलीग्राम बॉट टोकन BotFather का उपयोग करें और एक नया टेलीग्राम बॉट बनाएं। https://core.telegram.org/bots पर दस्तावेज़ देखें।
Shodan API:
Shodan खाता बनाएं और https://account.shodan.io/ से एक नई API कुंजी बनाएं।
Google स्पीच-टू-टेक्स्ट API:
GCP में स्पीच-टू-टेक्स्ट सक्षम करें और क्रेडेंशियल्स प्राप्त करें। दस्तावेज़ से इन चरणों का संदर्भ लें https://cloud.google.com/speech-to-text/docs/before-you-begin
OpenAI API कुंजी:
API आज़माने के लिए एक मुफ्त openAI खाता बनाएं। https://beta.openai.com/account/api-keys
डॉकर
sudo apt-get updates
sudo apt-get install docker.io
sudo curl -L "https://github.com/docker/compose/releases/download/1.26.0/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose
chmod +x /usr/local/bin/docker-compose
रिपॉजिटरी क्लोन करें
git clone https://github.com/pentesteracademy/reconpal.git
अपनी OPENAI, SHODAN API कुंजियाँ और TELEGRAM बॉट टोकन docker-compose.yml में दर्ज करें
OPENAI_API_KEY=<Your key>
SHODAN_API_KEY=<Your key>
TELEGRAM_BOT_TOKEN=<Your token>
reconpal शुरू करें
docker-compose up
टेलीग्राम ऐप खोलें और ReconPal का उपयोग करने के लिए बनाए गए बॉट का चयन करें।
/start
/register
scan 10.0.0.8
Blackhat Asia Arsenal 2022 https://www.blackhat.com/asia-22/arsenal/schedule/#reconpal-leveraging-nlp-for-infosec-26232
प्रदर्शन वीडियो https://www.youtube.com/watch?v=gBQFlirFqpk
जेस्विन मथाई, वरिष्ठ सुरक्षा शोधकर्ता, INE [email protected]
निशांत शर्मा, सुरक्षा अनुसंधान प्रबंधक, INE [email protected]
शांतनु काले, क्लाउड डेवलपर, INE [email protected]
शेरिन स्टीफन, क्लाउड डेवलपर, INE [email protected]
सार्थक सैनी (पूर्व-पेंटेस्टर अकादमी)
अधिक जानकारी के लिए, "ReconPal.pdf" PDF फ़ाइल देखें। इस फ़ाइल में प्रस्तुतियों के लिए उपयोग की गई स्लाइड डेक शामिल है।
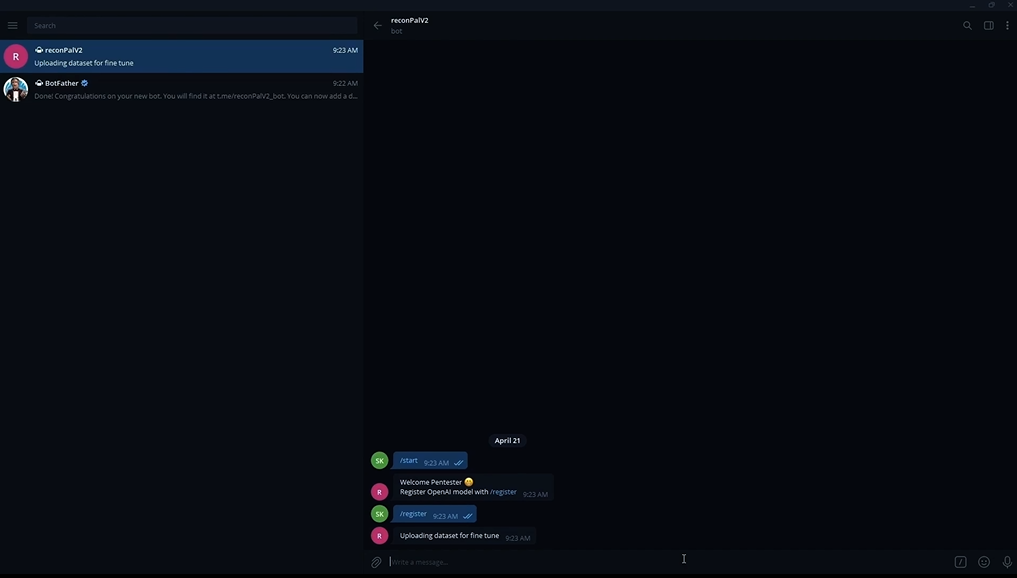
reconpal शुरू करना और मॉडल पंजीकृत करना
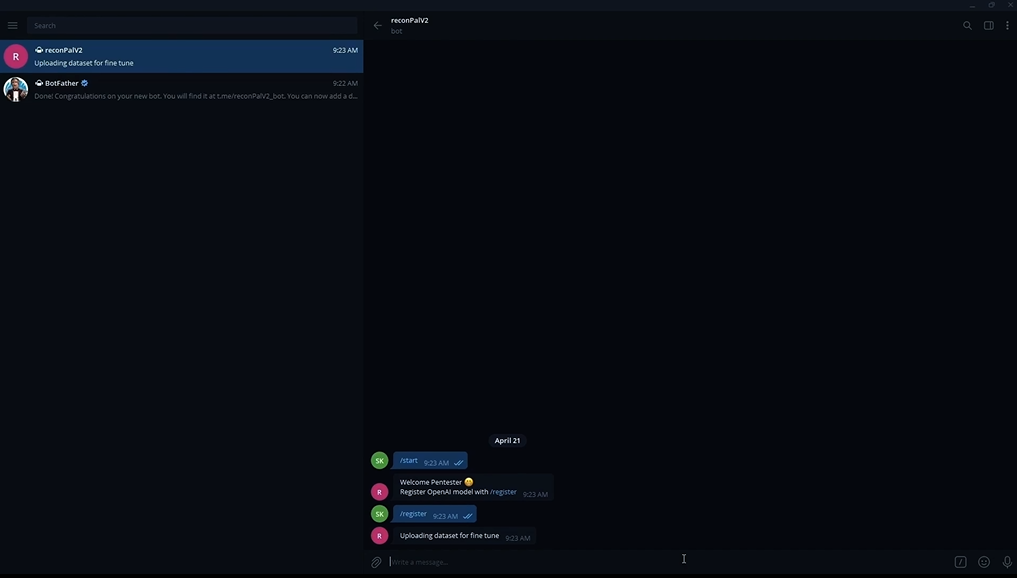
फ़ाइंडर मॉड्यूल कार्यशील
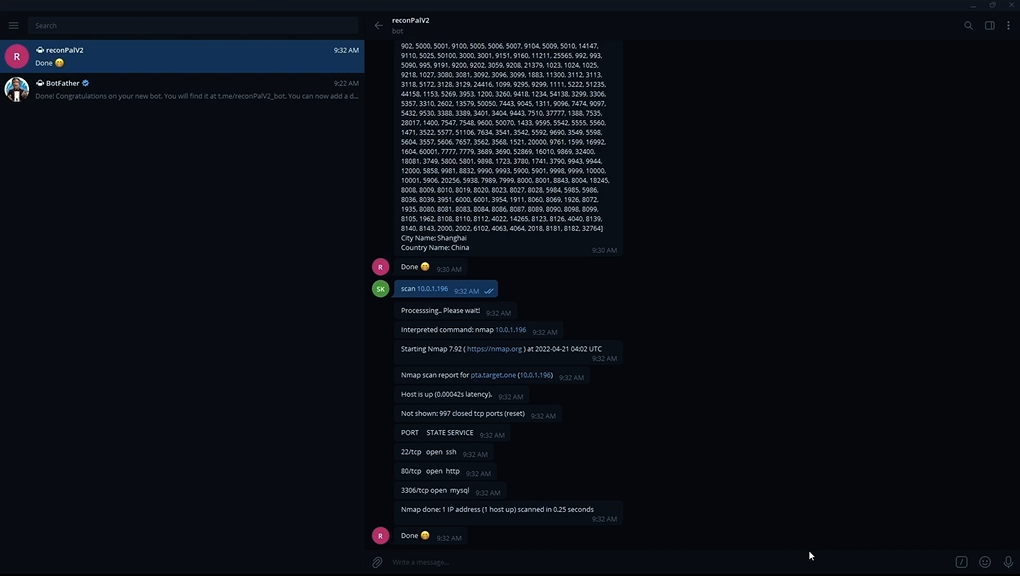
स्कैनर मॉड्यूल कार्यशील
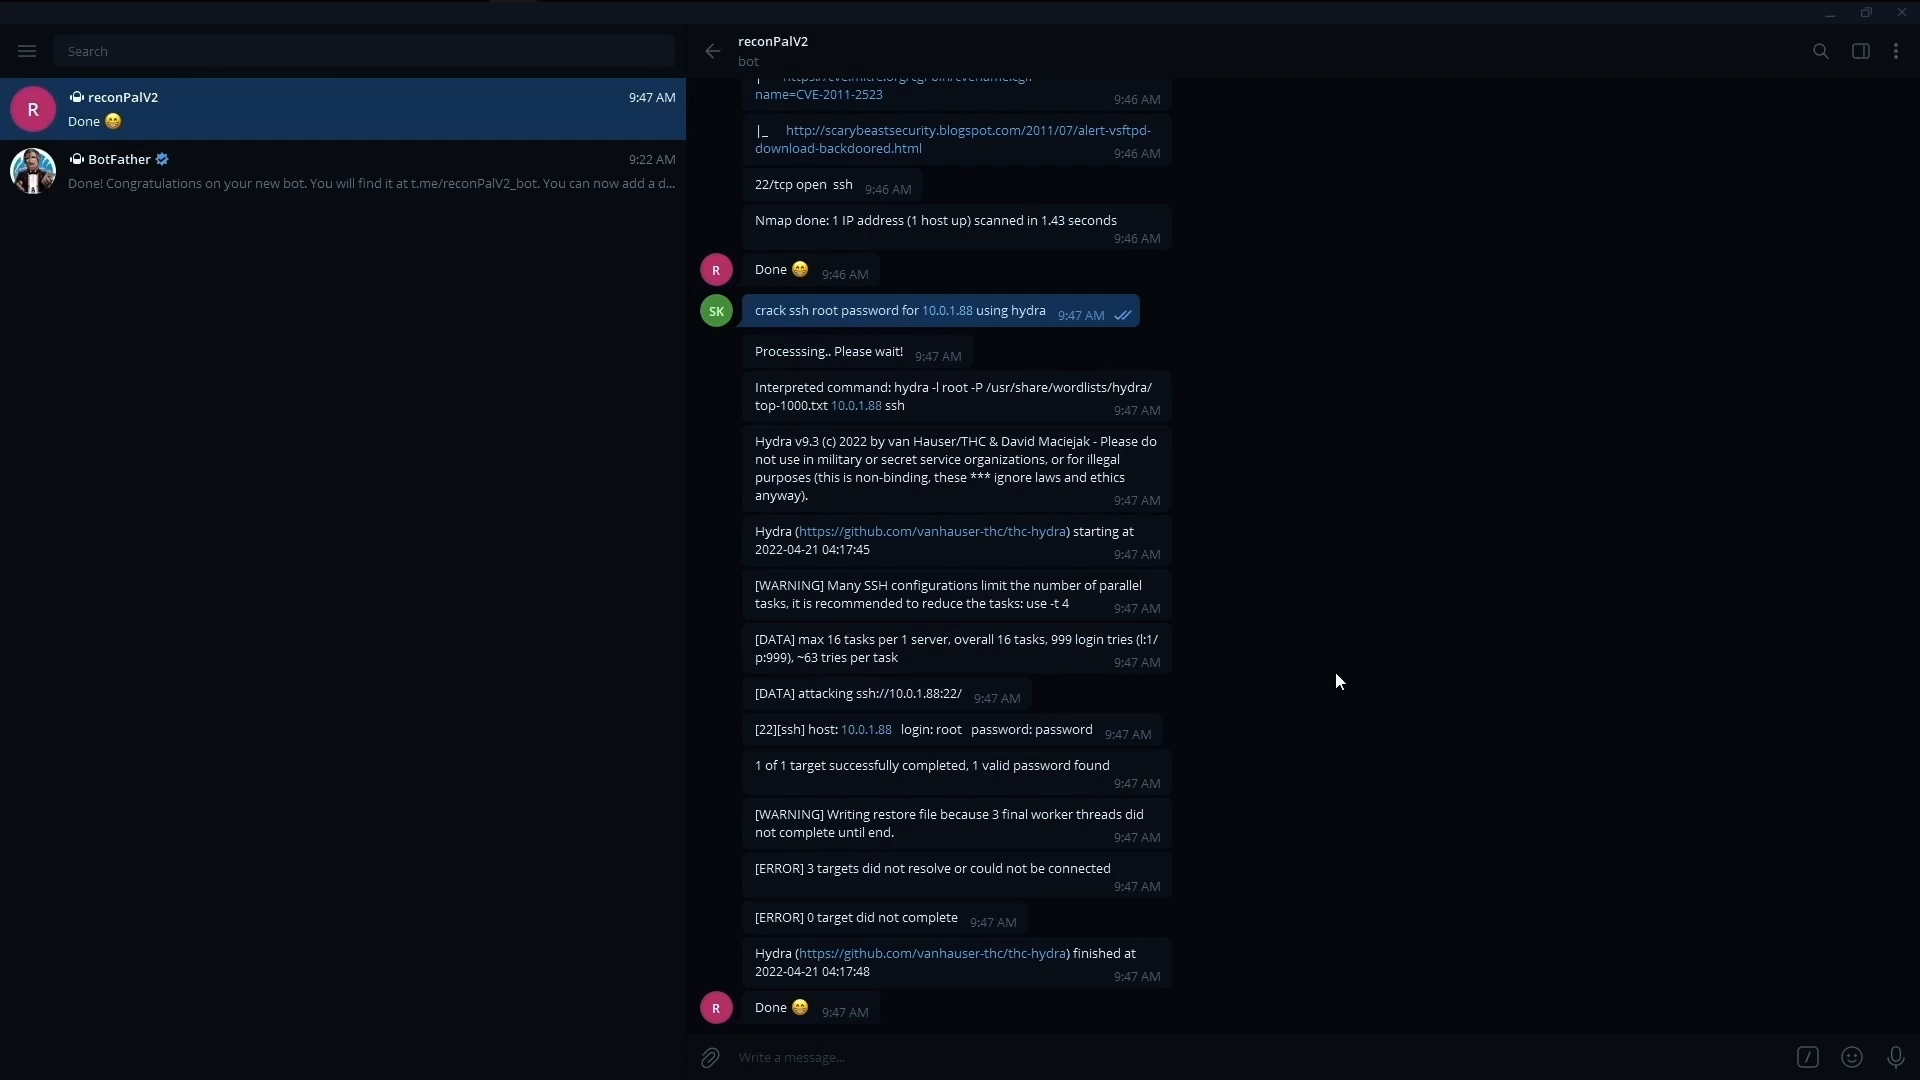
अटैकर मॉड्यूल कार्यशील
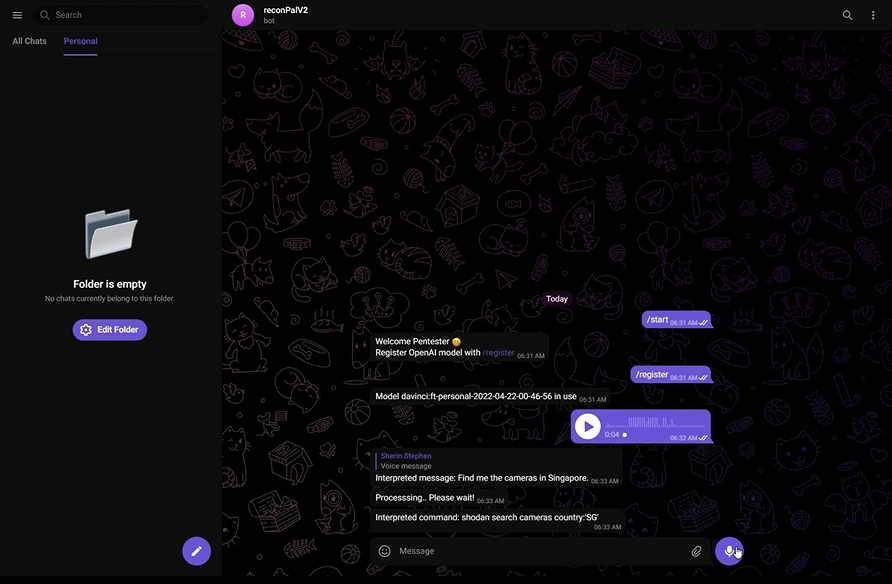
वॉइस सपोर्ट
यह प्रोग्राम मुफ्त सॉफ्टवेयर है: आप इसे पुनर्वितरित कर सकते हैं और/या फ्री सॉफ्टवेयर फाउंडेशन द्वारा प्रकाशित GNU जनरल पब्लिक लाइसेंस v2 की शर्तों के तहत इसे संशोधित कर सकते हैं।
यह प्रोग्राम इस उम्मीद में वितरित किया जाता है कि यह उपयोगी होगा, लेकिन बिना किसी वारंटी के; व्यापारिकता या किसी विशेष उद्देश्य के लिए उपयुक्तता की निहित वारंटी के बिना भी। अधिक जानकारी के लिए GNU जनरल पब्लिक लाइसेंस देखें।
आपको इस प्रोग्राम के साथ GNU जनरल पब्लिक लाइसेंस की एक प्रति प्राप्त हुई होनी चाहिए। यदि नहीं, तो http://www.gnu.org/licenses/ देखें।






