
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 nccgroup/argumentinjectionhammer
आर्गुमेंट इंजेक्शन भेद्यताओं की पहचान करने के लिए डिज़ाइन किया गया एक Burp एक्सटेंशन।
 ianxtianxt/win-exp-
विंडोज़ सहायक विशेषाधिकार वृद्धि स्क्रिप्ट
 lu1sdv/wafmeow
wafw00f के फ़िंगरप्रिंट। Go की गति। पाइपलाइन-नेटिव। लाइव HTTP और ऑफ़लाइन कैप्चर से WAF पहचान।
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) इंडोनेशिया से लिनक्स ऑपरेटिंग सिस्टम है
 rosehgal/dockerent
एकमात्र ओपन-सोर्स टूल जो चल रहे डॉकर कंटेनर(ों) और डॉकर नेटवर्कों में कमजोरियों और कॉन्फ़िगरेशन समस्याओं का विश्लेषण करता है।
 ryandamour/ssrfuzz
SSRFuzz एक उपकरण है जो सर्वर साइड रिक्वेस्ट फोर्जरी कमजोरियों को खोजने के लिए है, जिसमें CRLF श्रृंखलन क्षमताएं हैं।
 fabiobaroni/was
सुरक्षा-सचेत व्यक्ति के लिए स्वचालित USB ड्राइव मैलवेयर स्कैनिंग टूल
 assetnote/cpanel2shell-scanner
CVE-2026-41940 (cPanel और WHM प्रमाणीकरण बाईपास) के लिए उच्च सटीकता स्कैनर
 kostas-pa/lfitester
Python3 टूल जो Local File Inclusion कमज़ोरियों का पता लगाता और उनका शोषण करता है, जिसमें क्रॉलिंग, path traversal और फ़िल्टर बायपास पेलोड, तथा लॉग…
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Next.js RSC RCE भेद्यता के लिए सबसे व्यापक CVE-2025-66478 स्कैनर। मल्टी-मोड डिटेक्शन, WAF बाईपास, स्थानीय स्कैनिंग।
 averonesis/kubolt
सार्वजनिक Kubernetes क्लस्टरों को स्कैन करने के लिए Kubolt उपयोगिता
 gabrielsoltz/metahub
AWS के लिए स्वचालित सुरक्षा निष्कर्ष संवर्धन और प्रभाव मूल्यांकन उपकरण। संसाधन संदर्भ, संबद्धताओं और टैग्स के साथ भेद्यता डेटा को समृद्ध करके…
 sepehrdaddev/zap-scripts
CVE और सीक्रेट्स खोजने के लिए Zed Attack Proxy स्क्रिप्ट।
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 भेद्यता बैच डिटेक्शन टूल
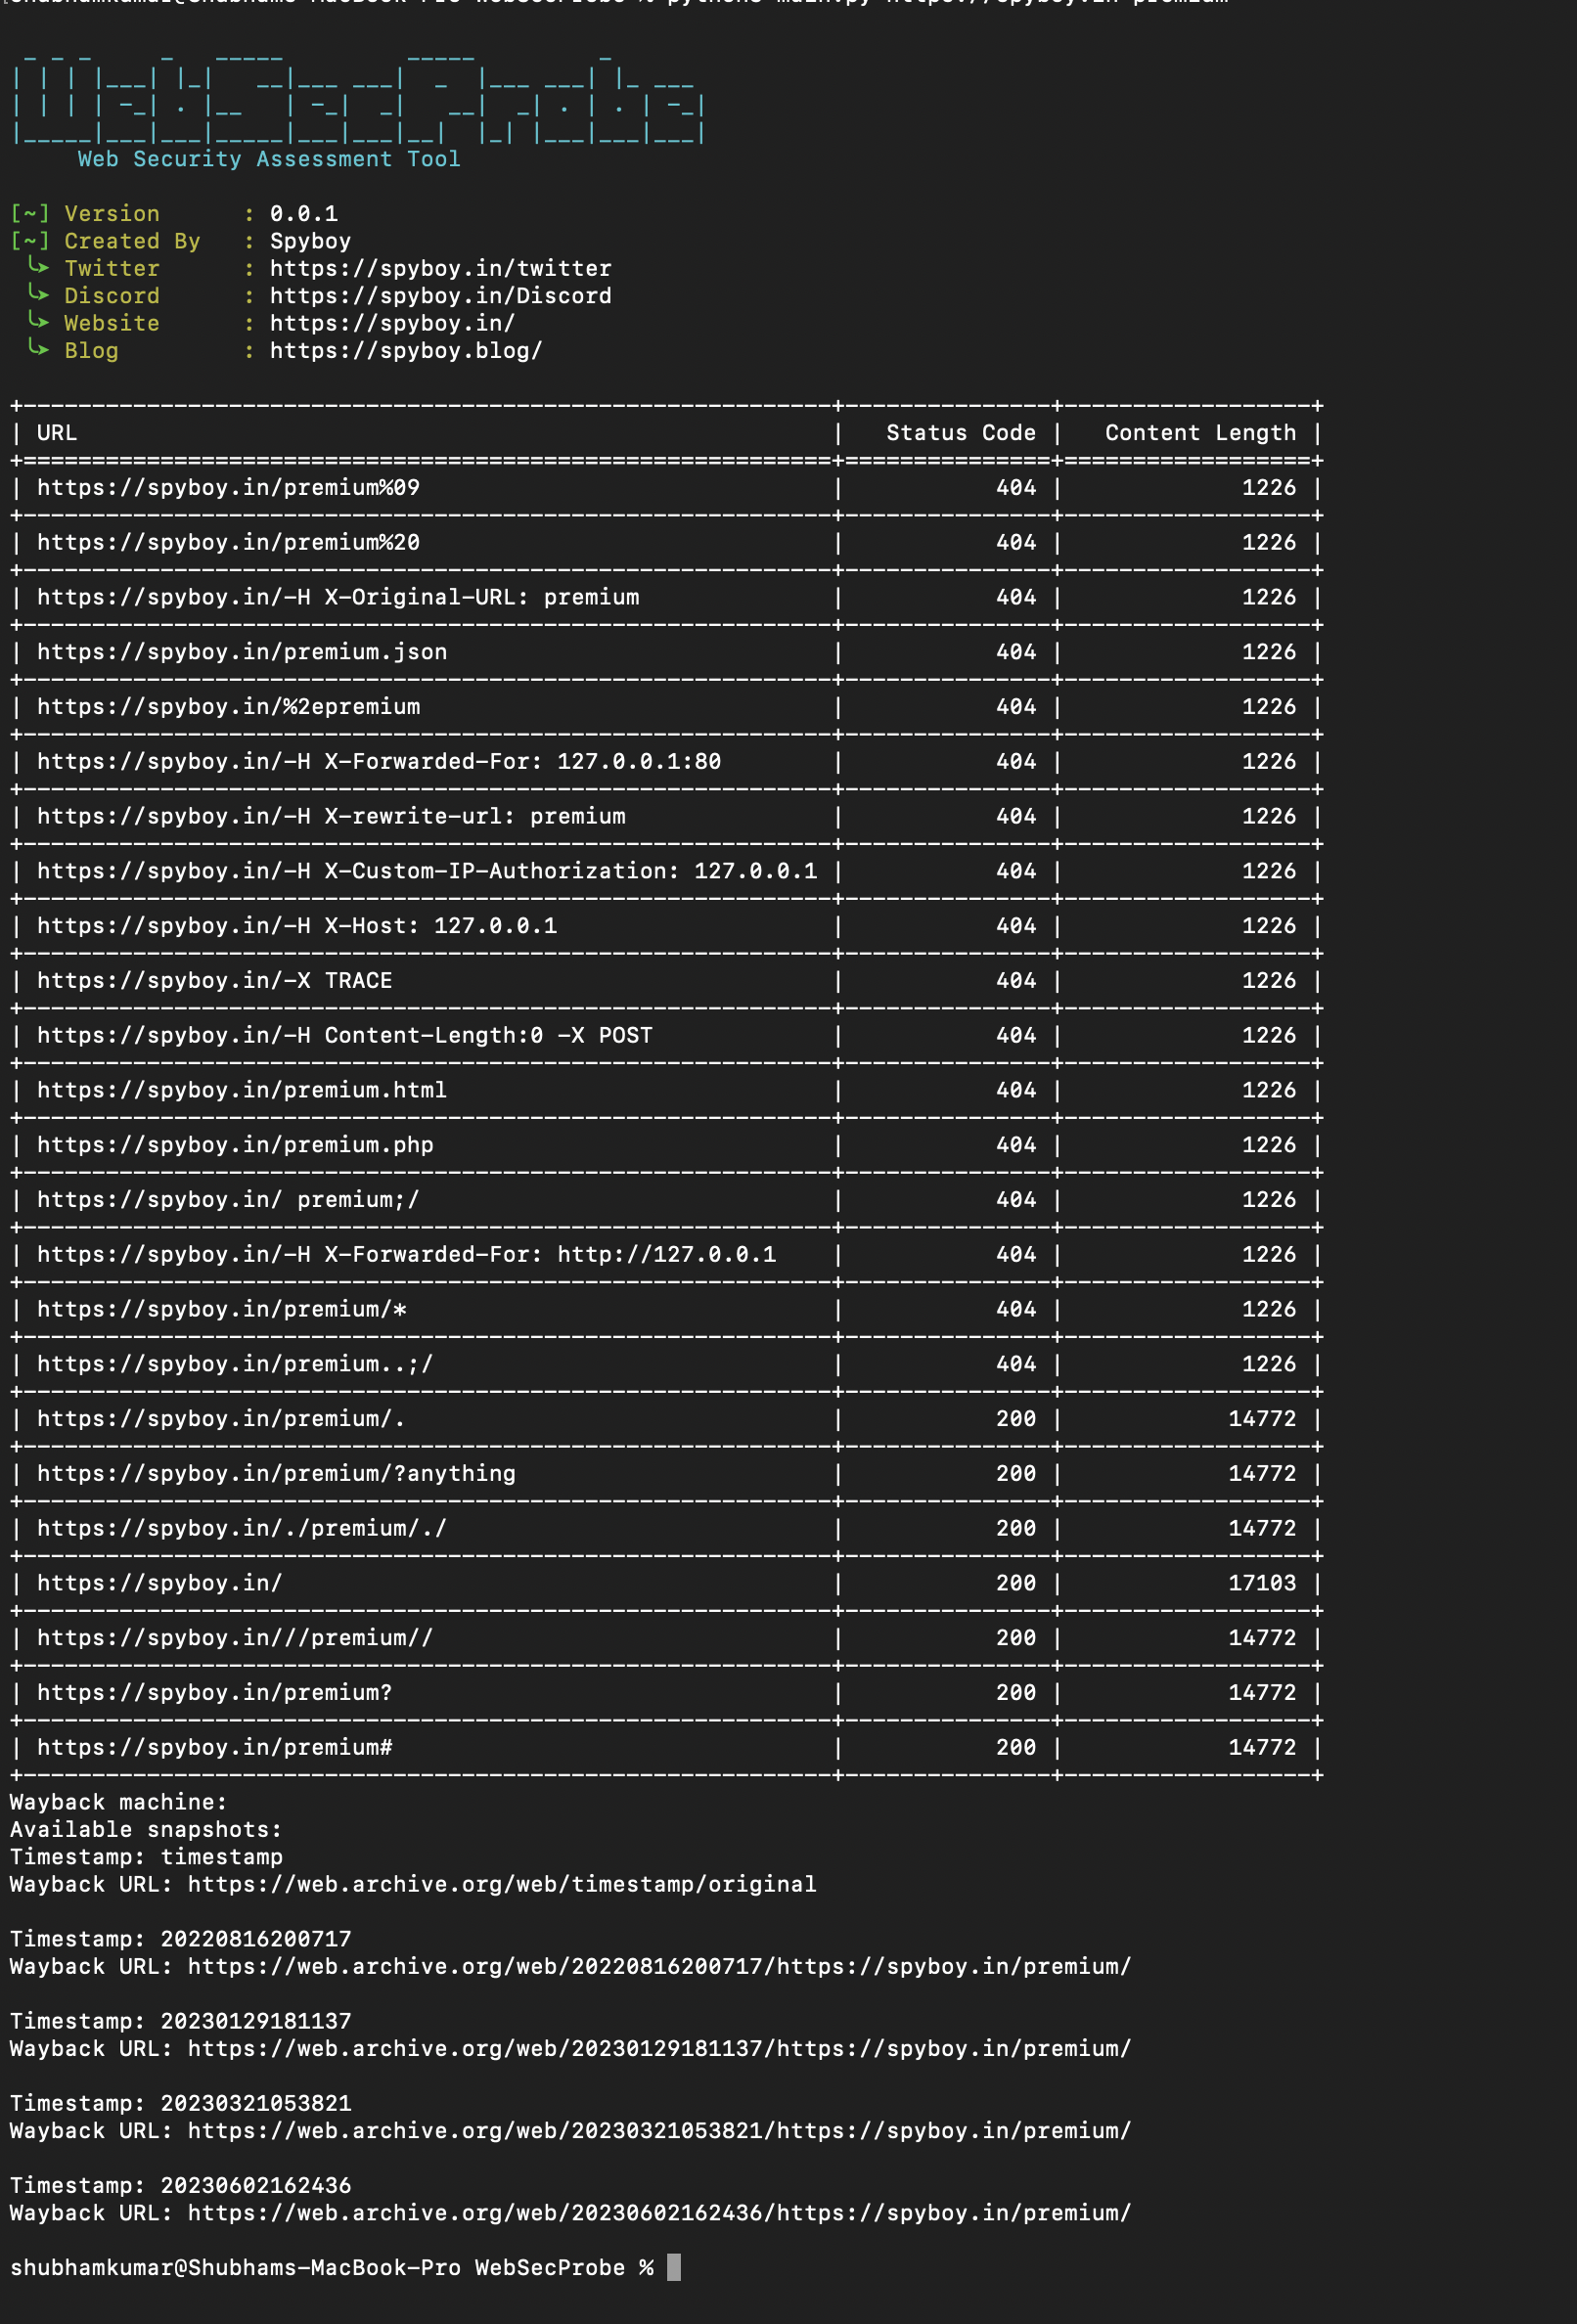 spyboy-productions/websecprobe
वेब अनुप्रयोगों में HTTP 403 प्रतिक्रियाओं का विश्लेषण करने और पहुंच नियंत्रण गलत कॉन्फ़िगरेशन की पहचान करने के लिए सुरक्षा परीक्षण उपकरण।
 silentsignal/burp-text4shell
Text4Shell स्कैनर Burp Suite के लिए
 dwisiswant0/proxylogscan
Microsoft Exchange Server में एक कमज़ोरी के लिए तेज़ी से बड़े पैमाने पर स्कैन करने वाला एक टूल, जो किसी हमलावर को प्रमाणीकरण को बायपास करने और…
 fourcorelabs/loldriverscan
Windows पर loldrivers.io के साथ कमजोर ड्राइवरों को स्कैन करें








