
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 giterlizzi/nmap-log4shell
Nmap NSE स्क्रिप्ट जो HTTP हेडर या TCP/UDP सॉकेट के माध्यम से नेटवर्क में JNDI एक्सप्लॉइट पेलोड इंजेक्ट करके Apache Log4j RCE (CVE-2021-44228) का पता…
 papermtn/gitlab-watchman
GitLab में उजागर रहस्यों और व्यक्तिगत डेटा को ढूँढना
 sobri3195/pegasus-neo
PEGASUS-NEO एक व्यापक पेनिट्रेशन टेस्टिंग फ्रेमवर्क है जो सुरक्षा पेशेवरों और एथिकल हैकर्स के लिए डिज़ाइन किया गया है। यह रिकॉनिसेंस, एक्सप्लॉइटेशन,…
 infobyte/faraday-cli
Faraday का कमांड लाइन इंटरफ़ेस
 projectdiscovery/nuclei-templates-labs
सुरक्षा परीक्षण और सीखने के लिए तैयार-उपयोग Nuclei टेम्पलेट्स के साथ युग्मित कमजोर वातावरण! 🚀
 asaotomo/hx0-hawkeye
एक हल्का ब्राउज़र एक्सटेंशन जो ट्रैफ़िक कैप्चर और सुरक्षा विश्लेषण के लिए है, जिसमें ब्राउज़र साइडबार से ही कैप्चर, इंटरसेप्ट, संशोधन, रीप्ले,…
 faloker/purify
AppSec पाइपलाइनों से भेद्यता रिपोर्ट प्रबंधित करने के लिए ऑल-इन-वन टूल
 sech0us3/waf-checker
स्वचालित WAF मूल्यांकन उपकरण जो फ़ायरवॉल विक्रेताओं का पता लगाता है, उन्नत चोरी-छिपे पेलोड के साथ 19 हमले श्रेणियों का परीक्षण करता है, और CLI,…
 jonnyhightower/neet
Neet - नेटवर्क एनुमरेशन और एक्सप्लॉइटेशन टूल
 n1ckdunn/exploitivator
मेटास्प्लॉइट स्कैनिंग और एक्सप्लॉइटेशन को स्वचालित करें
 northwavesecurity/log4jcheck
एक स्क्रिप्ट जो सामान्य HTTP हेडर्स में पेलोड इंजेक्ट करके कमजोर Log4j (CVE-2021-44228) सिस्टम की जाँच करती है।
 trinitor/cve-vulnerability-information-downloader
CVSS, EPSS और CISA की ज्ञात शोषित कमजोरी डेटा को डाउनलोड करता है और एकीकृत JSON/CSV फ़ाइलों और SQLite डेटाबेस में एकत्रित करता है। प्राथमिकता-आधारित…
 vainlystrain/vailyn
एक चरणबद्ध, चकमा देने वाला पथ भ्रमण + LFI स्कैनिंग और शोषण उपकरण Python में
 malwaretech/citrixhoneypot
CVE-2019-19781 स्कैन और शोषण प्रयासों का पता लगाएं और लॉग करें।
 umair9747/genzai
IoT सुरक्षा टूलकिट जो IoT संबंधित डैशबोर्ड की पहचान करने और उन्हें डिफ़ॉल्ट पासवर्ड तथा कमजोरियों के लिए स्कैन करने में मदद करता है।
 kvesta/vesta
क्लाउड कंप्यूटिंग के वास्तविक प्रवेश पर आधारित भेद्यताओं, डॉकर और कुबेरनेट्स क्लस्टर कॉन्फ़िगरेशन का स्थैतिक विश्लेषण और पहचान उपकरण।
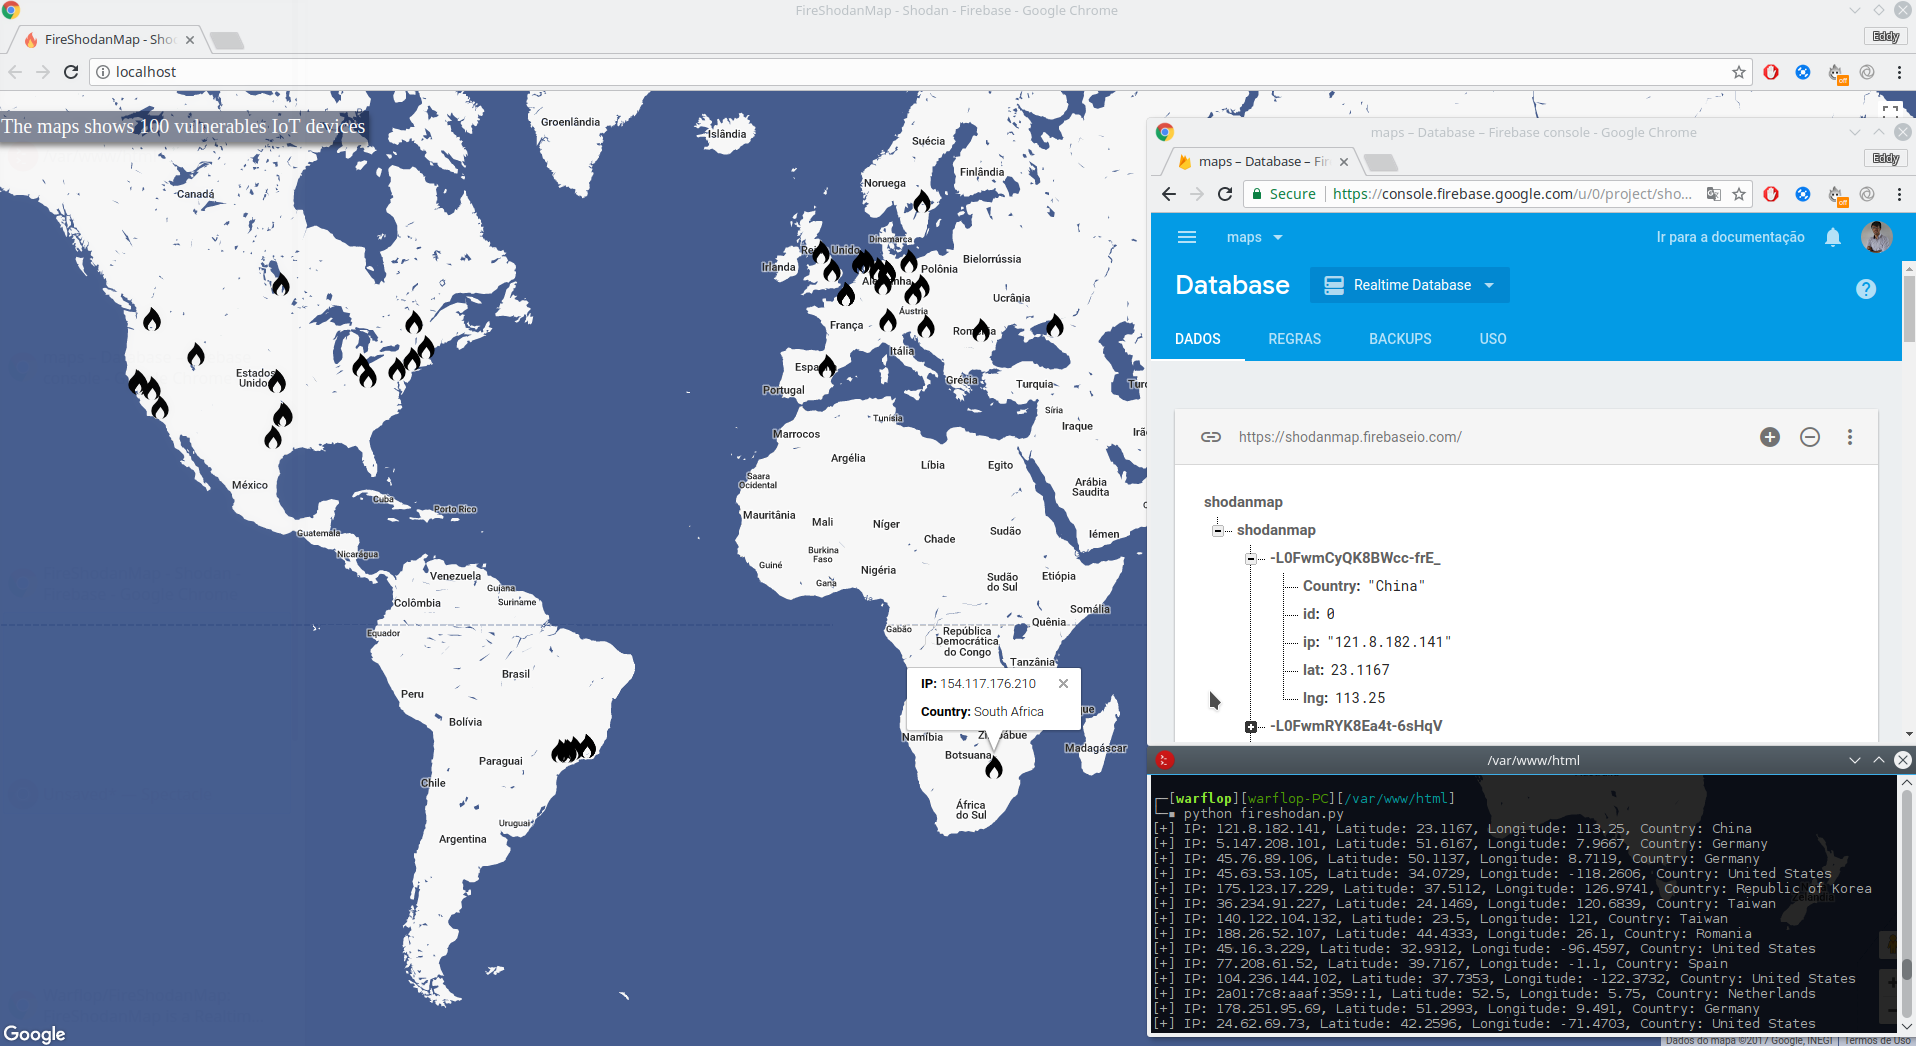 warflop/fireshodanmap
FireShodanMap एक रीयलटाइम मैप है जो Firebase, Google Maps और Shodan को एकीकृत करता है। Shodan का उपयोग करके कमजोर उपकरणों की खोज की जाती है और उन्हें…
 0xdevrel/easyscan
पायथन-आधारित वेब सुरक्षा स्कैनर जो HTTP हेडर, SSL/TLS, DNS रिकॉर्ड और सामान्य गलत कॉन्फ़िगरेशन का विश्लेषण करता है, ताकि एक स्कोर किया गया सुरक्षा…








