
 infobyte/faraday-cli
Faraday का कमांड लाइन इंटरफ़ेस

अपने पसंदीदा टर्मिनल से सीधे faraday का उपयोग करें
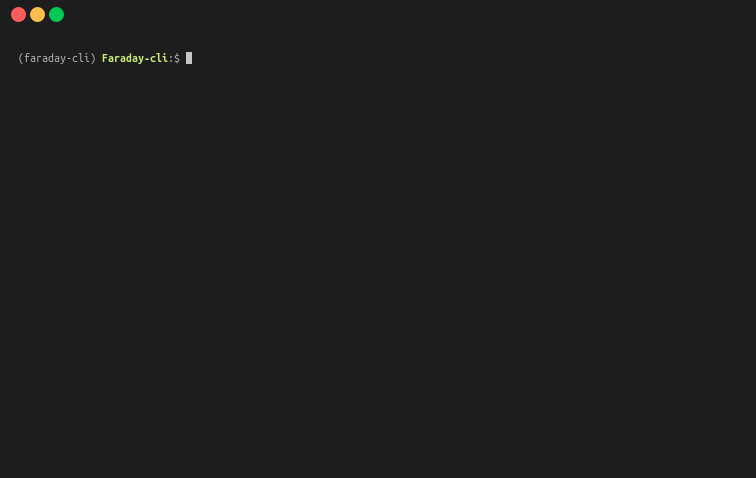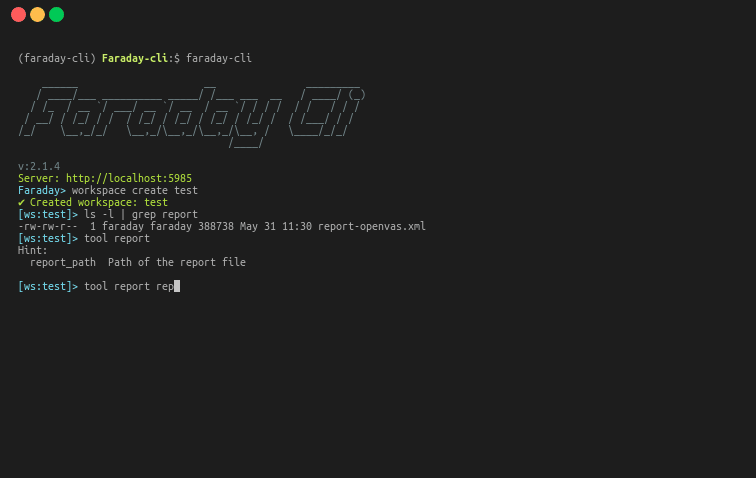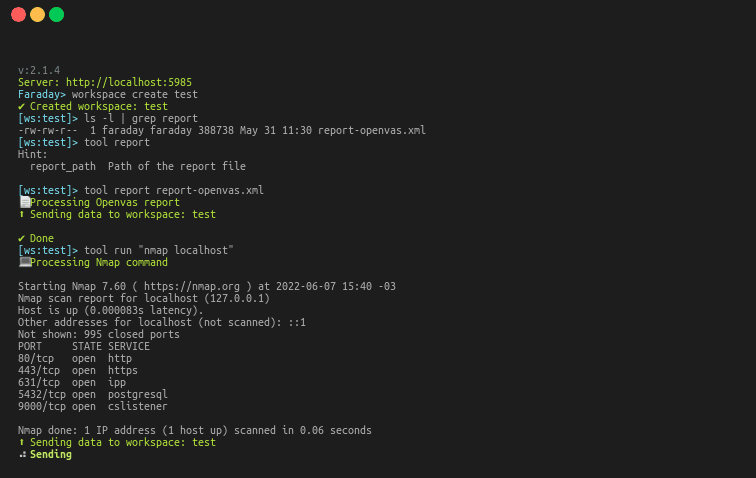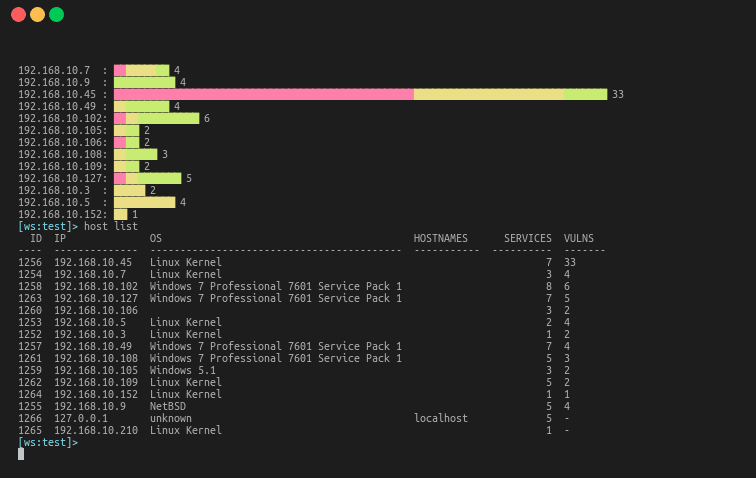
faraday-cli आधिकारिक क्लाइंट है जो आपके सुरक्षा वर्कफ़्लो को स्वचालित करना आसान बनाता है।
इंस्टॉल करने से पहले, हम अनुशंसा करते हैं कि आप अपने सिस्टम के Python पैकेजों को प्रभावित करने से बचने के लिए एक Python वर्चुअल एनवायरनमेंट बनाएं और सक्रिय करें। उदाहरण के लिए:
python3 -m venv .venv
source .venv/bin/activate
आप चाहें तो virtualenv का भी उपयोग कर सकते हैं। एक बार वर्चुअल एनवायरनमेंट सक्रिय हो जाने के बाद, नीचे दिए गए इंस्टॉलेशन कमांड चलाएँ।
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
अधिक जानकारी के लिए आप हमारा दस्तावेज़ीकरण देख सकते हैं
farday-cli के लिए प्रमाणीकरण कॉन्फ़िगर करें
$ faraday-cli auth
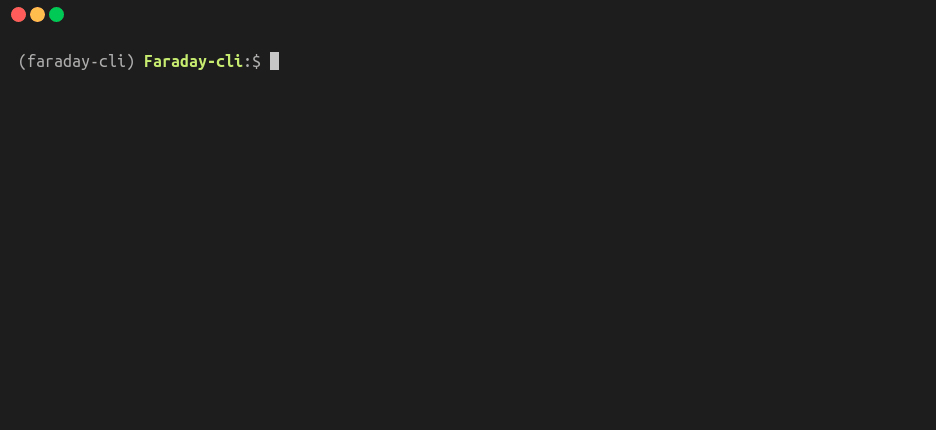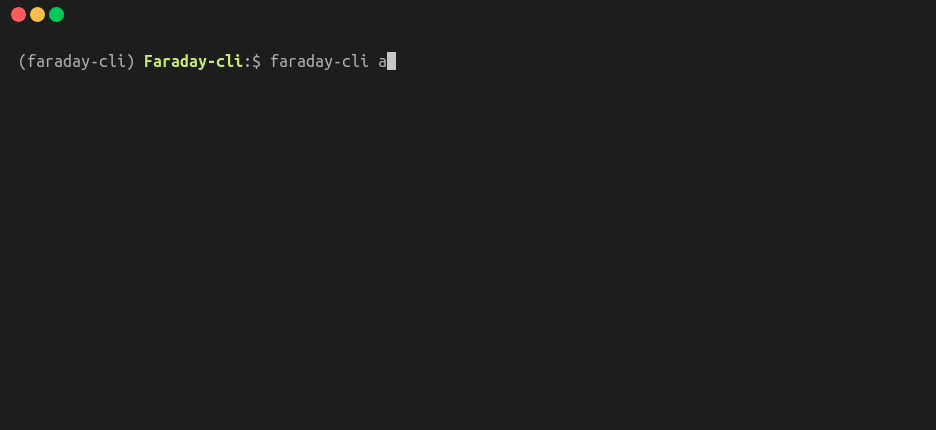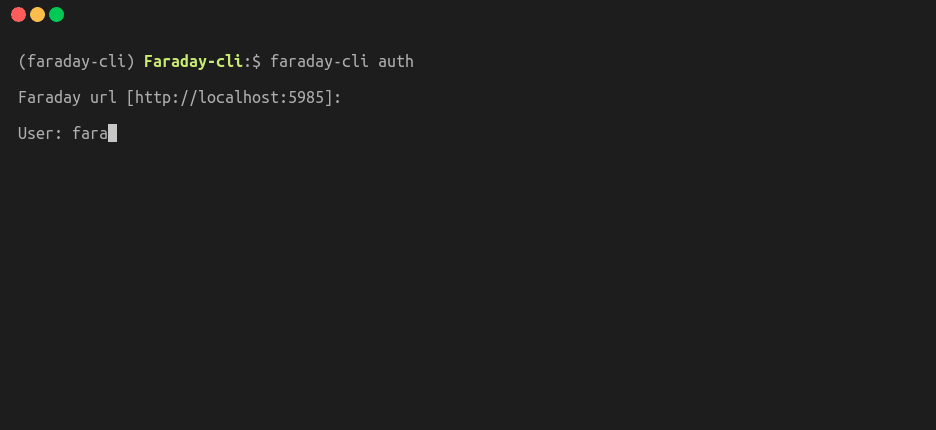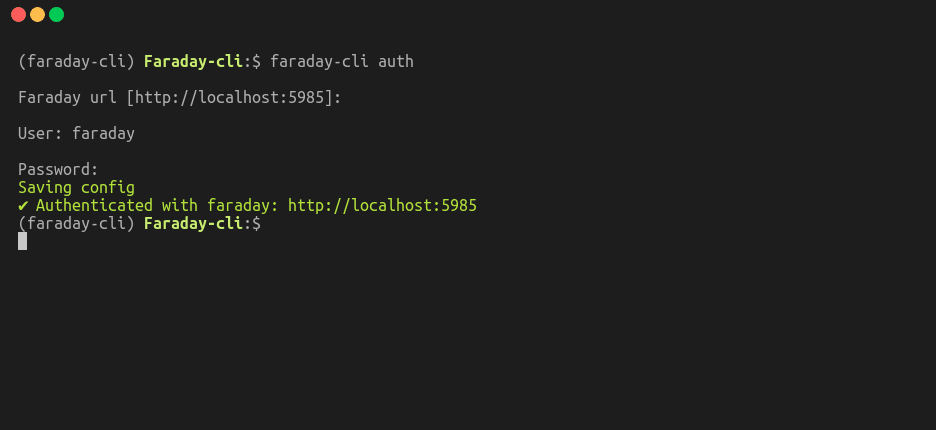
जब आप एक वर्कस्पेस बनाते हैं तो डिफ़ॉल्ट रूप से इसे सक्रिय चुना जाता है, जब तक कि आप "-d" फ़्लैग का उपयोग न करें
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
या इसे पाइप करें
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
सिंगल कोट्स (\') से बचना (escape करना) केवल तब आवश्यक है जब इसे कमांड के रूप में उपयोग किया जाए। शेल में या पाइप्स का उपयोग करते समय इसकी आवश्यकता नहीं होती
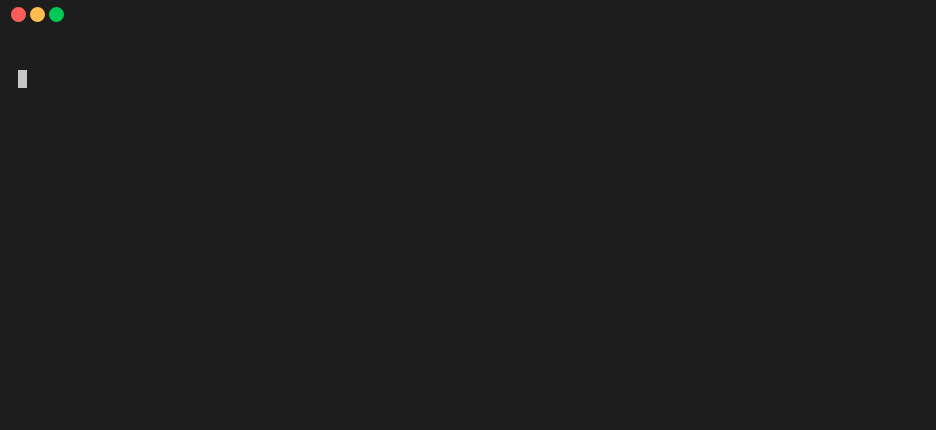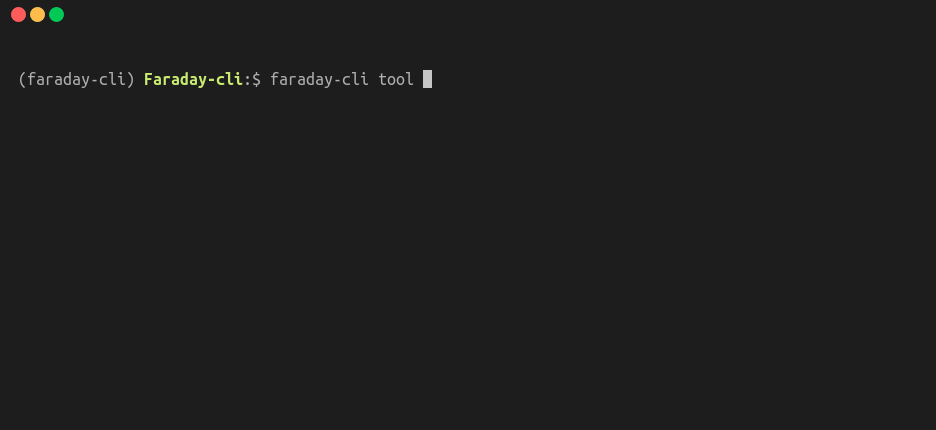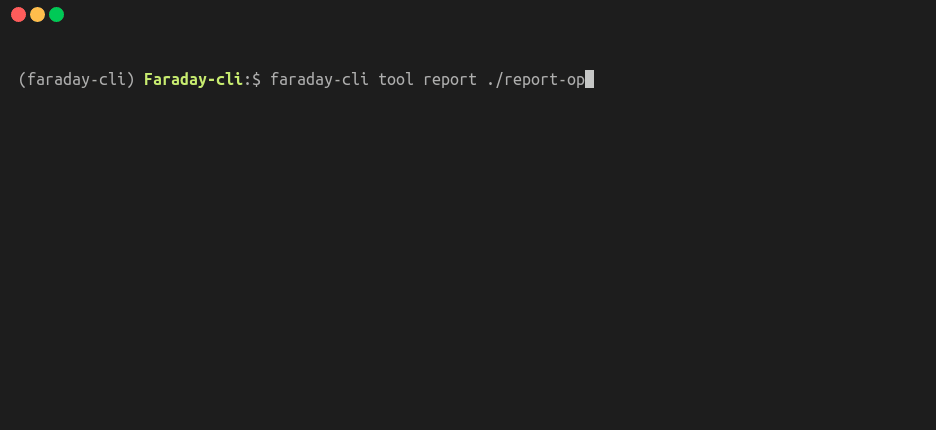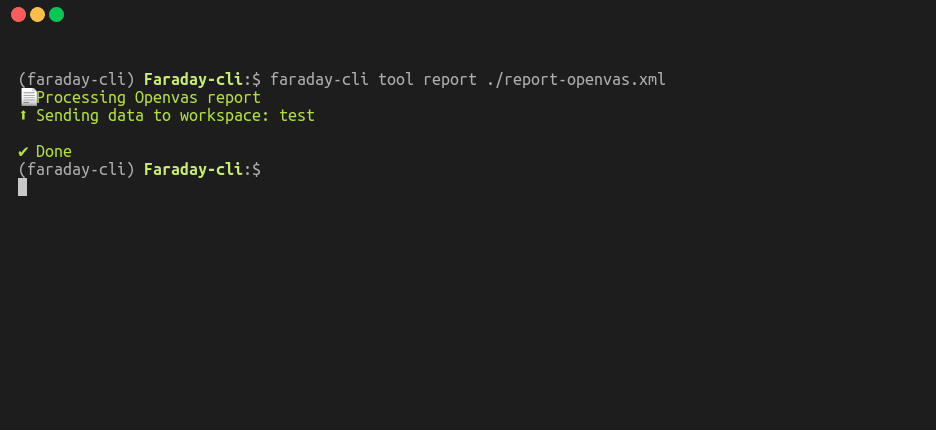
$ faraday-cli tool report "/path/to/report.xml"
$ faraday-cli ping -c 1 www.google.com
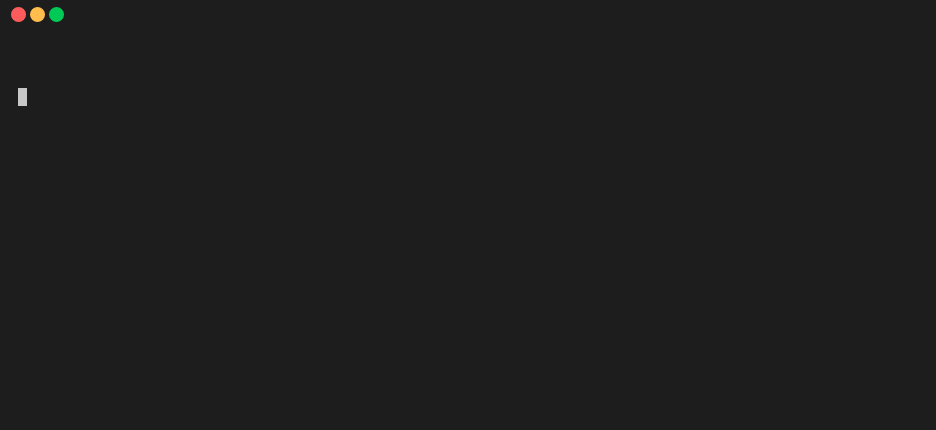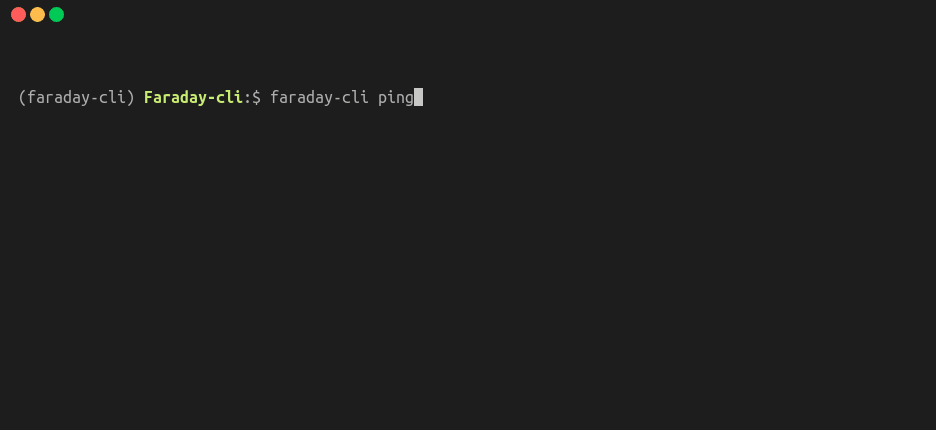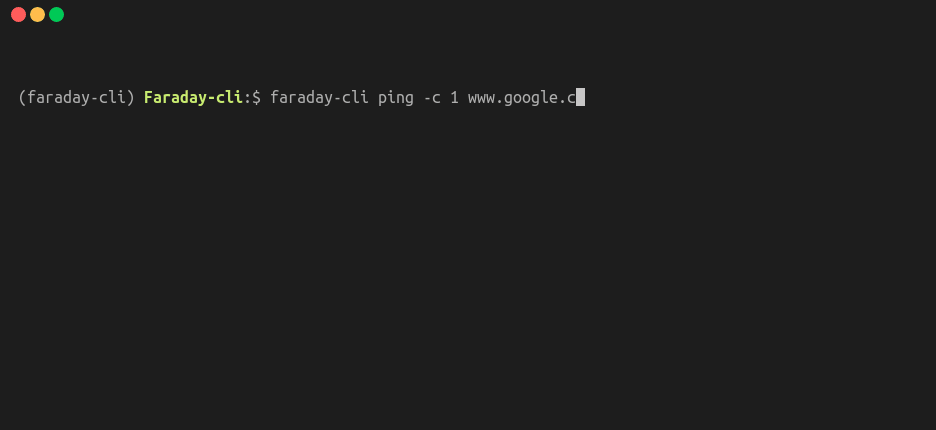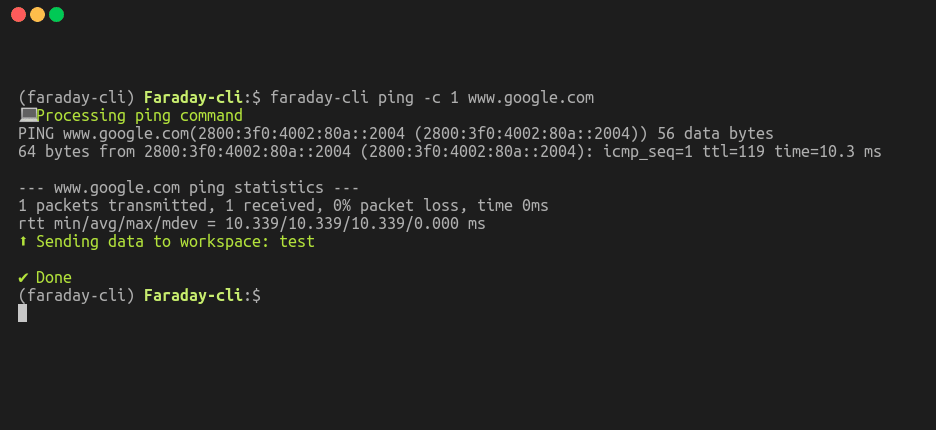
स्थानीय Faraday एजेंट (dispatcher runners)। agent, agents,
runner या runners के रूप में पहुँचा जा सकता है (सभी समतुल्य)।
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
क्लाउड एजेंट सर्वर-साइड सुरक्षा स्कैनर हैं (v3/cloud_agents API),
जो ऊपर दिए गए स्थानीय रनर से अलग हैं। FaradAI ऐसा ही एक स्कैनर है, जिसका अपना
कमांड और टॉप-लेवल शॉर्टकट हैं।
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
किसी भी क्लाउड एजेंट को सामान्य रूप से सूचीबद्ध करें और चलाएँ:
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
कोई Faraday सर्वर कनेक्टेड नहीं है?
pentest/triageFaradAI-scan SaaS पर फ़ॉलबैक करते हैं और पहली बार उपयोग करने पर आपको खाता बनाने की प्रक्रिया से गुज़ारते हैं। पंजीकरण और--standaloneविवरण के लिए FaradAI दस्तावेज़ देखें।
Faraday-cli को एक शेल की तरह उपयोग किया जा सकता है और इसमें वे सभी कमांड उपलब्ध हैं जो आपके पास cli में हैं
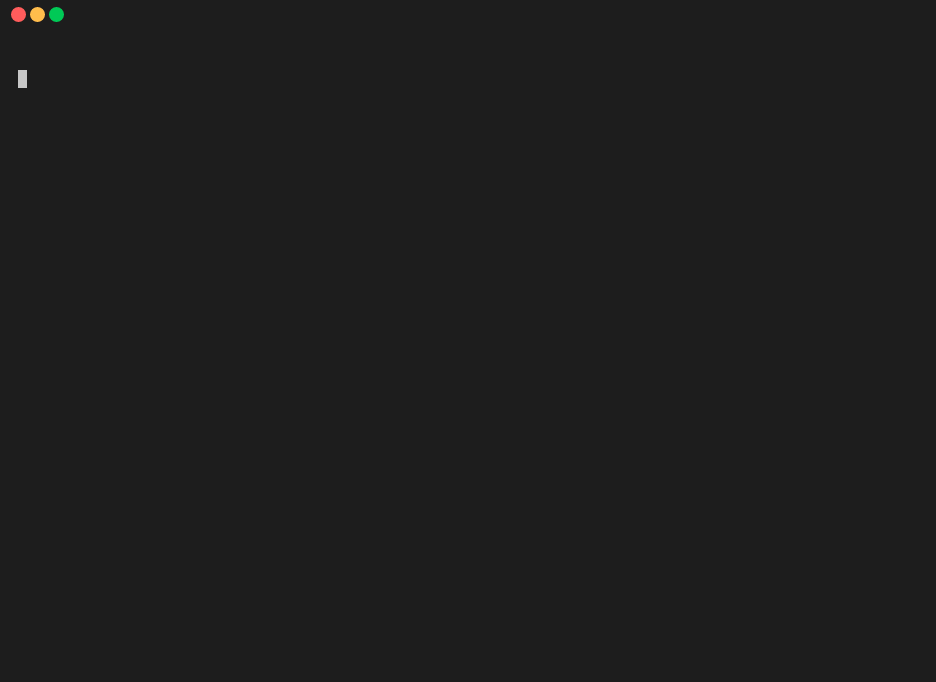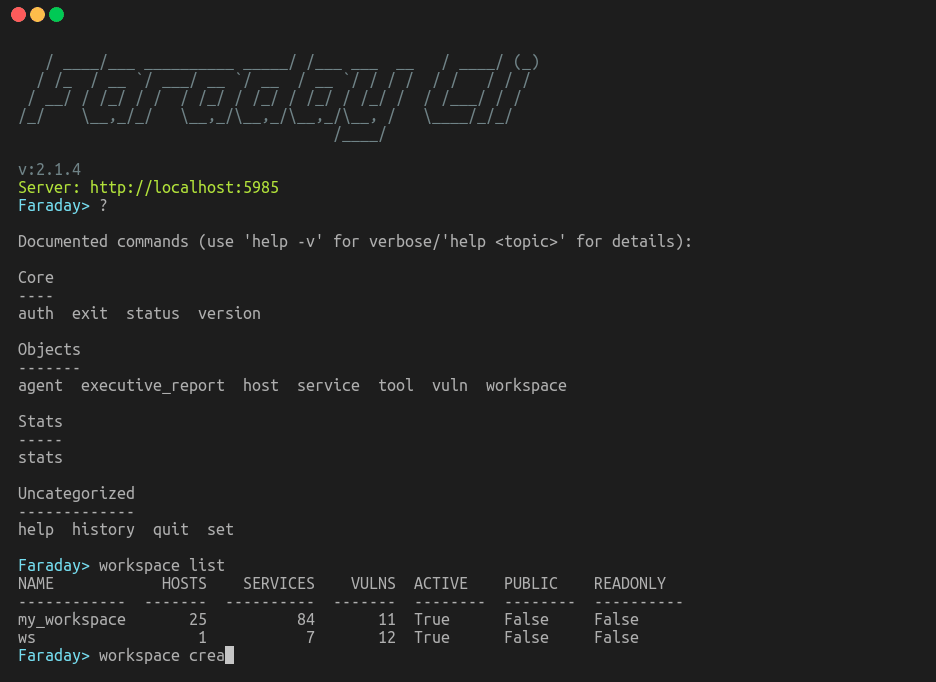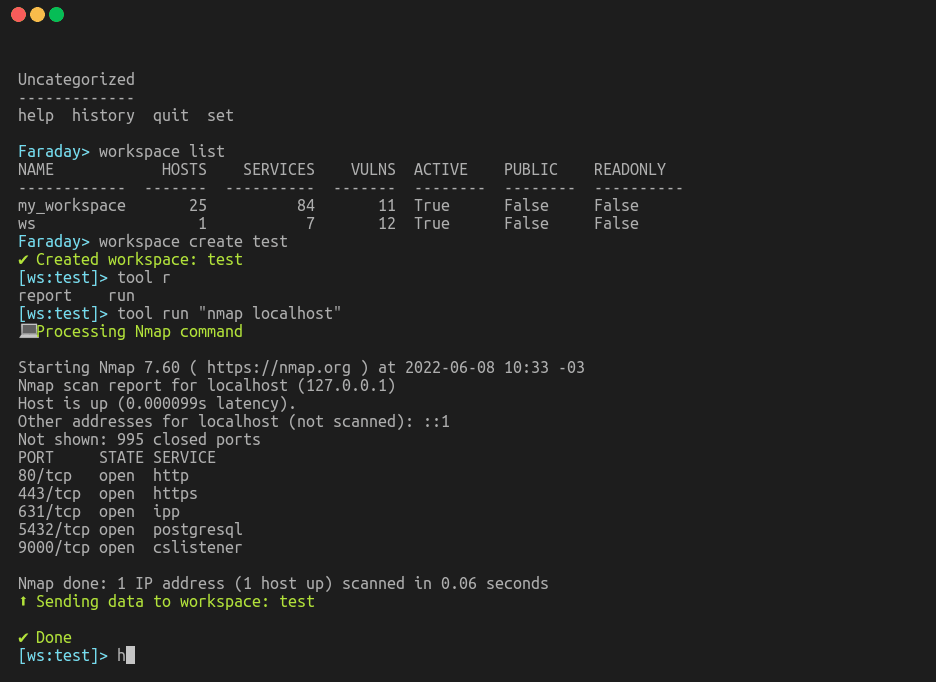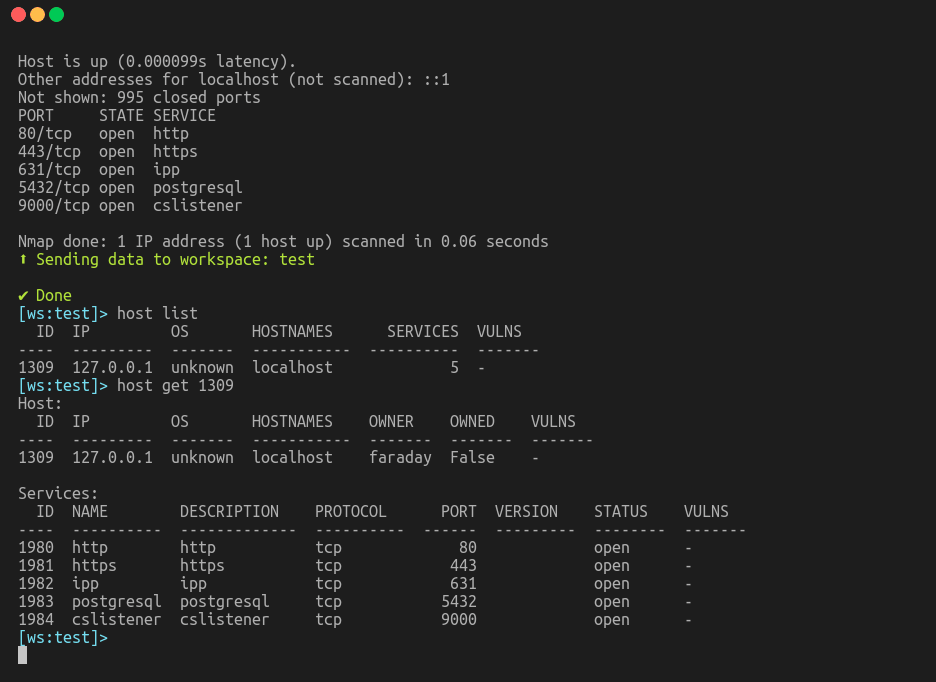
उदाहरण के लिए, Faraday में उन सभी होस्ट्स के लिए nmap चलाएँ जो 443 पोर्ट पर सुन रहे हैं और परिणामों को वापस Faraday में इम्पोर्ट करें
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
डोमेन लुकअप करने के लिए assetfinder जैसे टूल का उपयोग करें, उन्हें nmap से स्कैन करें और परिणाम faraday को भेजें
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin






