
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
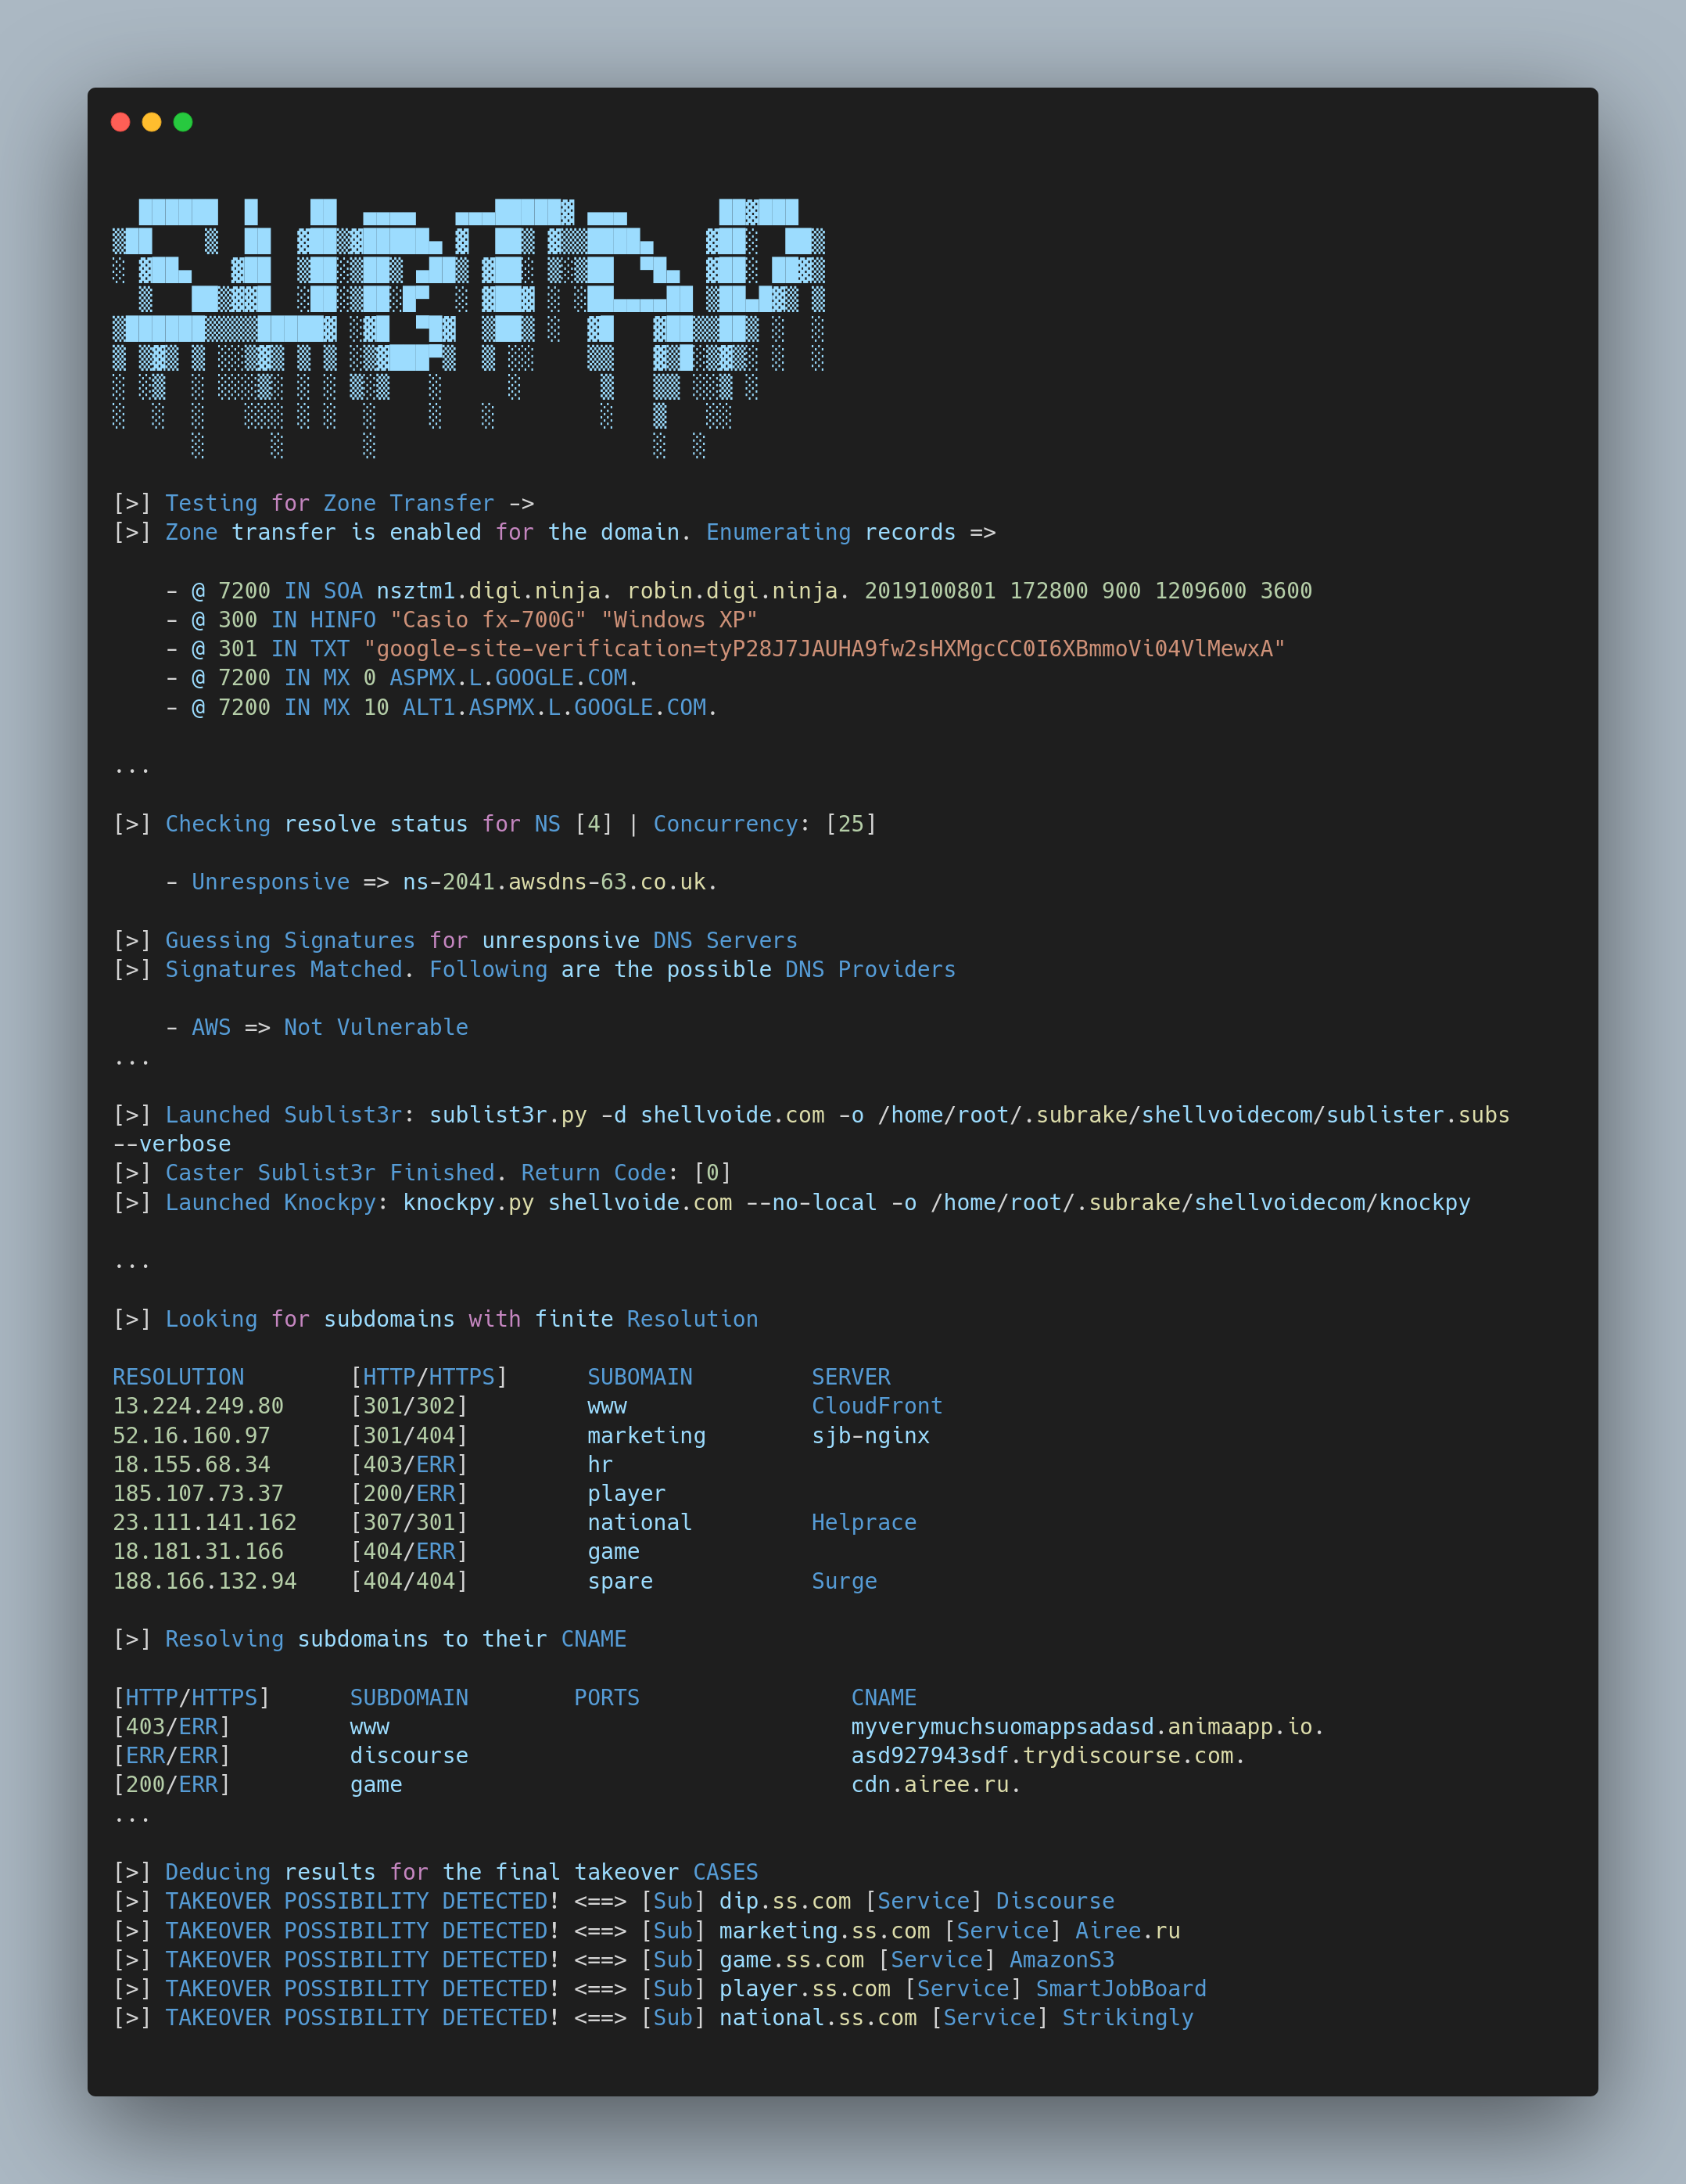
 hash3lizer/subrake
🚀 एक DNS स्वचालित स्कैनर और उपकरण 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 cckuailong/pocsploit
एक हल्का, लचीला और नवीन ओपन सोर्स PoC सत्यापन ढांचा
 postmodern/ruby-nmap
nmap के लिए एक Ruby इंटरफ़ेस, यह अन्वेषण उपकरण और सुरक्षा / पोर्ट स्कैनर है। nmap को स्वचालित करने और nmap XML फ़ाइलों को पार्स करने की अनुमति देता…
 atomdrift-project/scan
0-day मैलवेयर डिटेक्शन बाइनरीज़, सोर्स और स्क्रिप्ट्स के लिए (जो बेकार नहीं है)
 rapiddns/afuzz
एक स्वचालित वेब पथ फ़ज़िंग उपकरण जो बुद्धिमान भाषा पहचान, ब्लैकलिस्ट/व्हाइटलिस्ट फ़िल्टरिंग, और सांख्यिकीय विश्लेषण का उपयोग करके बग बाउंटी और…
 strozfriedberg/ssh-weak-dh
SSH सर्वरों में कमजोर Diffie-Hellman कुंजी विनिमय समूहों का ऑडिट करता है, कई क्लाइंट कॉन्फ़िगरेशन का परीक्षण करके, विस्तृत स्कैन विश्लेषण के साथ…
 rxerium/rxerium-templates
Nuclei स्क्रिप्ट्स @rxerium द्वारा zero days / सक्रिय रूप से शोषित कमजोरियों के लिए निर्मित।
 teler-sh/teler-waf
teler-waf एक Go HTTP मिडलवेयर है जो स्थानीय वेब सेवाओं को OWASP Top 10 खतरों, ज्ञात कमजोरियों, दुर्भावनापूर्ण अभिनेताओं, बॉटनेट, अवांछित क्रॉलर और…
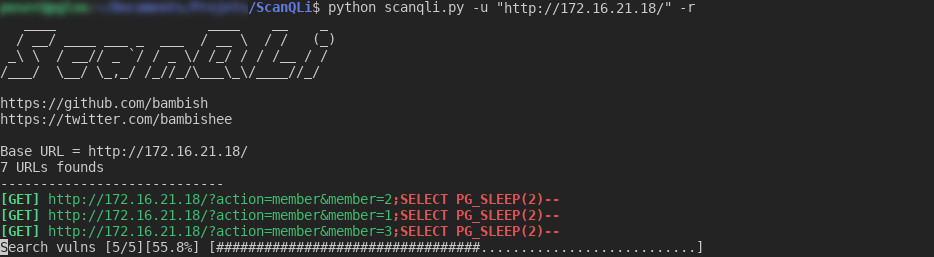 bambish/scanqli
SQL कमजोरियों का पता लगाने के लिए SQLi स्कैनर
 monad-developers/ultrafuzz
एंड-टू-एंड एजेंटिक स्मार्ट कॉन्ट्रैक्ट फ़ज़िंग और थ्रेट हंटिंग
 brum3ns/firefly
उच्च-प्रदर्शन ब्लैक-बॉक्स फजर वेब अनुप्रयोगों के लिए, जिसमें निर्मित पेलोड इंजन, अनुरोध सत्यापन, छेड़छाड़, एन्कोडिंग और छिपे हुए व्यवहारों और…
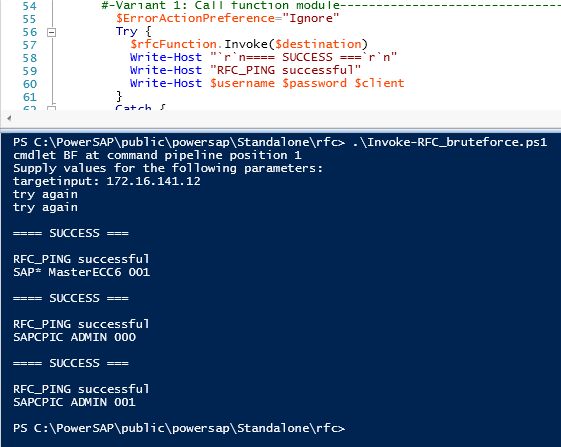 airbus-seclab/powersap
Powershell SAP मूल्यांकन उपकरण
 brinhosa/apidetector
वेब डोमेन और उपडोमेन में उजागर Swagger/OpenAPI एंडपॉइंट का पता लगाने के लिए मल्टी-थ्रेडेड स्कैनर, जिसमें स्वचालित XSS का पता लगाना, PoC जनरेशन, और…
 sensepost/heartbleed-poc
SSL हार्टबीट भेद्यता के लिए परीक्षण (CVE-2014-0160)
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
OpenSSH सर्वर में दूरस्थ अनप्रमाणित कोड निष्पादन भेद्यता (CVE-2024-6387)
 botherder/kraken
Go में लिखा गया क्रॉस-प्लेटफ़ॉर्म Yara स्कैनर
 preempt/ntlm-scanner
Impacket पर आधारित एक सरल पायथन उपकरण जो सर्वरों में विभिन्न ज्ञात NTLM कमजोरियों का परीक्षण करता है








