
 monad-developers/ultrafuzz
एंड-टू-एंड एजेंटिक स्मार्ट कॉन्ट्रैक्ट फ़ज़िंग और थ्रेट हंटिंग

Ultrafuzz स्मार्ट कॉन्ट्रैक्ट फ़ज़िंग और थ्रेट हंटिंग के लिए एक एजेंटिक ऑर्केस्ट्रेटर है
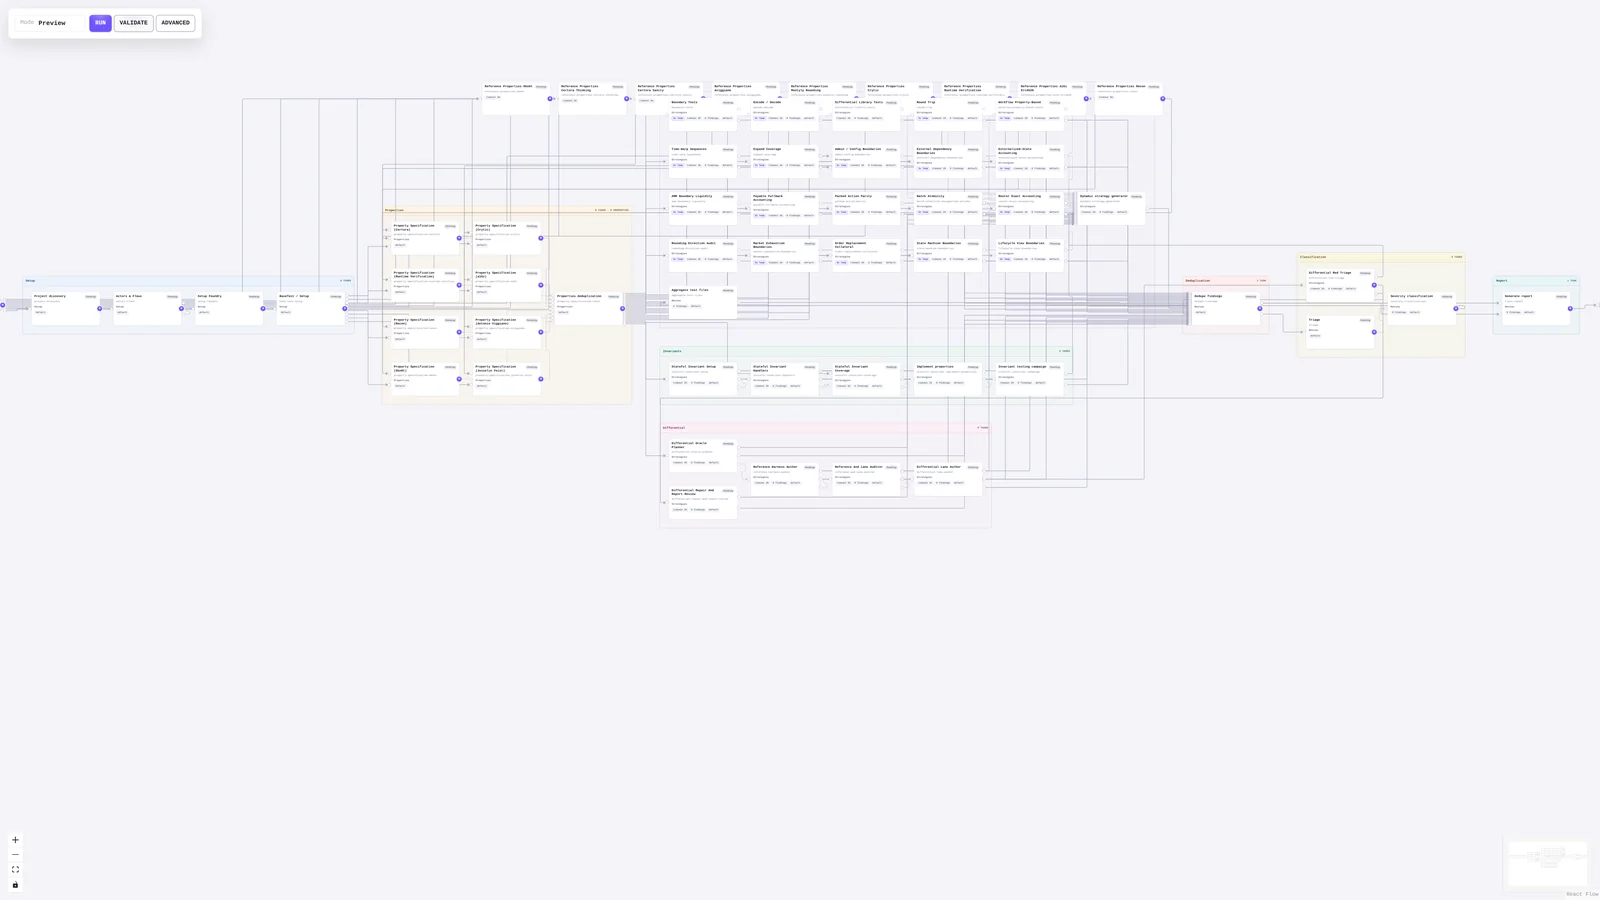
यह टूल एक प्रोटोकॉल रिपॉज़िटरी को संपादन योग्य प्रॉम्प्ट और टोपोलॉजी के साथ इनिशियलाइज़ करता है, विशेषीकृत एजेंट चलाता है, उत्पन्न फ़ज़ टेस्ट और निष्कर्ष एकत्र करता है, और समीक्षा के लिए एक स्थानीय डैशबोर्ड तथा अंतिम रिपोर्ट प्रस्तुत करता है।
सुरक्षा सूचना
हम दृढ़ता से अनुशंसा करते हैं कि Ultrafuzz को केवल अल्पकालिक, पृथक वर्चुअल मशीनों पर चलाएँ जिन्हें उपयोग के बाद सुरक्षित रूप से हटाया जा सके। एजेंट एक अप्रतिबंधित, स्किप-परमिशन्स वर्कफ़्लो में चलते हैं, जिसका अर्थ है कि वे अनजाने में खतरनाक टूलिंग या संवेदनशील क्रेडेंशियल्स इंस्टॉल या एक्सेस कर सकते हैं। प्रॉम्प्ट, मॉडल चयन और लक्ष्य व्यवहार एजेंट द्वारा होस्ट पर की जाने वाली क्रियाओं को प्रभावित कर सकते हैं और अनपेक्षित या विनाशकारी परिणाम दे सकते हैं। Ultrafuzz को डेवलपर वर्कस्टेशन, स्थायी वातावरण, या मूल्यवान डेटा या क्रेडेंशियल्स वाले किसी भी मशीन पर न चलाएँ। Ultrafuzz अभी भी सक्रिय विकास के अधीन है और इसका आवश्यक रूप से पूर्ण सुरक्षा ऑडिट नहीं हुआ है। इसके कार्यान्वयन में अज्ञात या अनदेखी कमज़ोरियाँ हो सकती हैं।
कैंपेन के लिए, हम
unstableब्रांच के बजाय एक प्रकाशित रिलीज़ का उपयोग करने की सलाह देते हैं जो कुछ समय से उपलब्ध है, उदाहरण के लिए कम से कम सात दिन। निर्भरताएँ इंस्टॉल करने या Ultrafuzz चलाने से पहले रिलीज़ टैग चेकआउट करें और उसके स्रोत और प्रॉम्प्ट की समीक्षा करें।कैंपेन शुरू करने से पहले चेक-इन किए गए
.ultrafuzz/prompts/की समीक्षा करें। पूर्ण सुरक्षा स्थिति के लिए Security देखें।
अपने एजेंट से कहें:
Your task is to launch an Ultrafuzz campaign on this project and make sure it
succeeds from start to finish.
Use a published Ultrafuzz release that has been available for some time, for
example at least seven days, rather than the unstable branch. Check out its tag
and tell me which release you selected.
Show me the available audit profiles and explain the tradeoffs. Recommend the
best fit for this target.
Before installing any dependencies, ask for my confirmation.
After the campaign starts, use the CLI to monitor its progress. Keep monitoring
until it finishes. If a node fails, inspect its diagnostics and explain the
cause and the selected release's documented retry or reset options before
proceeding. An ordinary resume does not retry failed nodes.
Ultrafuzz MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है। Copyright (c) 2026 Monad Foundation.
