
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 jakehildreth/locksmith2
AD Admins, Defensive Security Professionals और Filthy Red Teamers के लिए एक AD CS टूलकिट
 grayddq/eburst
यह स्क्रिप्ट मुख्य रूप से Exchange मेल सर्वर के खातों पर ब्रूटफोर्स कार्यक्षमता प्रदान करती है, और इसमें मौजूदा प्रमुख इंटरफेस के ब्रूटफोर्स तरीकों…
 xen0vas/vscan
nmap और nse स्क्रिप्ट का उपयोग करके भेद्यता स्कैनर उपकरण
 root-tanishq/userefuzz
User-Agent , X-Forwarded-For और Referer SQLI Fuzzer
 nccgroup/port-scan-automation
NMAP स्कैन को स्वचालित करें और स्वचालित रूप से कस्टम Nessus नीतियां जनरेट करें
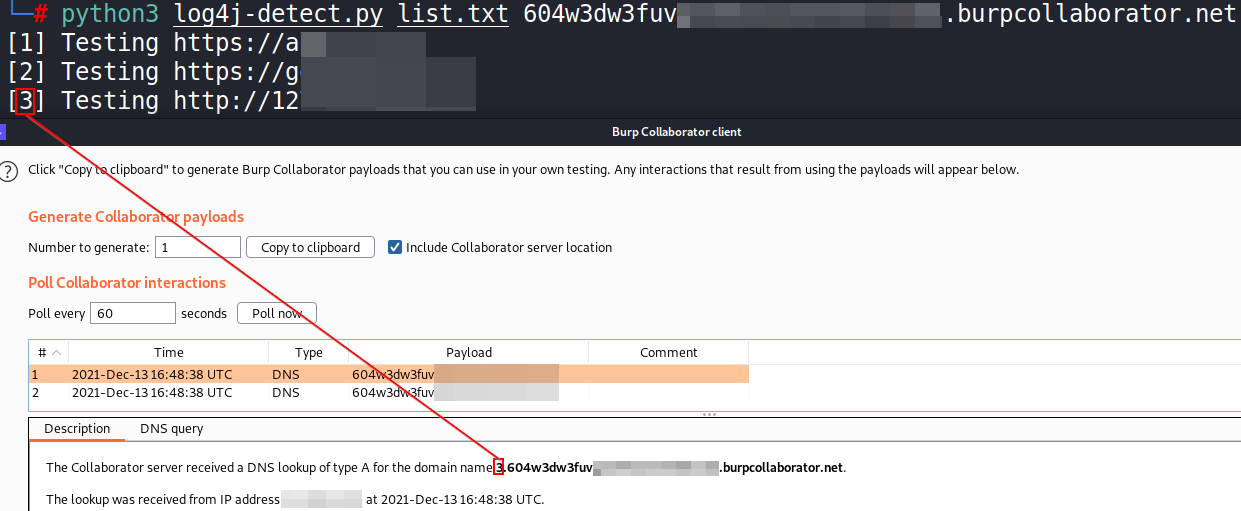 takito1812/log4j-detect
एक सरल Python 3 स्क्रिप्ट जो 'Log4j' Java लाइब्रेरी की कमजोरी (CVE-2021-44228) का पता लगाने के लिए URLs की सूची के साथ मल्टीथ्रेडिंग का उपयोग करती है।
 tenable/kaimonkey
जानबूझकर कमजोर Terraform बुनियादी ढांचा जो क्लाउड सुरक्षा गलत कॉन्फ़िगरेशन सीखने और AWS और Azure में IaC स्कैनर डिटेक्शन को मान्य करने के लिए है
 snovvcrash/divideandscan
पूर्ण पोर्ट स्कैन परिणामों को विभाजित करें और इसे लक्षित Nmap चलाने के लिए उपयोग करें
 hhhrrrttt222111/dorkify
OSINT टोही, भेद्यता खोज, और उन्नत खोज ऑपरेटरों और लक्षित स्कैन के माध्यम से जानकारी एकत्र करने के लिए स्वचालित Google Dorking उपकरण।
 palindromelabs/stews
वेबसॉकेट्स की गणना के लिए एक सुरक्षा उपकरण
 enemy-submarine/pidrila
पायथन इंटरैक्टिव डीपवेब-उन्मुख त्वरित बुद्धिमान लिंक विश्लेषक
 miladdiaz/mikrotikexploit
RouterOS पासवर्ड स्कैन और निर्यात करें
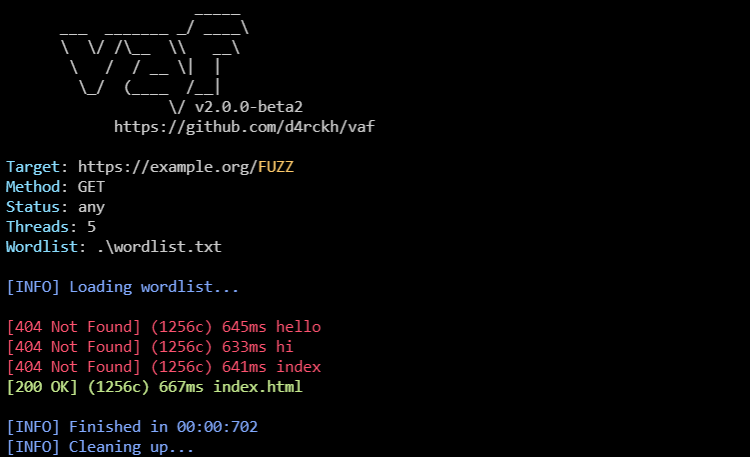 andreiverse/vaf
बहु-थ्रेडेड वेब फ़ज़र जो URL पथ, HTTP हेडर और POST डेटा के ब्रूट-फ़ोर्सिंग के लिए प्रॉक्सी समर्थन, स्थिति कोड फ़िल्टरिंग और रिफ्लेक्सिव सामग्री पहचान…
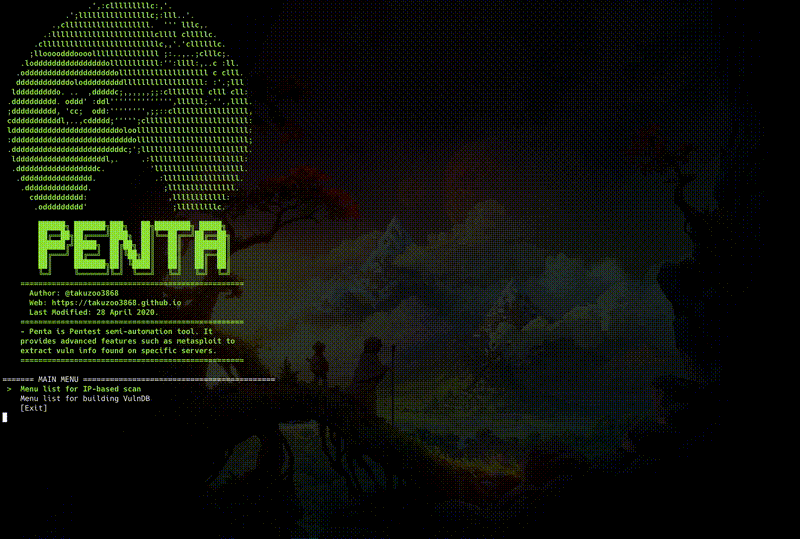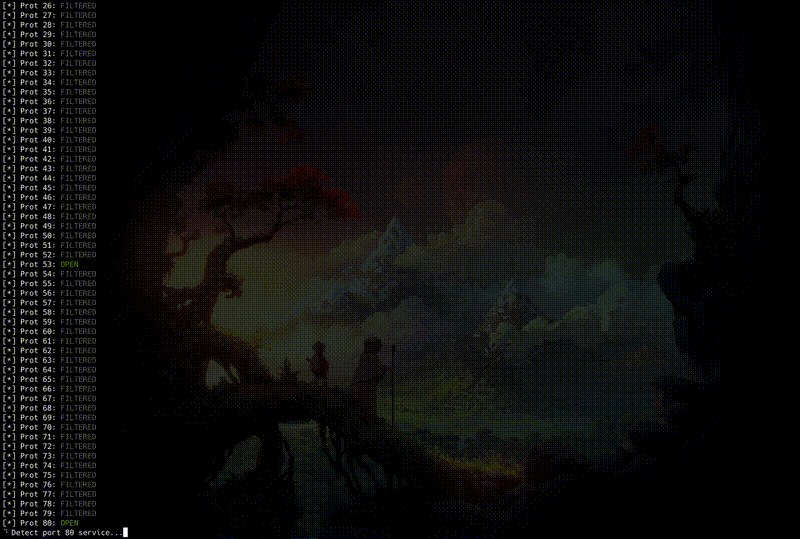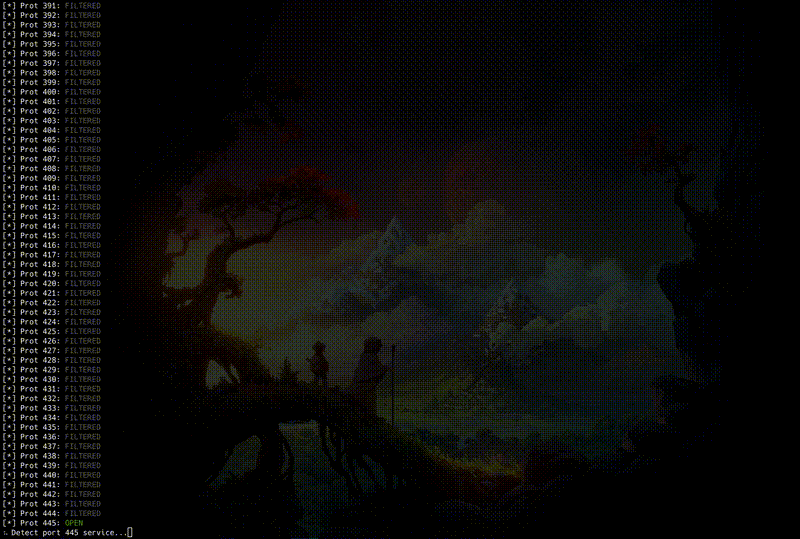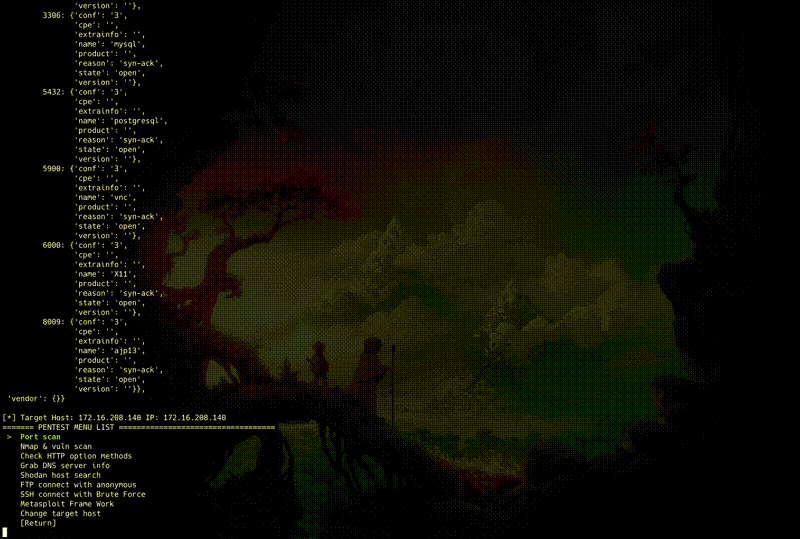 takuzoo3868/penta
ओपन सोर्स सर्व-एकीकृत CLI उपकरण जो पेंटेस्टिंग को अर्ध-स्वचालित करता है।
 jerrychan807/wspih
वेबसाइट संवेदनशील व्यक्तिगत जानकारी शिकारी 网站个人敏感信息文件扫描器
 portswigger/burp-extensions-montoya-api-examples
Burp Suite एक्सटेंशन के नमूने जो Montoya API को प्रदर्शित करते हैं, जिनमें HTTP और proxy handlers, कस्टम scan checks, Intruder payloads, WebSocket…
 tombstoneghost/tiwap
जानबूझकर कमजोर फ्लास्क वेब एप्लिकेशन जिसमें 22 सुरक्षा दोष हैं और 3 कठिनाई स्तर हैं, जो व्यावहारिक पैठ परीक्षण और वेब सुरक्षा शिक्षा के लिए है।
 aron-tn/mega-bot
[नया] : Mega Bot ☣ Scanner & Auto Exploiter








