
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 lunasec-io/lunasec
LunaSec - एक निर्भरता सुरक्षा स्कैनर जो आपके Pull Requests और Builds में Log4Shell या node-ipc जैसी कमजोरियों के बारे में स्वचालित रूप से सूचित करता…
 bahaabdelwahed/killshot
एक पेनिट्रेशन टेस्टिंग फ्रेमवर्क, सूचना संग्रह उपकरण और वेबसाइट भेद्यता स्कैनर

 utiso/dorkbot
Google खोज परिणामों में कमज़ोरियों को स्कैन करने के लिए कमांड-लाइन टूल
 owasp/offat
OpenAPI विनिर्देशों से परीक्षण उत्पन्न करने, इनपुट फ़ज़ करने, और SQLi, BOLA, तथा टूटे हुए पहुँच नियंत्रण सहित OWASP API शीर्ष 10 कमजोरियों की जाँच…
 ksharinarayanan/ssrfire
एक स्वचालित SSRF खोजक। बस डोमेन नाम और अपना सर्वर दें और आराम करें! ;) XSS और open redirects खोजने के विकल्प भी हैं।
 s0md3v/silver
भेद्य सेवाओं के लिए बड़े पैमाने पर आईपी स्कैन
 owasp/joomscan
Perl-आधारित Joomla CMS भेद्यता स्कैनर जो संस्करण गणना, घटक पहचान, शोषण मिलान, फ़ायरवॉल पहचान और गलत कॉन्फ़िगरेशन की खोज को टेक्स्ट/HTML रिपोर्टिंग के…

 ekultek/zeus-scanner
उन्नत टोही उपयोगिता
 awslabs/aws-security-assessment-solution
आपके AWS खाते का Prowler का उपयोग करके एक समय-बिंदु मूल्यांकन बनाने में मदद करने के लिए एक AWS उपकरण।
 mindersec/minder
सॉफ़्टवेयर आपूर्ति श्रृंखला सुरक्षा मंच
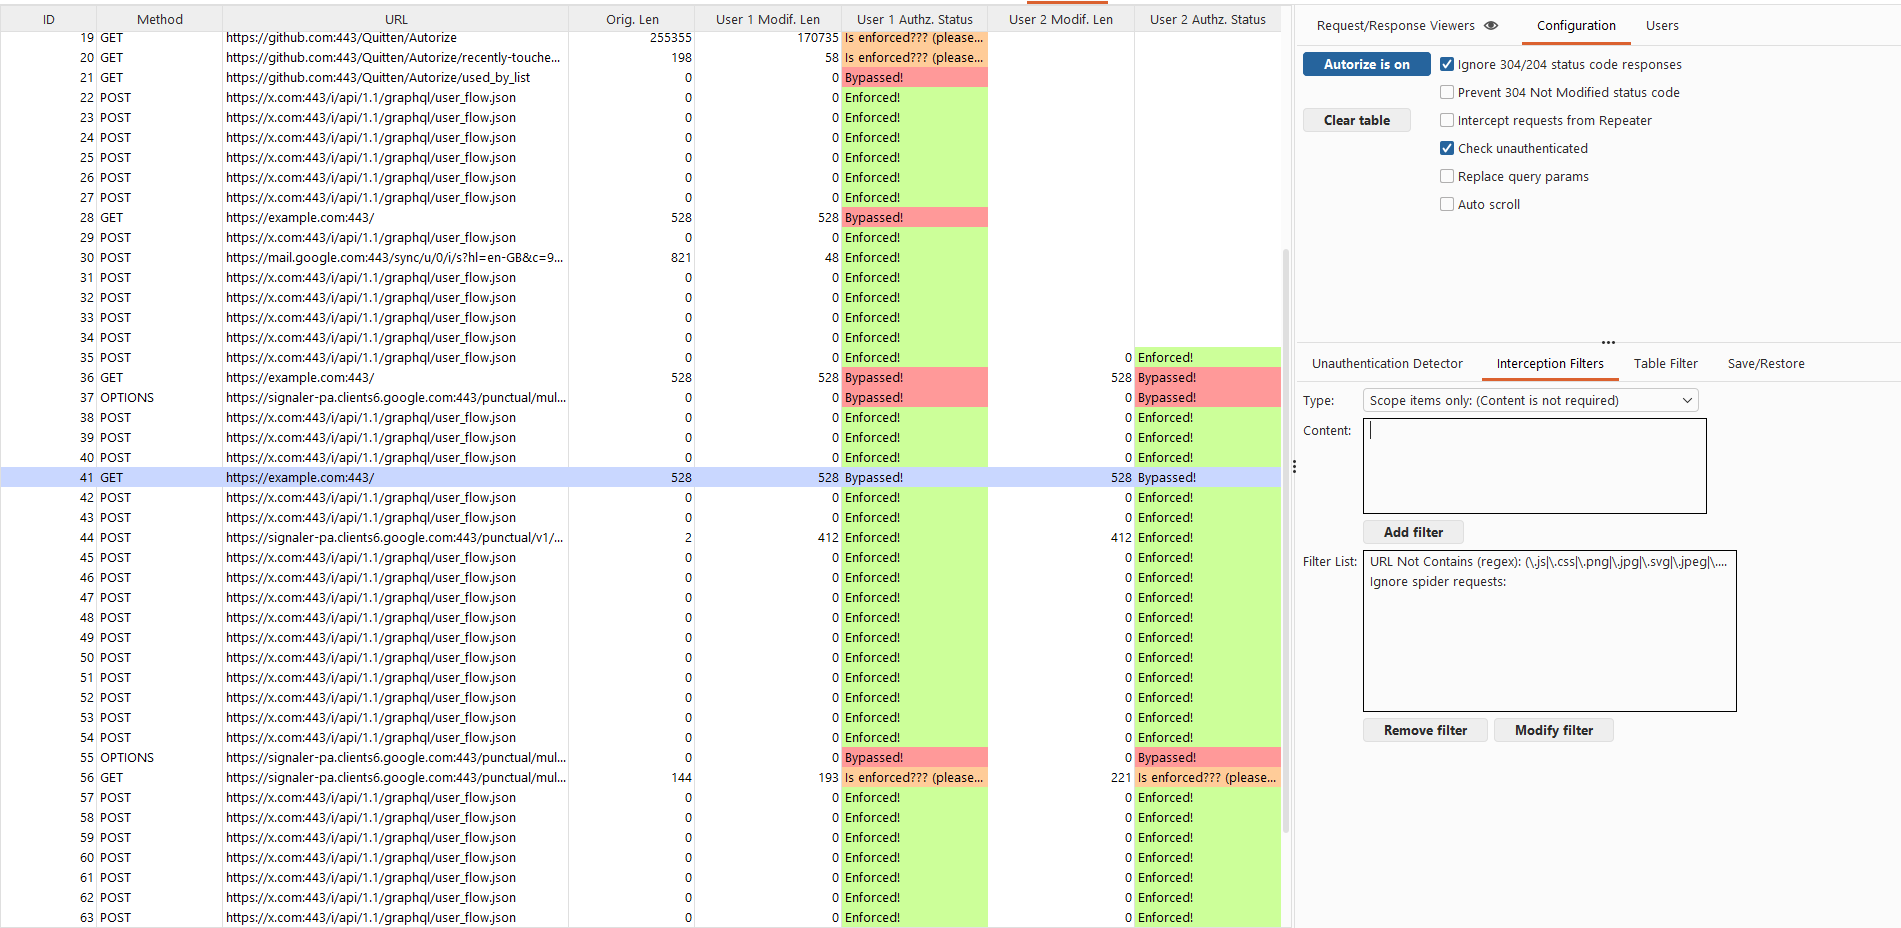 quitten/autorize
स्वचालित प्राधिकरण प्रवर्तन पहचान एक्सटेंशन बर्प सुइट के लिए Jython में लिखा गया, Barak Tawily द्वारा विकसित, एप्लिकेशन सुरक्षा लोगों के काम को आसान…
 chvancooten/bugbountyscanner
बग बाउंटी रिकॉनिसंस के लिए एक Bash स्क्रिप्ट और Docker इमेज। हेडलेस उपयोग के लिए अभिप्रेत है।
 tillson/git-hound
तेज़ GitHub रीकॉन उपकरण। सभी GitHub पर लीक हुए रहस्यों को स्कैन करता है, केवल ज्ञात रेपो और संगठनों तक सीमित नहीं। GitHub डॉर्क्स के लिए समर्थन।
 meliht/mr.sip
VoIP पेंटेस्टर्स के लिए SIP सुरक्षा मूल्यांकन ढांचा। DEFCON, BlackHat और Offzone में प्रस्तुत।
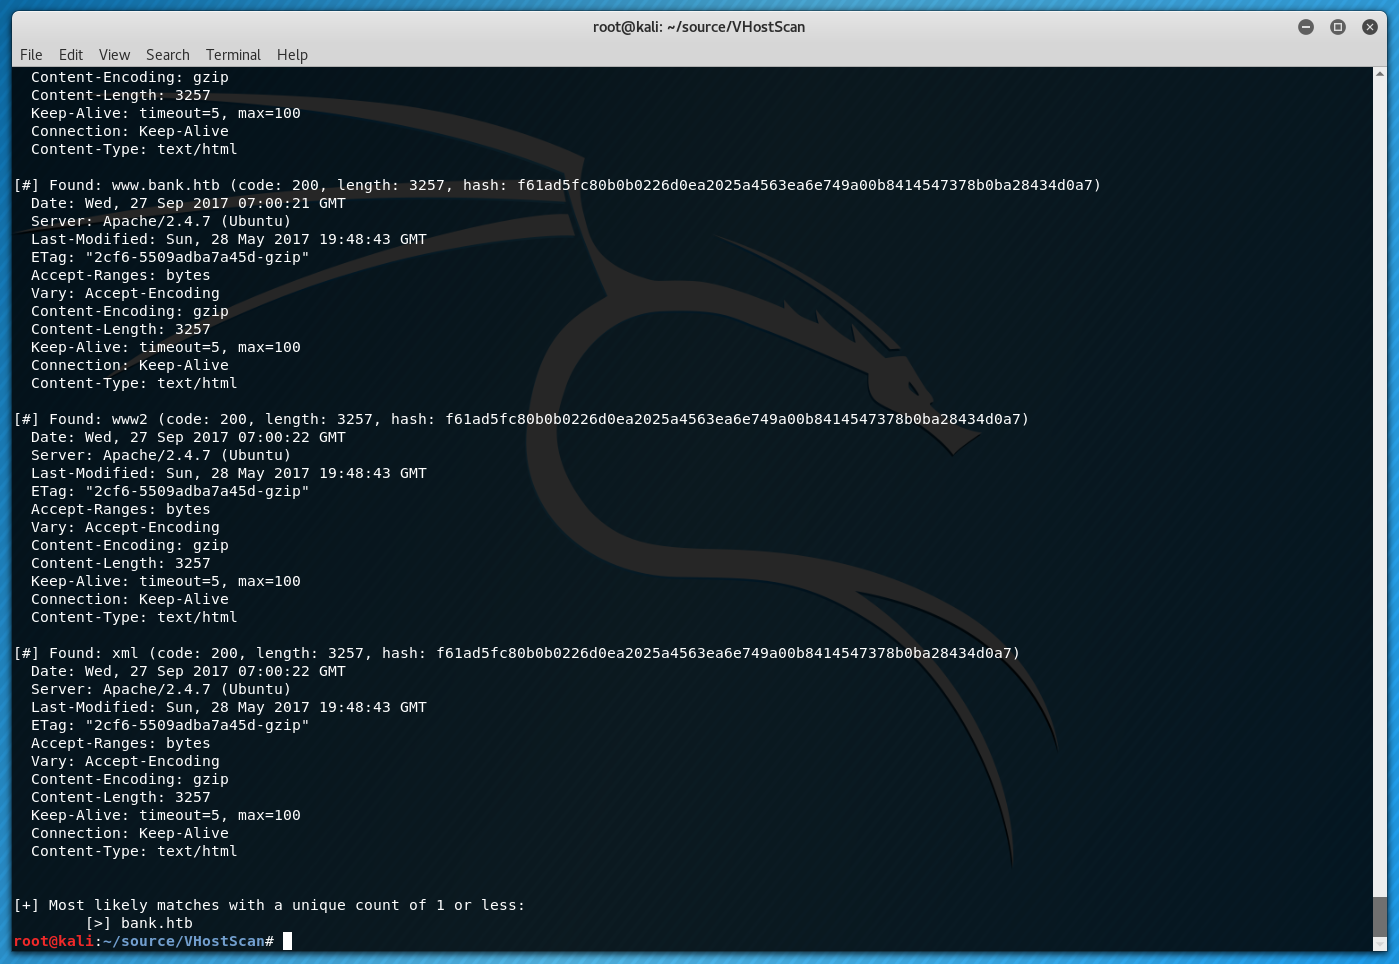 codingo/vhostscan
एक वर्चुअल होस्ट स्कैनर जो रिवर्स लुकअप करता है, पिवट टूल्स के साथ उपयोग किया जा सकता है, कैच-ऑल परिदृश्यों का पता लगाता है, वाइल्डकार्ड, उपनाम और…
 mbrg/power-pwn
आक्रामक/रक्षात्मक सुरक्षा उपकरण सेट, AI एजेंटों की खोज, रिकॉन और नैतिक मूल्यांकन के लिए।








