 ksharinarayanan/ssrfire
एक स्वचालित SSRF खोजक। बस डोमेन नाम और अपना सर्वर दें और आराम करें! ;) XSS और open redirects खोजने के विकल्प भी हैं।

एक स्वचालित SSRF खोजक। बस डोमेन नाम और अपना सर्वर दें और आराम करें! ;) इसमें XSS और ओपन रिडायरेक्ट खोजने के विकल्प भी हैं।
./ssrfire.sh -d domain.com -s yourserver.com -f custom_file.txt -c cookies
domain.com ---> वह डोमेन जिसका आप परीक्षण करना चाहते हैं
yourserver.com ---> आपका सर्वर जो SSRF का पता लगाता है। जैसे, Burp collaborator
custom_file.txt ---> वैकल्पिक तर्क। आप gau का उपयोग करने के बजाय अपने स्वयं के कस्टम URL देते हैं।
cookies ---> वैकल्पिक तर्क। प्रमाणित उपयोगकर्ता के रूप में अनुरोध भेजने के लिए।
यदि आपके पास burpsuite professional नहीं है, तो आप शानदार projectdiscovery टीम के interact sh को अपने सर्वर के रूप में उपयोग कर सकते हैं।
चूंकि यह GAU, FFUF, qsreplace और OpenRedirex का उपयोग करता है, इसलिए आपको GO और python 3.7+ की आवश्यकता है। आपको उपकरण स्थापित करने की आवश्यकता नहीं है, क्योंकि स्क्रिप्ट setup.sh सब कुछ स्थापित कर देगी। आपको केवल python और GO स्थापित करने की आवश्यकता है। भले ही आपके पास उपकरण स्थापित हों, मैं दृढ़ता से अनुशंसा करता हूं कि आप उन्हें फिर से स्थापित करें ताकि पथ सेट करते समय कोई विरोध न हो।
यदि आप उपकरणों को फिर से स्थापित नहीं करना चाहते हैं, तो इस कोड को अपनी होम डायरेक्टरी में .profile में पेस्ट करें और .profile को source करें। साथ ही, आपको ssrfire.sh में लाइन 10 पर एक छोटा बदलाव करना होगा, जहाँ आपको source /home/hari/.profile को अपने .profile पथ से बदलना होगा। (केवल यदि आप setup.sh के माध्यम से उपकरण स्थापित नहीं कर रहे हैं)
#Replace /path/to/ with the specific directory where the tool is installed
#If you already have configured paths for any of the tools, replace that code with the below one.
ffuf(){
        echo "Usage: ffuf https://www.domain.com/FUZZ payloads.txt"
        /path/to/ffuf/./main -u $1 -w $2 -b $3 -c -t 100
}

gau(){
        echo "Usage: gau domain.com"
        /path/to/gau/./main $1
}

gau_s(){
	/path/to/gau/./main --subs $1
}

openredirex(){
        echo "Usage: openredirex urls.txt payloads.txt"
        python3 /path/to/OpenRedireX/openredirex.py -l $1 -p $2 --keyword FUZZ
}
qsreplace(){
		/path/to/qsreplace/./main $1
}
chmod +x setup.sh
./setup.sh (preferably yes for all ---> **highly recommended**)
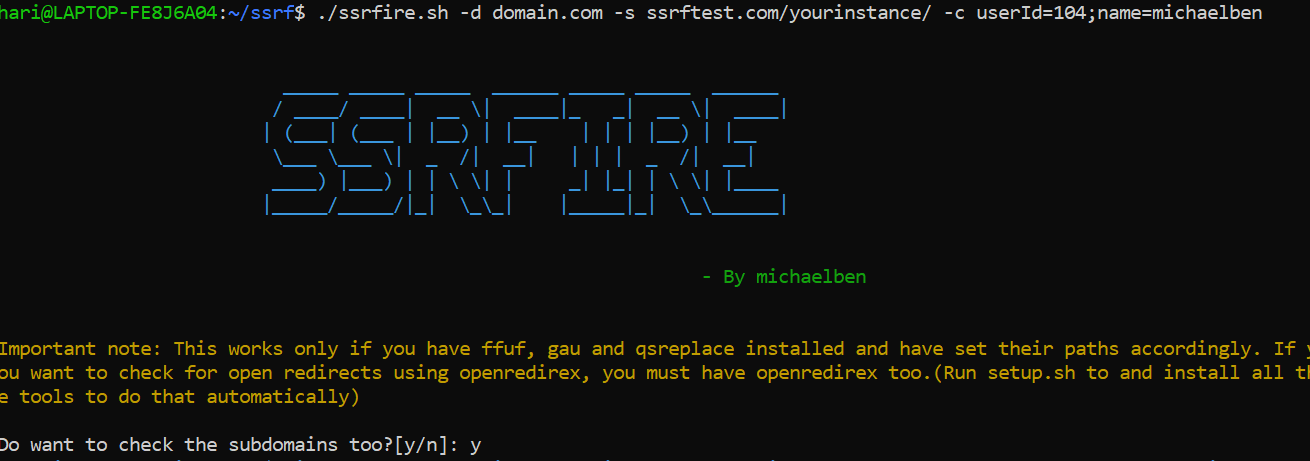
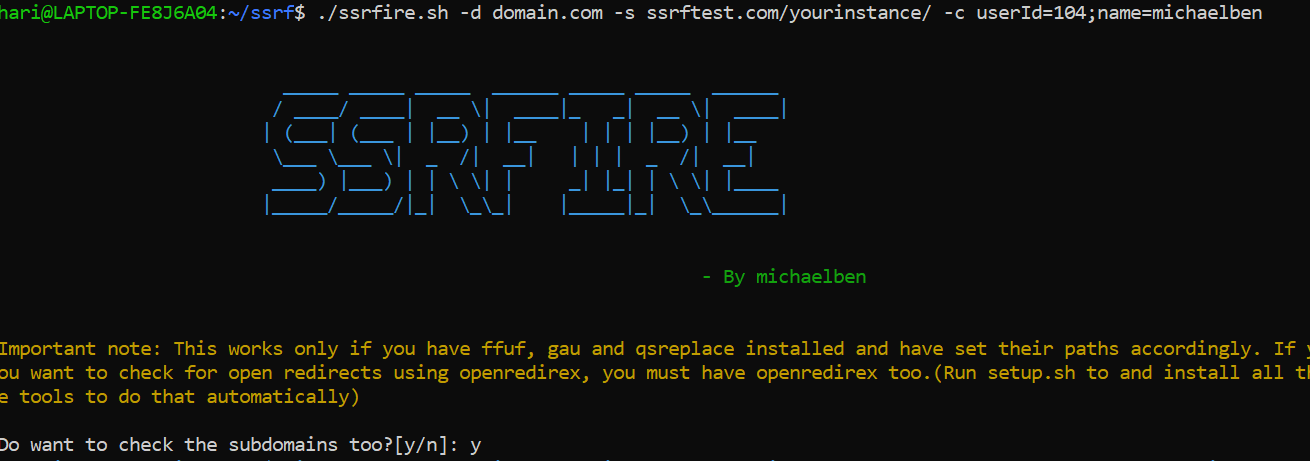
./ssrfire.sh -d domain.com -s yourserver.com
अब, gau डोमेन के सभी URL लाकर कार्य करना शुरू करता है। इसमें बहुत समय लग सकता है। आप अब तक उत्पन्न आउटपुट को output/domain.com/raw_urls.txt पर जाँच सकते हैं।
इसे कम से कम 10-15 मिनट तक चलने दें, और फिर यदि आप जारी रखना चाहते हैं, तो आप कर सकते हैं। लेकिन यदि आप अब तक लाए गए URL का परीक्षण करना चाहते हैं, तो प्रक्रिया को छोड़ दें। output/domain.com के अंदर raw_urls.txt को कॉपी करें और इसे domain.com फ़ोल्डर के बाहर रखें अब चलाएँ
./ssrfire.sh -d domain.com -s yourserver.com -f /path/to/copied_raw_urls.txt
मौजूदा फ़ोल्डर को हटाने के लिए पूछे जाने पर हाँ चुनें।
यह GAU द्वारा URL लाने की प्रक्रिया को छोड़ देगा।
अब पैरामीटर वाले सभी URL फ़िल्टर किए जाएँगे और yourserver.com उनके पैरामीटर मानों में रखा जाएगा।(final_urls.txt)
अगला कदम सभी अंतिम URL पर अनुरोध भेजना है।
चेतावनी: यह बहुत अधिक ट्रैफ़िक उत्पन्न करता है। इसका उपयोग उन साइटों के विरुद्ध न करें जिनका परीक्षण करने के लिए आप अधिकृत नहीं हैं
यह सभी लाए गए URL का परीक्षण करता है, और इनपुट प्रतिक्रिया में कैसे परिलक्षित होता है, इसके आधार पर, यह उस विशेष URL को output/domain.com/xss-suspects.txt में जोड़ता है (इसमें गलत सकारात्मक परिणाम हो सकते हैं)
इसके आगे के परीक्षण के लिए, आप इस सूची को XSStrike जैसे XSS पहचान उपकरणों में इनपुट कर सकते हैं ताकि XSS खोज सकें।
बस पेलोड फ़ाइल का पथ दर्ज करें या डिफ़ॉल्ट पेलोड का उपयोग करें। मैं व्यक्तिगत रूप से openredirex को प्राथमिकता देता हूं, क्योंकि यह विशेष रूप से सूची से URL लोड करके ओपन रिडायरेक्ट की जांच करने के लिए डिज़ाइन किया गया है और यह बहुत साफ दिखता है, और आपके टर्मिनल को भरता नहीं है।
GAU - https://github.com/lc/gau
ffuf - https://github.com/ffuf/ffuf
qspreplace - https://github.com/tomnomnom/qsreplace
OpenRedireX - https://github.com/devanshbatham/OpenRedireX
सभी उपकरणों के लेखकों का धन्यवाद।






