
 #1
सिस्टम और अनुप्रयोगों में ज्ञात कमजोरियों का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 cyberark/kubiscan
कुबरनेट्स क्लस्टर में जोखिमपूर्ण अनुमतियों को स्कैन करने का एक उपकरण
 rfunix/pompem
एक्सप्लॉइट टूल खोजें
 wmal/linux-kodachi
सुदृढ़ डेबियन-आधारित गोपनीयता OS जिसमें पूर्व-एकीकृत गुमनामी स्टैक (Tor, VPN, DNSCrypt), एंटी-फोरेंसिक टूलिंग, SOC सुरक्षा केंद्र, और पेनिट्रेशन…
 stampery/mongoaudit
🔥 एक शक्तिशाली MongoDB ऑडिटिंग और पेनटेस्टिंग टूल 🔥
 mogenius/renovate-operator
Kubernetes में Renovate executions को सुव्यवस्थित करने के लिए Operator
 devanshbatham/openredirex
खुले रीडायरेक्ट कमजोरियों का पता लगाने के लिए एक फ़ज़र
 hxsecurity/dongtai
ओपन-सोर्स इंटरैक्टिव एप्लीकेशन सिक्योरिटी टेस्टिंग (IAST) उपकरण जो विकास परीक्षण के दौरान वास्तविक समय में कमजोरियों और तृतीय-पक्ष घटक जोखिमों का पता…
 pantheon-security/medusa
AI-प्रथम सुरक्षा स्कैनर। v2026.7 में नया: Claude Code समझौता पहचान — क्लोन करने से पहले .claude/ हुक, अनुमतियाँ और स्किल्स की जाँच करें — साथ ही एक…
 elkokc/reflector
बर्प प्लगइन जो साइट ब्राउज़ करते समय पेज पर रियल-टाइम में रिफ्लेक्टेड XSS ढूंढने में सक्षम है
 dwisiswant0/crlfuzz
CRLF भेद्यता को स्कैन करने के लिए Go में लिखा गया एक तेज़ उपकरण
 torque59/nosql-exploitation-framework
NoSQL स्कैनिंग और एक्सप्लॉइटेशन के लिए एक पायथन फ्रेमवर्क
 musalbas/heartbleed-masstest
CVE-2014-0160 के लिए कई होस्ट्स को स्कैन करने हेतु बहु-थ्रेडेड उपकरण।
 robertdavidgraham/rdpscan
CVE-2019-0708 "BlueKeep" कमजोरी के लिए एक त्वरित स्कैनर।
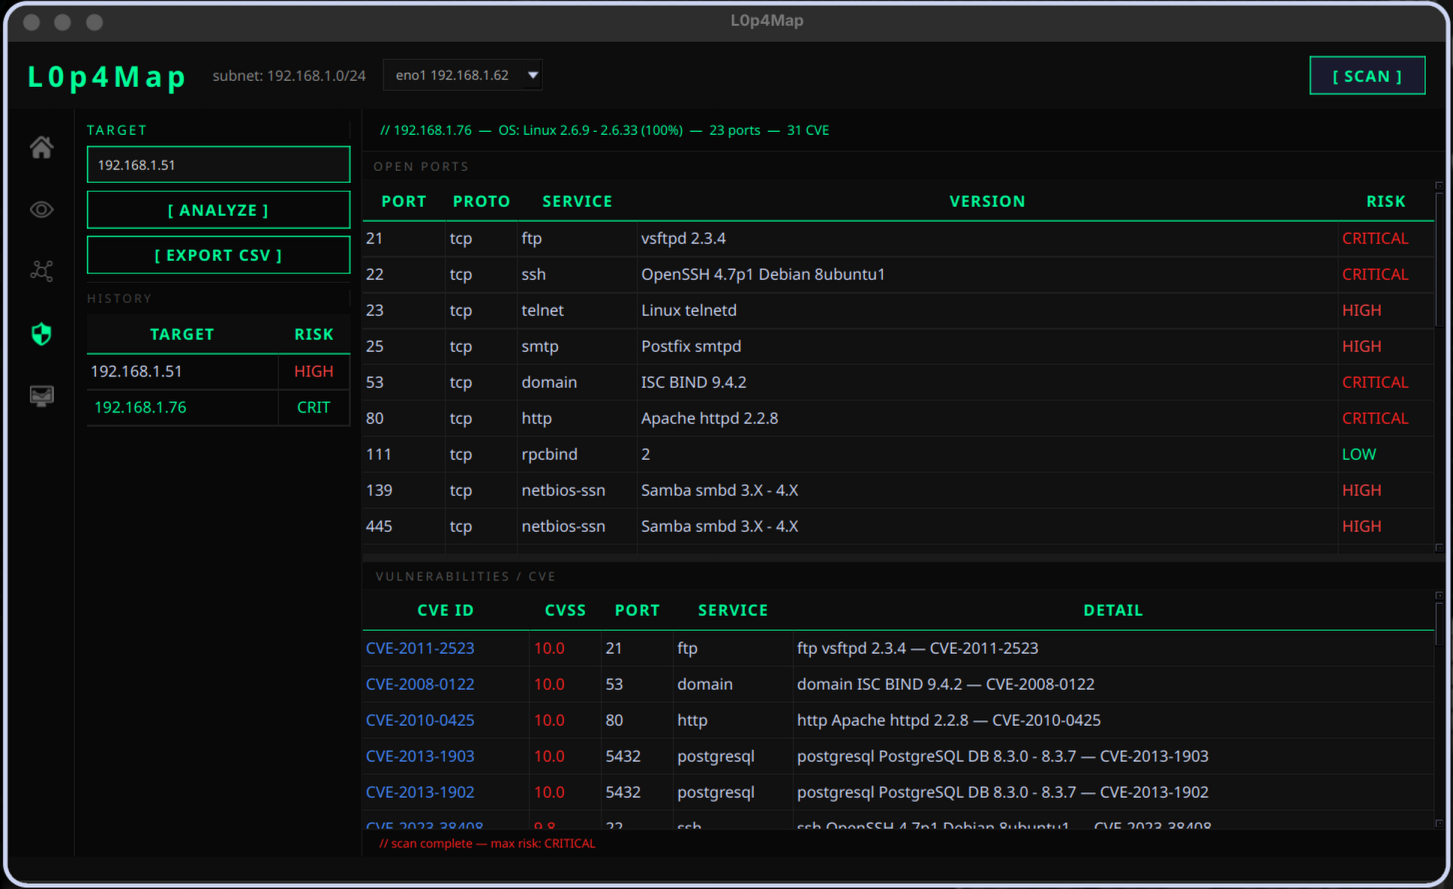 haxl0p4/l0p4map
पेशेवर नेटवर्क निगरानी और विज़ुअलाइज़ेशन उपकरण। L0P4Map हाई-स्पीड ARP डिस्कवरी को पूर्ण nmap एकीकरण और एक रीयल-टाइम इंटरैक्टिव नेटवर्क टोपोलॉजी इंजन…
 pepelux/sippts
SIP आधारित VoIP सिस्टम का ऑडिट करने के लिए टूल का सेट
 byt3bl33d3r/itwasalladream
एक PrintNightmare (CVE-2021-34527) Python Scanner. पूरे सबनेट को उन होस्ट्स के लिए स्कैन करें जो PrintNightmare RCE के लिए संवेदनशील हैं
 safedep/pmg
PMG डेवलपर्स और AI एजेंटों को प्रॉक्सी, सैंडबॉक्स और SafeDep की खतरा खुफिया फीड का उपयोग करके दुर्भावनापूर्ण ओपन सोर्स पैकेजों से बचाता है।
 vulncheck-oss/go-exploit
Go-आधारित शोषण विकास ढांचा जिसमें लक्ष्य सत्यापन, संस्करण स्कैनिंग, शोषण और C2 के लिए निर्मित चरण हैं। कई पेलोड, प्रोटोकॉल सहायकों और Metasploit जैसे…








