#1

 silverhack/monkey365
Microsoft 365, Azure और Entra ID के लिए PowerShell-आधारित सुरक्षा मूल्यांकन फ्रेमवर्क। गलत कॉन्फ़िगरेशन, CIS बेंचमार्क अनुपालन और क्लाउड सुरक्षा…
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 1n3/brutex
स्वचालित रूप से लक्ष्य पर चल रही सभी सेवाओं का ब्रूट फोर्स करें।
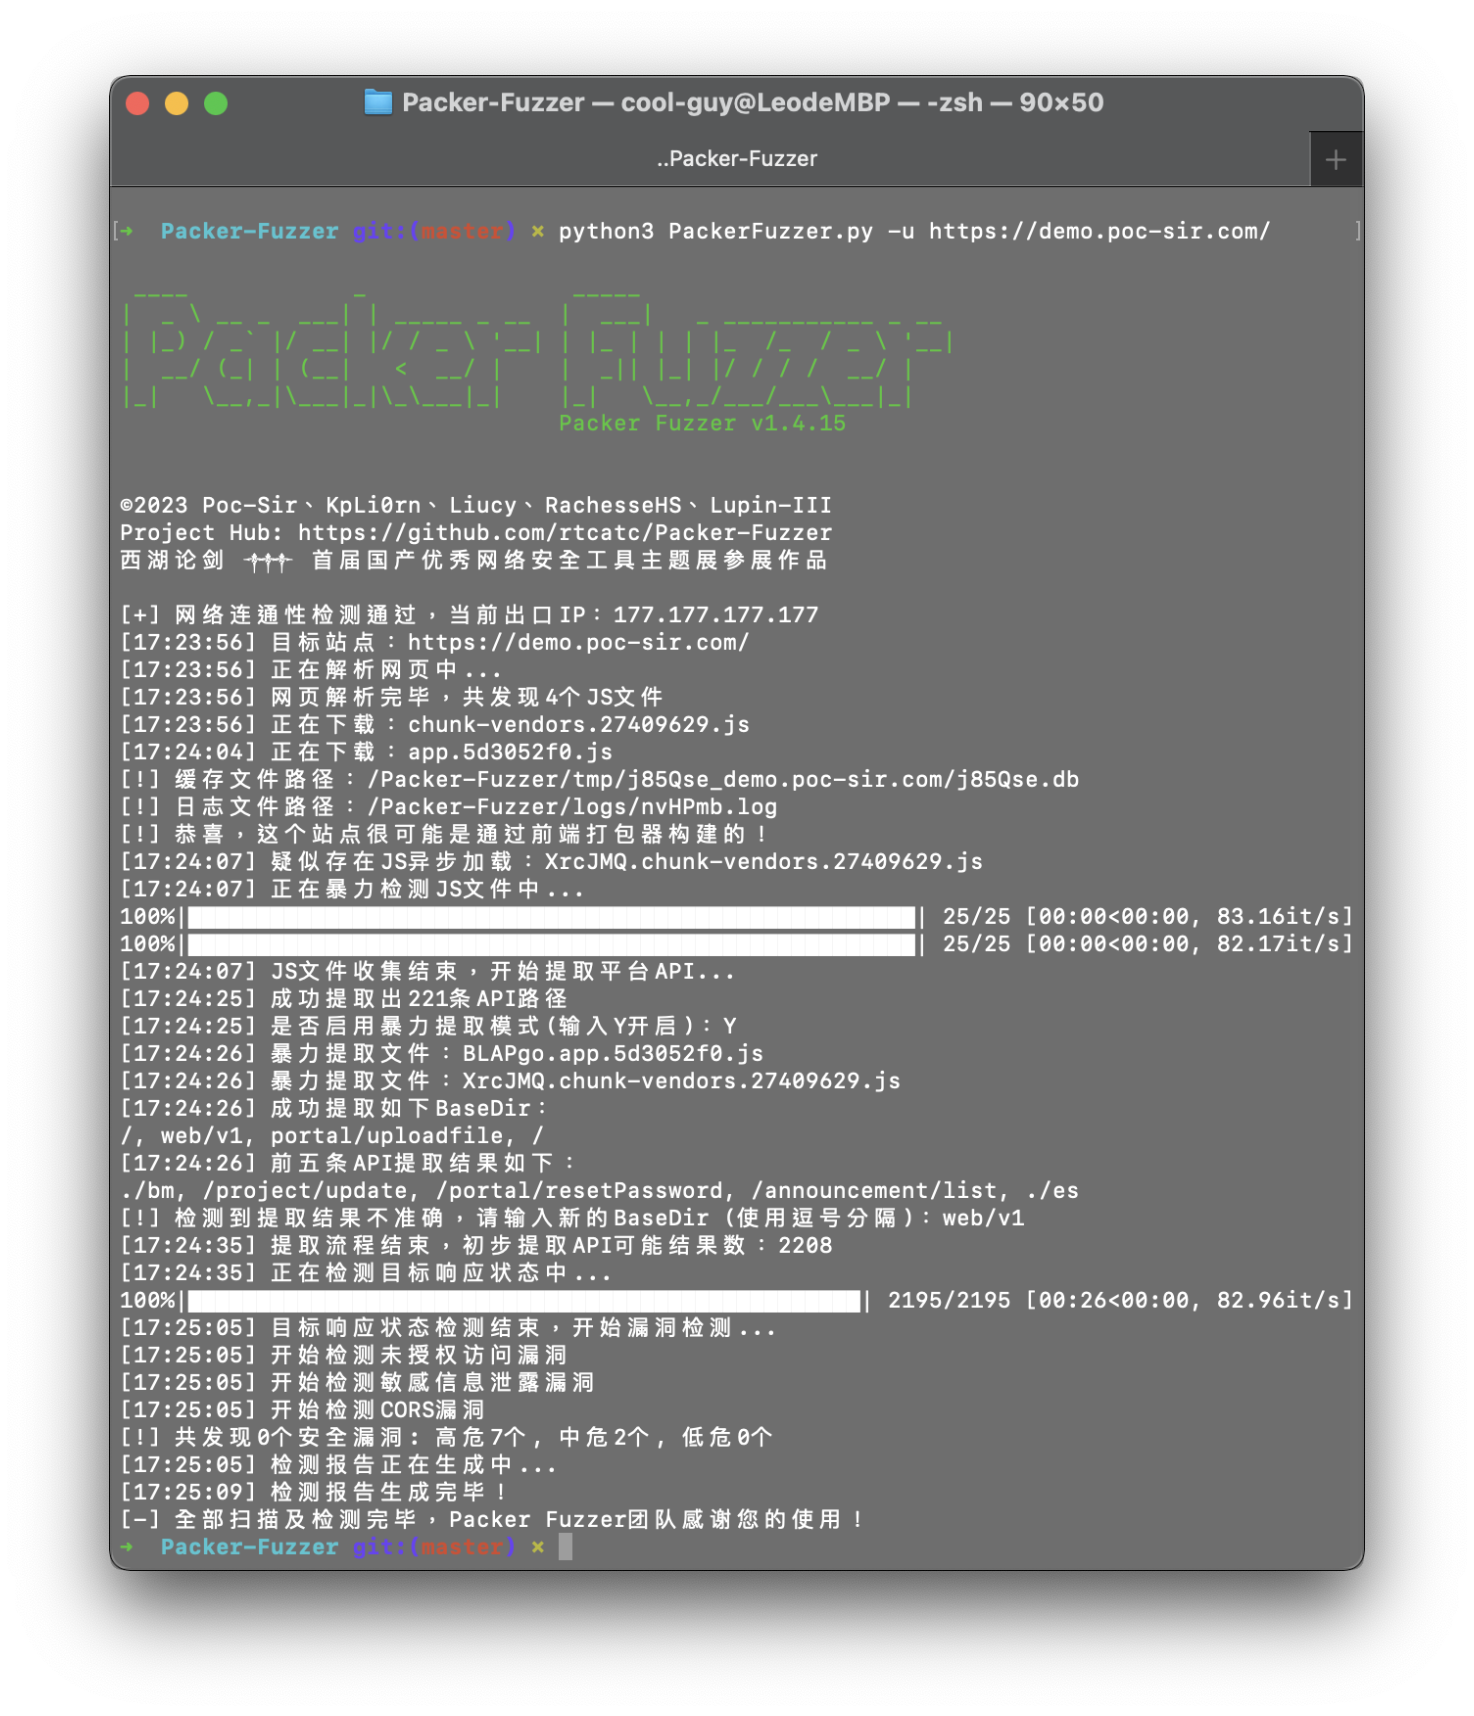 rtcatc/packer-fuzzer
Packer Fuzzer एक तेज़ और कुशल स्कैनर है जो वेबपैक जैसे जावास्क्रिप्ट मॉड्यूल बंडलर द्वारा निर्मित वेबसाइटों की सुरक्षा जाँच के लिए है।
 swisskyrepo/graphqlmap
php7 और php8 के लिए सुरक्षा मॉड्यूल - बगक्लासेस को खत्म करना और बाकी को वर्चुअल-पैच करना!
 aboutcode-org/vulnerablecode
खुला स्रोत भेद्यता डेटाबेस जो कई स्रोतों से CVE डेटा को एकत्र करता है और इसमें वेब UI तथा API है। यह पैकेज URL (PURL) का उपयोग करके भेद्यताओं को…
 0sec-labs/0
Open-source cybersecurity harness to build and deploy sovereign, persistent AI security agents (sentinels) that continuously find, prove and fix…
 datadog/guarddog
🐍 🔍 GuardDog दुर्भावनापूर्ण PyPI और npm पैकेजों की पहचान करने के लिए एक CLI उपकरण है।
 hashgraph-online/hol-guard
Open-source antivirus and firewall for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and…
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 zegl/kube-score
Kubernetes ऑब्जेक्ट विश्लेषण बेहतर विश्वसनीयता और सुरक्षा के लिए सिफारिशों के साथ। kube-score आपके Kubernetes YAML और Charts में डाउनटाइम और बग को…
 securecodebox/securecodebox
Kubernetes-native सुरक्षा स्कैनिंग ऑर्केस्ट्रेटर जो एक CI/CD पाइपलाइन में कई ओपन-सोर्स स्कैनर को एकीकृत करके निरंतर भेद्यता पहचान को स्वचालित करता है।
 s0md3v/striker
Striker एक आक्रामक सूचना और भेद्यता स्कैनर है।
 protectai/ai-exploits
वास्तविक दुनिया के AI/ML शोषणों का एक संग्रह, जो जिम्मेदारीपूर्वक खुलासा की गई कमजोरियों के लिए है।
 zaproxy/community-scripts
समुदाय द्वारा प्रदान किए गए ZAP स्क्रिप्ट और टिप्स का संग्रह - pull requests का बहुत स्वागत है!