
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 cyberark/blobhunter
Azure में सार्वजनिक ब्लॉब स्कैनर के साथ उजागर डेटा खोजें
 corgea/sighthound
Tree-sitter आधारित स्थिर भेद्यता स्कैनर जो पैटर्न मिलान और टेन्ट-फ्लो विश्लेषण के साथ बहु-भाषा स्रोत कोड की जाँच करता है। परिणामों को टेक्स्ट, JSON,…
 zierax/grafana-final-scanner
Grafana स्कैनर जिसमें सभी सार्वजनिक CVE शामिल हैं, जिन्हें मैंने grafana परीक्षण को आसान बनाने के लिए एक ही स्क्रिप्ट में एकत्र किया है
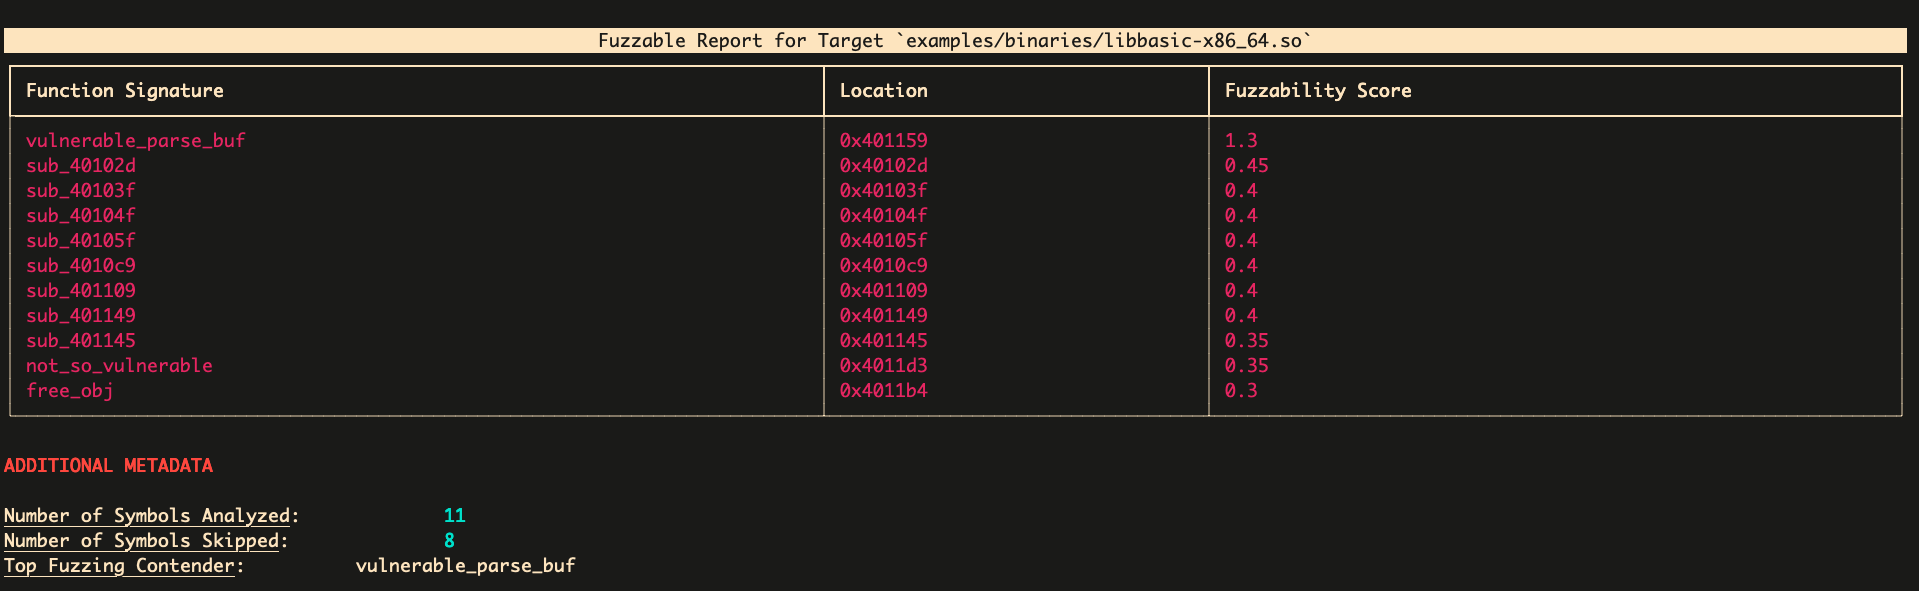 ex0dus-0x/fuzzable
स्थैतिक विश्लेषण ढांचा जो स्रोत कोड और बाइनरी में fuzzable फंक्शन लक्ष्यों की पहचान करता है, harness टेम्पलेट उत्पन्न करता है, और स्वचालित भेद्यता…
 mindpointgroup/cloudfrunt
गलत कॉन्फ़िगर किए गए CloudFront डोमेन की पहचान करने का एक उपकरण
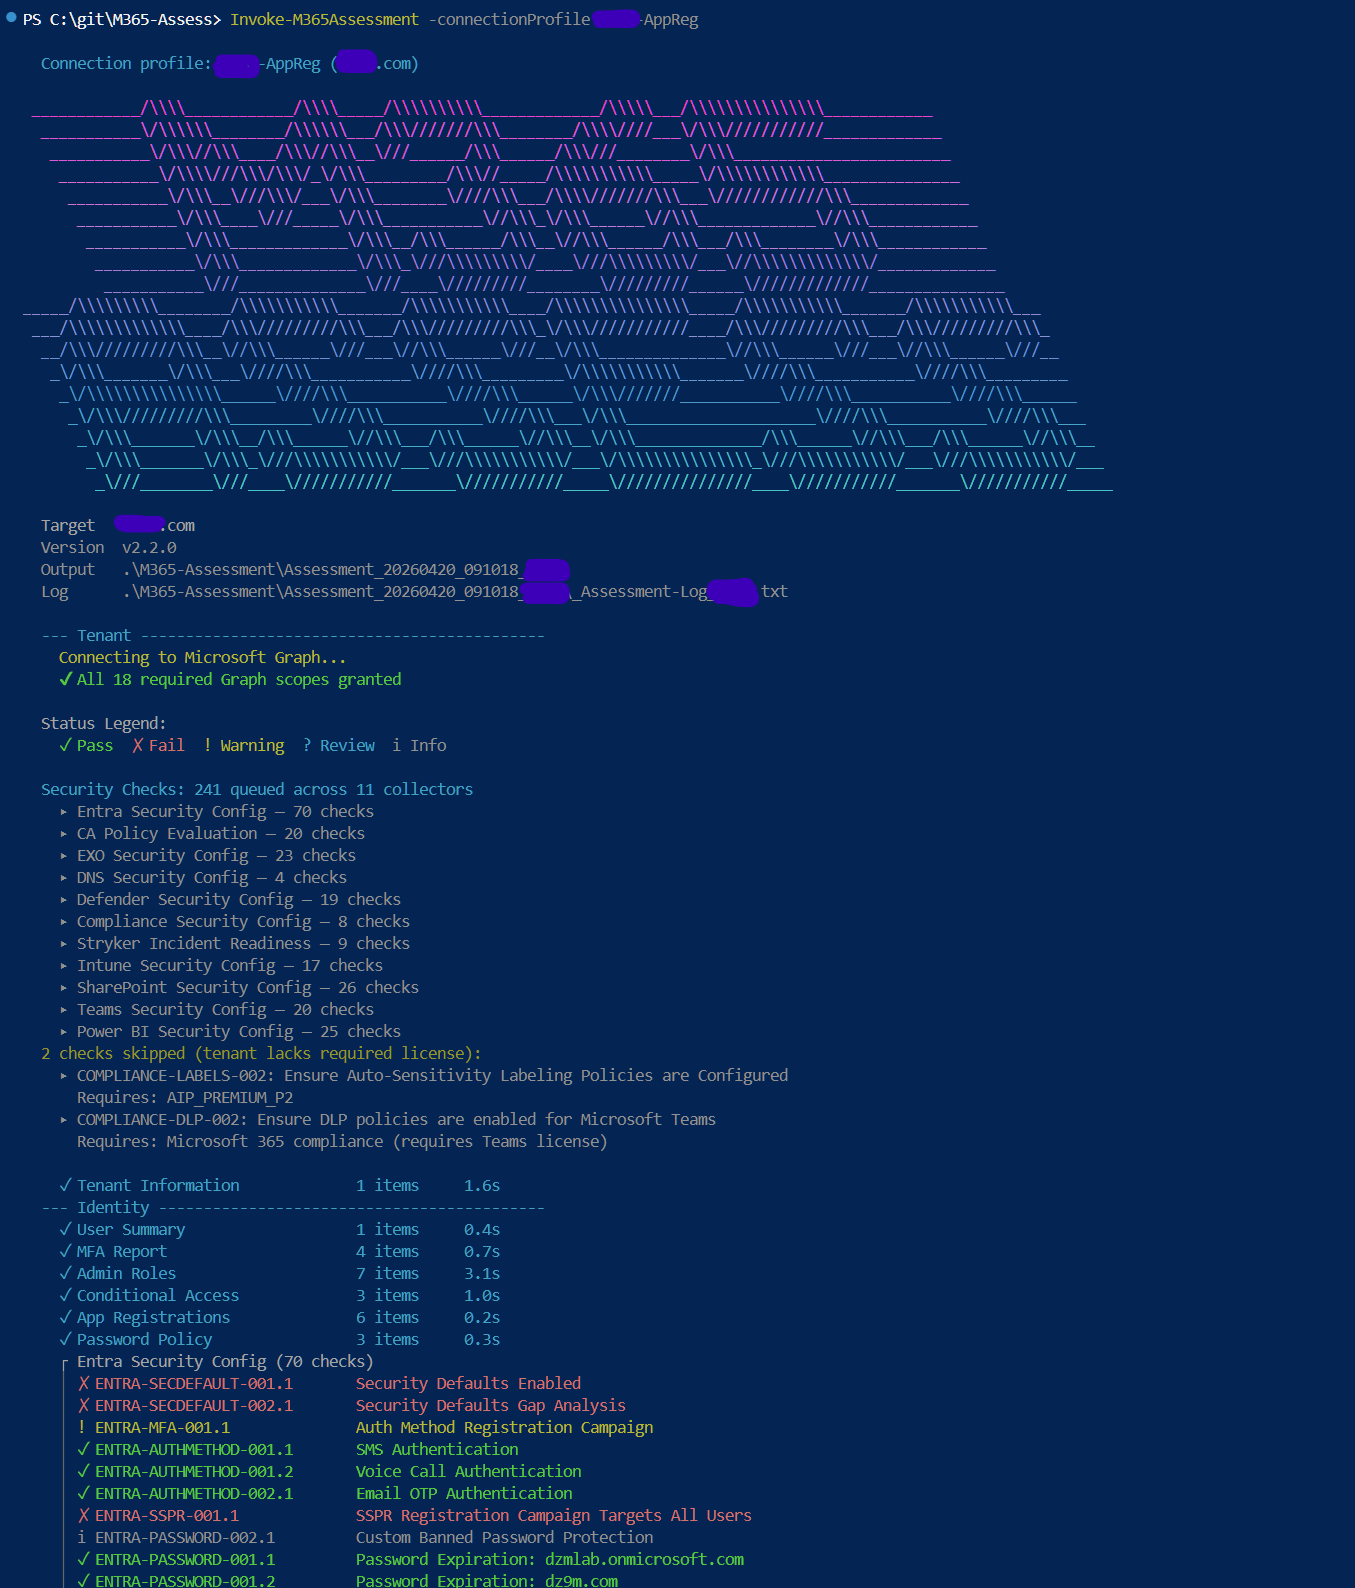 galvnyz/m365-assess
14 अनुपालन ढाँचों में 290+ स्वचालित जाँचें, इंटरैक्टिव HTML रिपोर्ट, कोई डेटा आपकी मशीन से बाहर नहीं जाता।
 fox-it/log4j-finder
डिस्क पर और Java Archive Files के अंदर भी असुरक्षित Log4j2 संस्करण खोजें (Log4Shell CVE-2021-44228, CVE-2021-45046, CVE-2021-45105)
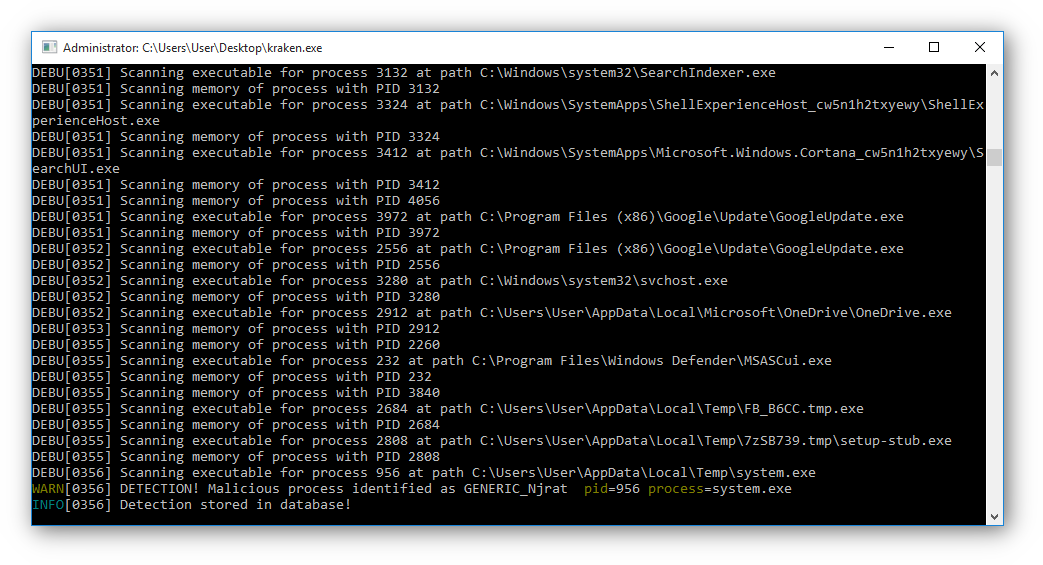 botherder/kraken
Go में लिखा गया क्रॉस-प्लेटफ़ॉर्म Yara स्कैनर
 revoltsecurities/shodanx
ShodanX Shodan Dorks ka upyog kar lakshyon kee jankari ekatra karne ka ek upakaran hai⚡.
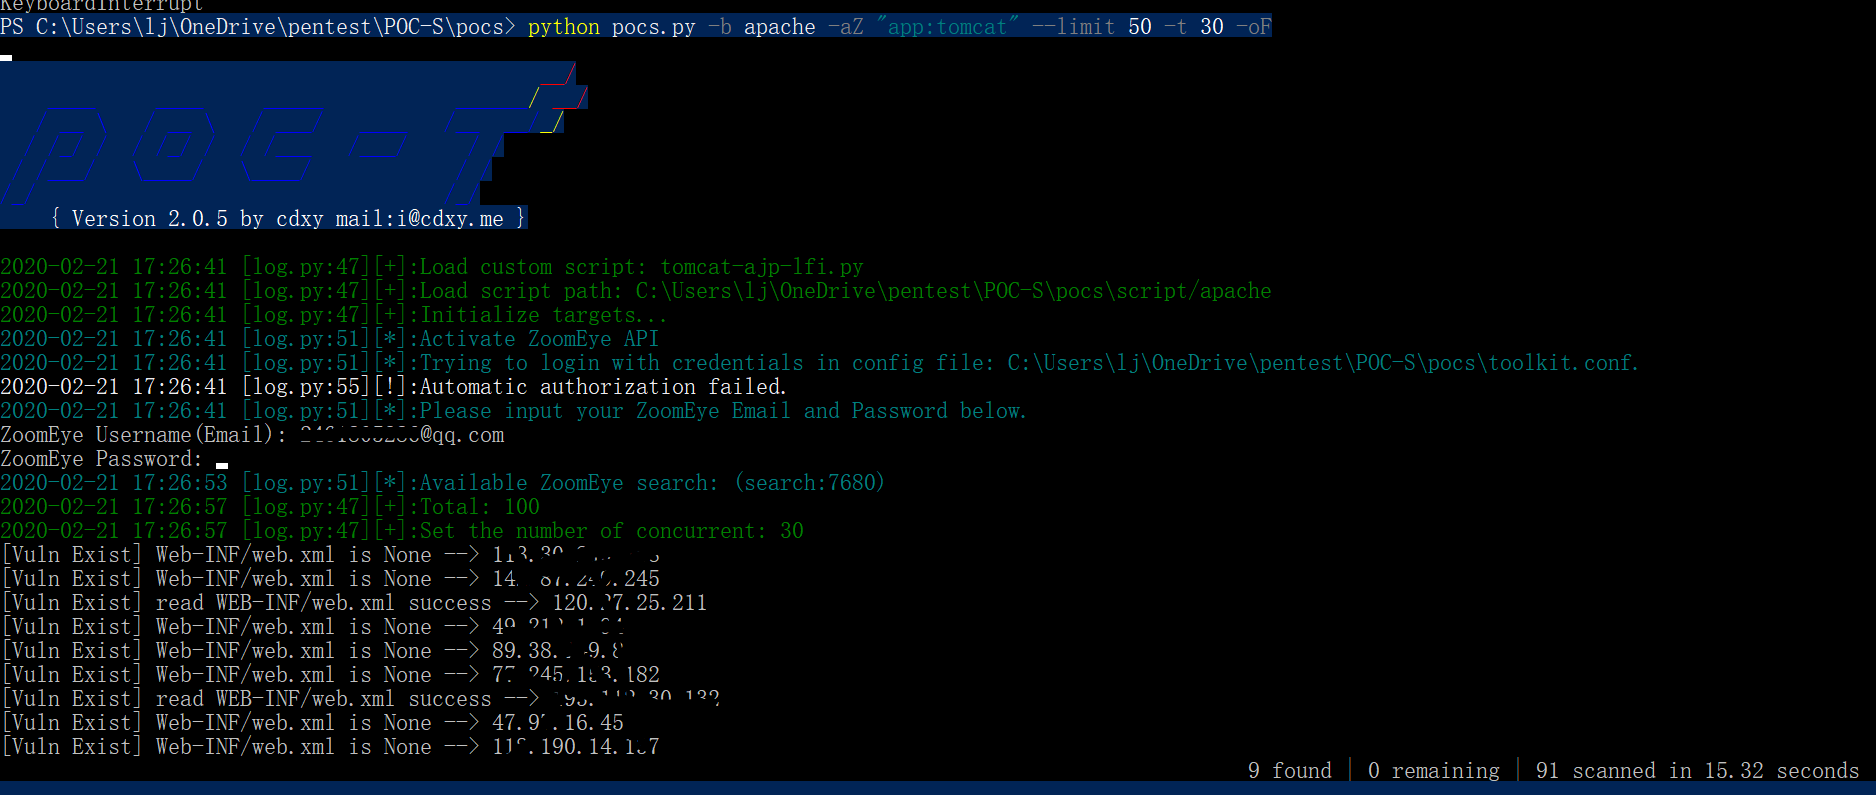 jiangsir404/poc-s
POC-T का सशक्त संस्करण POC-S, जो रेड-ब्लू टीम अभ्यास में वेब एप्लिकेशन कमजोरियों के त्वरित सत्यापन के लिए उपयोग किया जाता है। इसमें कार्यक्षमता को…
 corretto/hotpatch-for-apache-log4j2
CVE-2021-44228 से log4j RCE को हॉटपैच करने के लिए एक एजेंट।
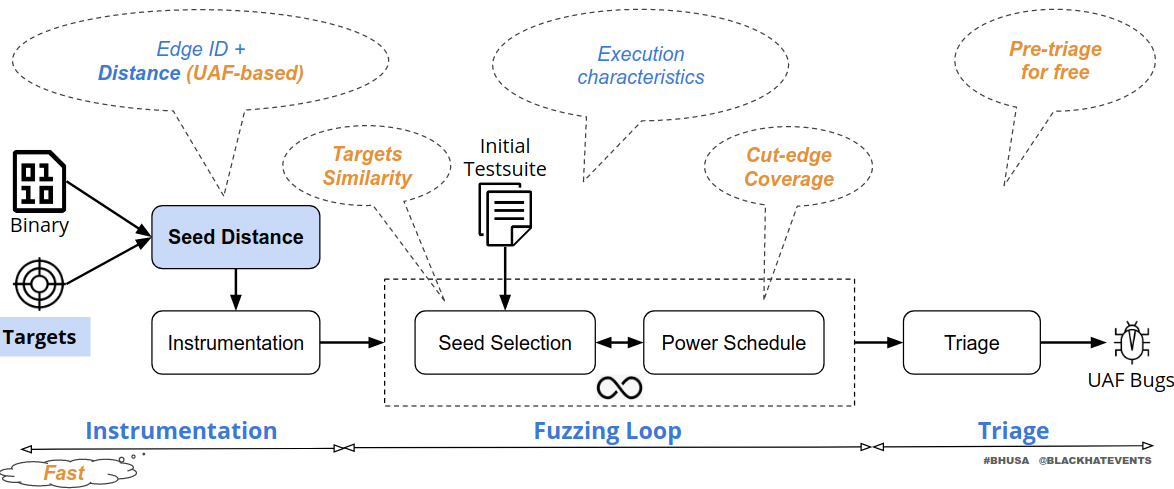 strongcourage/uafuzz
बाइनरी-स्तरीय निर्देशित फज़र जो ऑर्डरिंग-जागरूक इनपुट मेट्रिक्स और स्थैतिक विश्लेषण के माध्यम से Use-After-Free कमजोरियों का पता लगाने में विशेषज्ञ…
 zhuowei/macdirtycowdemo
macOS 13.0.1 पर CVE-2022-46689 (Dirty Cow बग का macOS समतुल्य) का उपयोग करके रूट प्राप्त करें, Apple के XNU स्रोत से निकाले गए टेस्टकेस का उपयोग करके।
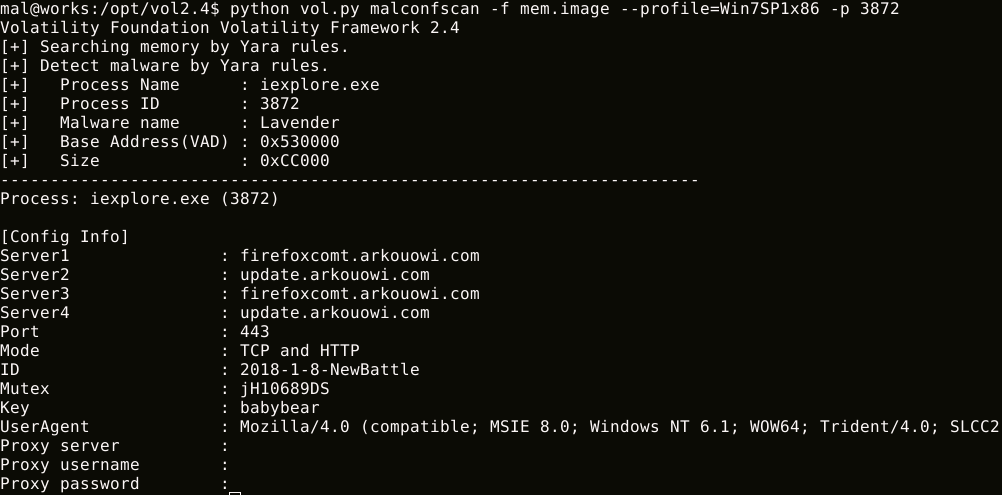 jpcertcc/malconfscan
ज्ञात मैलवेयर के कॉन्फ़िगरेशन डेटा को निकालने के लिए Volatility प्लगइन
 raghavd3v/crlfsuite
सबसे शक्तिशाली CRLF injection (HTTP Response Splitting) स्कैनर।
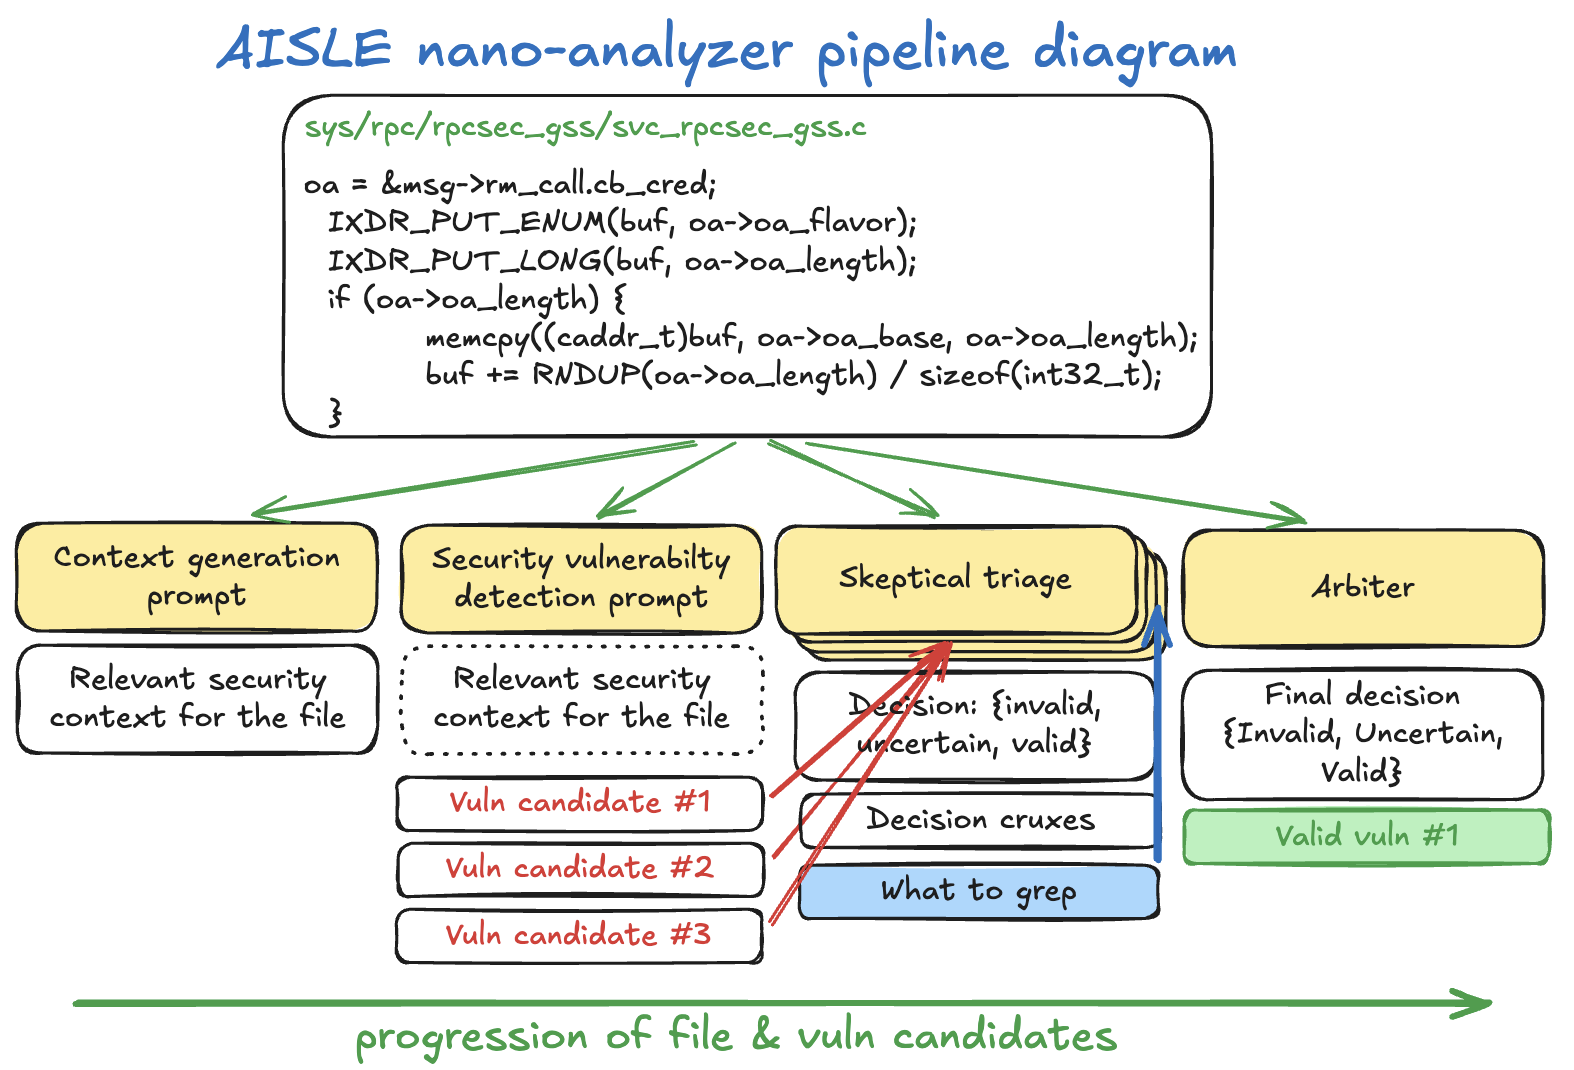 weareaisle/nano-analyzer
AISLE द्वारा एक न्यूनतम LLM-संचालित zero-day भेद्यता स्कैनर।
 codewatchorg/sqlipy
SQLiPy Burp Suite के लिए एक Python प्लगइन है जो SQLMap API का उपयोग करके SQLMap को एकीकृत करता है।








