
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 liuk3r/cve-2023-32233
CVE-2023-32233: Linux कर्नेल में सुरक्षा भेद्यता
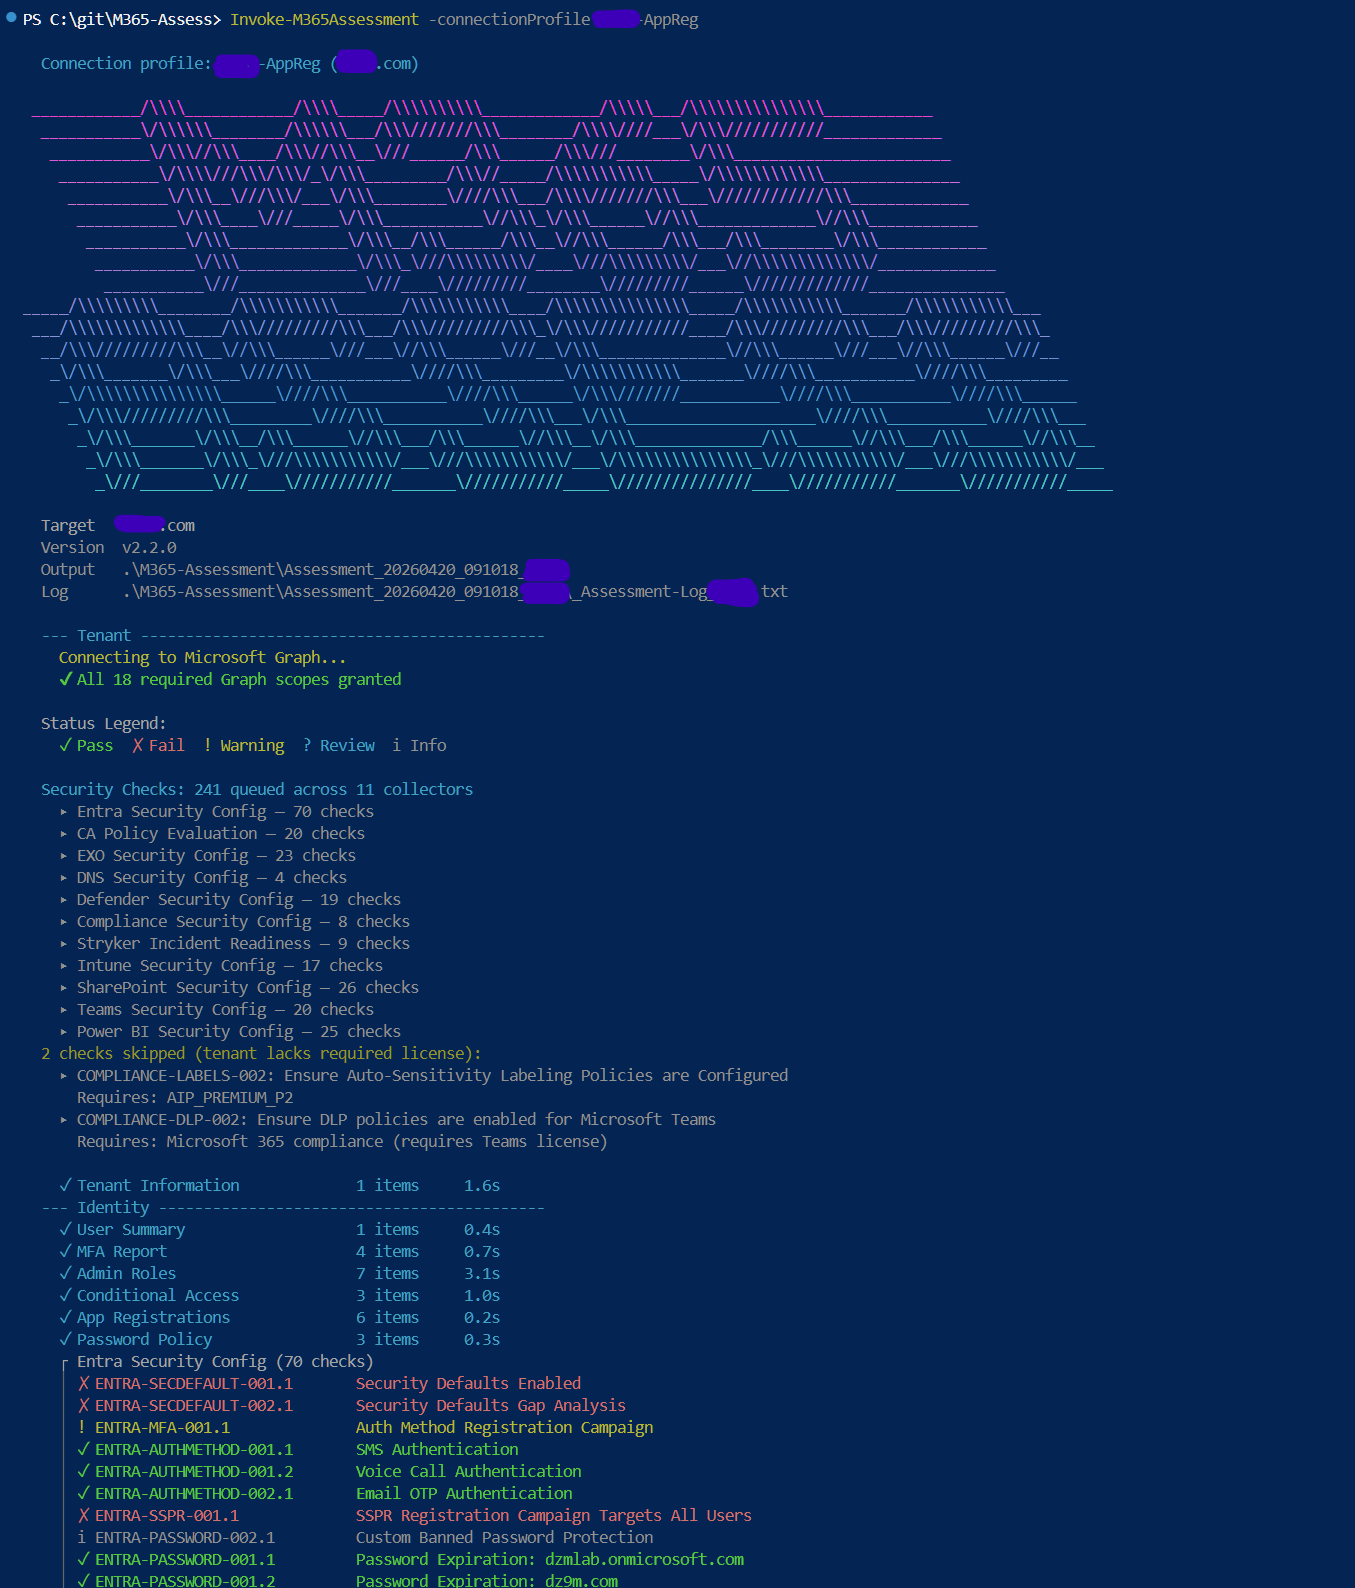 galvnyz/m365-assess
14 अनुपालन ढाँचों में 290+ स्वचालित जाँचें, इंटरैक्टिव HTML रिपोर्ट, कोई डेटा आपकी मशीन से बाहर नहीं जाता।
 garatc/bitunlocker
CVE-2025-48804 के लिए डाउनग्रेड हमला
 teknogeek/ssrf-sheriff
Go में लिखा एक सरल SSRF-testing sheriff.
 soltanali0/cve-2025-53770-exploit
SharePoint WebPart इंजेक्शन एक्सप्लॉइट टूल
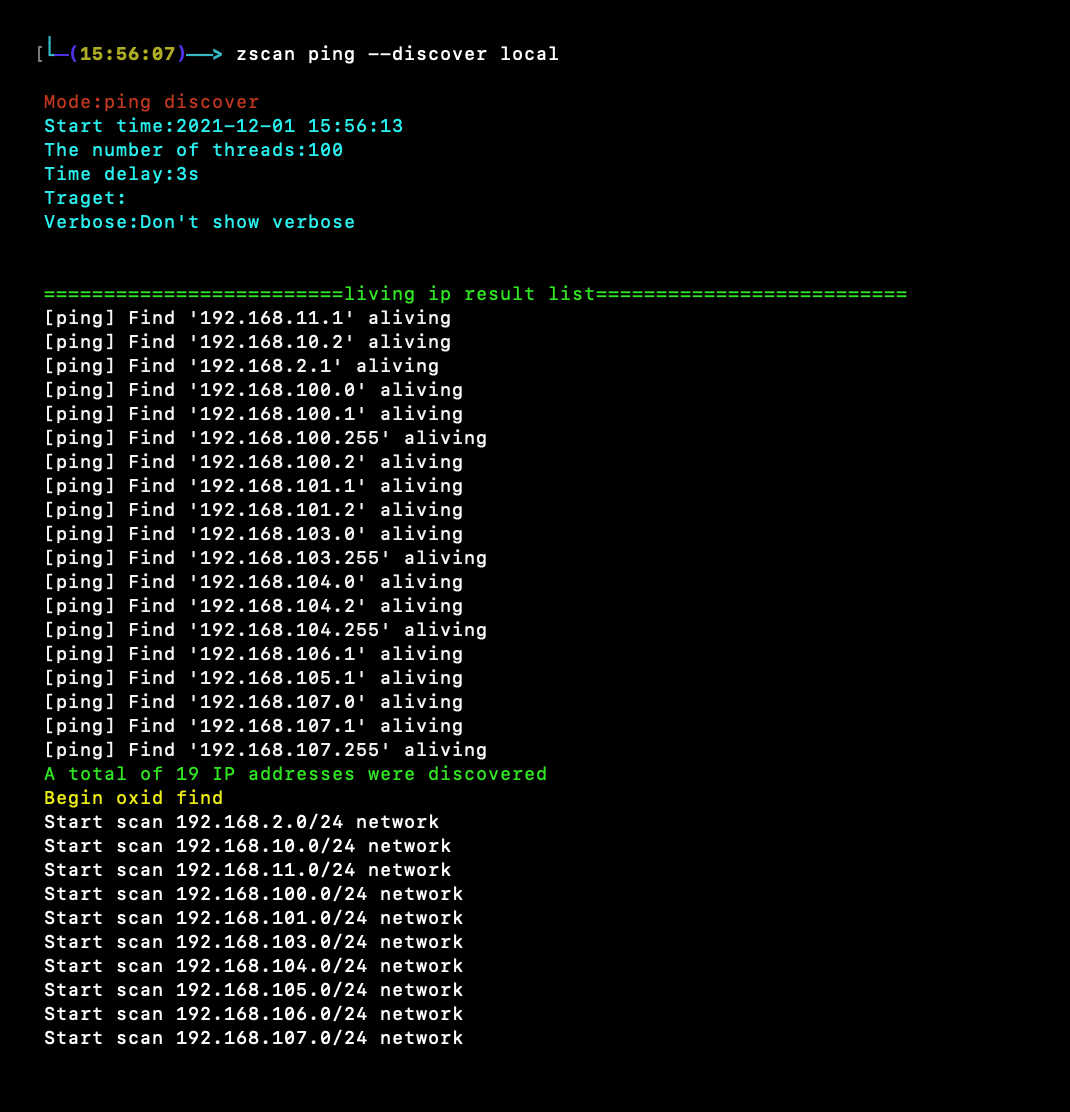 zyylhn/zscan
Zscan एक स्कैन ब्लास्टिंग टूल सेट
 flipkart-incubator/rta
Red team Arsenal - कंपनी की layer 7 संपत्तियों में सुरक्षा कमजोरियों का पता लगाने के लिए एक बुद्धिमान स्कैनर।
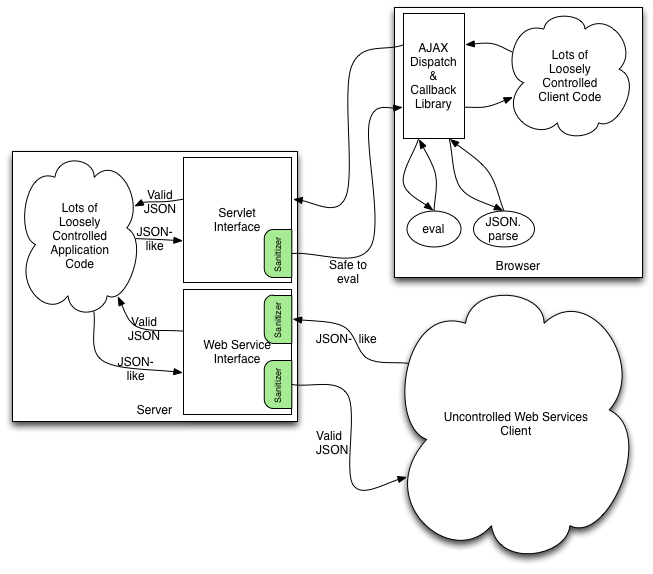 owasp/json-sanitizer
JSON-जैसी सामग्री दिए जाने पर, JSON Sanitizer इसे मान्य JSON में परिवर्तित करता है।
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes और GitHub Actions में भेद्यता का पता लगाने और ऑडिट-केंद्रित कोड समीक्षा के लिए स्थैतिक विश्लेषण सुरक्षा…
 trustedsec/spoonmap
Python wrapper जो masscan और nmap के चारों ओर बनाया गया है, जो आंतरिक या बाहरी नेटवर्क पर बड़े पैमाने पर पोर्ट डिस्कवरी, होस्ट डिस्कवरी, बैनर…
 ethicalhackingplayground/ssrf-king
burp के लिए SSRF प्लगइन सभी अनुरोधों में SSRF का पता लगाने को स्वचालित करता है
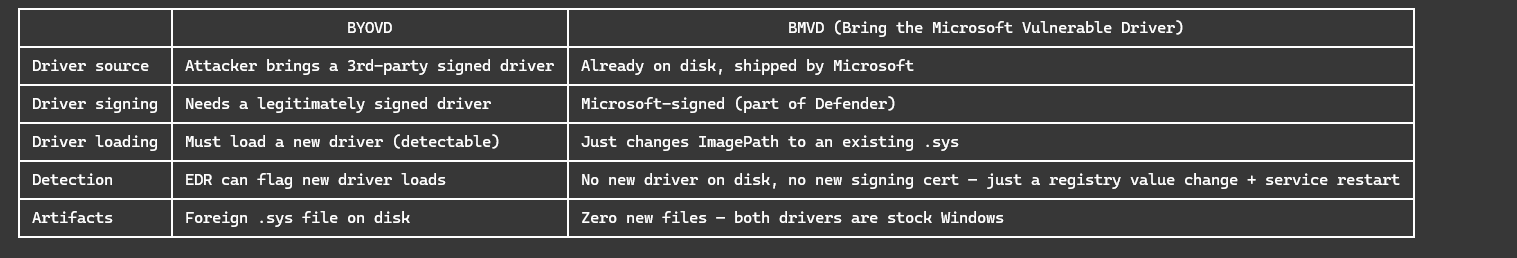 andreisss/ksldump
KslDump — अपना खुद का चाकू क्यों लाएं जब Defender पहले से ही रसोई में एक छोड़ गया है?
 evict/poc_cve-2018-1002105
CVE-2018-1002105 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Kubernetes API सर्वर को लक्षित करता है। exec, portforward, या attach विधियों के माध्यम से…
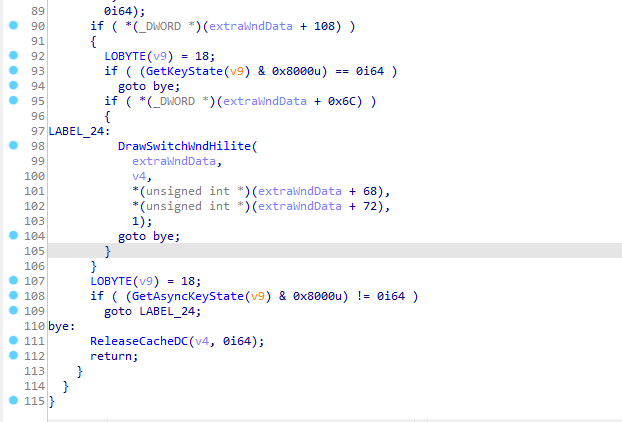 piotrflorczyk/cve-2019-1458_poc
cve-2019-1458 के लिए POC

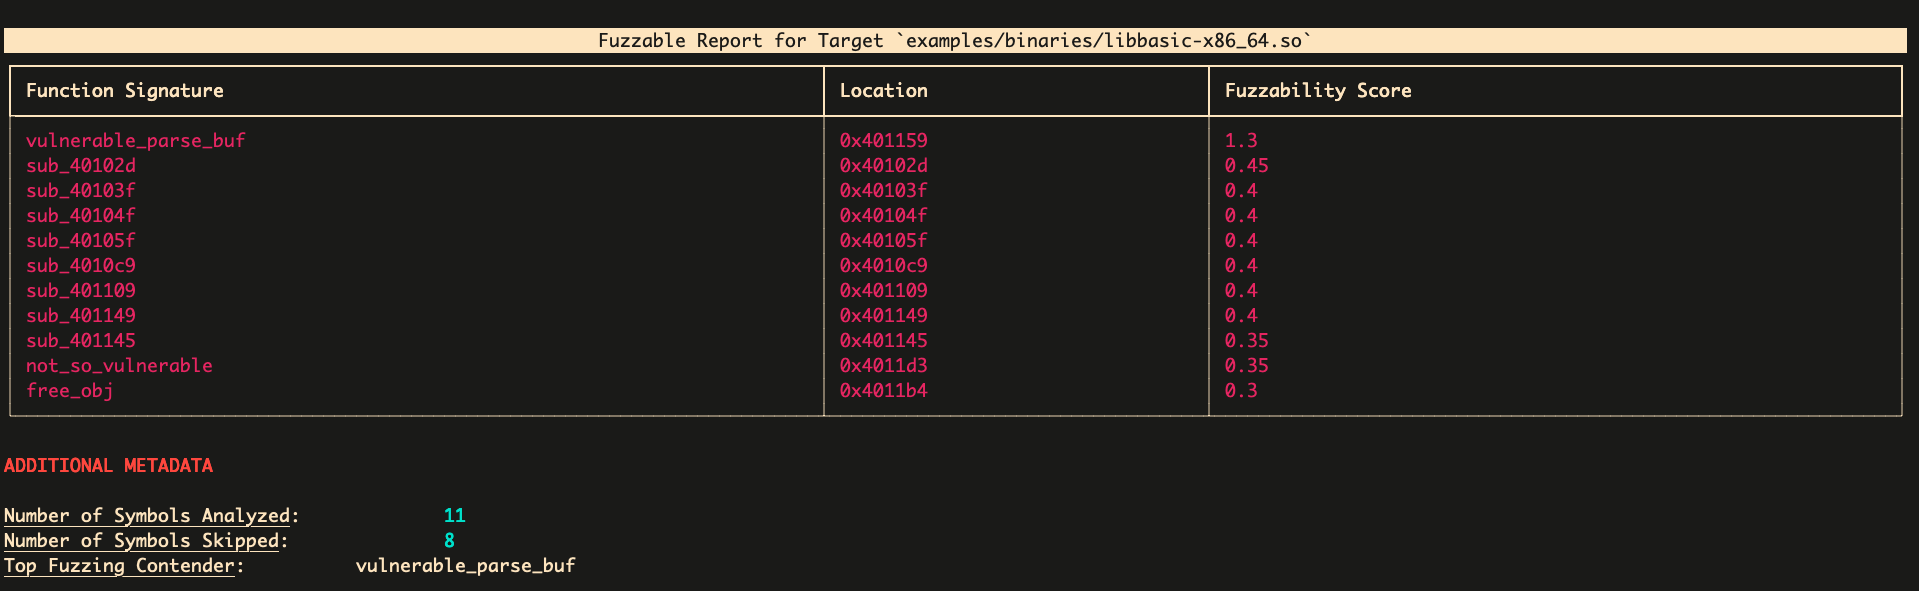 ex0dus-0x/fuzzable
स्थैतिक विश्लेषण ढांचा जो स्रोत कोड और बाइनरी में fuzzable फंक्शन लक्ष्यों की पहचान करता है, harness टेम्पलेट उत्पन्न करता है, और स्वचालित भेद्यता…
 zblurx/certsync
गोल्डन सर्टिफिकेट के साथ NTDS डंप करें और हैश का UnPAC करें
 cyberark/blobhunter
Azure में सार्वजनिक ब्लॉब स्कैनर के साथ उजागर डेटा खोजें








