
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 nccgroup/burpsuitehttpsmuggler
एक Burp Suite एक्सटेंशन जो पेंटेस्टर्स को WAFs को बायपास करने या विभिन्न तकनीकों का उपयोग करके उनकी प्रभावशीलता का परीक्षण करने में मदद करता है।
 ucsb-seclab/difuze
लिनक्स कर्नेल ड्राइवरों के लिए फ़ज़र
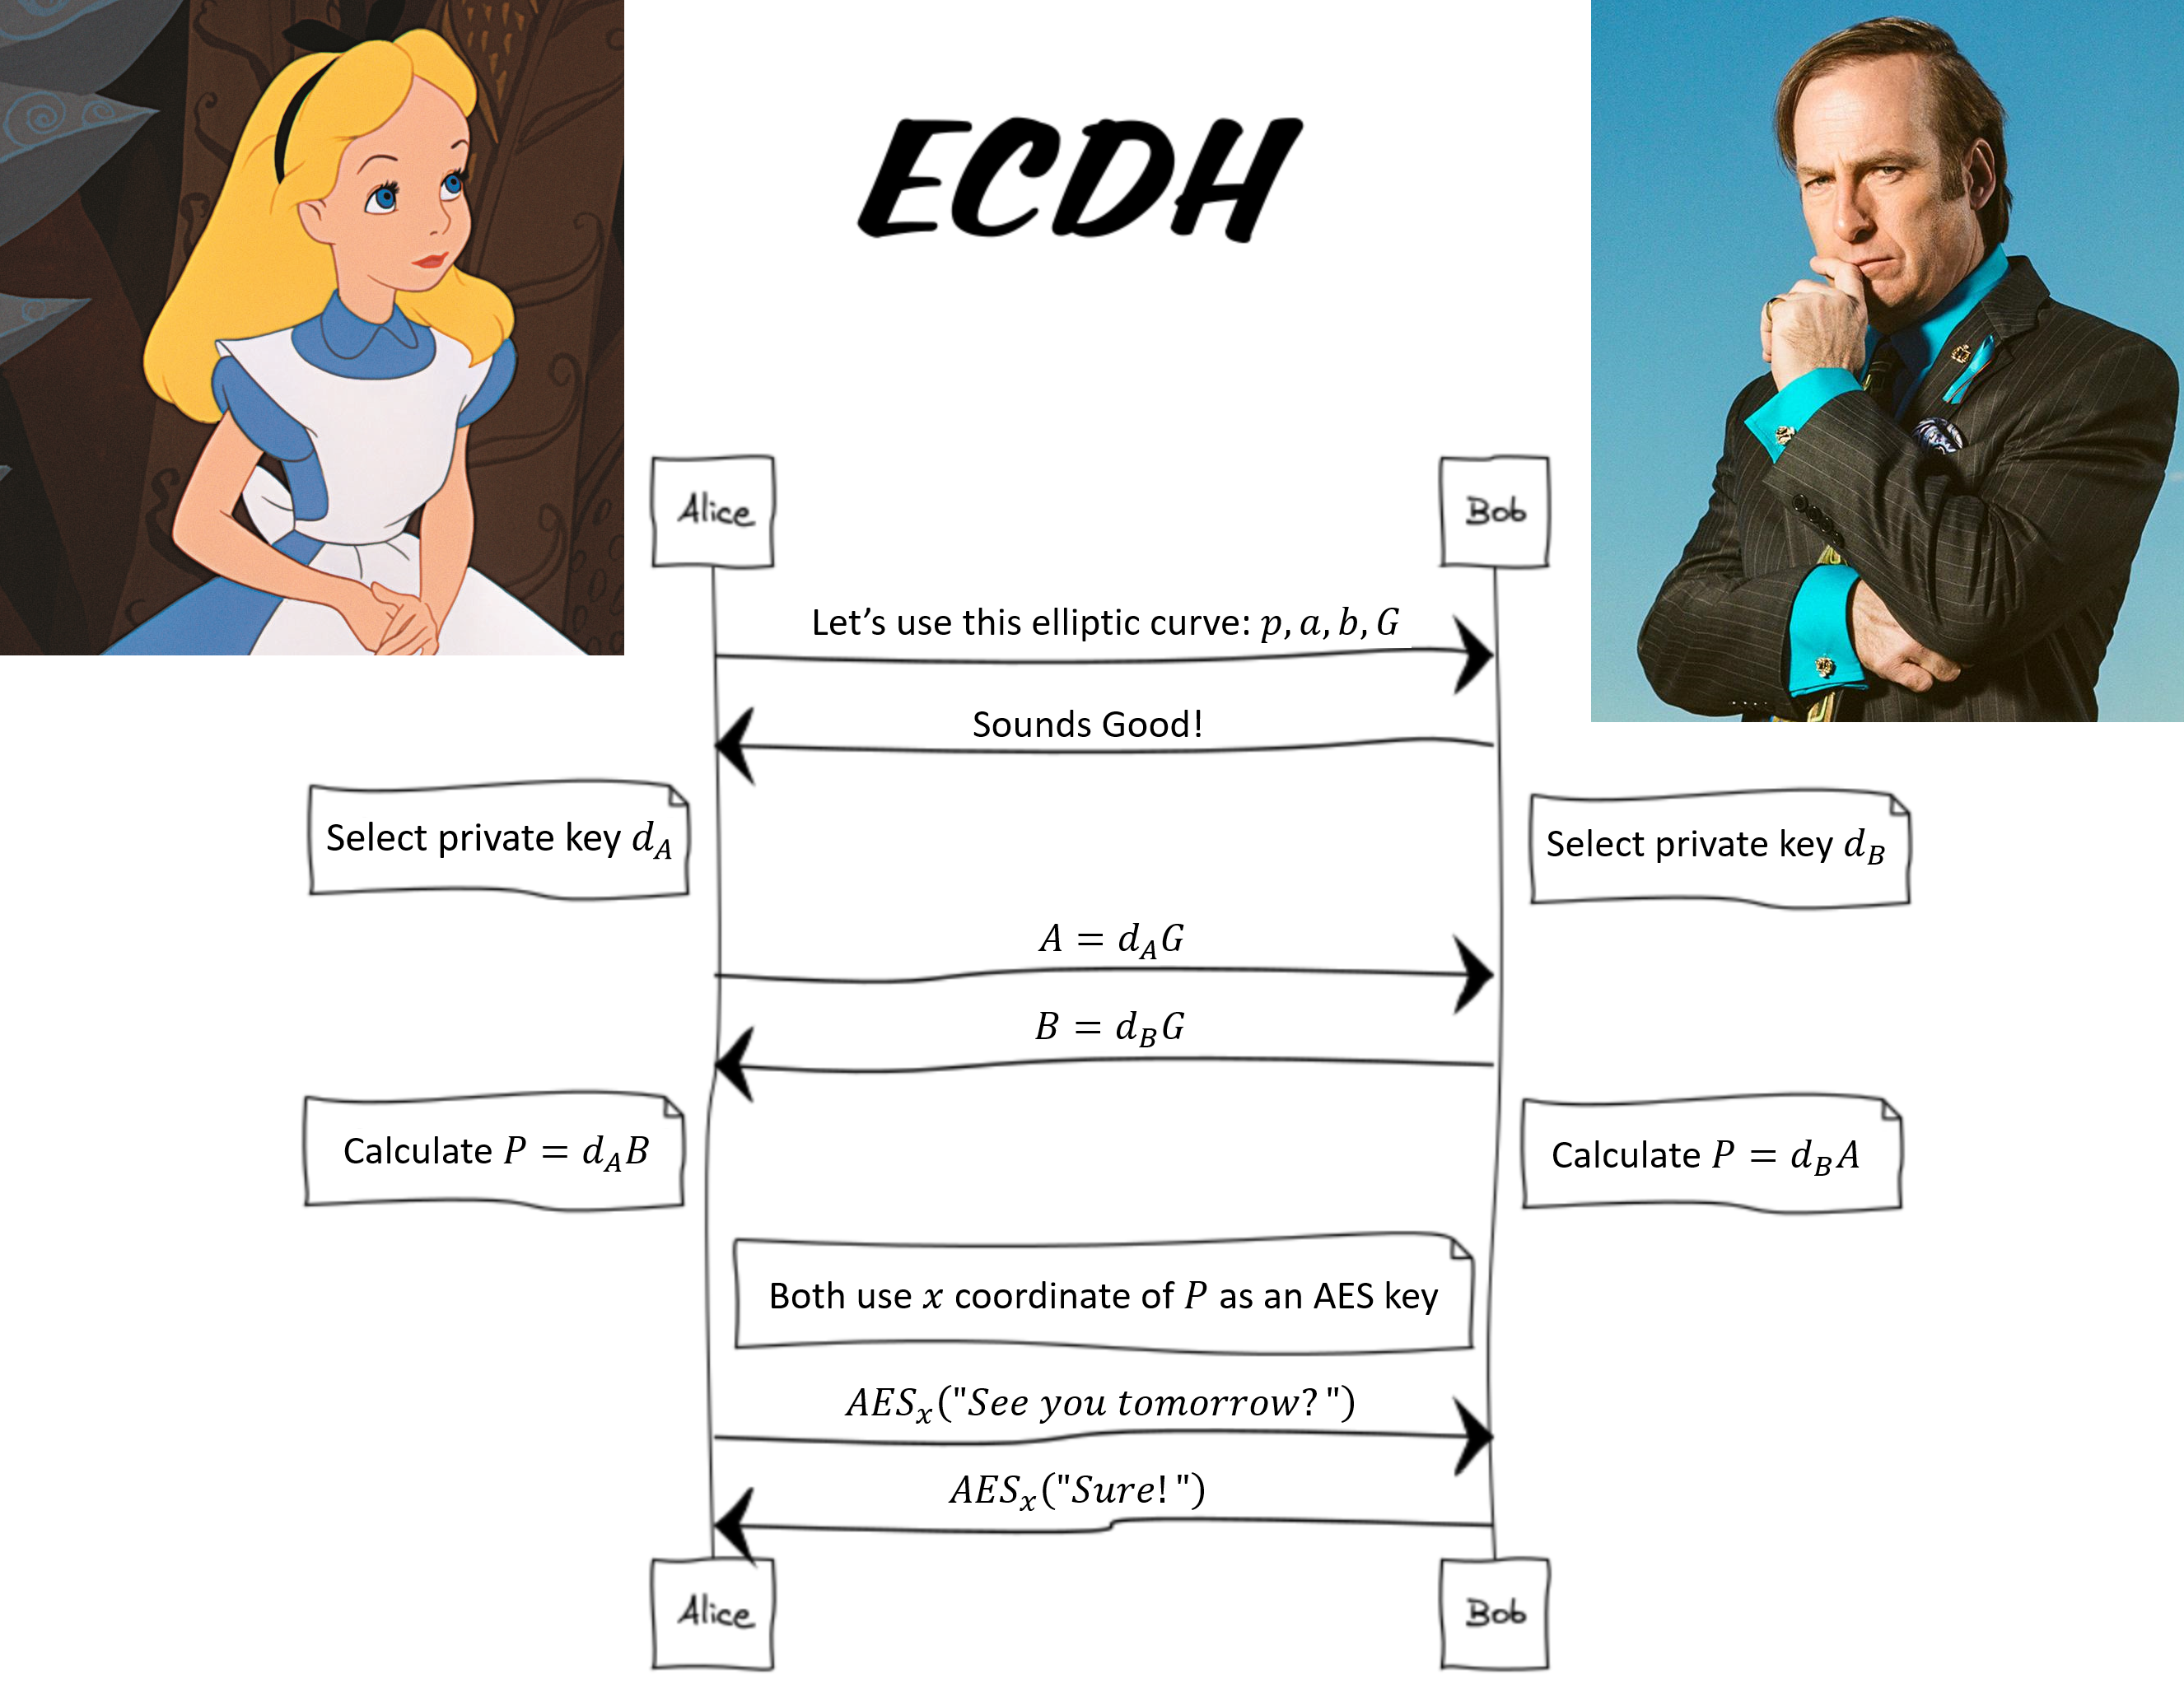 elikaski/ecc_attacks
एलिप्टिक कर्व क्रिप्टोग्राफी पर ज्ञात हमले
 sqlmapproject/testenv
SQL इंजेक्शन दोषों के प्रति संवेदनशील वेब पेजों का एक संग्रह
 briskets/cve-2021-3493
Ubuntu OverlayFS स्थानीय विशेषाधिकार वृद्धि
 zer0condition/reversekit
x64 डायनेमिक रिवर्स इंजीनियरिंग टूलकिट
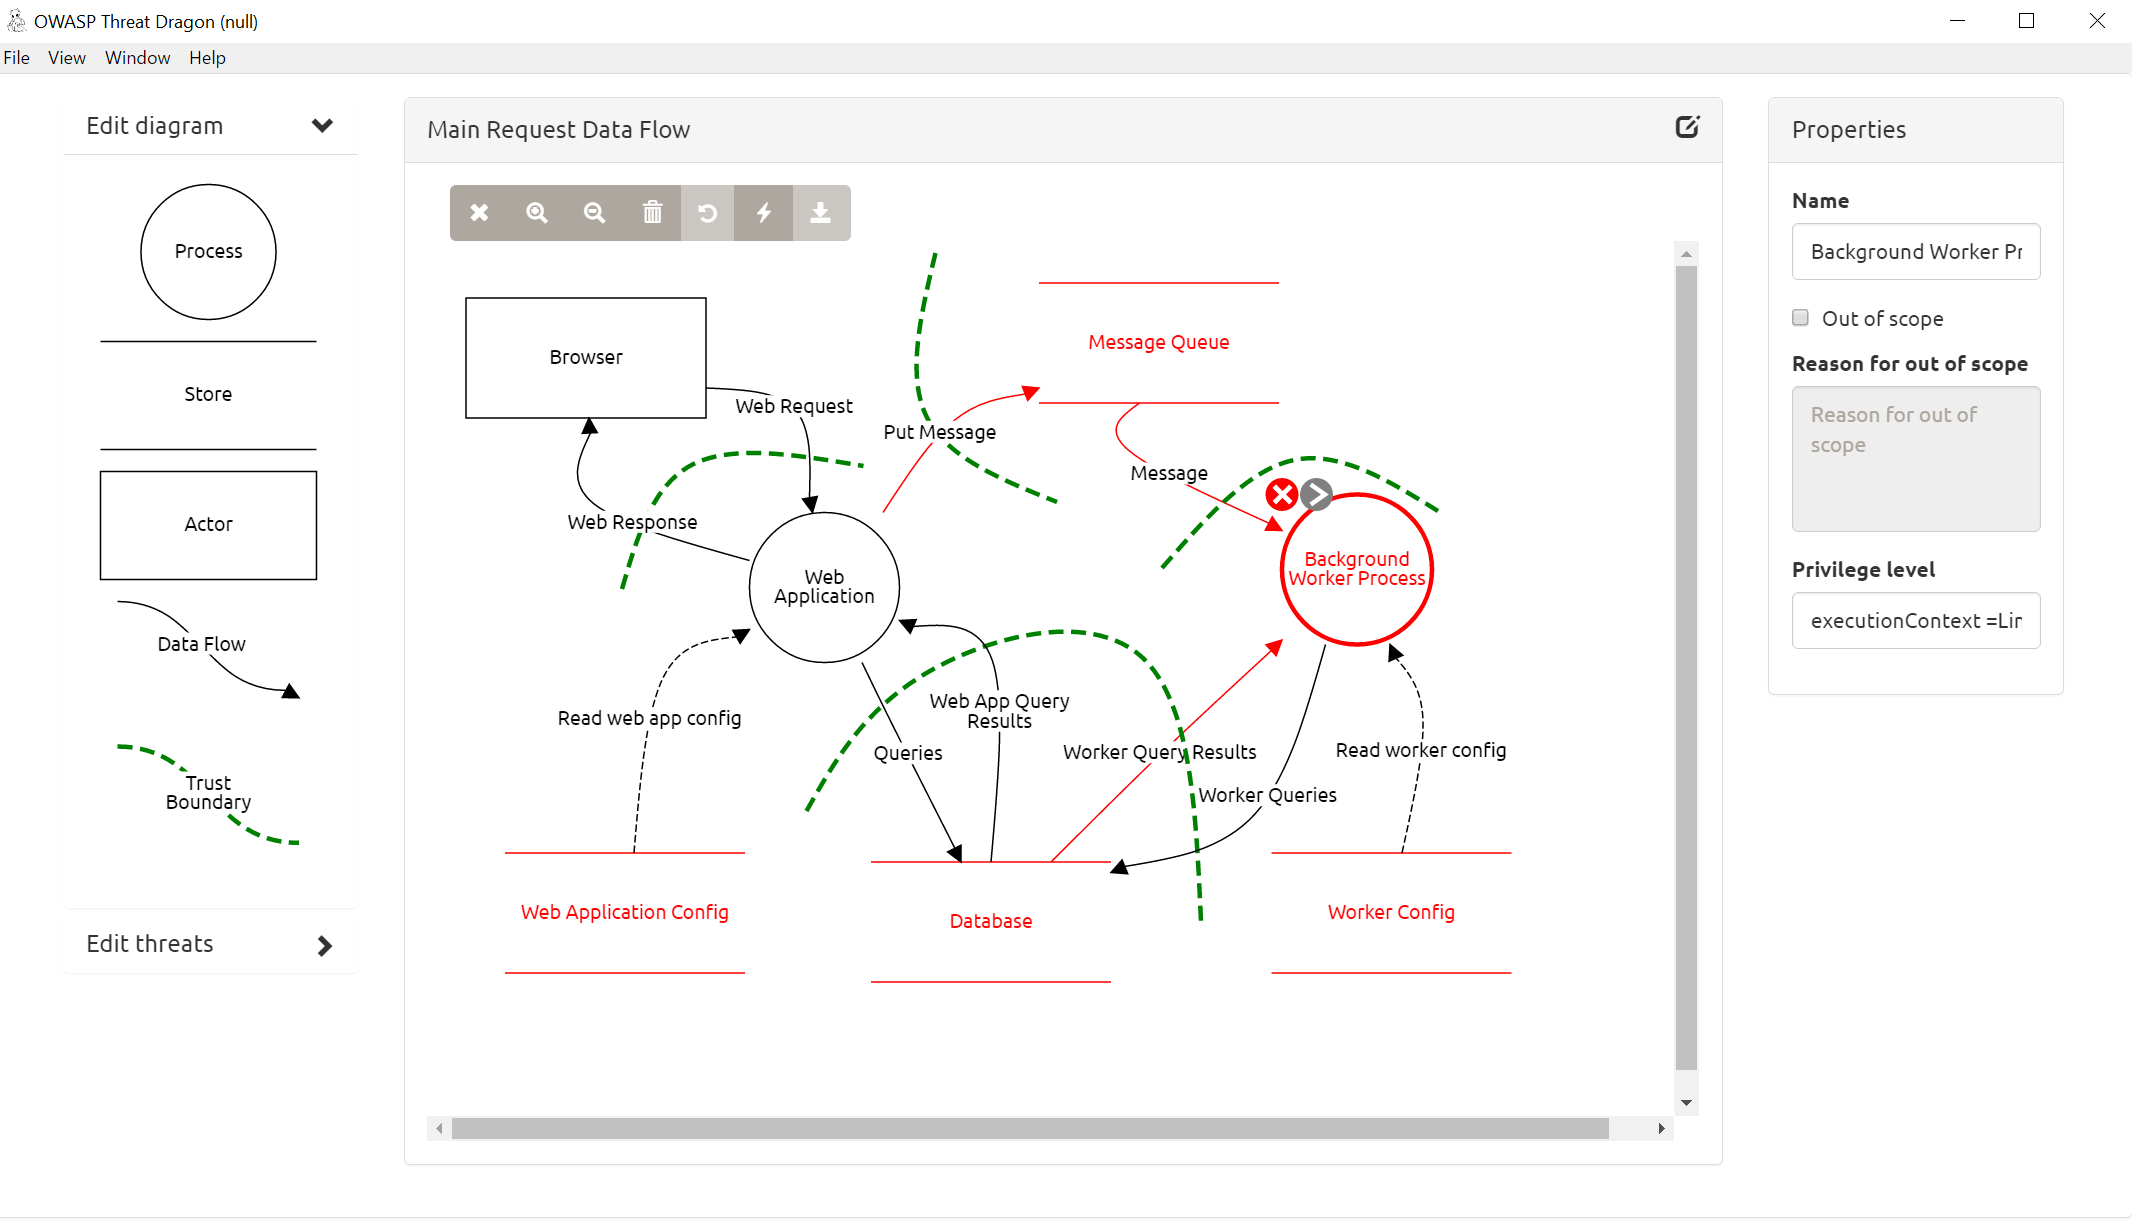 mike-goodwin/owasp-threat-dragon-desktop
OWASP Threat Dragon का एक इंस्टॉल करने योग्य डेस्कटॉप संस्करण
 nickstadb/barmie
Java RMI गणना और आक्रमण उपकरण।
 punk-security/smbeagle
SMBeagle - फ़ाइलशेयर ऑडिटिंग टूल।
 y4er/weblogic-shiro-shell
WebLogic CVE-2020-2883 का उपयोग करके Shiro rememberMe deserialization vulnerability का शोषण करता है, एक क्लिक में 蚁剑 filter memory shell पंजीकृत करता…
 doyensec/regexploit
ऐसे रेगुलर एक्सप्रेशन खोजें जो ReDoS (Regular Expression Denial of Service) के प्रति संवेदनशील हैं
 al1ex/linuxeelvation
Linux Eelvation(持续更新)
 tothi/pwn-hisilicon-dvr
HiSilicon hi3520d DVR/NVR उपकरणों के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और भेद्यता प्रकटीकरण। वेब इंटरफ़ेस, बैकडोर क्रेडेंशियल्स और बफर ओवरफ्लो…
 orleven/tentacle
Tentacle एक POC भेद्यता सत्यापन और शोषण ढांचा है। यह शोषणों के मुक्त विस्तार का समर्थन करता है और POC स्क्रिप्ट का उपयोग करता है। यह zoomeye, fofa,…
 star-sg/cve
STAR Labs टीम द्वारा विभिन्न CVEs के लिए लिखे गए proof-of-concept exploit स्क्रिप्ट्स का संग्रह, जिन्हें उन्होंने खोजा या दूसरों से पाया।
 elc0mpa/aws-doctor
AWS में सुरक्षा, लागत और सर्वोत्तम प्रथाओं का ऑडिट करने के लिए शक्तिशाली ओपन-सोर्स CLI। 🩺 ☁️
 bonfee/cve-2022-0995
CVE-2022-0995 एक्सप्लॉइट
 soulghost/iblessing
iblessing एक iOS सुरक्षा शोषण टूलकिट है, इसमें मुख्य रूप से एप्लिकेशन जानकारी संग्रह, स्थैतिक विश्लेषण और गतिशील विश्लेषण शामिल है। इसका उपयोग रिवर्स…








