
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ReverseKit — x64 डायनेमिक रिवर्स इंजीनियरिंग टूलकिट | Kitploit

उपकरण/GitHubGitHub/zer0condition/reversekit
गतिशील कोड विश्लेषण (DAST)रिवर्स इंजीनियरिंगमालवेयर विश्लेषणबाइनरी विश्लेषण
GitHubzer0condition/reversekit

ReverseKit

x64 डायनेमिक रिवर्स इंजीनियरिंग टूलकिट

रिपॉजिटरी देखें
771109483 साल पहलेKitploit द्वारा समीक्षित
साझा करें

ReverseKit - डायनामिक रिवर्स इंजीनियरिंग टूलकिट
ReverseKit लोगो

License Stars Forks

ReverseKit एक व्यापक टूलकिट है जिसे डायनामिक रिवर्स इंजीनियरिंग (RE) की प्रक्रिया में रिवर्स इंजीनियरों की सहायता के लिए डिज़ाइन किया गया है। सुविधाओं और कार्यक्षमताओं की एक विस्तृत श्रृंखला के साथ, यह एक आसान-से-उपयोग इंटरफ़ेस प्रदान करता है और रनटाइम के दौरान कोड और डेटा को इंटरसेप्ट, विश्लेषण और हेरफेर करने में आपकी मदद करता है।

विशेषताएँ • शुरुआत करना • उपयोग
योगदान • लाइसेंस • चित्र

विशेषताएँ

  • आयात जानकारी - DLL नाम, फ़ंक्शन नाम और पते के साथ।
  • इंस्ट्रूमेंटेशन कॉलबैक के माध्यम से सभी सिस्टम कॉल इंटरसेप्ट करें।
  • निष्पादित सभी कमांडों को इंटरसेप्ट करें - system(), ShellExecuteEx(), आदि।
  • सभी थ्रेड निर्माणों को इंटरसेप्ट करें - std::thread, CreateThread(), आदि जैसे APIs।
  • URLs इंटरसेप्ट करें - UrlDownloadToFileA और InternetOpenUrlA, आदि जैसे APIs।
  • थ्रेड्स - CPU उपयोग के साथ थ्रेड आईडी सूचीबद्ध करता है, आपको उन्हें एक बटन से सस्पेंड करने की अनुमति देता है।
  • हीप्स जानकारी - पता, आईडी और फ्लैग।
  • सामान्य डीबगर जांचों को बायपास करें - CheckRemoteDebugger() और IsDebuggerPresent()।
  • सामान्य यूजरमोड BSOD विधियों के लिए एंटी-BSOD जो RtlAdjustPrivilege का दुरुपयोग करती हैं।
  • Sysmon ड्राइवर को अनलोड होने से रोकें।
  • ImGui द्वारा संचालित आसान-से-उपयोग इंटरफ़ेस।
  • सामान्य JMP हुक और ट्रैम्पोलिन हुक के साथ हुक लाइब्रेरी।

शुरुआत करना

ReverseKit के साथ शुरुआत करने के लिए, आप इस रिपॉजिटरी को क्लोन कर सकते हैं और प्रोजेक्ट बना सकते हैं। एक बार बिल्ड पूरा हो जाने पर, आप ReverseKit लोडर, या किसी भी पसंदीदा इंजेक्टर का उपयोग करके टूल को इंजेक्ट कर सकते हैं और बाइनरी का विश्लेषण करने के लिए इसका उपयोग शुरू कर सकते हैं।

उपयोग

ReverseKit एक उपयोगकर्ता-अनुकूल इंटरफ़ेस प्रदान करता है जो आपको रनटाइम के दौरान कोड और डेटा को आसानी से इंटरसेप्ट, विश्लेषण और हेरफेर करने में सक्षम बनाता है। सुविधाओं और कार्यक्षमताओं की विस्तृत श्रृंखला के साथ, आप यह कर सकते हैं:

  • सिस्टम कॉल और API फ़ंक्शनों की निगरानी करें और उन्हें इंटरसेप्ट करें
  • सक्रिय थ्रेड्स द्वारा CPU उपयोग की निगरानी करें और सस्पेंड करने का विकल्प
  • नेटवर्क ट्रैफ़िक का विश्लेषण करें और URLs इंटरसेप्ट करें
  • थ्रेड निर्माणों का विश्लेषण और हेरफेर करें
  • बाइनरी कोड में हुक करें और निष्पादन प्रवाह को पुनर्निर्देशित करें
  • सामान्य डीबगर जांचों को बायपास करें

योगदान

हम समुदाय से योगदान का स्वागत करते हैं। यदि आपको कोई बग मिलता है या किसी नई सुविधा के लिए कोई विचार है, तो कृपया एक issue खोलें या एक pull request सबमिट करें।

लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस की शर्तों के तहत लाइसेंस प्राप्त है।

प्रायोजक

WebSec BV लोगो

WebSec BV, एम्स्टर्डम में स्थित एक साइबर सुरक्षा कंपनी, व्यवसायों और व्यक्तियों को ऑनलाइन खतरों से खुद को बचाने में मदद करने के प्रति अपने समर्पण के लिए पहचानी जाती है। एक मूल्यवान प्रायोजक के रूप में, उन्होंने साइबर सुरक्षा के प्रचार और एक सुरक्षित ऑनलाइन दुनिया के निर्माण में महत्वपूर्ण योगदान दिया है।

WebSec की पेशेवर टीम नवीनतम खतरों से आगे रहने और अपने ग्राहकों को सुरक्षित रखने के लिए अत्याधुनिक समाधान विकसित करने के लिए प्रतिबद्ध है। साइबर सुरक्षा शिक्षा के प्रति उनका जुनून उन्हें उद्योग में एक भरोसेमंद और विश्वसनीय भागीदार बनाता है।

अपने प्रायोजन और समर्थन के माध्यम से, WebSec ने साइबर सुरक्षा जागरूकता को बढ़ावा देने और लोगों को ऑनलाइन सुरक्षित रहने में मदद करने के प्रति अपनी प्रतिबद्धता प्रदर्शित की है। उनके योगदान की अत्यधिक सराहना की जाती है और उन्होंने इस क्षेत्र में किए जा रहे कार्यों पर महत्वपूर्ण प्रभाव डाला है, जैसे कि इस 'ReverseKit' प्रोजेक्ट को वास्तविकता बनाना।

कुल मिलाकर, WebSec BV साइबर अपराध के खिलाफ लड़ाई में एक भरोसेमंद और सम्मानित नेता है, और उनका प्रायोजन और समर्थन एक सुरक्षित ऑनलाइन दुनिया को बढ़ावा देने में सहायक रहा है। वे एक मूल्यवान भागीदार हैं और इस महत्वपूर्ण कार्य में उनके योगदान की वास्तव में सराहना की जाती है।

वेबसाइट: websec.nl
ब्लॉग: websec.nl/blog
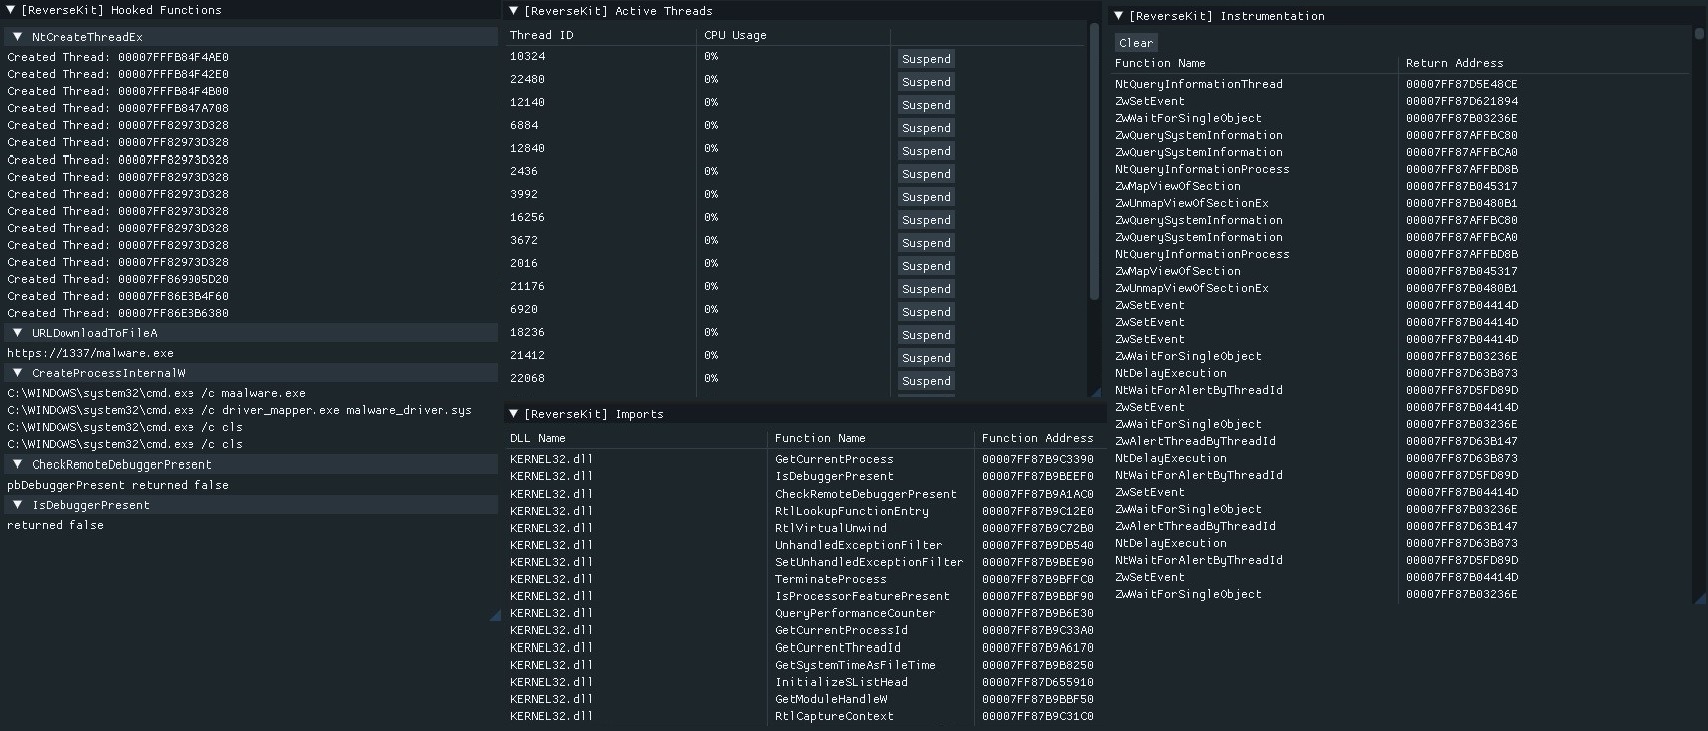
चित्र

टैब

YouTube

ReverseKit YouTube डेमो 1
ReverseKit YouTube डेमो 2
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






