
 #1

 owasp/owasp-java-encoder
OWASP Java Encoder एक Java 1.5+ सरल-उपयोग वाला ड्रॉप-इन उच्च-प्रदर्शन एनकोडर क्लास है जिसमें कोई निर्भरता नहीं है और बहुत कम अतिरिक्त भार है। यह…
 llnl/oghidra
OGhidra, Ollama के माध्यम से Large Language Models (LLMs) को Ghidra रिवर्स इंजीनियरिंग प्लेटफ़ॉर्म से जोड़ता है, जो प्राकृतिक भाषा के माध्यम से…
 tillson/git-hound
तेज़ GitHub रीकॉन उपकरण। सभी GitHub पर लीक हुए रहस्यों को स्कैन करता है, केवल ज्ञात रेपो और संगठनों तक सीमित नहीं। GitHub डॉर्क्स के लिए समर्थन।
 utiso/dorkbot
Google खोज परिणामों में कमज़ोरियों को स्कैन करने के लिए कमांड-लाइन टूल
 firefart/stunner
STUN/TURN सर्वरों की गलत कॉन्फ़िगरेशन के लिए परीक्षण और शोषण करें, जिससे SOCKS प्रॉक्सी के माध्यम से आंतरिक नेटवर्क पिवोटिंग, मेमोरी लीक हमले और…
 danigargu/cve-2020-0796
CVE-2020-0796 - विंडोज SMBv3 LPE शोषण #SMBGhost
 psypanda/hashid
हैश के विभिन्न प्रकारों की पहचान करने के लिए सॉफ्टवेयर -
 owasp/offat
OpenAPI विनिर्देशों से परीक्षण उत्पन्न करने, इनपुट फ़ज़ करने, और SQLi, BOLA, तथा टूटे हुए पहुँच नियंत्रण सहित OWASP API शीर्ष 10 कमजोरियों की जाँच…
 stelligent/cfn_nag
CloudFormation टेम्पलेट्स के लिए लिंटिंग टूल
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J जावा एक्सप्लॉइट - WAF बायपास तरकीबें
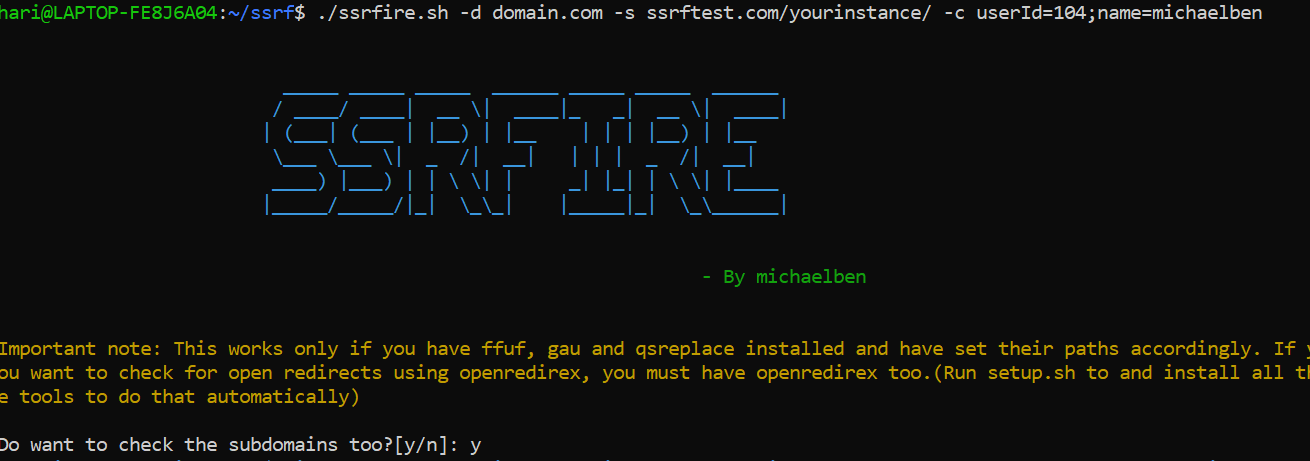 ksharinarayanan/ssrfire
एक स्वचालित SSRF खोजक। बस डोमेन नाम और अपना सर्वर दें और आराम करें! ;) XSS और open redirects खोजने के विकल्प भी हैं।
 hackerschoice/thc-archive
सुरक्षा अनुसंधान समूह (उर्फ हैकर्स) द हैकर चॉइस के सभी रिलीज़
 owasp/joomscan
Perl-आधारित Joomla CMS भेद्यता स्कैनर जो संस्करण गणना, घटक पहचान, शोषण मिलान, फ़ायरवॉल पहचान और गलत कॉन्फ़िगरेशन की खोज को टेक्स्ट/HTML रिपोर्टिंग के…
 cisagov/untitledgoosetool
अनटाइटल्ड गूज़ टूल एक मजबूत और लचीला हंट और इंसिडेंट रिस्पॉन्स टूल है, जो किसी ग्राहक के Azure Active Directory (AzureAD), Azure, और M365 वातावरणों…
 s0md3v/silver
भेद्य सेवाओं के लिए बड़े पैमाने पर आईपी स्कैन
 bfuzzy/auditd-attack
लिनक्स ऑडिटड नियम सेट जो MITRE के अटैक फ्रेमवर्क से मैप किया गया है
 worawit/cve-2021-3156
Sudo Baron Samedit एक्सप्लॉइट
 mzfr/liffy
स्थानीय फ़ाइल समावेशन शोषण उपकरण








