
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित

 jonrau1/electriceye
ElectricEye एक मल्टी-क्लाउड, मल्टी-सास Python CLI उपकरण है जो एसेट मैनेजमेंट, सुरक्षा आसन प्रबंधन और हमले की सतह की निगरानी के लिए है, जो सैकड़ों…
 tmobile/pacbot
PacBot (नीति को कोड के रूप में बॉट)
 merill/awesome-entra
😎 Microsoft Entra से संबंधित सभी चीज़ों की शानदार सूची
 asamassekou10/ship-safe
AI द्वारा लिखे गए सॉफ़्टवेयर के लिए स्वतंत्र सुरक्षा एजेंट। समस्याएँ ढूँढता है, जाँचता है कि वे वास्तविक हैं या नहीं, और आपको प्रमाण दिखाता है।…
 dev-sec/linux-baseline
InSpec-आधारित अनुपालन प्रोफ़ाइल जो Linux सिस्टम हार्डनिंग का सुरक्षा बेसलाइनों के विरुद्ध ऑडिट करती है, तथा पूरे इंफ्रास्ट्रक्चर में सुसंगत…
 nemesida-waf/waf-bypass
स्वचालित WAF सुरक्षा परीक्षण उपकरण जो 15+ पेलोड श्रेणियों जैसे SQLi, XSS, RCE और GraphQL इंजेक्शन का उपयोग करके गलत सकारात्मक और गलत नकारात्मक का पता…
 mcw0/poc
इन PoC के लिए Issues अक्षम कर दिए गए हैं, क्योंकि ये केवल PoC हैं, सार्वजनिक डोमेन में हैं और असमर्थित हैं।
 0xdea/semgrep-rules
भेद्यता अनुसंधान की सुविधा के लिए मेरे Semgrep नियमों का संग्रह।
 ine-labs/azuregoat
AzureGoat : एक बेहद कमजोर Azure अवसंरचना
 securitytemplates/sectemplates
ओपन सोर्स टेम्पलेट्स जिनका उपयोग आप अपने सुरक्षा कार्यक्रमों को शुरू करने के लिए कर सकते हैं
 d78ui98/apkdeeplens
एंड्रॉइड सुरक्षा के पूर्ण स्पेक्ट्रम में अंतर्दृष्टि।
 requie/ai-red-teaming-guide
AI प्रणालियों के विरोधी परीक्षण और सुरक्षा मूल्यांकन के लिए एक व्यापक मार्गदर्शिका, जो संगठनों को हमलावरों द्वारा उनका शोषण करने से पहले कमज़ोरियों…
 bhassani/eternalbluec
EternalBlue सूट को C/C++ में फिर से बनाया गया है जिसमें शामिल हैं: MS17-010 Exploit, EternalBlue भेद्यता डिटेक्टर, DoublePulsar डिटेक्टर और…
 inquest/malware-samples
मैलवेयर नमूनों और संबंधित विच्छेदन जानकारी का एक संग्रह, जिसे संभवतः http://blog.inquest.net से संदर्भित किया गया है
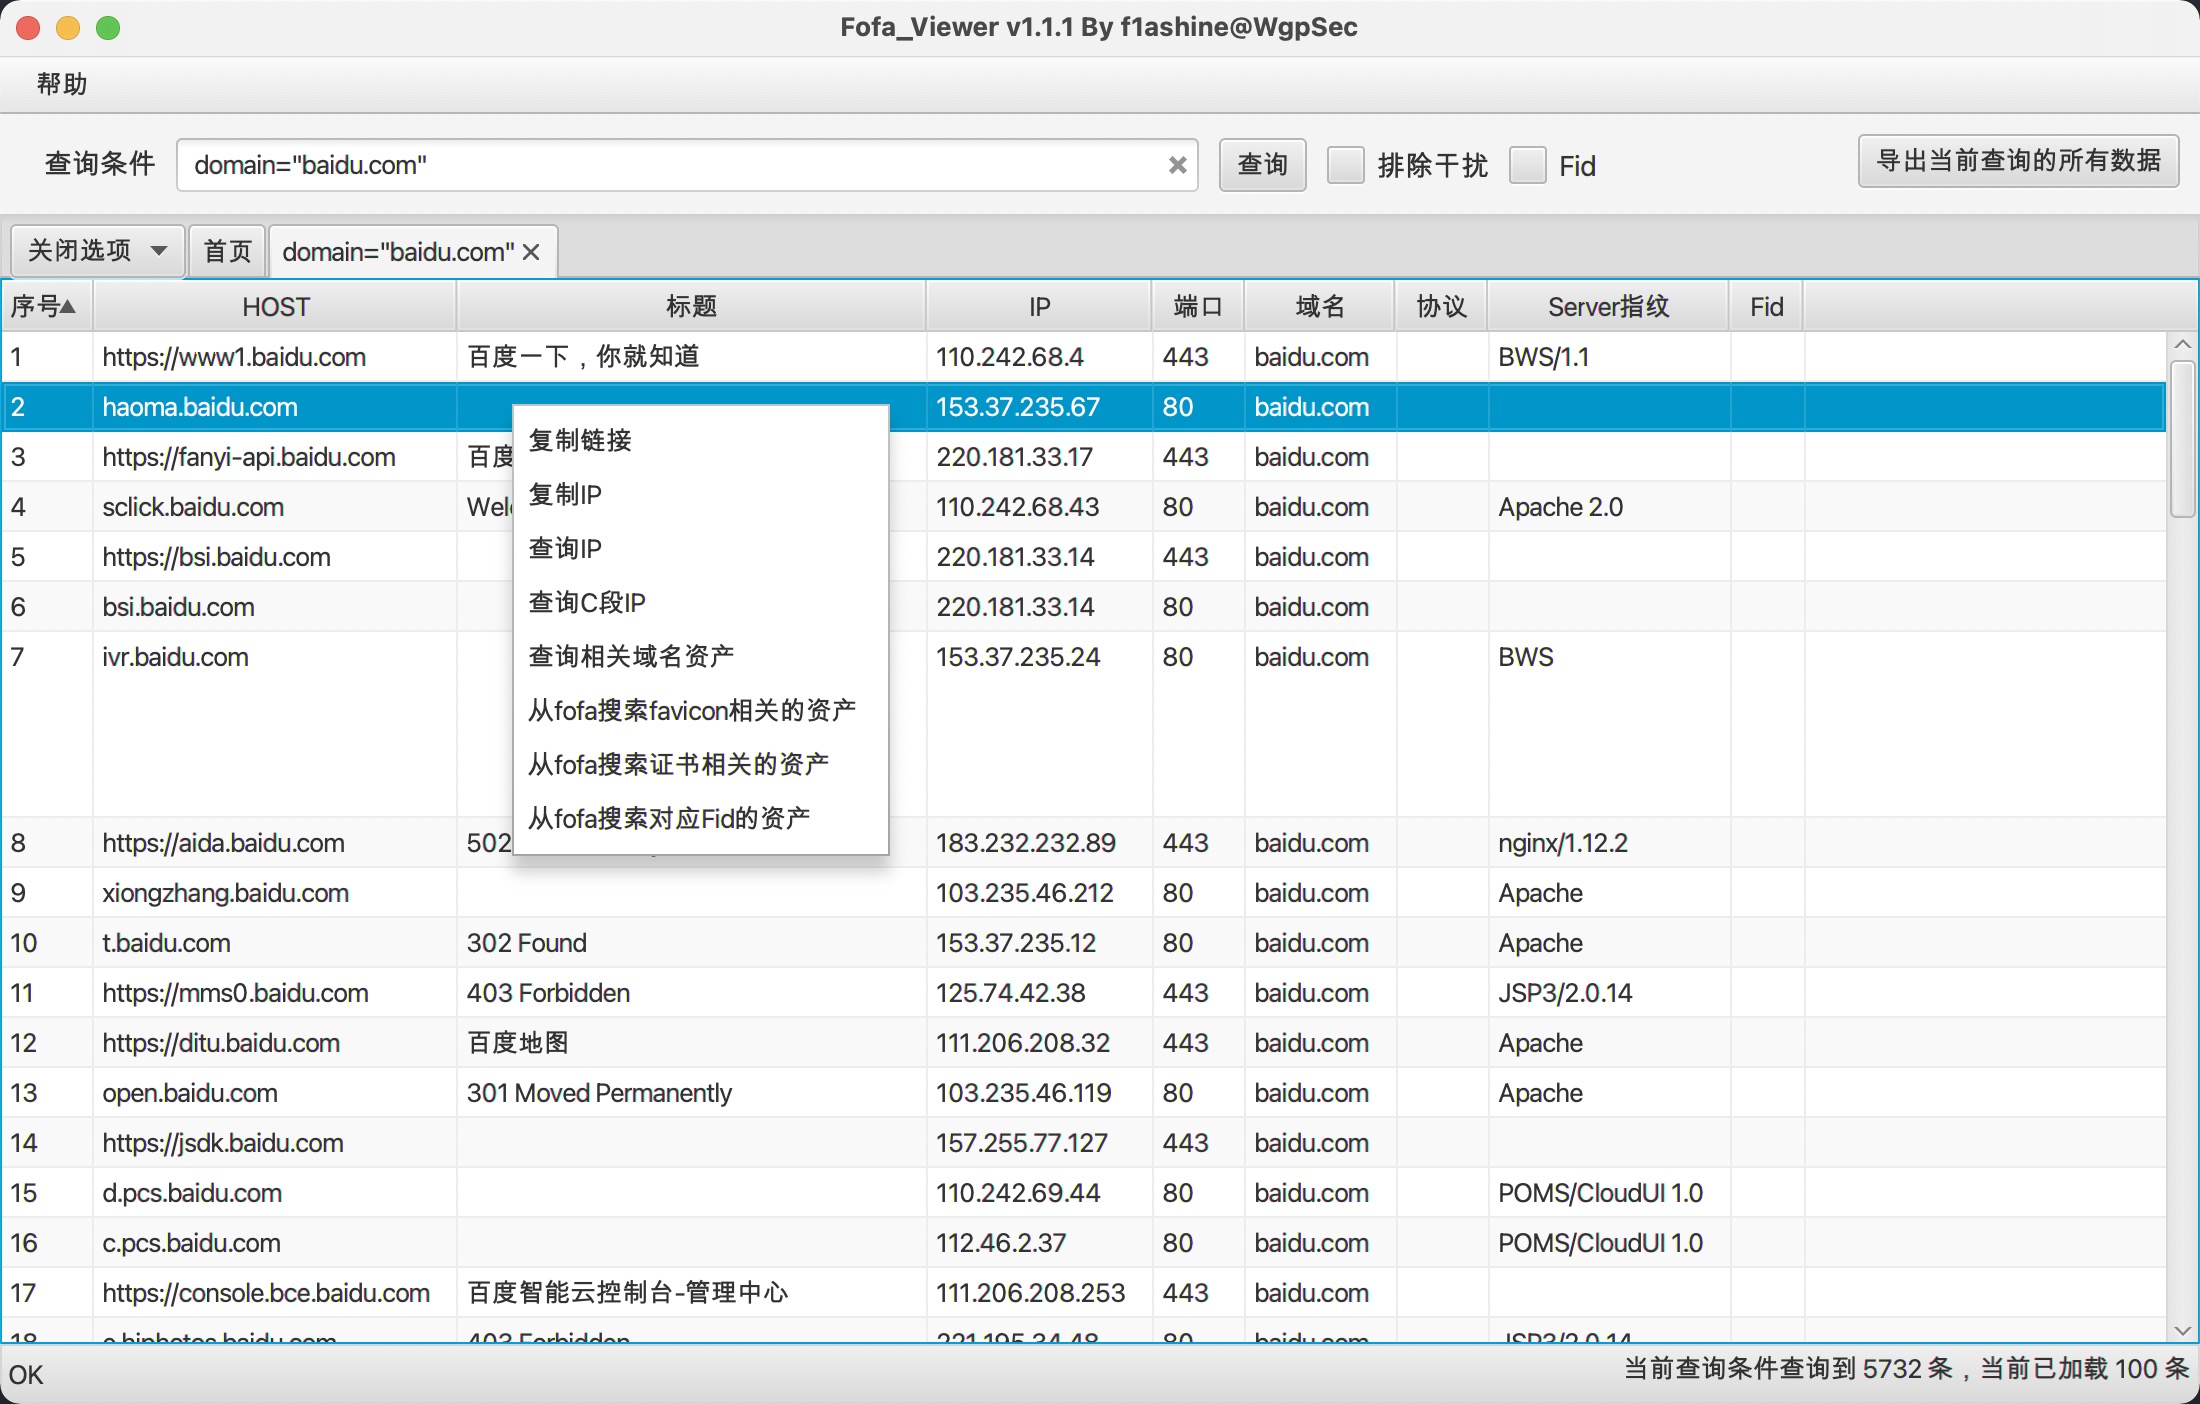 wgpsec/fofa_viewer
JavaFX में लिखा गया एक सरल FOFA क्लाइंट। WgpSec द्वारा बनाया गया, f1ashine द्वारा अनुरक्षित।
 ajinabraham/cmsscan
CMS Scanner: Wordpress, Drupal, Joomla, vBulletin वेबसाइटों को सुरक्षा समस्याओं के लिए स्कैन करें
 murphysecurity/murphysec
एक ओपन सोर्स टूल जो सॉफ्टवेयर आपूर्ति श्रृंखला सुरक्षा पर केंद्रित है। 墨菲安全 सॉफ्टवेयर आपूर्ति श्रृंखला सुरक्षा पर ध्यान केंद्रित करता है, और इसमें…
 kathanp19/jsfscan.sh
बग बाउंटी में javascript recon के लिए ऑटोमेशन।








