
 #1
सिस्टम और अनुप्रयोगों में सुरक्षा कमजोरियों की पहचान करने, उनका मूल्यांकन करने और उन्हें प्राथमिकता देने के उपकरण।
Kitploit अनुशंसित
 may215/awesome-termux-hacking
⚡️सर्वश्रेष्ठ Termux हैकिंग टूल्स की एक बेहतरीन सूची
 xoreaxeaxeax/sandsifter
x86 प्रोसेसर फ़ज़र
 ihebski/defaultcreds-cheat-sheet
सभी डिफ़ॉल्ट क्रेडेंशियल्स के लिए एक ही स्थान, जो ब्लू/रेड टीम के सदस्यों को डिफ़ॉल्ट पासवर्ड वाले डिवाइसों की पहचान करने में सहायता करता है 🛡️
 nolabs-ai/nono
एजेंट रनटाइम सुरक्षा - ज़ीरो ट्रस्ट, ज़ीरो सेटअप, ज़ीरो लेटेंसी एजेंट सैंडबॉक्सिंग
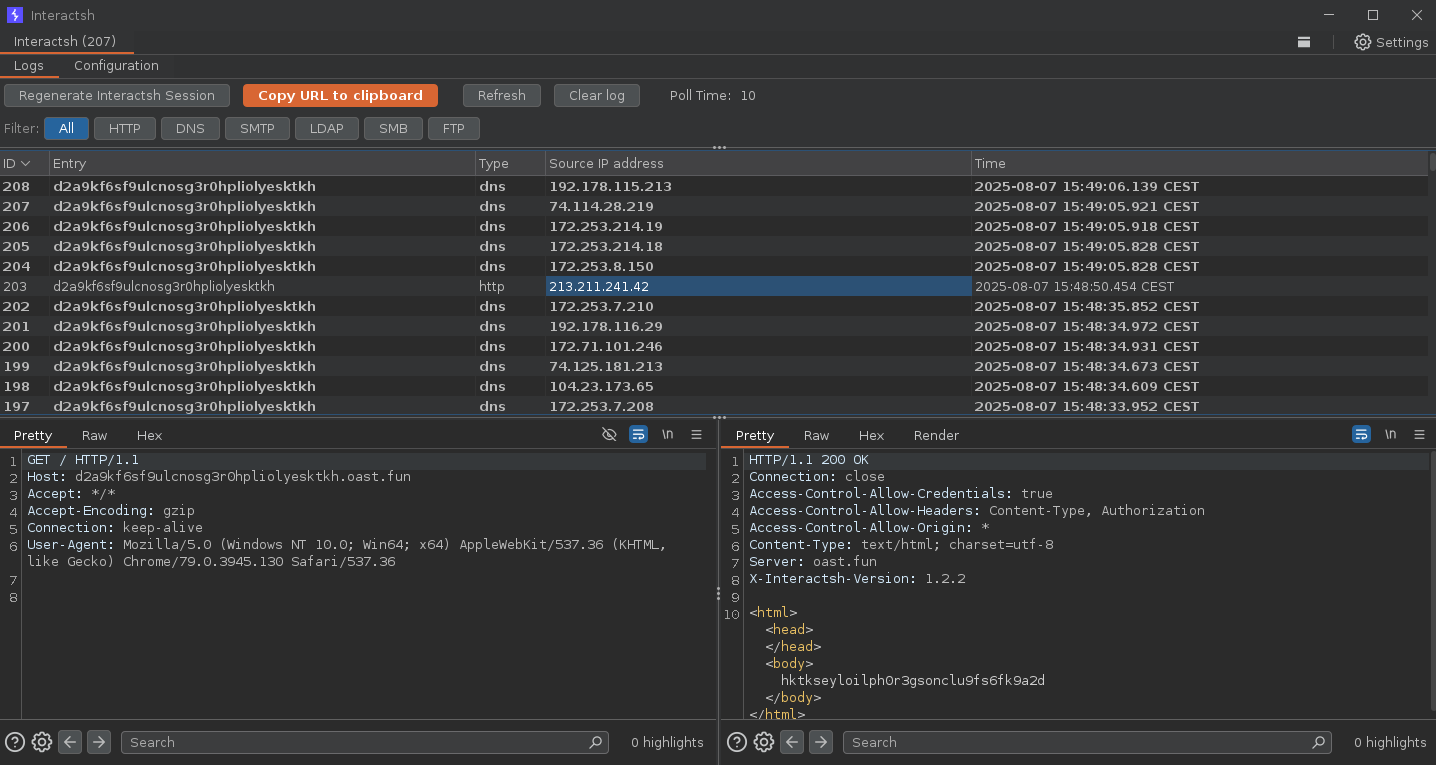 projectdiscovery/interactsh
एक OOB इंटरैक्शन संग्रह सर्वर और क्लाइंट लाइब्रेरी
 pgbackrest/pgbackrest
एन्क्रिप्शन, डेल्टा रीस्टोर और एंटरप्राइज़ आपदा वसूली के लिए मल्टी-क्लाउड ऑब्जेक्ट स्टोर समर्थन के साथ PostgreSQL के लिए समानांतर बैकअप और रीस्टोर…
 neo23x0/signature-base
YARA सिग्नेचर और IOC डेटाबेस मेरे स्कैनर्स और टूल्स के लिए
 joernio/joern
C/C++/Java/Binary/Javascript/Python/Kotlin के लिए कोड प्रॉपर्टी ग्राफ़ पर आधारित ओपन-सोर्स कोड विश्लेषण प्लेटफ़ॉर्म। Discord…
 cveproject/cvelistv5
CVE JSON 5 प्रारूप में आधिकारिक CVE सूची का CVE कैश
 intelowlproject/intelowl
एक स्केलेबल खतरा खुफिया प्लेटफॉर्म जो 200+ विश्लेषकों का उपयोग करके ऑब्जर्वेबल्स और फाइलों को समृद्ध करता है, जिसमें SOC विश्लेषकों और DFIR टीमों के…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 xmendez/wfuzz
स्वचालित सुरक्षा परीक्षण के लिए मॉड्यूलर वेब फ़ज़र। प्लगइन-आधारित स्कैनिंग के माध्यम से कमजोरियों की खोज, पैरामीटर ब्रूट-फोर्स, और छिपी सामग्री की…
 foospidy/payloads
Git All the Payloads! वेब हमले के पेलोड का एक संग्रह।
 dnscontrol/dnscontrol
DNS के लिए कोड के रूप में बुनियादी ढांचा!
 ikow/php2shell-poc
CVE-2026-109618/109619 — 5 RCE chains + detection rules (Suricata, Sigma, ModSecurity). PHP session.upload_progress pre-auth exploit research.
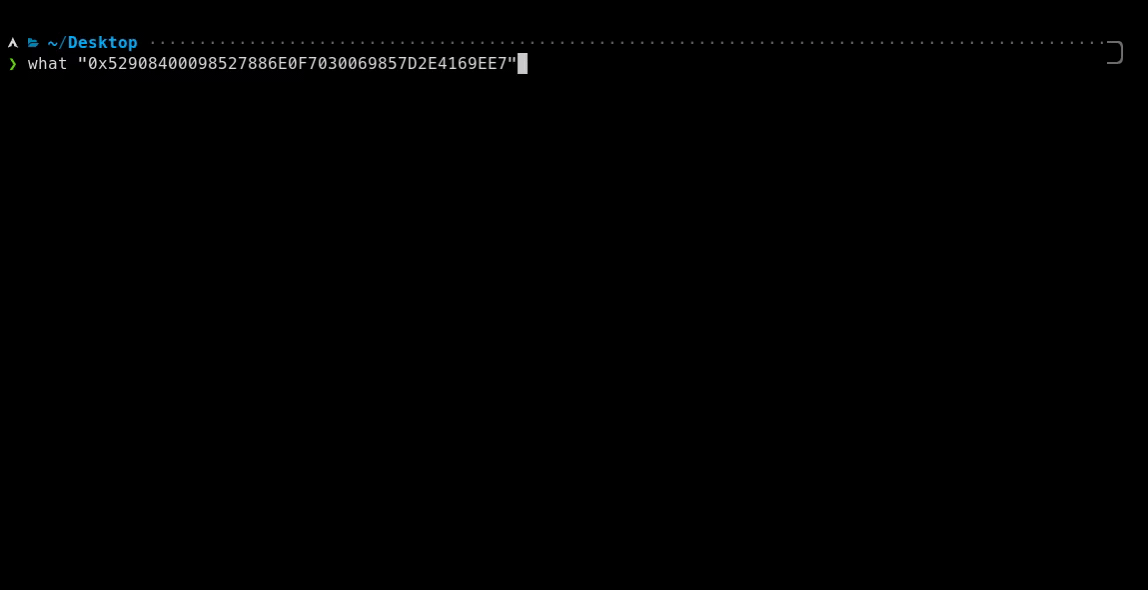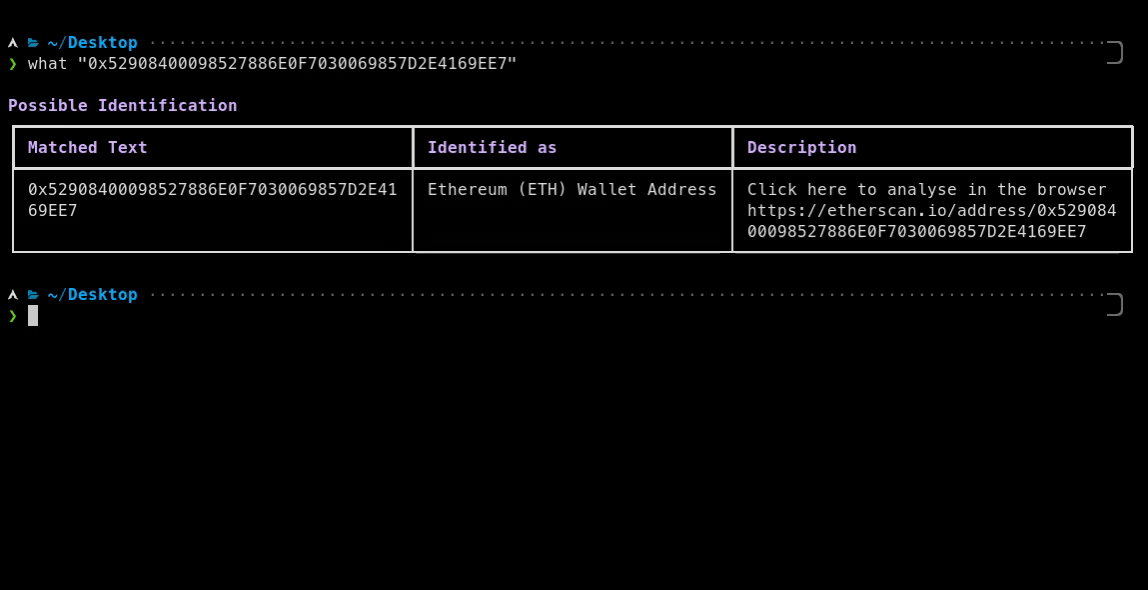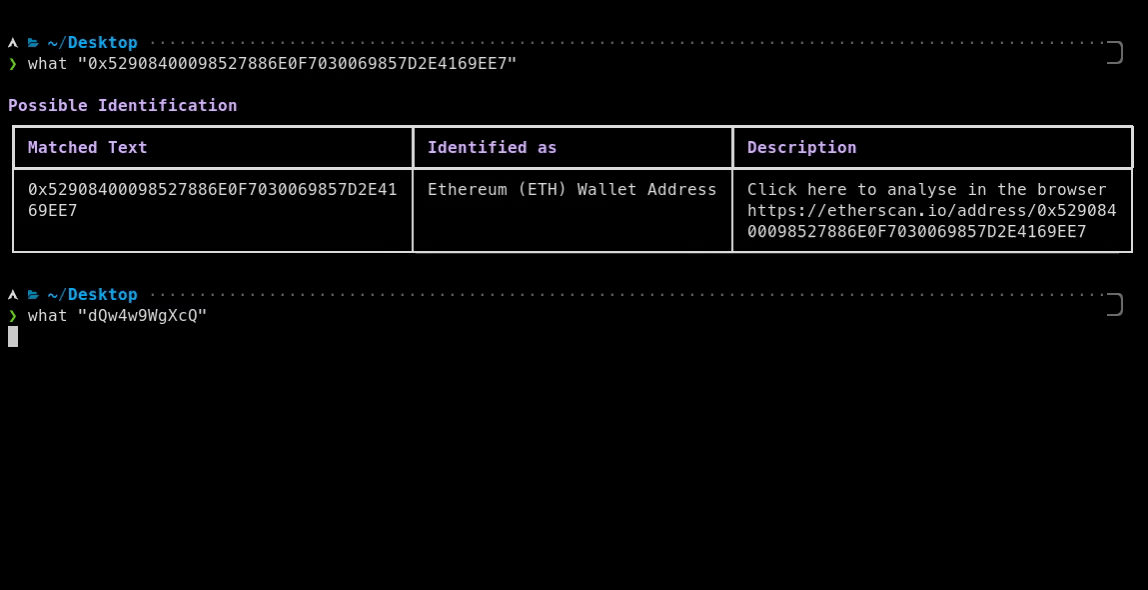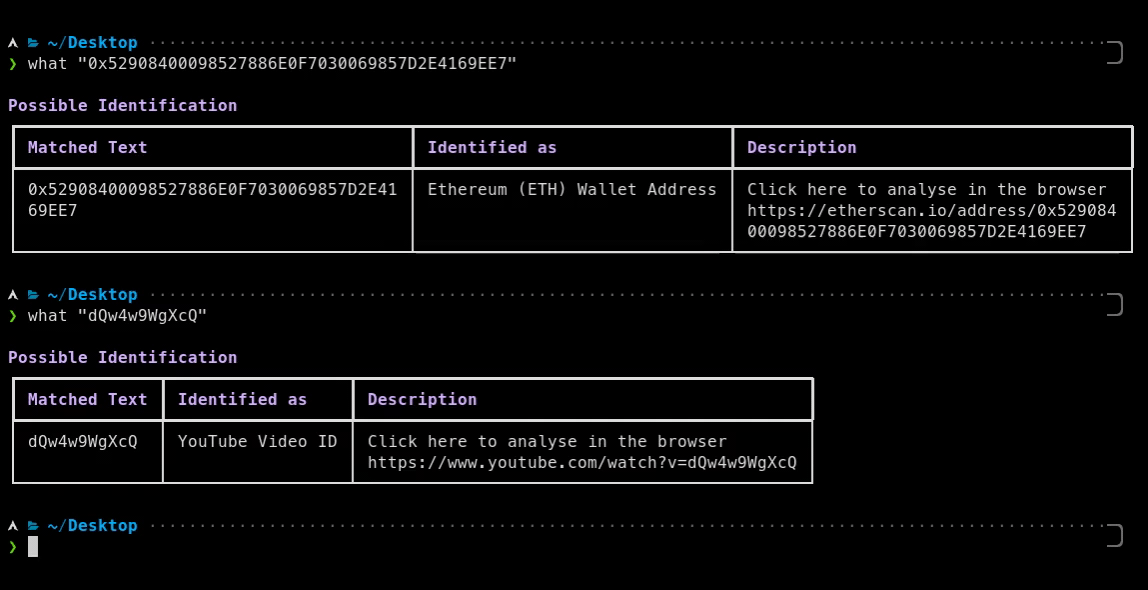 bee-san/pywhat
🐸 कुछ भी पहचानें। pyWhat आसानी से आपको ईमेल, IP पते और और भी बहुत कुछ पहचानने देता है। इसे .pcap फ़ाइल या कुछ टेक्स्ट खिलाएँ और यह आपको बताएगा कि…
 1n3/intruderpayloads
Burpsuite Intruder पेलोड, BurpBounty पेलोड, फ़ज़ लिस्ट, दुर्भावनापूर्ण फ़ाइल अपलोड और वेब पेंटेस्टिंग पद्धतियों और चेकलिस्ट का एक संग्रह।
 corazawaf/coraza
Go-आधारित वेब एप्लीकेशन फ़ायरवॉल लाइब्रेरी जो ModSecurity SecLang नियमों और OWASP कोर रूल सेट v4 के साथ संगत है, वेब एप्लीकेशन और API के लिए…








