
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
strix — आपके ऐप की कमज़ोरियों को खोजने और ठीक करने के लिए ओपन-सोर्स AI पेनेट्रेशन टेस्टिंग टूल। | Kitploit
उपकरण/GitHubGitHub/usestrix/strix
OSINT (खुला स्रोत खुफिया)टोहीभेद्यता स्कैनरशोषण फ्रेमवर्ककोड विश्लेषणवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणपेनिट्रेशन टेस्टिंगDevSecOpsलर्निंग और शिक्षारेड टीमिंगAI सुरक्षा
51.1k5.5k71215घं 1मि पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
GitHubusestrix/strix

strix

आपके ऐप की कमज़ोरियों को खोजने और ठीक करने के लिए ओपन-सोर्स AI पेनेट्रेशन टेस्टिंग टूल।
रिपॉजिटरी देखेंवेबसाइट

Strix Banner

Strix

ओपन-सोर्स AI पेंटेस्टिंग टूल। स्वायत्त AI हैकर जो आपके ऐप की कमज़ोरियों को खोजते और ठीक करते हैं।


Docs Website

Strix Cloud Try Strix Enterprise

GitHub Stars License PyPI Version

Join Discord Follow on X

usestrix%2Fstrix | Trendshift usestrix/strix | Trendshift

[!TIP] नया! Strix GitHub Actions और CI/CD पाइपलाइनों के साथ सहजता से एकीकृत होता है। हर पुल रिक्वेस्ट पर स्वचालित रूप से कमज़ोरियों को स्कैन करें और असुरक्षित कोड को प्रोडक्शन तक पहुँचने से पहले रोकें - बिना किसी सेटअप के शुरू करें।


Strix का अवलोकन

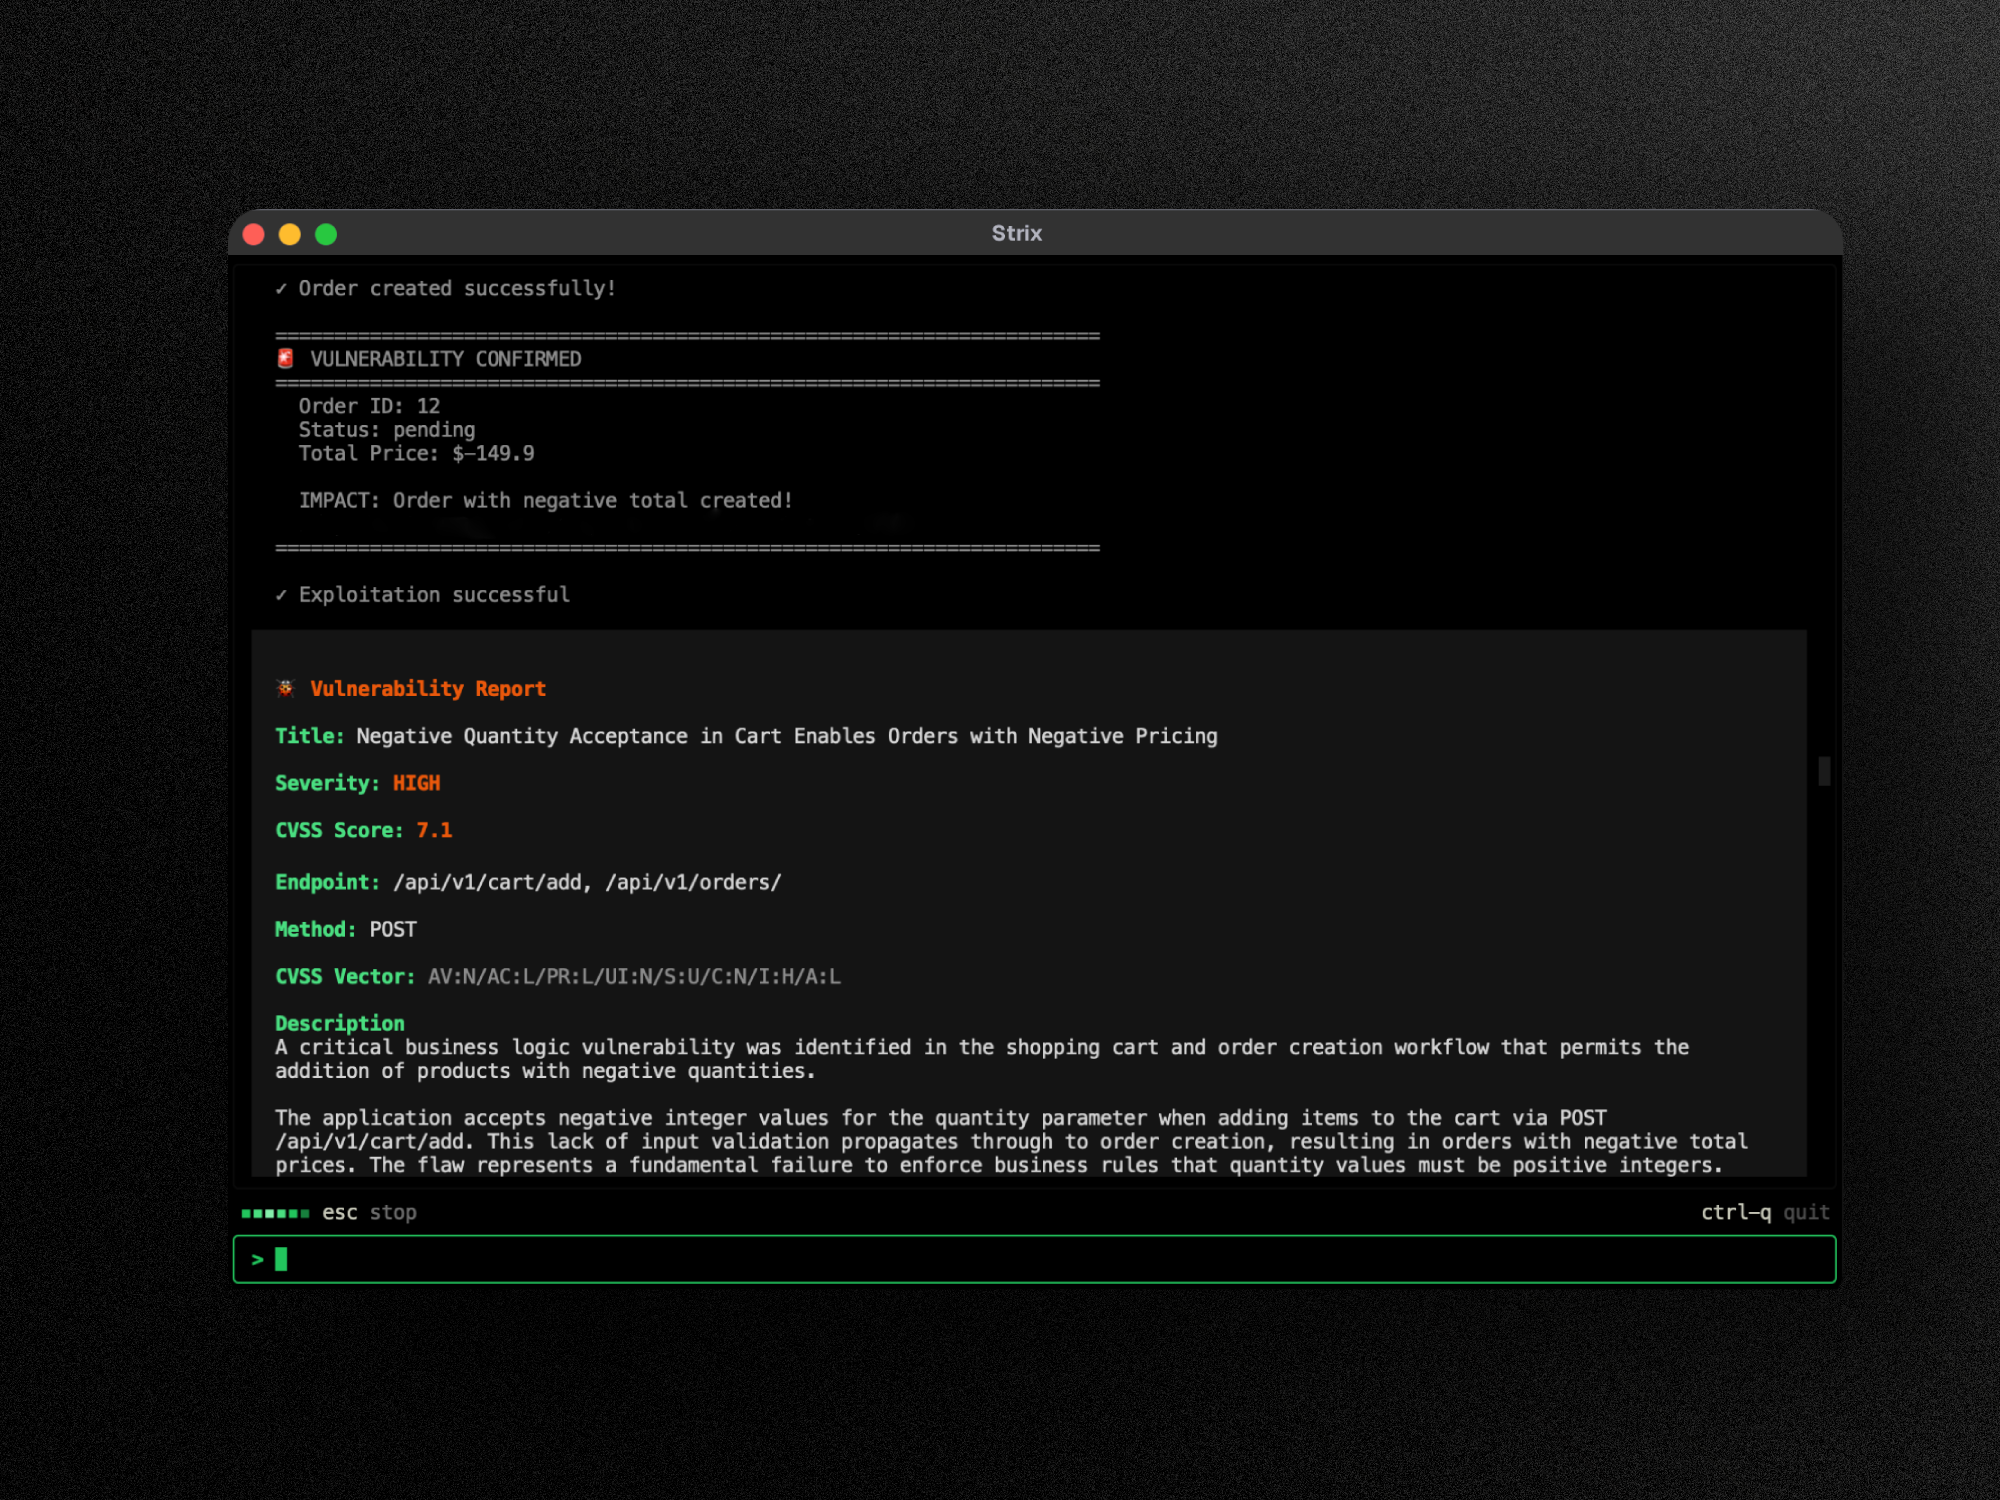
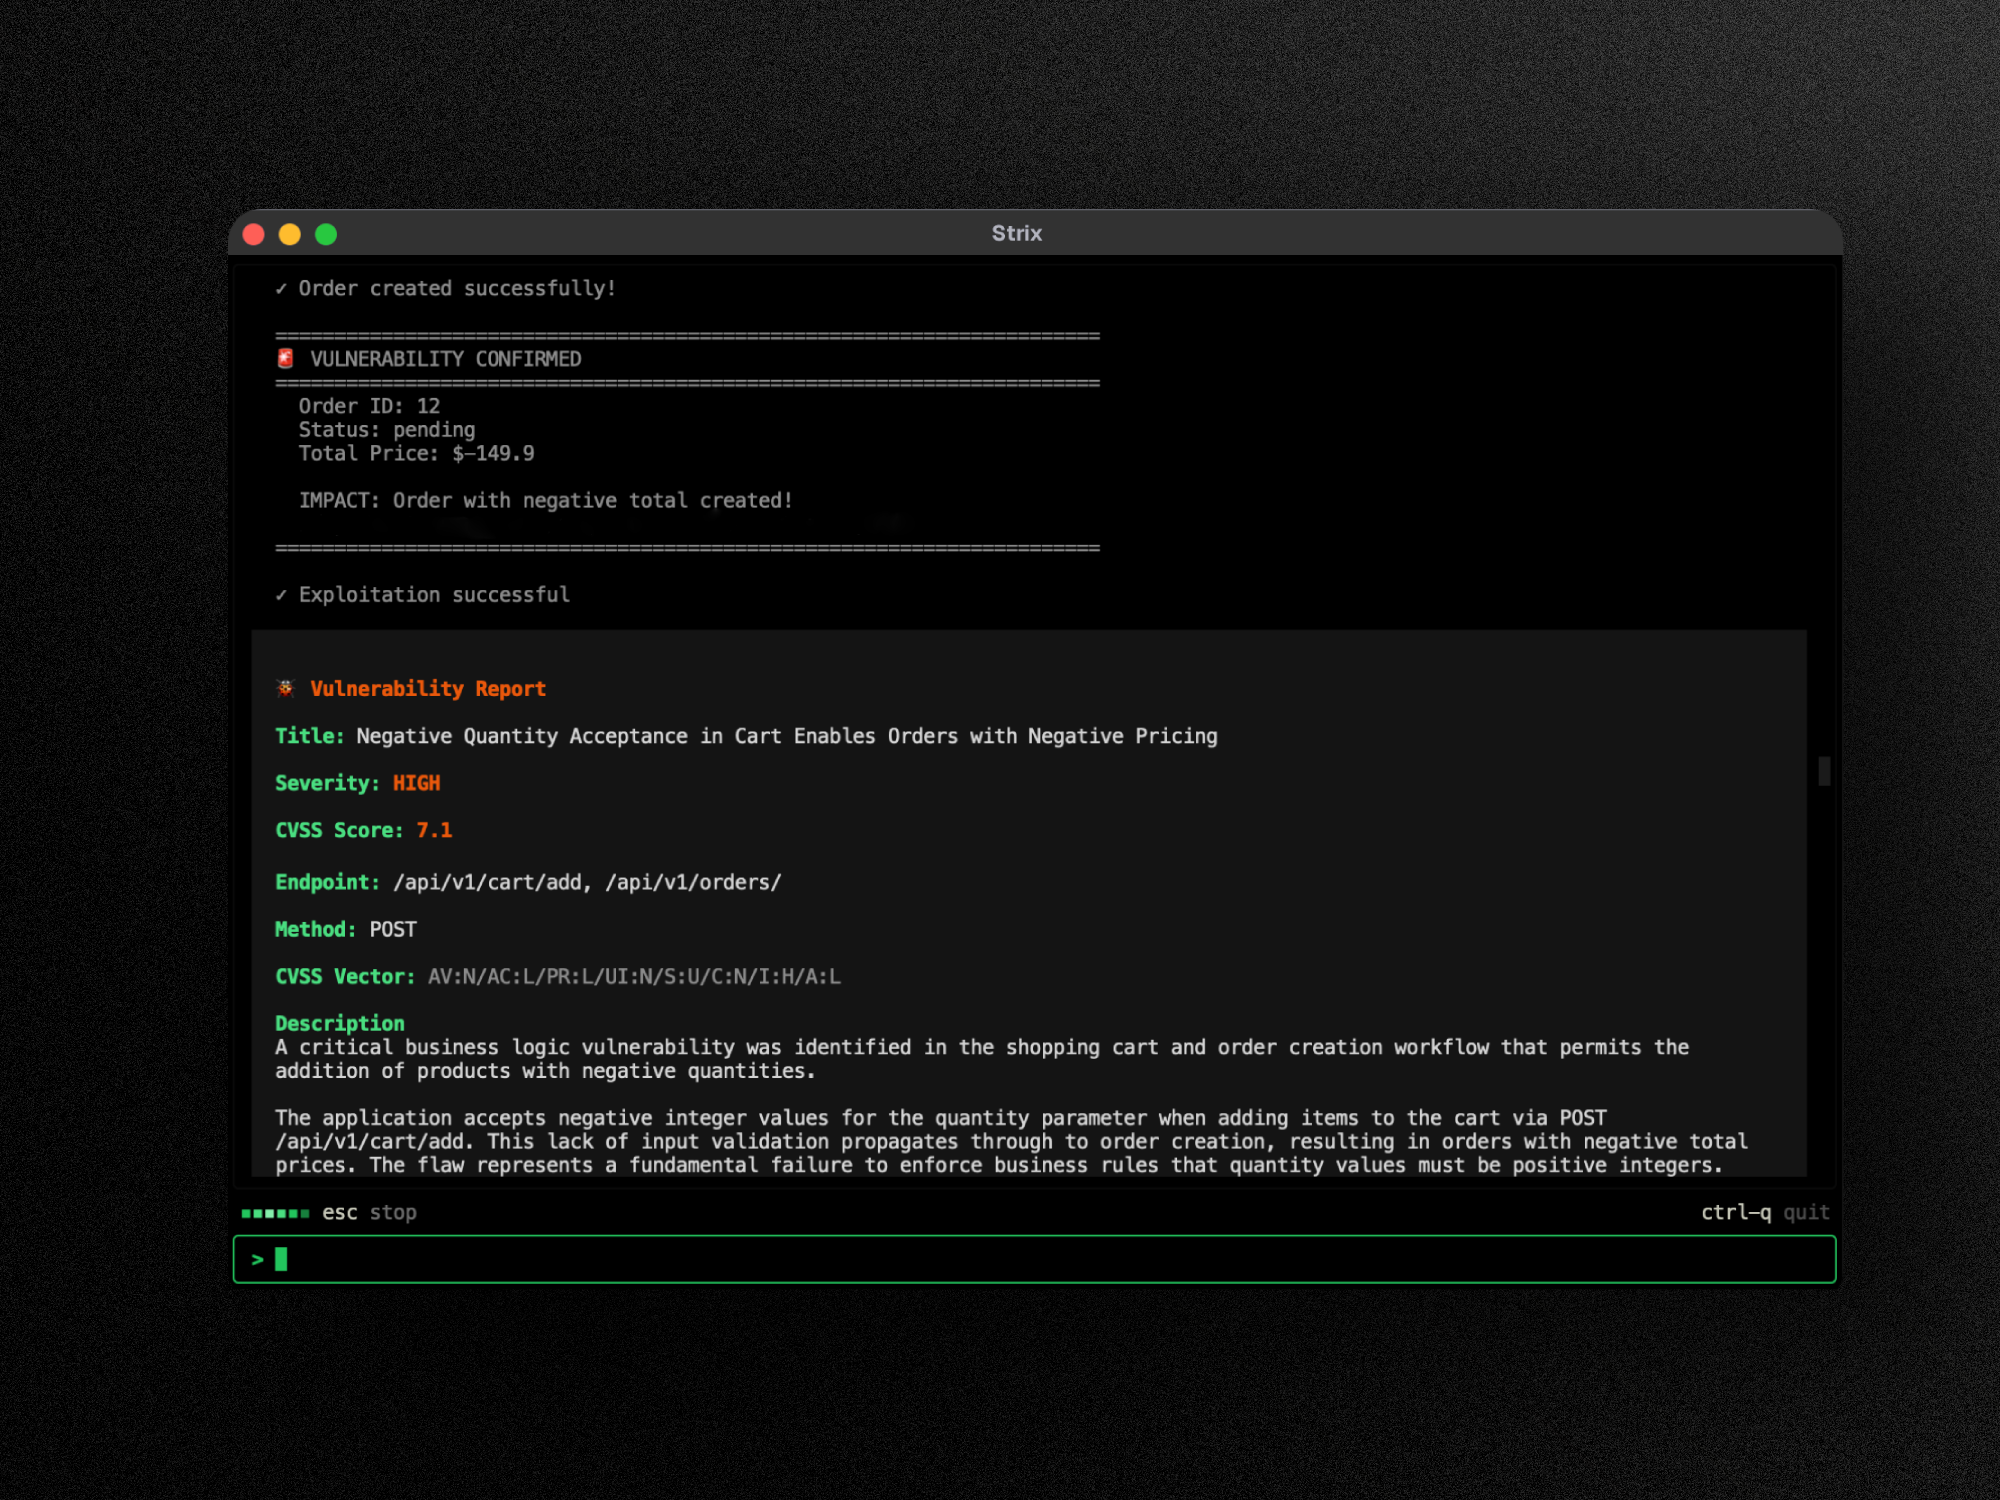
Strix स्वायत्त AI पेनेट्रेशन टेस्टिंग एजेंट हैं जो वास्तविक हैकर्स की तरह काम करते हैं - वे आपके कोड को गतिशील रूप से चलाते हैं, कमज़ोरियाँ खोजते हैं, और उन्हें वास्तविक प्रूफ़-ऑफ़-कॉन्सेप्ट के माध्यम से सत्यापित करते हैं। यह उन डेवलपर्स और सुरक्षा टीमों के लिए बनाया गया है जिन्हें मैन्युअल पेंटेस्टिंग के बोझ या स्टैटिक विश्लेषण टूल्स के फ़ॉल्स पॉज़िटिव्स के बिना तेज़, सटीक सुरक्षा परीक्षण की आवश्यकता होती है।

मुख्य क्षमताएँ:
  • पूर्ण पेंटेस्टिंग टूलकिट - रेकॉनिसेंस, एक्सप्लॉइटेशन और वैलिडेशन तुरंत उपलब्ध
  • मल्टी-एजेंट ऑर्केस्ट्रेशन - AI पेंटेस्टर्स की टीमें जो सहयोग करती हैं और स्केल करती हैं
  • वास्तविक एक्सप्लॉइट वैलिडेशन - काम करने वाले PoC, पुराने कमज़ोरी स्कैनर जैसे फ़ॉल्स पॉज़िटिव्स नहीं
  • डेवलपर-प्रथम CLI - रिमेडिएशन मार्गदर्शन के साथ कार्रवाई योग्य निष्कर्ष
  • ऑटो-फ़िक्स और रिपोर्टिंग - पैच और अनुपालन-तैयार पेंटेस्ट रिपोर्ट तैयार करें

Strix Demo

उपयोग के मामले

  • एप्लिकेशन सुरक्षा परीक्षण - अपने एप्लिकेशन में महत्वपूर्ण कमज़ोरियों का पता लगाएं और उन्हें मान्य करें
  • त्वरित पेनेट्रेशन परीक्षण - अनुपालन रिपोर्ट के साथ पेनेट्रेशन परीक्षण हफ्तों के बजाय घंटों में पूरा करवाएं
  • बग बाउंटी ऑटोमेशन - बग बाउंटी रिसर्च को स्वचालित करें और तेज़ रिपोर्टिंग के लिए PoC जनरेट करें
  • CI/CD एकीकरण - उत्पादन तक पहुंचने से पहले कमज़ोरियों को रोकने के लिए CI/CD में परीक्षण चलाएं

🚀 त्वरित शुरुआत

पूर्वापेक्षाएँ:

  • Docker (चालू)
  • किसी भी समर्थित प्रदाता (OpenAI, Anthropic, Google, आदि) से एक LLM API कुंजी

इंस्टॉलेशन और पहला स्कैन

# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory

[!NOTE] पहला रन स्वचालित रूप से सैंडबॉक्स Docker इमेज खींचता है। परिणाम strix_runs/<run-name> में सहेजे जाते हैं

अपडेट करना

# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash

pipx, uv, या pip से इंस्टॉल किया गया है? strix --update इसके बजाय मेल खाता अपग्रेड कमांड प्रिंट करता है (pipx upgrade strix-agent, uv tool upgrade strix-agent, pip install --upgrade strix-agent)। जब कोई नया संस्करण उपलब्ध होता है तो Strix सही कमांड के साथ एक सूचना भी दिखाता है।


Strix चलाने के तरीके

  • ओपन सोर्स - मुफ़्त, Docker और आपकी अपनी LLM कुंजी के साथ स्थानीय रूप से चलता है। क्विक स्टार्ट
  • Strix Cloud - कोई सेटअप नहीं, सत्यापित निष्कर्ष, एक-क्लिक ऑटोफ़िक्स, और PR समीक्षाएँ। पेंटेस्ट चलाएँ →
  • एंटरप्राइज़ - SSO, अनुपालन-तैयार रिपोर्ट, VPC या सेल्फ-होस्टेड डिप्लॉयमेंट। Strix Enterprise आज़माएँ →

☁️ Strix Cloud

Strix फ़ुल-स्टैक पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म को app.strix.ai पर आज़माएँ - मुफ़्त में साइन अप करें, अपने रेपो और डोमेन कनेक्ट करें, और मिनटों में एक पेंटेस्ट लॉन्च करें।

  • PoC के साथ सत्यापित निष्कर्ष - प्रत्येक भेद्यता में एक कार्यशील प्रूफ़-ऑफ़-कॉन्सेप्ट एक्सप्लॉइट और पुनरुत्पादन चरण शामिल हैं
  • एक-क्लिक ऑटोफ़िक्स - AI-जनित सुरक्षा पैच, मर्ज के लिए तैयार पुल रिक्वेस्ट के रूप में
  • निरंतर पेनेट्रेशन टेस्टिंग - हमेशा चालू रहने वाली भेद्यता स्कैनिंग जो आपके डिप्लॉयमेंट के साथ तालमेल बनाए रखती है
  • DevSecOps एकीकरण - GitHub, GitLab, Bitbucket, Slack, Jira, Linear, और CI/CD पाइपलाइन
  • निरंतर शिक्षण - AI जो पिछले निष्कर्षों पर आगे बढ़ता है, आपके कोडबेस के अनुकूल होता है, और समय के साथ गलत सकारात्मक परिणाम कम करता है

पेंटेस्ट चलाएँ →

🏢 एंटरप्राइज़

एंटरप्राइज़-ग्रेड नियंत्रणों के साथ वही Strix अनुभव प्राप्त करें: SSO (SAML/OIDC), कस्टम अनुपालन-तैयार पेनेट्रेशन टेस्टिंग रिपोर्ट (SOC 2, ISO 27001, PCI DSS), समर्पित सहायता और SLA, कस्टम डिप्लॉयमेंट विकल्प (VPC या सेल्फ-होस्टेड), BYOK मॉडल समर्थन, और आपके वातावरण के लिए अनुकूलित AI पेनेट्रेशन टेस्टिंग एजेंट।

Strix Enterprise आज़माएँ →


🤖 अपने कोडिंग एजेंट से Strix का उपयोग करें

Strix एजेंट-रेडी है। Claude Code, Cursor, Codex, या किसी भी SKILL.md-संगत एजेंट को पेंटेस्ट चलाने, निष्कर्षों को ठीक करने, और CI स्कैनिंग सेट अप करने की क्षमता दें:

npx skills add usestrix/strix
टूल डाउनलोड करें