Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

खतरा फ़ीड और एग्रीगेटर

विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
MISP preview#1

MISP

GitHubmisp/misp
6.5k18 दिन पहले
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k6घं 15मि पहले
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k1 महीना पहले
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k2 दिन पहले
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k1 दिन पहले
misp-galaxy preview#6

misp-galaxy

GitHubmisp/misp-galaxy
6509घं 13मि पहले
misp-taxonomies preview#7

misp-taxonomies

GitHubmisp/misp-taxonomies
30117 दिन पहले
misp-objects preview#8

misp-objects

GitHubmisp/misp-objects
1113 दिन पहले
attack-stix-data preview#9

attack-stix-data

GitHubmitre-attack/attack-stix-data
70515 दिन पहले
signature-base preview#10

signature-base

GitHubneo23x0/signature-base
3.0k11 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
137 परिणाम
Antiphishing preview

Antiphishing

GitHubjulioliraup/antiphishing

Advanced Phishing Protection: Suricata rulesets open and free
defensive-toolsioc-managementthreat-feeds-aggregators+6
131 दिन पहले
खतरा फ़ीड और एग्रीगेटर — पृष्ठ 7 | Kitploit
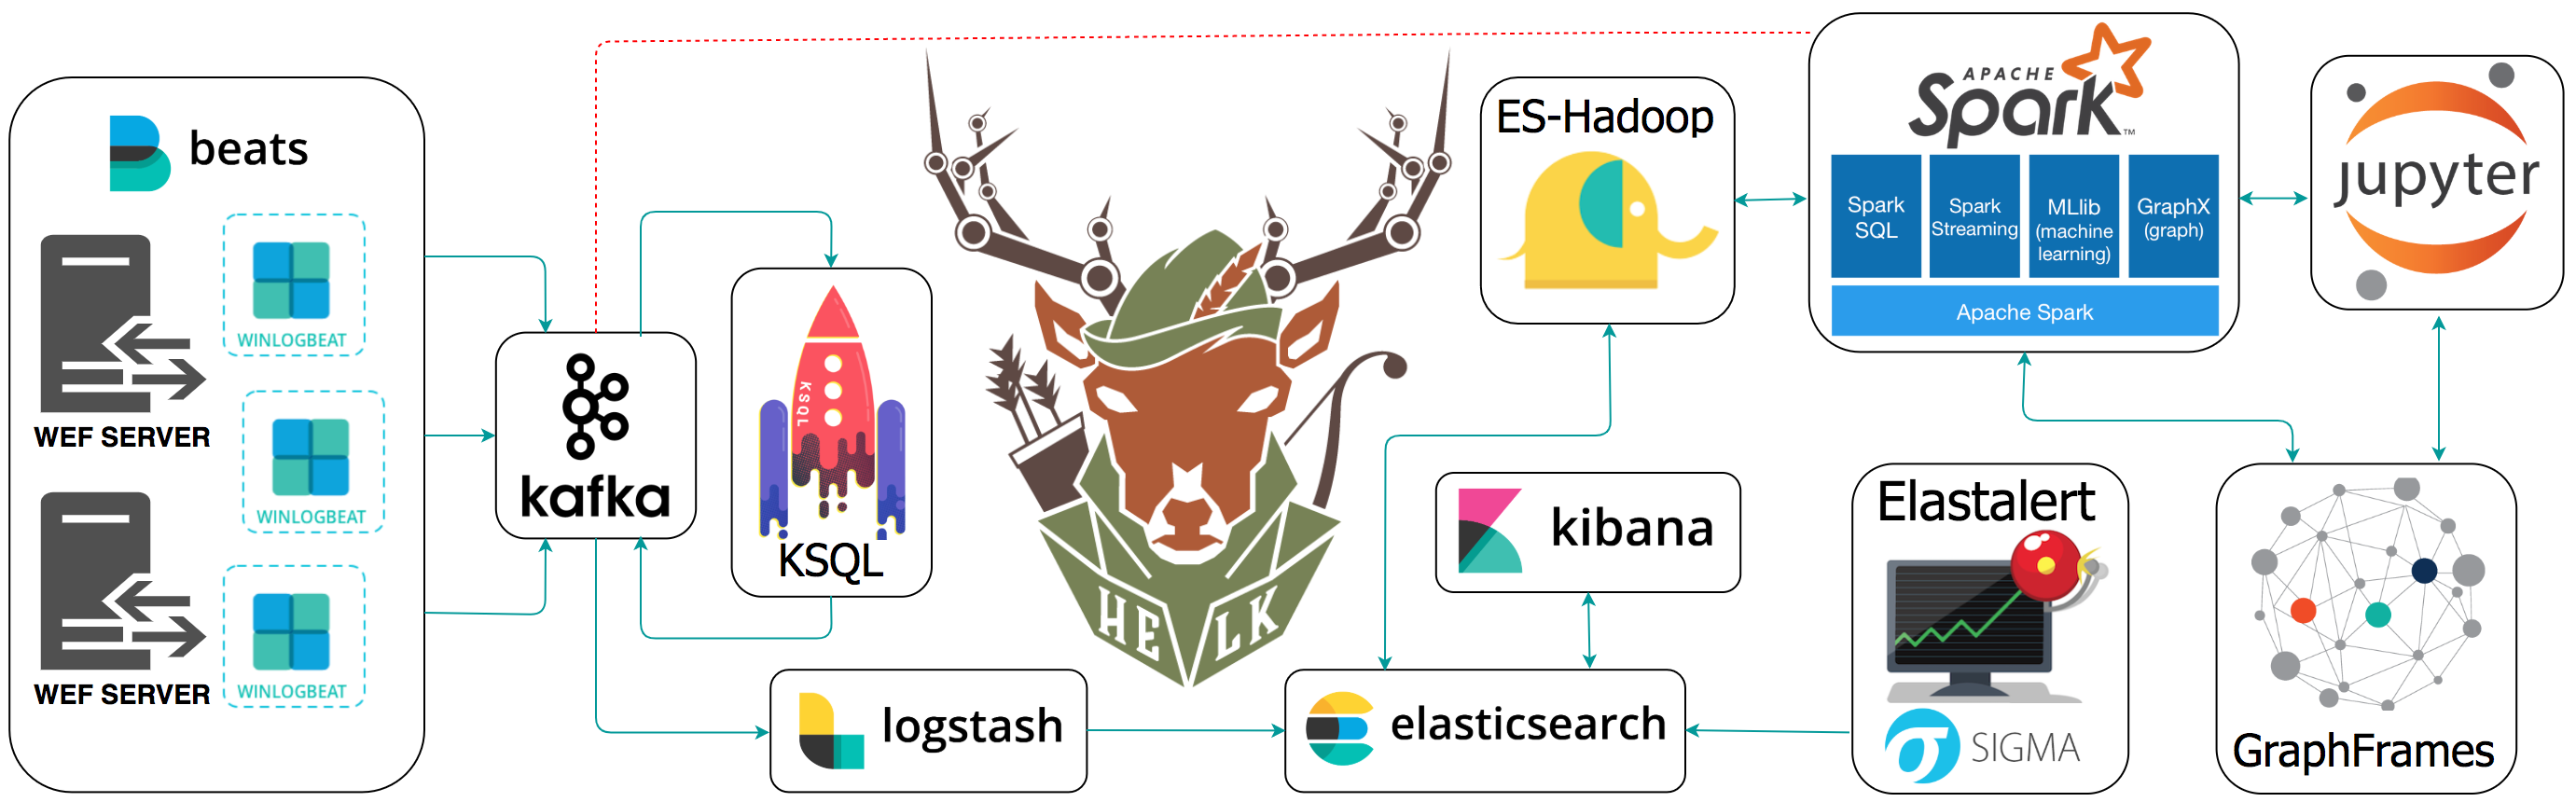
HELK preview

HELK

GitHubcyb3rward0g/helk

शिकार ELK

threat-feeds-aggregatorsthreat-intelligencemachine-learning+3
3.9k5 साल पहले
ThreatHunting preview

ThreatHunting

GitHubolafhartong/threathunting

MITRE ATT&CK से मैप किया गया एक Splunk ऐप जो आपके खतरे की खोजों का मार्गदर्शन करता है।

threat-feeds-aggregatorsinformation-gatheringthreat-intelligence+2
1.2k3 साल पहले
AIL-framework preview

AIL-framework

GitHubcircl/ail-framework

AIL फ्रेमवर्क - विश्लेषण सूचना लीक फ्रेमवर्क। परियोजना https://github.com/ail-project पर स्थानांतरित हो गई है।
ioc-managementosintthreat-feeds-aggregators+8
1.4k2 दिन पहले
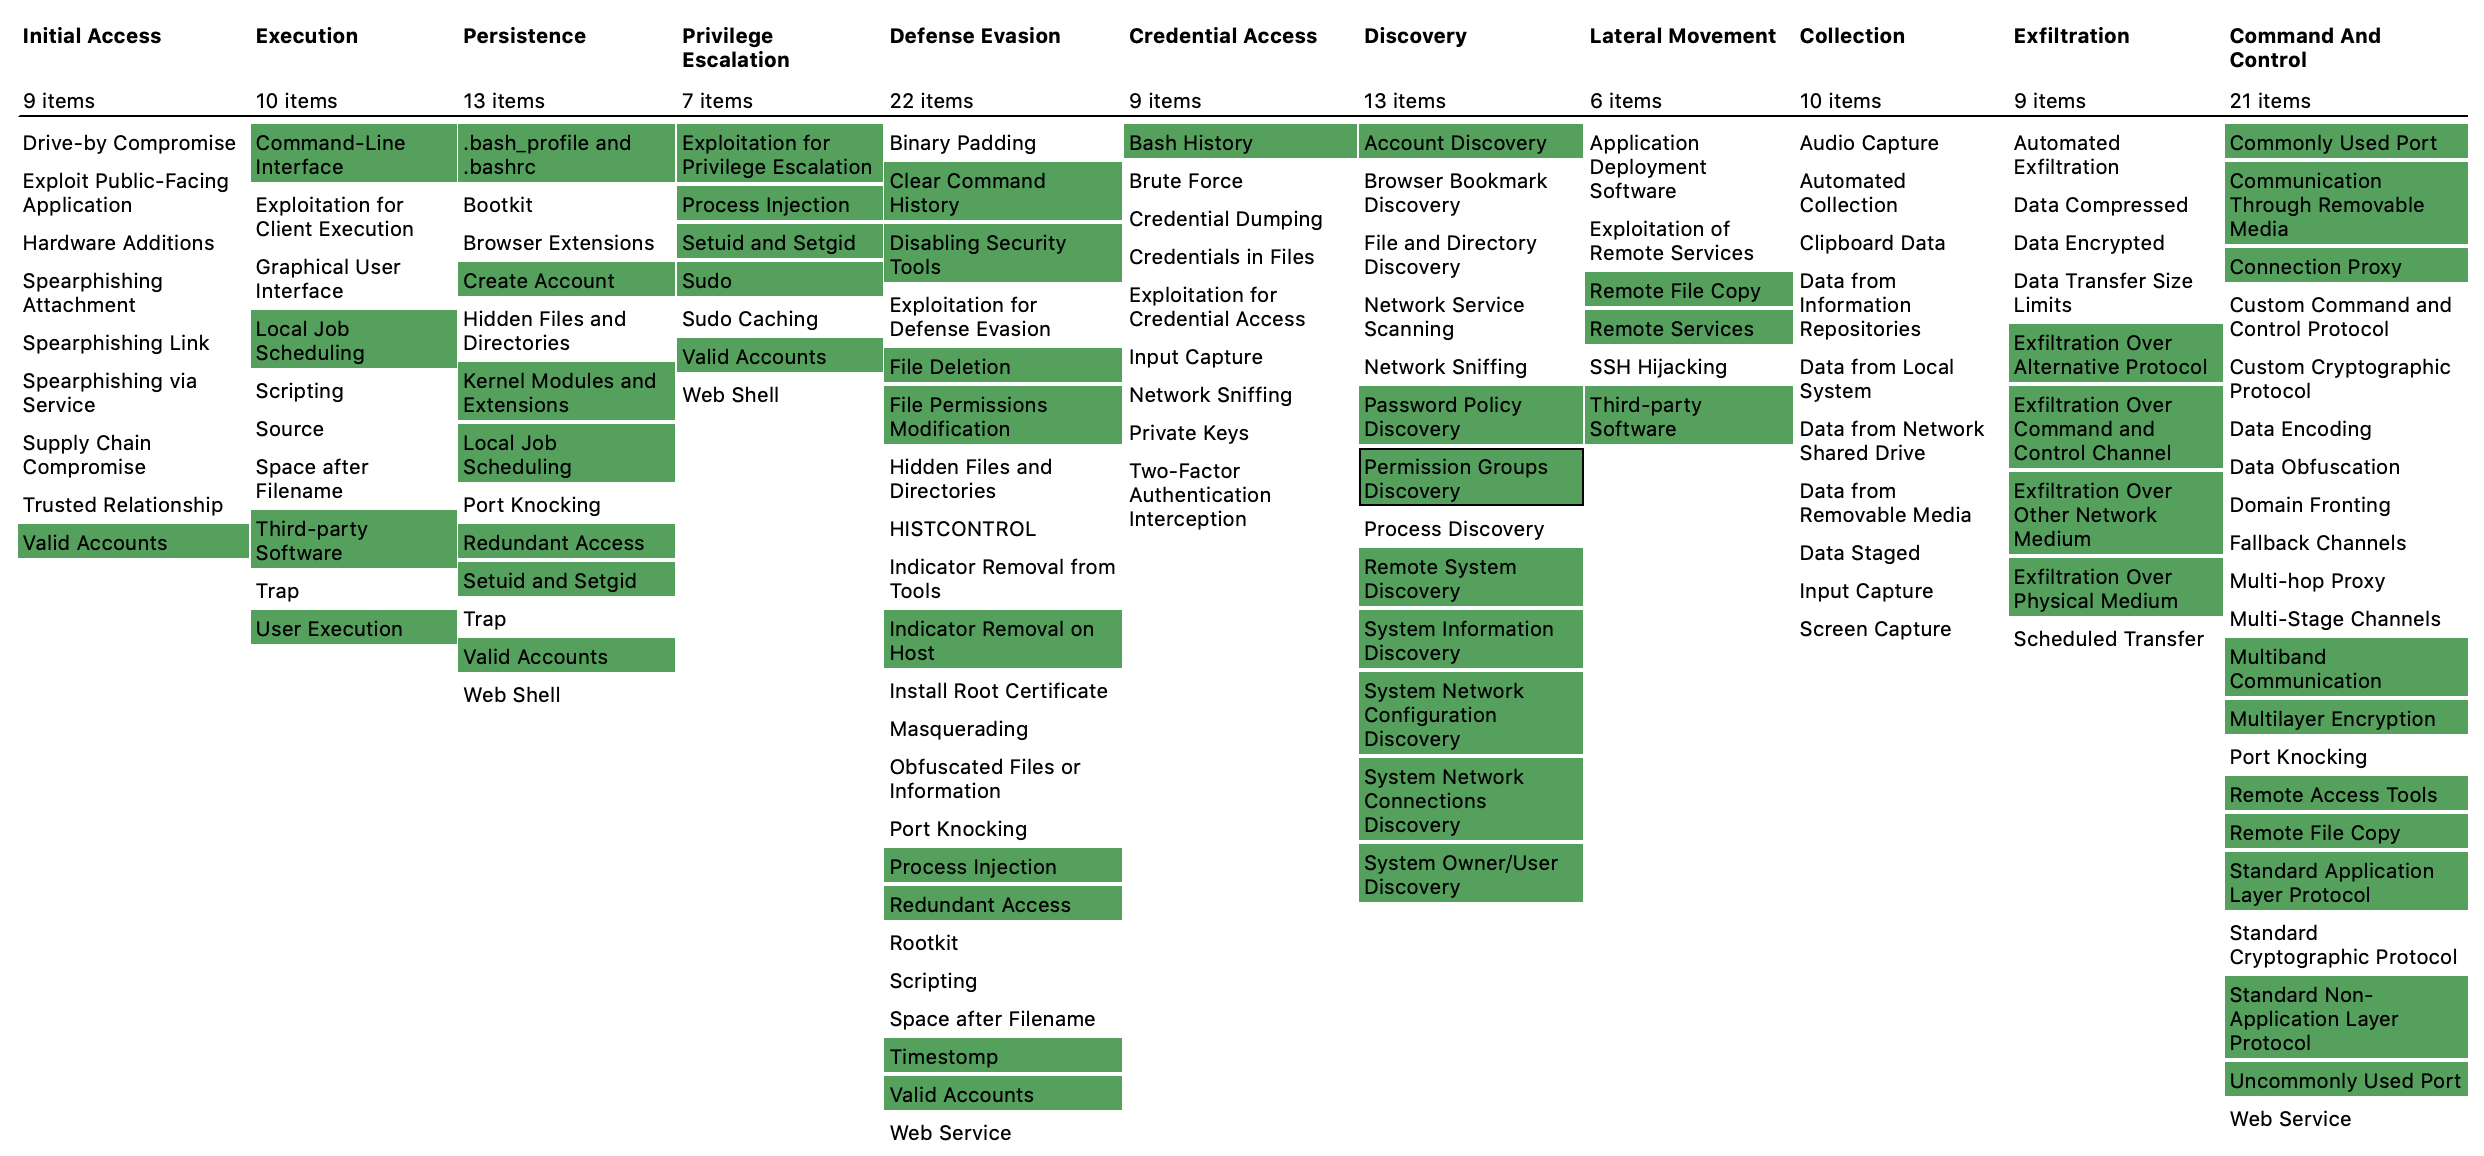
ATTACKdatamap preview

ATTACKdatamap

GitHubolafhartong/attackdatamap

घटना स्तर पर एक डेटास्रोत मूल्यांकन जो संभावित कवरेज या MITRE ATT&CK framework को दर्शाता है।
threat-feeds-aggregatorsvulnerability-analysisinformation-gathering+2
3575 साल पहले
Adama preview

Adama

GitHubrandomuserid/adama

थ्रेट हंटिंग और सुरक्षा एनालिटिक्स के लिए खोज
threat-feeds-aggregatorsthreat-intelligenceincident-response+1
2391 साल पहले
auditd-attack preview

auditd-attack

GitHubbfuzzy/auditd-attack

लिनक्स ऑडिटड नियम सेट जो MITRE के अटैक फ्रेमवर्क से मैप किया गया है
defensive-toolsthreat-feeds-aggregatorsconfiguration-auditing+2
8227 साल पहले
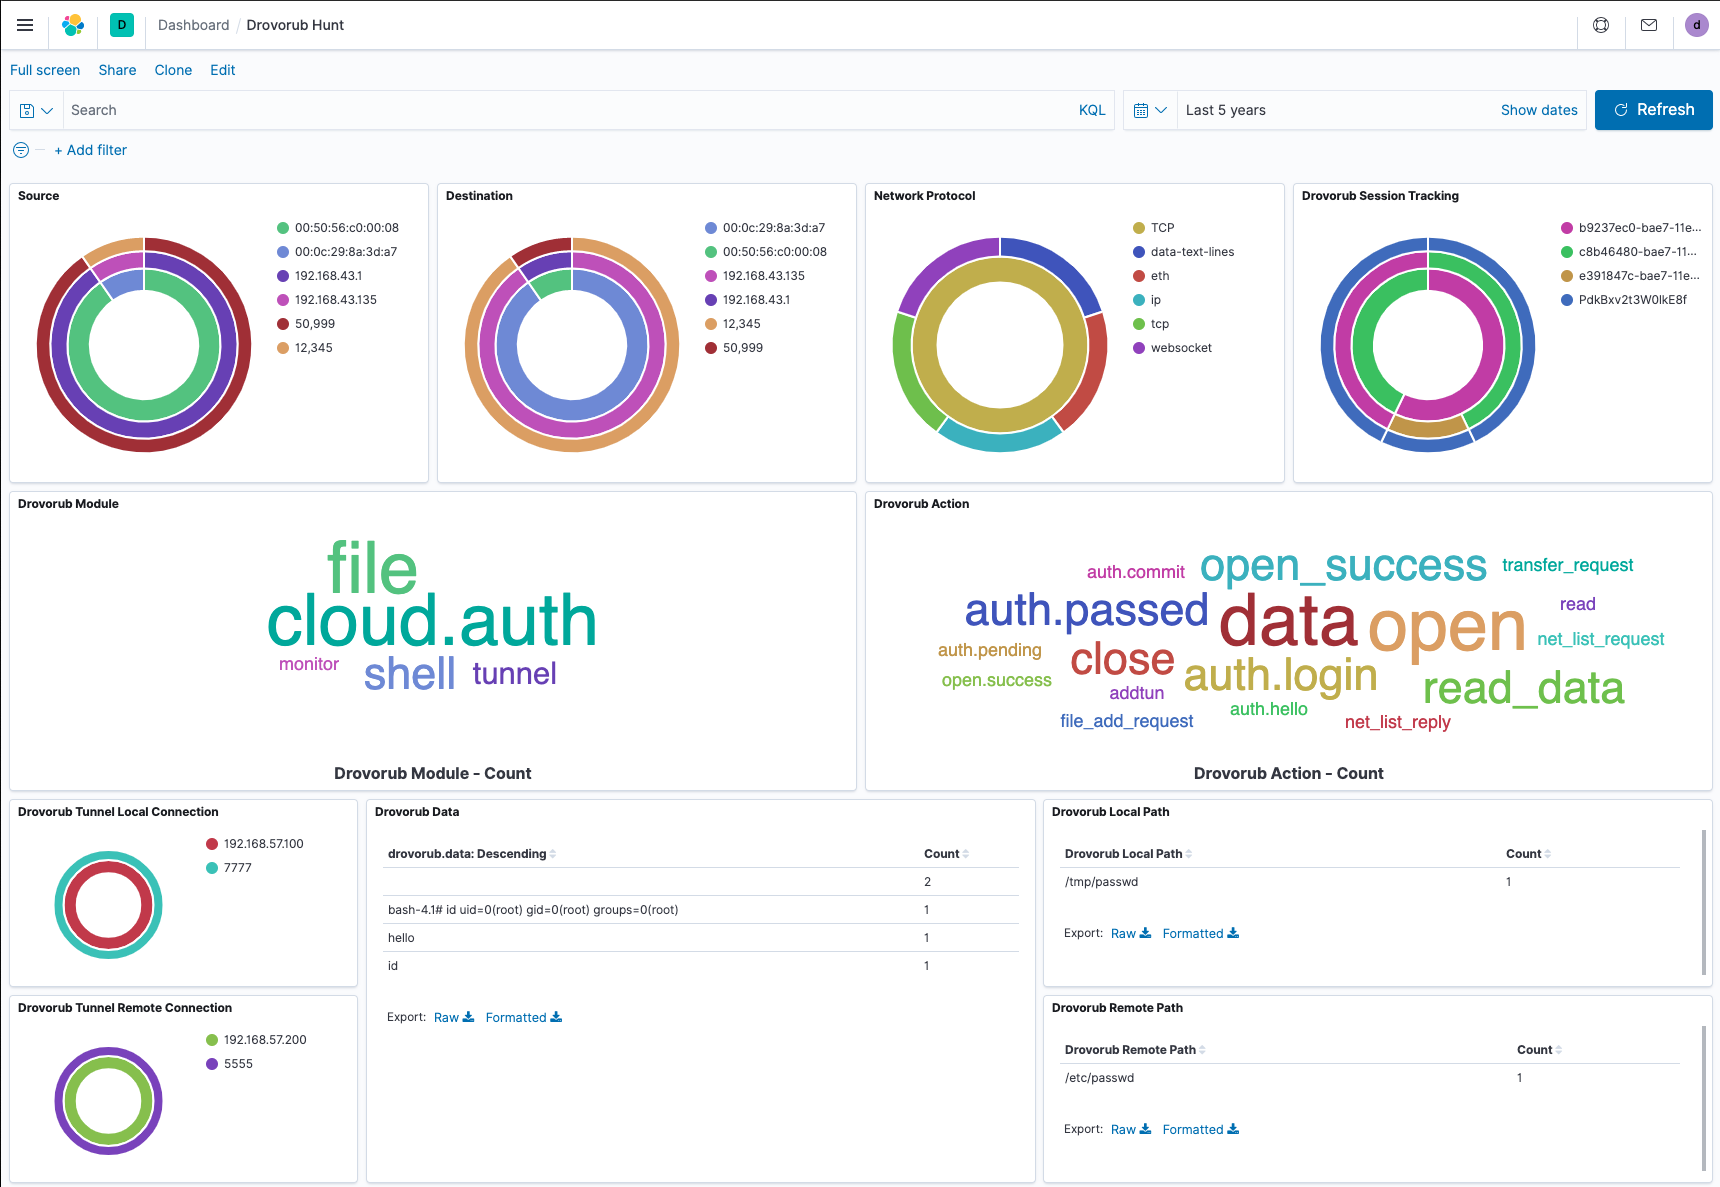
drovorub-hunt preview

drovorub-hunt

GitHubinsane-forensics/drovorub-hunt

GRU के Drovorub मैलवेयर c2 की नेटवर्क-आधारित खोज में सहायता करने वाला उपकरण।
threat-feeds-aggregatorsnetwork-forensicsmalware-analysis+3
256 साल पहले
mihari preview

mihari

GitHubninoseki/mihari

OSINT आधारित खतरे की खोज के लिए एक क्वेरी एग्रीगेटर

osintreconnaissancethreat-feeds-aggregators+2
94126 दिन पहले
yeti preview

yeti

GitHubyeti-platform/yeti

आपकी रोज़मर्रा की खतरा खुफिया जानकारी
ioc-managementosintthreat-feeds-aggregators+8
2.0k1 दिन पहले
PatrowlHears preview

PatrowlHears

GitHubpatrowl/patrowlhears

# PatrowlHears - भेद्यता खुफिया केंद्र / एक्सप्लॉइट्स

defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
1671 साल पहले
sigma preview

sigma

GitHubsigmahq/sigma

मुख्य Sigma Rule Repository
defensive-toolsioc-managementthreat-feeds-aggregators+9
10.9k8 दिन पहले
gundog preview

gundog

GitHubjangeisbauer/gundog

gundog - माइक्रोसॉफ्ट डिफेंडर में निर्देशित खोज
threat-feeds-aggregatorsinformation-gatheringthreat-intelligence+2
535 साल पहले
ARTIF preview

ARTIF

GitHubcred-club/artif

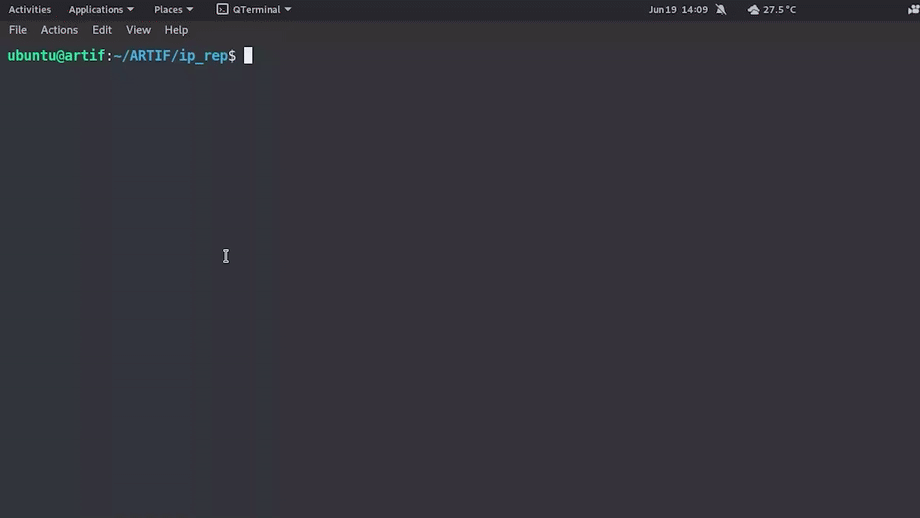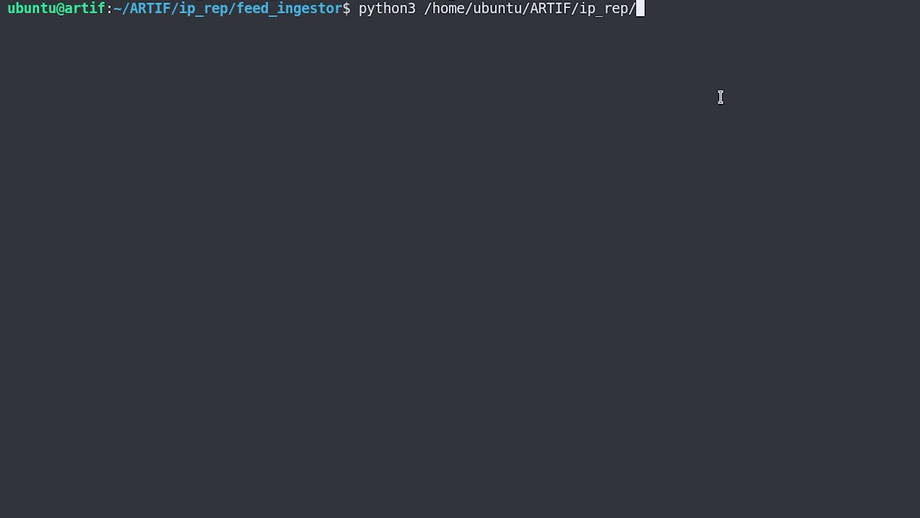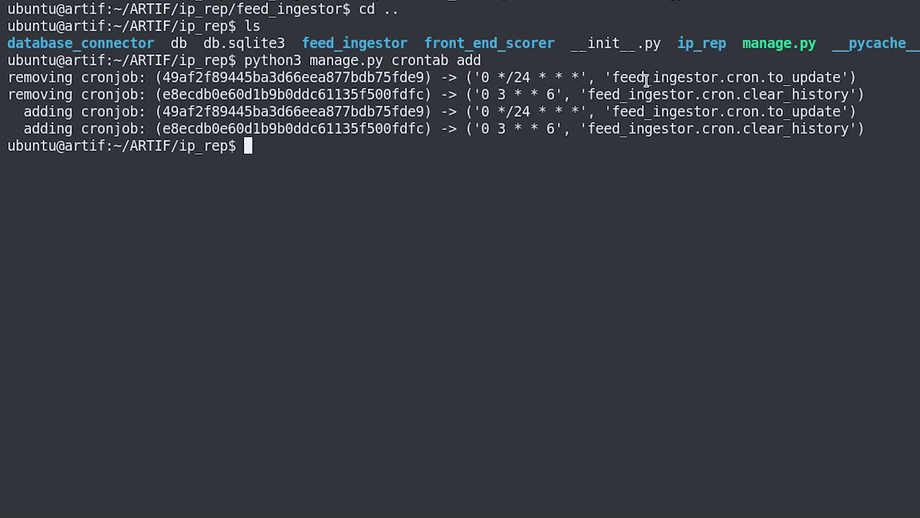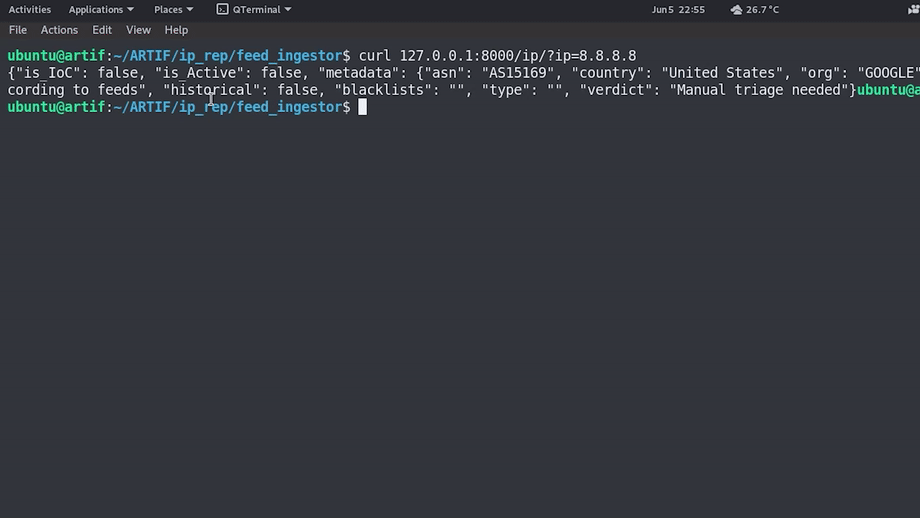
IP प्रतिष्ठा और ऐतिहासिक डेटा के आधार पर खतरों और दुर्भावनापूर्ण वेब ट्रैफिक की पहचान करने के लिए एक उन्नत रीयल-टाइम खतरा खुफिया ढांचा।

ioc-managementreconnaissancethreat-feeds-aggregators+5
2494 साल पहले
crowdsec preview

crowdsec

GitHubcrowdsecurity/crowdsec

ओपन-सोर्स IDS/IPS और WAF इंजन जो लॉग्स और HTTP अनुरोधों का विश्लेषण करके दुर्भावनापूर्ण IPs का पता लगाता है और उन्हें ब्लॉक करता है, रीयल-टाइम खतरा…
defensive-toolsthreat-feeds-aggregatorsids-ips-evasion+6
14.5k20घं 6मि पहले
Sandbox_Scryer preview

Sandbox_Scryer

GitHubpayloadsecurity/sandbox_scryer

सार्वजनिक सैंडबॉक्स विस्फोट रिपोर्टों को पार्स करता है, खतरा शिकार बुद्धिमत्ता उत्पन्न करता है, MITRE ATT&CK के माध्यम से निष्कर्षों को व्यवस्थित…
ioc-managementreconnaissancedynamic-analysis-sandboxing+6
2294 साल पहले
BRIntelcollector preview

BRIntelcollector

GitHubqbitseclabs/brintelcollector

साइबर खतरा खुफिया (CTI) राष्ट्रीय या वैश्विक खतरों के स्रोतों और संकेतकों का उपयोग करते हुए, लेकिन ब्राजील के राष्ट्रीय साक्ष्य या संकेतकों के साथ 🌎
osintthreat-feeds-aggregatorsinformation-gathering+1
811 महीने पहले
iocextract preview

iocextract

GitHubpedramamini/iocextract

निष्क्रिय किया गया Indicator of Compromise (IOC) निकालने वाला।

ioc-managementosintthreat-feeds-aggregators+5
5842 साल पहले
पिछला1…678अगला