
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 nextcloud/security-advisories
👮 नेक्स्टक्लाउड के सुरक्षा परामर्श
 taxiiproject/libtaxii
TAXII संदेशों को संभालने और TAXII सेवाओं को आह्वान करने के लिए एक Python लाइब्रेरी।
 eclecticiq/opentaxii
EclecticIQ द्वारा Python में TAXII सर्वर का कार्यान्वयन
 synacktiv/synacktiv-rules
Synacktiv द्वारा निर्मित Sigma और YARA नियमों की सार्वजनिक रिपॉजिटरी
 aquasecurity/vexhub-crawler
VEX दस्तावेज़ एकत्र करें और VEX Hub अपडेट करें
 aquasecurity/vuln-list-aqua
एक्वा सिक्योरिटी से सुरक्षा सलाहकार
 aquasecurity/secfixes-tracker
से https://gitlab.alpinelinux.org/kaniini/secfixes-tracker से फोर्क किया गया
 aquasecurity/vuln-list-debian
देबियन सुरक्षा ट्रैकर
 aquasecurity/vuln-list-redhat
Red Hat सुरक्षा परामर्श
 mthcht/awesome-lists
SOC/CERT/CTI पहचान और घटना प्रतिक्रिया के लिए खतरा बुद्धिमत्ता फ़ीड, IoC सूचियाँ, YARA नियम और DFIR उपकरण संदर्भों का संकलित भंडार।
 1an0rmus/tekdefense-automater
Automater - IP URL और MD5 OSINT विश्लेषण
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - थ्रेट रिसर्च टूल्स + सार्वजनिक रूप से साझा की गई खुफिया जानकारी और दस्तावेज़

 inquest/threatkb
YARA नियमों और C2 कलाकृतियों (IP, DNS, SSL) के लिए ज्ञान आधार कार्यप्रवाह प्रबंधन (इस समय ALPHA अवस्था में)
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 pedramamini/threatingestor
स्वचालित खतरा खुफिया एकत्रीकरण उपकरण जो कई स्रोतों (OSINT फ़ीड, मैलवेयर रिपोर्ट) से संकेतकों को निकालता और सामान्यीकृत करता है, विश्लेषण और साझा करने…
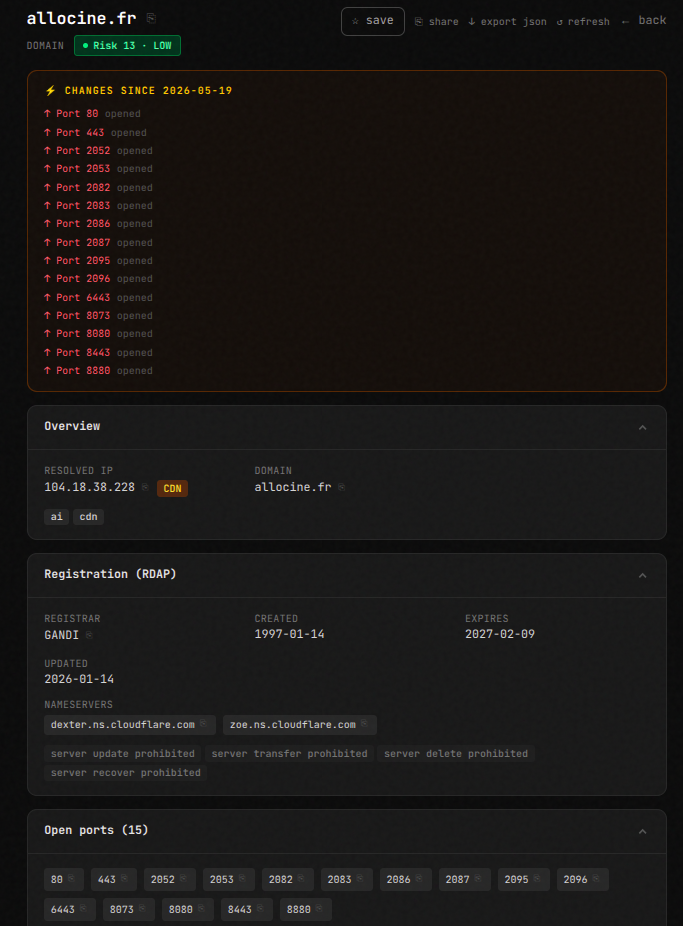 teycir/seekyou
OSINT खुफिया जानकारी किसी भी IP, डोमेन, या ASN पर








