#1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 pr0xylife/qakbot
बैंकिंग ट्रोजन और बॉटनेट पर केंद्रित थ्रेट-इंटेलिजेंस और मैलवेयर-विश्लेषण रिपॉज़िटरी, जिसमें पहचान और रक्षा के लिए IOC, C2 संकेतक और व्यवहारिक…
 taxiiproject/libtaxii
TAXII संदेशों को संभालने और TAXII सेवाओं को आह्वान करने के लिए एक Python लाइब्रेरी।
 synacktiv/synacktiv-rules
Synacktiv द्वारा निर्मित Sigma और YARA नियमों की सार्वजनिक रिपॉजिटरी
 aquasecurity/vuln-list-redhat
Red Hat सुरक्षा परामर्श
 adham504/sentinelthread-forensics
तेज़ गति वाला विंडोज फोरेंसिक ट्राइएज प्लेटफ़ॉर्म जो Hayabusa इंजन को संचालित करता है ताकि कच्चे EVTX लॉग को प्राथमिकता वाली खतरा समयरेखाओं में Sigma…
 certtools/intelmq
IntelMQ आईटी सुरक्षा टीमों के लिए एक समाधान है, जो मैसेज क्यूइंग प्रोटोकॉल का उपयोग करके सुरक्षा फ़ीड को एकत्र और संसाधित करता है।
 jpcertcc/phishurl-list
फ़िशिंग URL डेटासेट JPCERT/CC से
 blevene/bandjacks
साइबर खतरा रक्षा विश्व मॉडलिंग
 fastfire/ioc_attack_esxi_feb_2023
ESXi इंफ्रास्ट्रक्चर पर हुए हमलों से संबंधित उपलब्ध IoCs का संग्रह, जो शुक्रवार, 3 फ़रवरी 2023 तक हुए।
 pedramamini/iocextract
निष्क्रिय किया गया Indicator of Compromise (IOC) निकालने वाला।
 randomuserid/adama
थ्रेट हंटिंग और सुरक्षा एनालिटिक्स के लिए खोज
 inquest/threatkb
YARA नियमों और C2 कलाकृतियों (IP, DNS, SSL) के लिए ज्ञान आधार कार्यप्रवाह प्रबंधन (इस समय ALPHA अवस्था में)
 hackinghippo/log4shell_ioc_ips
log4j / log4shell IoCs को कई स्रोतों से एक बड़ी फ़ाइल में एकत्र किया गया (IPs) और जल्द ही और आ रहे हैं (CVE-2021-44228)
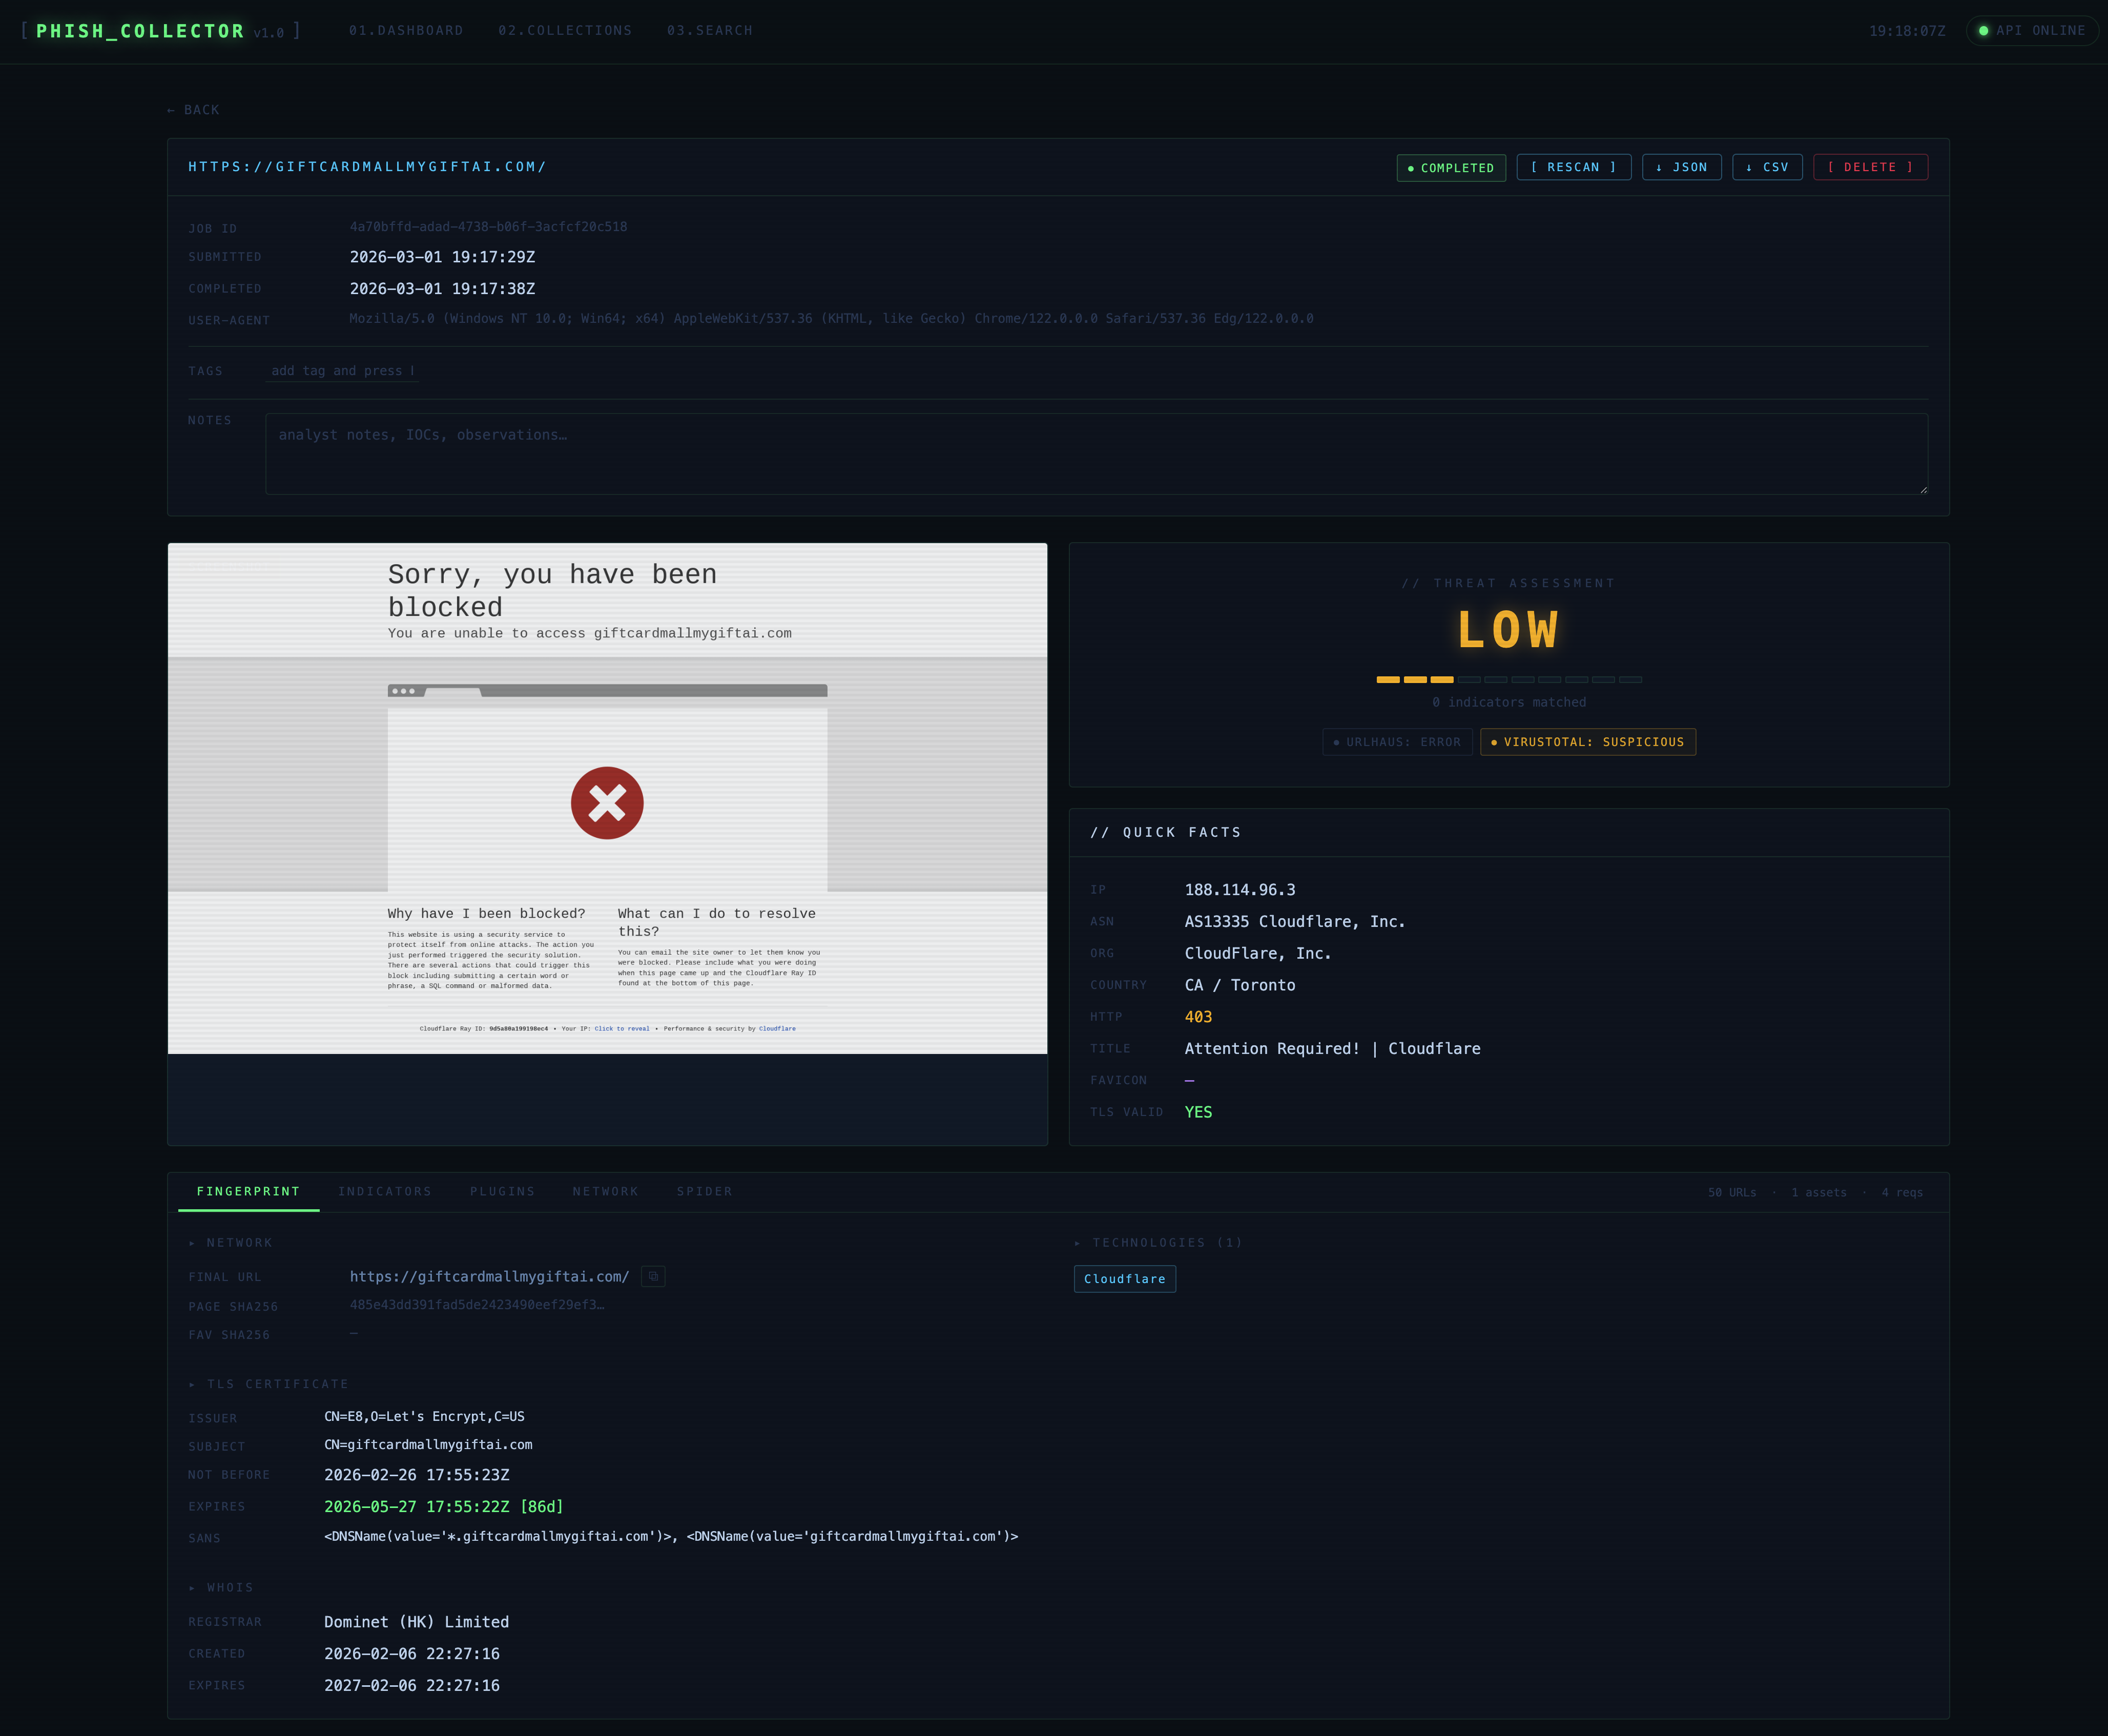 olizimmermann/phishcollector
PhishCollector एक शोध ढांचा है जो फ़िशिंग साइटों को एकत्र करने, विश्लेषण करने और ट्रैक करने के लिए है।
 m4nbat/100_days_of_kql_2026
मेरे 100 days of KQL प्रयास के भाग के रूप में KQL क्वेरी रखने के लिए एक रिपॉजिटरी।
 rollwagen/abusech
abuse.ch के लिए CLI क्लाइंट
 stamusnetworks/scirius
Suricata नियमसेट प्रबंधन, खतरा शिकार, और नियम ट्यूनिंग के लिए वेब इंटरफ़ेस, जिसमें बहु-स्रोत फ़ीड एकत्रीकरण, रूपांतरण और गतिविधि आँकड़े शामिल हैं।