
 #1
विभिन्न स्रोतों से बाहरी खतरे खुफिया फ़ीड का उपभोग करने, एकत्र करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab पाथ ट्रैवर्सल IOC स्कैनर और डिटेक्शन टूलकिट। IOC स्कैनिंग, Sigma, Suricata/Snort, और SIEM डिटेक्शन नियमों के साथ गंभीर…
 fastfire/deepdarkcti
डीप और डार्क वेब से साइबर खतरा खुफिया स्रोतों का संग्रह
 julioliraup/antiphishing
Advanced Phishing Protection: Suricata rulesets open and free
 nomi-sec/nvd-database
📕NVD डेटाबेस
 nextronsystems/iocs
Nextron Threat Research टीम द्वारा विश्लेषण और शोध से प्राप्त समझौता के संकेतक
 mitre-attack/attack-stix-data
MITRE ATT&CK ज्ञानकोश का STIX 2.1 संग्रह, जो enterprise, mobile और ICS खतरे की खुफिया जानकारी के लिए प्रतिद्वंद्वी रणनीति और तकनीकें प्रदान करता है।
 cve-search/cve-search
स्थानीय CVE/CPE भेद्यता डेटाबेस जिसमें खोज, रैंकिंग, वेब इंटरफ़ेस और ऑफ़लाइन भेद्यता विश्लेषण और प्रबंधन के लिए API शामिल है।
 circl/ail-framework
AIL फ्रेमवर्क - विश्लेषण सूचना लीक फ्रेमवर्क। परियोजना https://github.com/ail-project पर स्थानांतरित हो गई है।
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 facebook/threatexchange
डिजिटल नुकसानों से लड़ने के लिए मिलकर काम करने हेतु Trust & Safety उपकरण।
 misp/misp-galaxy
MISP घटनाओं या विशेषताओं (जैसे खतरा अभिनेता) से जोड़ने के लिए क्लस्टर और तत्व
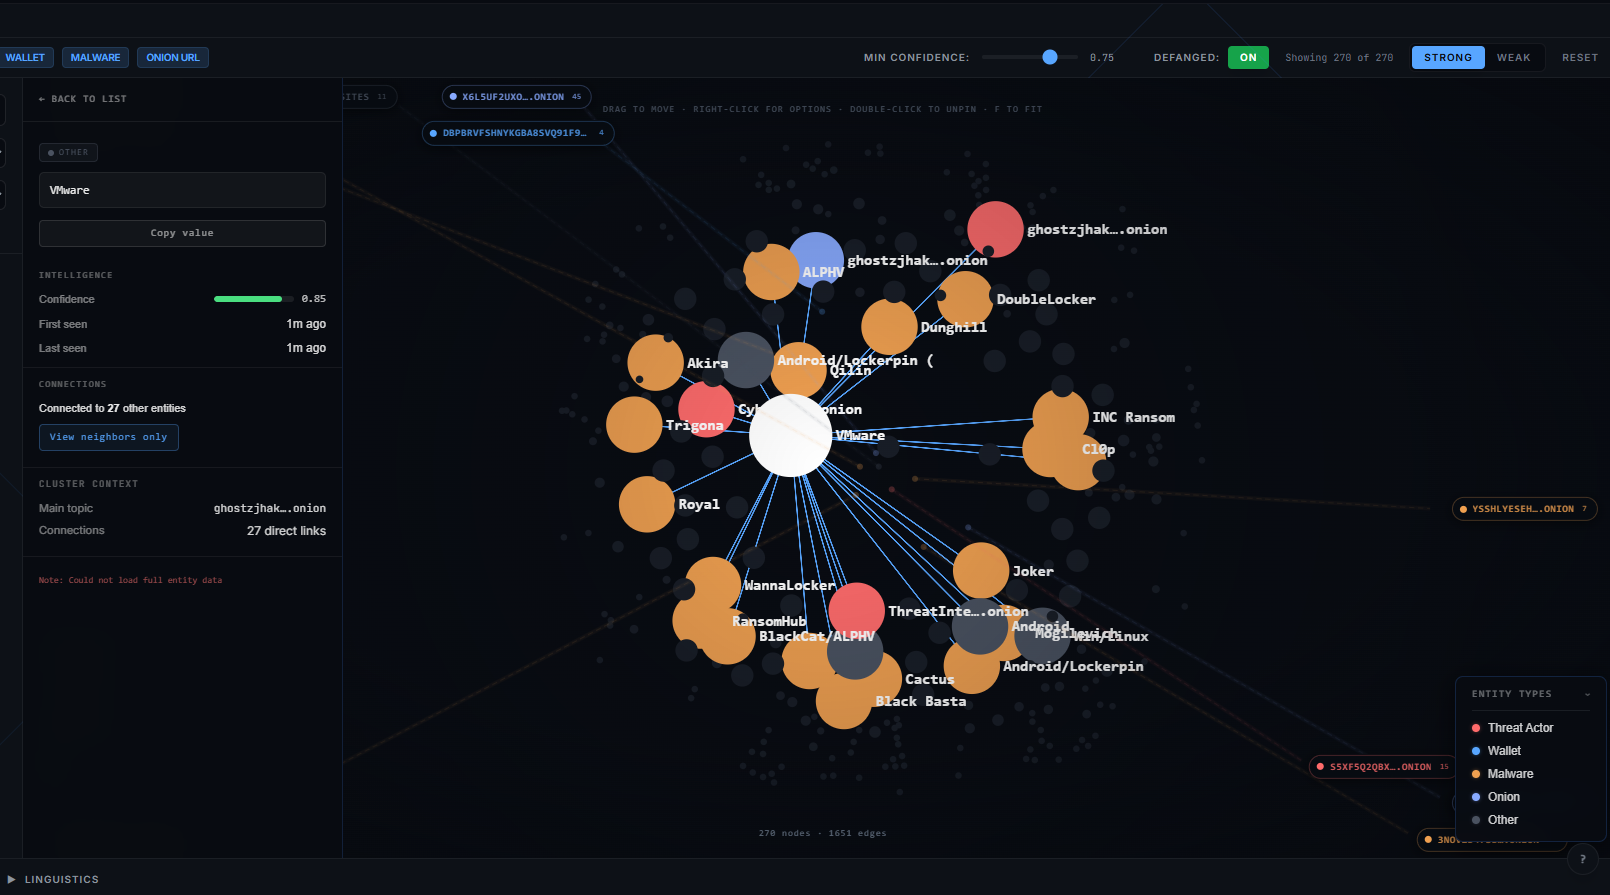 katrielmoses/voidaccess
स्व-होस्टेड डार्क वेब OSINT प्लेटफ़ॉर्म। क्वेरी से ग्राफ़ तक 13 चरणों में स्वचालित थ्रेट इंटेलिजेंस। Recorded Future, DarkOwl और Flare का निःशुल्क…
 ransomlook/ransomlook
एक और Ransomware गिरोह ट्रैकर
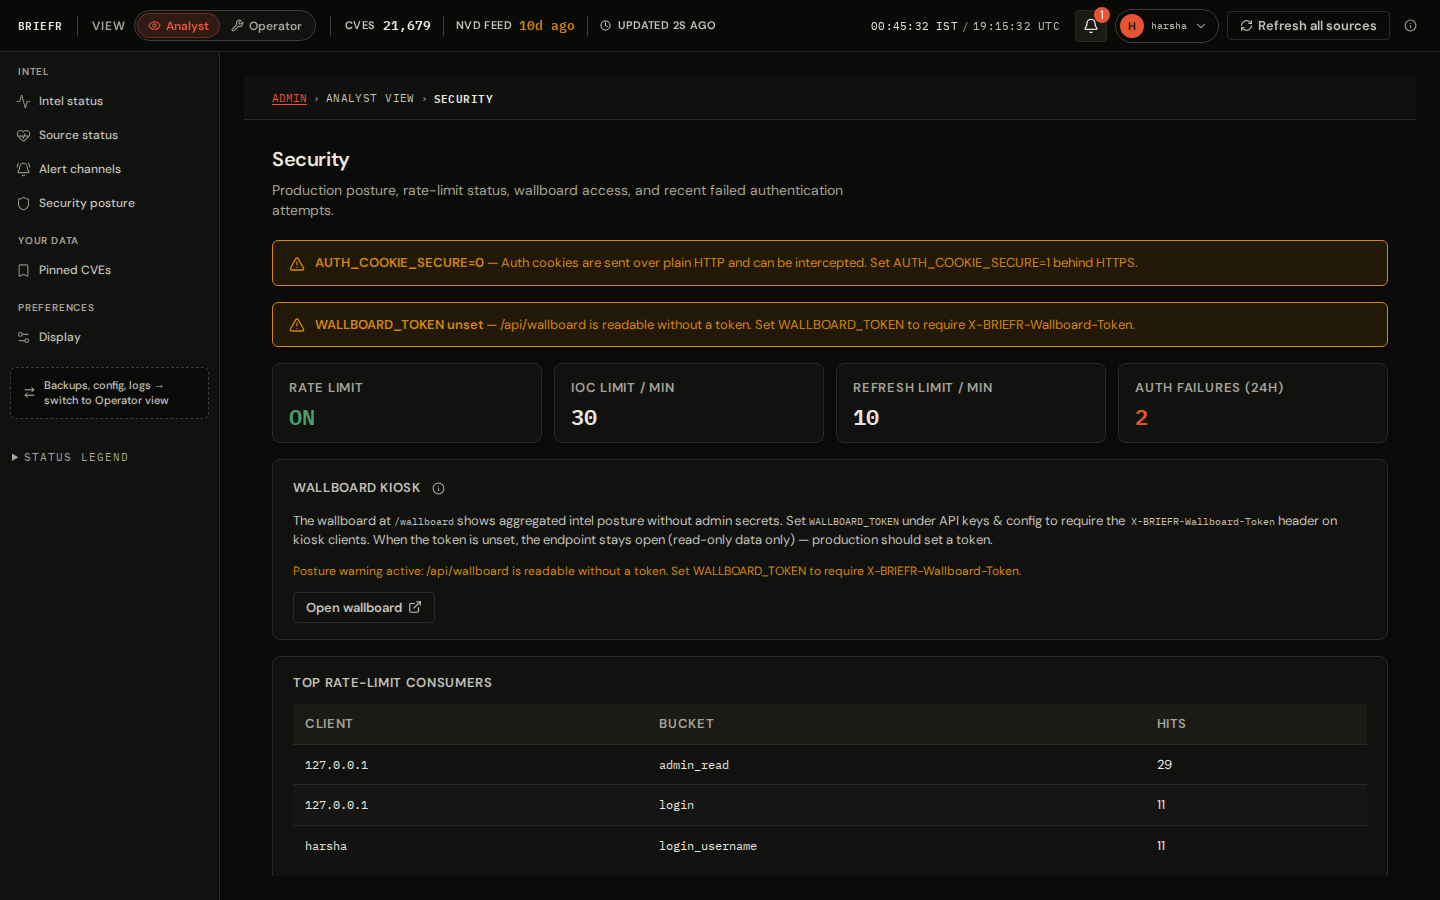 soldier0x0/briefr
ओपन वल्नरेबिलिटी इंटेलिजेंस प्लेटफ़ॉर्म, एक डैशबोर्ड में एकत्रित इंटेल, सहसंबंध और IOC लुकअप के साथ, पूर्णतः स्व-होस्टेड। सभी संसाधन ओपन और निःशुल्क…
 yeti-platform/yeti
आपकी रोज़मर्रा की खतरा खुफिया जानकारी

 wiz-sec-public/wiz-research-iocs
Wiz Research द्वारा एकत्रित, खतरे का पता लगाने, हंटिंग और घटना प्रतिक्रिया वर्कफ़्लो के लिए समझौता संकेतकों (indicators of compromise) का क्यूरेटेड…
 mfmokbel/crawlector
Crawlector एक खतरा शिकार ढाँचा है जो वेबसाइटों पर दुर्भावनापूर्ण वस्तुओं की स्कैनिंग के लिए डिज़ाइन किया गया है।



