
 #1
सुरक्षा खामियों को खोजने के लिए निष्पादन के बिना स्रोत कोड की जांच के उपकरण।
Kitploit अनुशंसित

 checkmarx/kics
इन्फ्रास्ट्रक्चर-एज़-कोड के लिए एक स्थैतिक विश्लेषण स्कैनर जो Terraform, Kubernetes, CloudFormation और 20+ IaC प्लेटफॉर्म में सुरक्षा कमजोरियों,…
 microsoft/applicationinspector
एक स्रोत कोड विश्लेषक जो रुचि की विशेषताओं और अन्य विशेषताओं को उजागर करने के लिए बनाया गया है, ताकि प्रश्न 'कोड में क्या है?' का तुरंत उत्तर देने के…
 owasp/devsecopsguideline
OWASP DevSecOps Guideline हमें सुरक्षा को विकास पाइपलाइन के एक भाग के रूप में शामिल करने में मदद कर सकता है।
 bearer/bearer
कोड सुरक्षा स्कैनिंग टूल (SAST) जो सुरक्षा और गोपनीयता जोखिमों को खोजने, फ़िल्टर करने और प्राथमिकता देने के लिए है।
 kadenzipfel/smart-contract-vulnerabilities
स्मार्ट कॉन्ट्रैक्ट कमजोरियों का एक संग्रह, साथ ही रोकथाम के तरीके
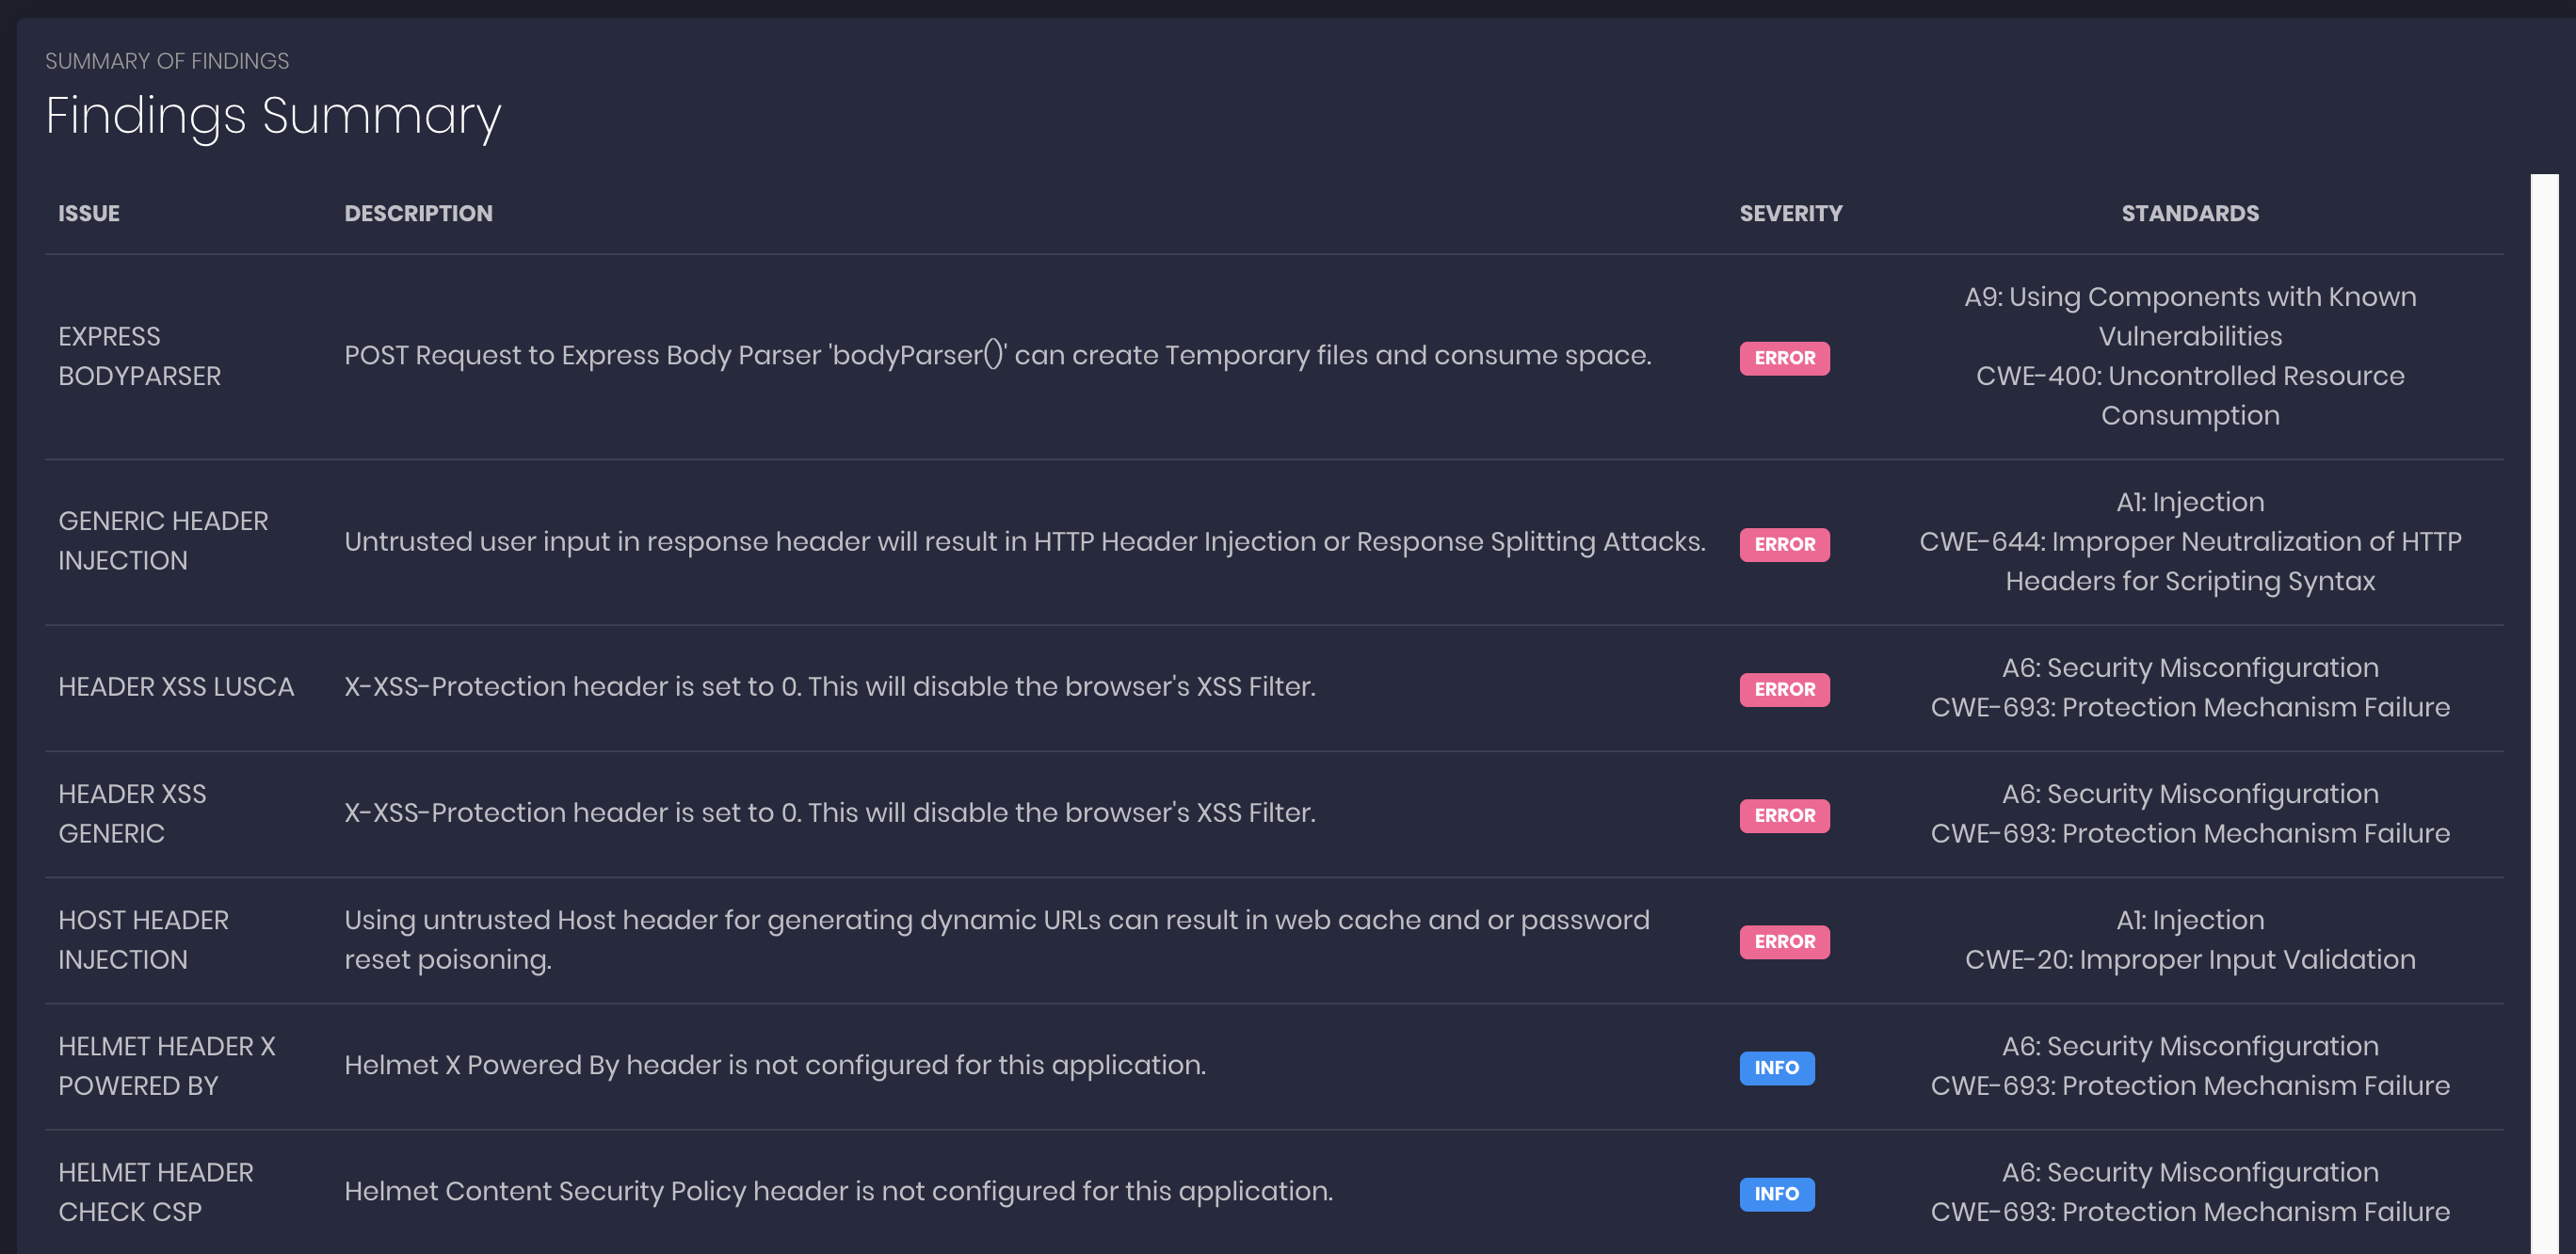 ajinabraham/nodejsscan
nodejsscan Node.js अनुप्रयोगों के लिए एक स्थिर सुरक्षा कोड स्कैनर है।
 wireghoul/graudit
grep rough audit - स्रोत कोड ऑडिटिंग उपकरण
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
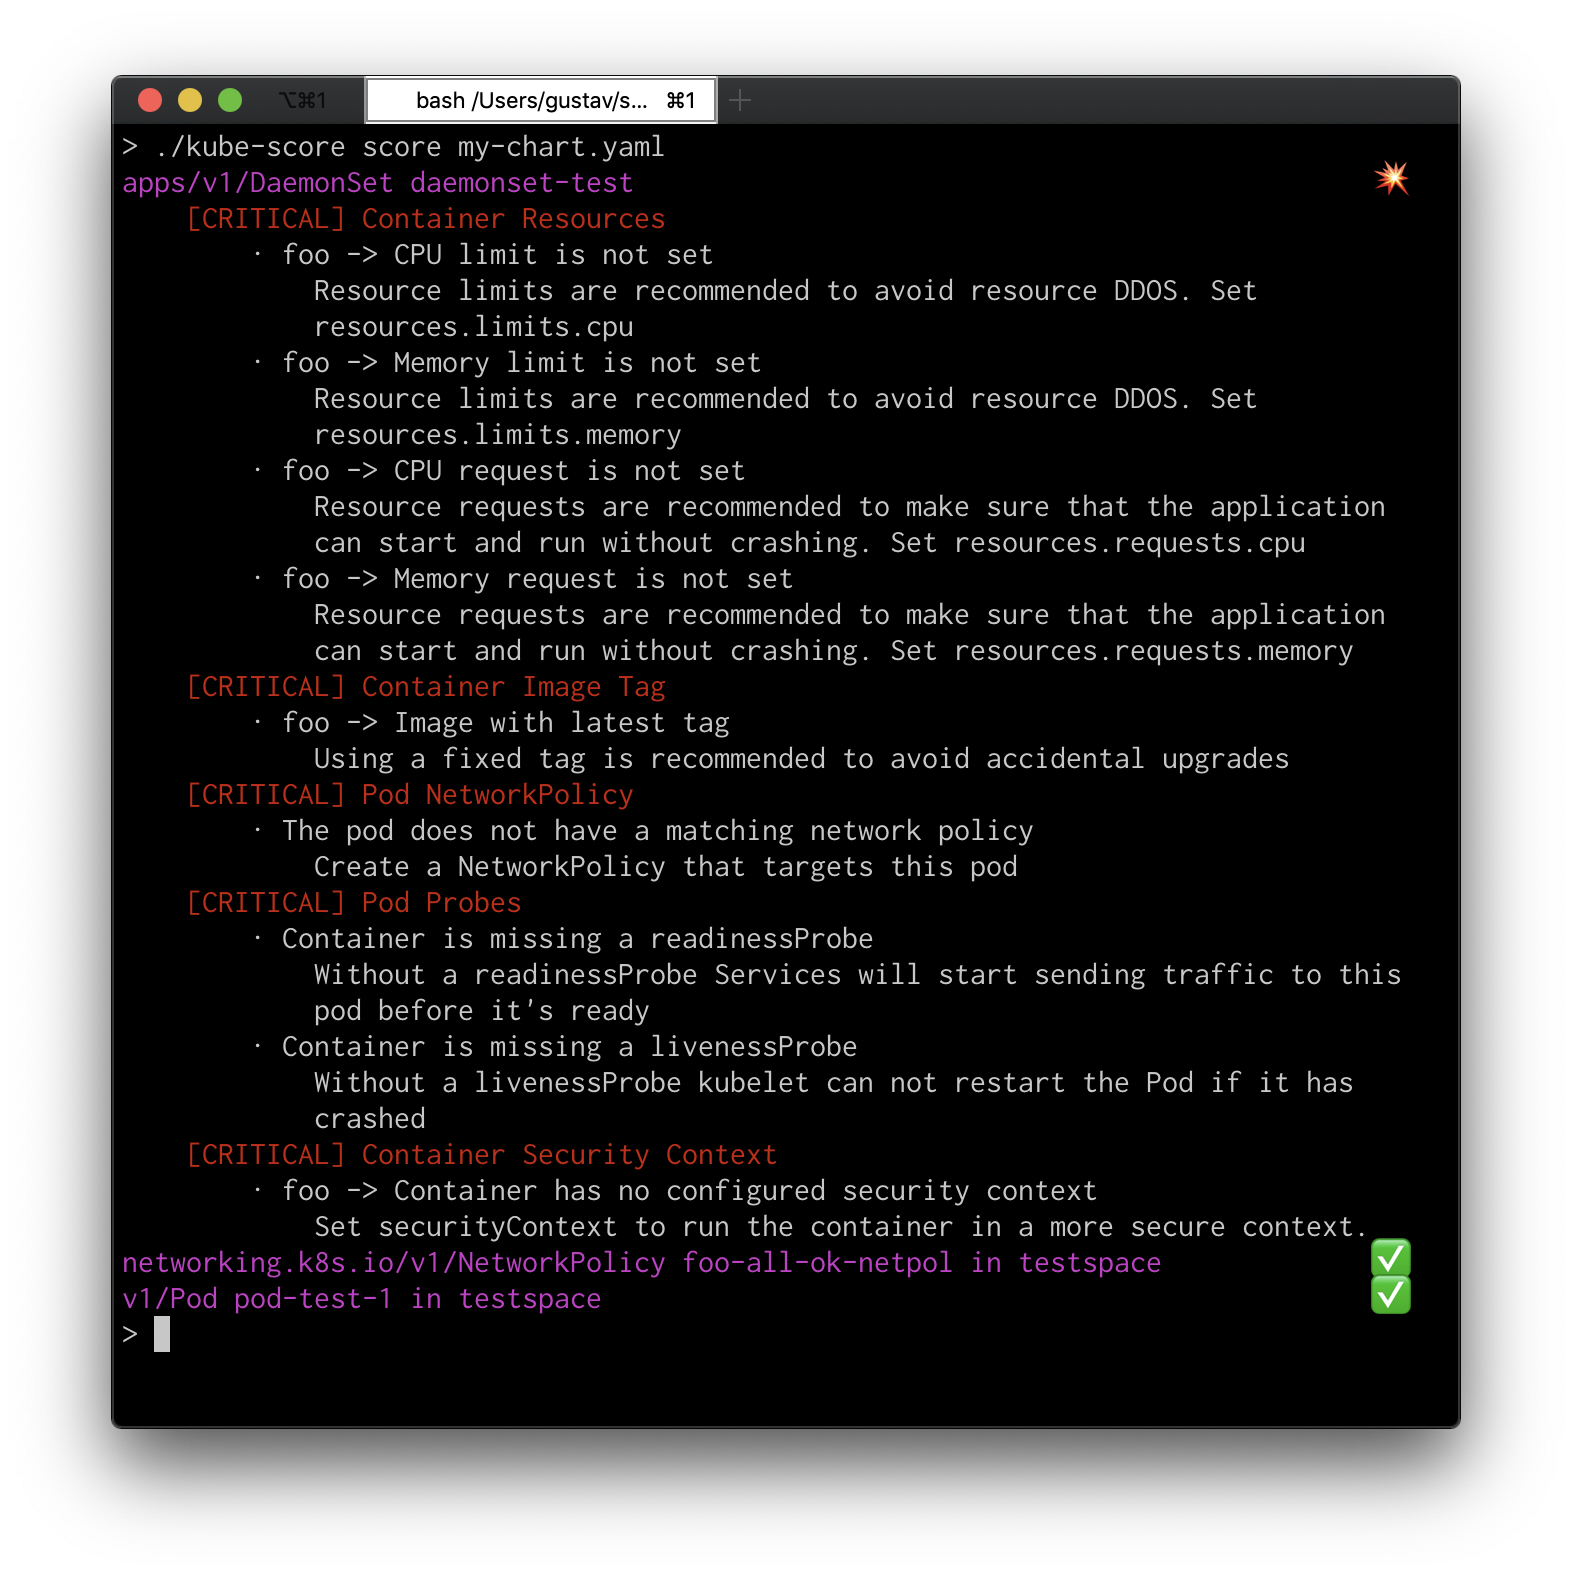 zegl/kube-score
Kubernetes ऑब्जेक्ट विश्लेषण बेहतर विश्वसनीयता और सुरक्षा के लिए सिफारिशों के साथ। kube-score आपके Kubernetes YAML और Charts में डाउनटाइम और बग को…
 controlplaneio/kubesec
Kubernetes संसाधनों के लिए सुरक्षा जोखिम विश्लेषण
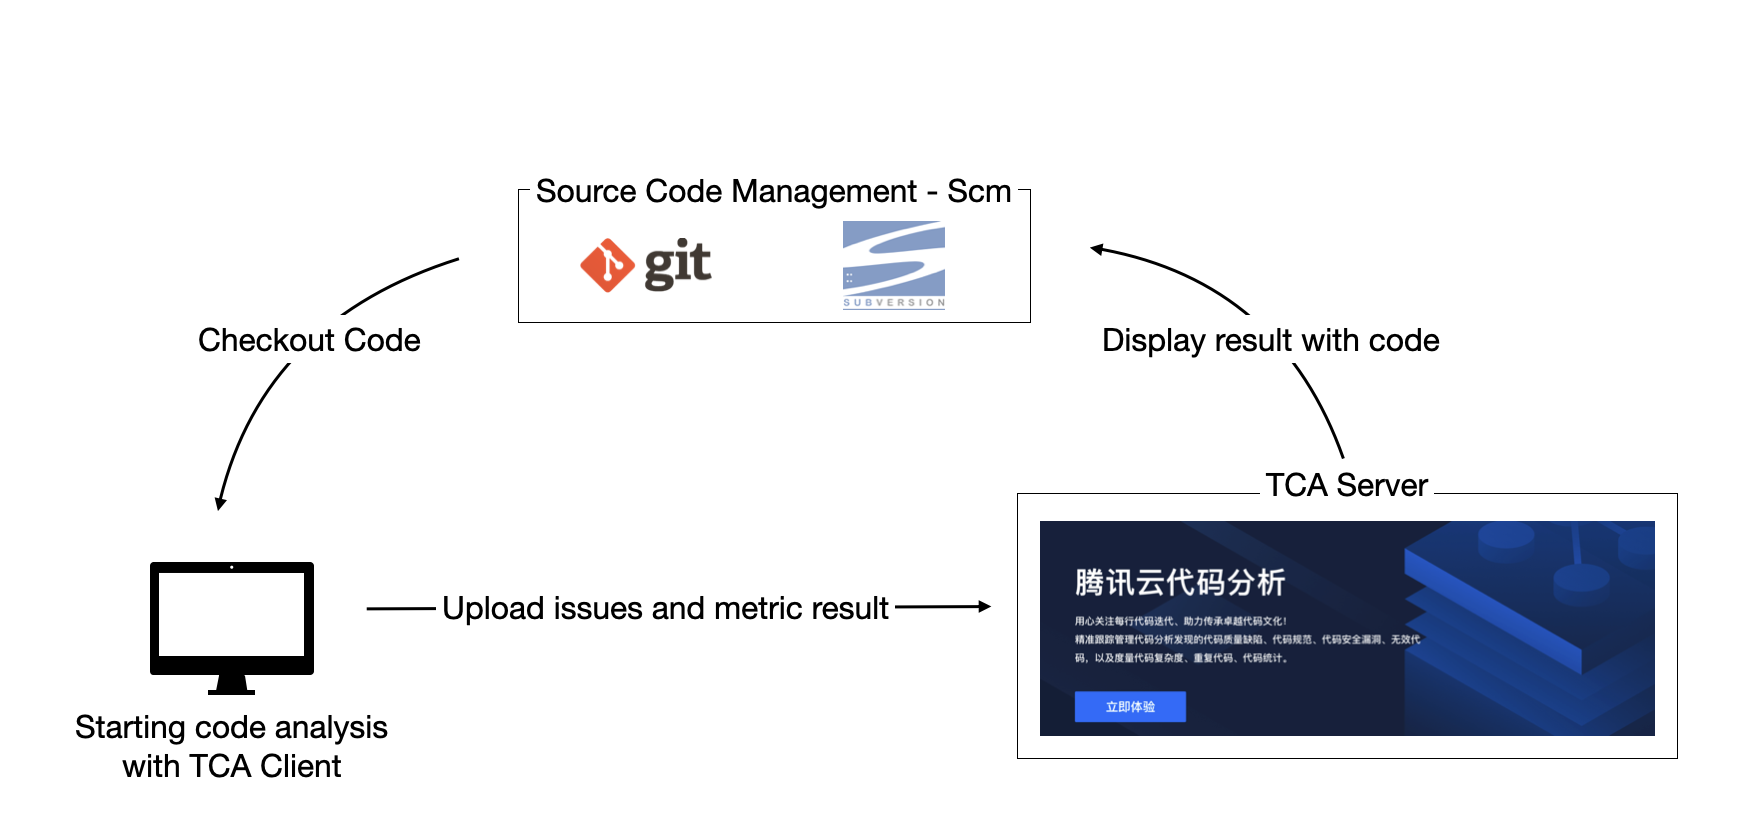 tencent/codeanalysis
एंटरप्राइज़-ग्रेड स्थैतिक कोड विश्लेषण प्लेटफ़ॉर्म जो बहु-भाषा समर्थन, सुरक्षा भेद्यता का पता लगाने, कोड गुणवत्ता मेट्रिक्स और निरंतर निगरानी के लिए…
 python-security/pyt
पायथन वेब अनुप्रयोगों में सुरक्षा कमजोरियों का पता लगाने के लिए एक स्थैतिक विश्लेषण उपकरण
 behisecc/vibesec-skill
यह कौशल क्लाउड को सुरक्षित कोड लिखने और सामान्य कमजोरियों को रोकने में मदद करता है।
 0xdea/semgrep-rules
भेद्यता अनुसंधान की सुविधा के लिए मेरे Semgrep नियमों का संग्रह।
 zupit/horusec
Horusec एक खुला स्रोत उपकरण है जो आपके प्रोजेक्ट में केवल एक कमांड से कमजोरियों की पहचान को बेहतर बनाता है।
 nealbridges/vulnhunter
एजेंटिक AI सुरक्षा स्कैनर जो स्रोत कोड पर हमलावर की तरह तर्क करता है, निष्पादन योग्य PoC के साथ शोषण योग्य खामियों की पुष्टि करता है, और hunt, fix,…
 stelligent/cfn_nag
CloudFormation टेम्पलेट्स के लिए लिंटिंग टूल
 pantheon-security/medusa
AI-प्रथम सुरक्षा स्कैनर। v2026.7 में नया: Claude Code समझौता पहचान — क्लोन करने से पहले .claude/ हुक, अनुमतियाँ और स्किल्स की जाँच करें — साथ ही एक…





