
 #1
सुरक्षा खामियों को खोजने के लिए निष्पादन के बिना स्रोत कोड की जांच के उपकरण।
Kitploit अनुशंसित
 whitesquirrell/c0devari4nt
एक वेरिएंट विश्लेषण और विज़ुअलाइज़ेशन टूल जो समान कमजोरियों के लिए कोडबेस को स्कैन करता है
 nccgroup/secretscrub
स्टैटिक विश्लेषण उपकरणों से प्राप्त SARIF आउटपुट को प्रोसेस करके सोर्स कोड में हार्ड-कोडेड सीक्रेट्स का पता लगाता है और उन्हें रेडैक्ट करता है, जिससे…
 stelligent/cfn_nag
CloudFormation टेम्पलेट्स के लिए लिंटिंग टूल
 controlplaneio/kubesec
Kubernetes संसाधनों के लिए सुरक्षा जोखिम विश्लेषण
 facebook/infer
Java, C, C++, और Objective-C के लिए एक स्थैतिक विश्लेषक
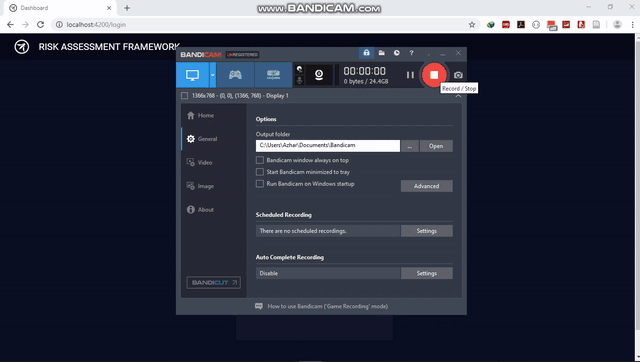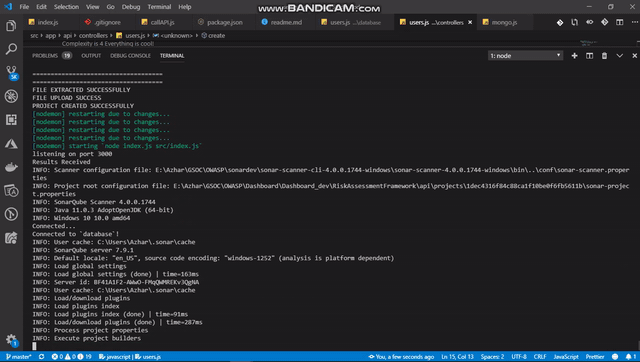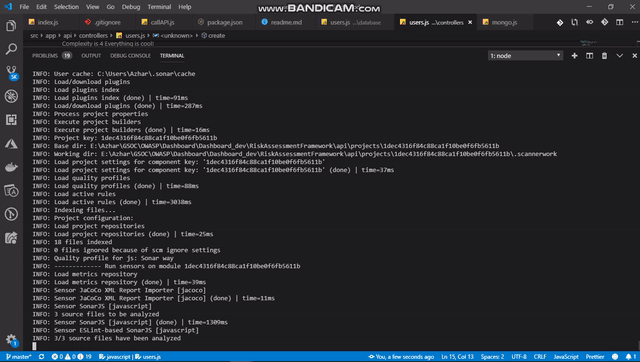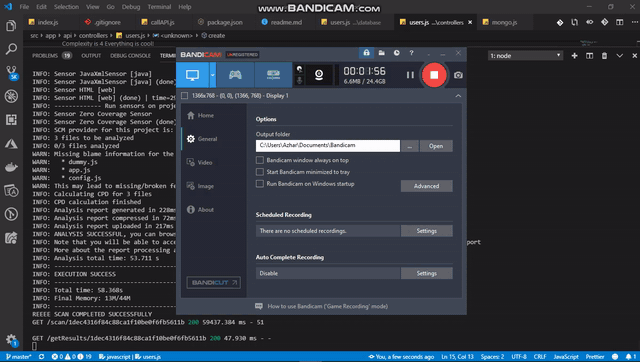 owasp/riskassessmentframework
सुरक्षित कोडिंग फ्रेमवर्क
 cc1a2b/jshunter
jshunter एक कमांड-लाइन टूल है जो JavaScript फ़ाइलों का विश्लेषण करने और endpoints निकालने के लिए डिज़ाइन किया गया है। यह टूल संवेदनशील डेटा, जैसे कि…
 zupit/horusec
Horusec एक खुला स्रोत उपकरण है जो आपके प्रोजेक्ट में केवल एक कमांड से कमजोरियों की पहचान को बेहतर बनाता है।
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
CVE-2026-56158 के लिए पाँच .NET डिसीरियलाइज़ेशन पेलोड प्रारूप उत्पन्न करता है, उन्हें HTTP/SOAP/JSON एंडपॉइंट्स के माध्यम से वितरित करता है, और इसमें…
 roninforge/roninforge-hono
Hono v4 (TypeScript एज वेब फ्रेमवर्क) के लिए Cursor प्लगइन। BAD/CORRECT जोड़ियों के साथ 59 LLM रिग्रेशन। hono ^4.12.19 पर पिन किया गया…
 minhhk68/cve-2026-13158
Everest Toolkit WordPress प्लगइन (<= 1.2.3) में Admin+ मनमाना फ़ाइल अपलोड से रिमोट कोड एक्ज़ीक्यूशन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और…
 sassoftware/shiro
CVE-2026-49268 — एक LDAP इंजेक्शन प्रमाणीकरण बायपास भेद्यता का विश्लेषण और उपचार
 tenable/terrascan
क्लाउड नेटिव इन्फ्रास्ट्रक्चर प्रावधान करने से पहले जोखिम को कम करने के लिए इन्फ्रास्ट्रक्चर ऐज़ कोड में अनुपालन और सुरक्षा उल्लंघनों का पता लगाएं।
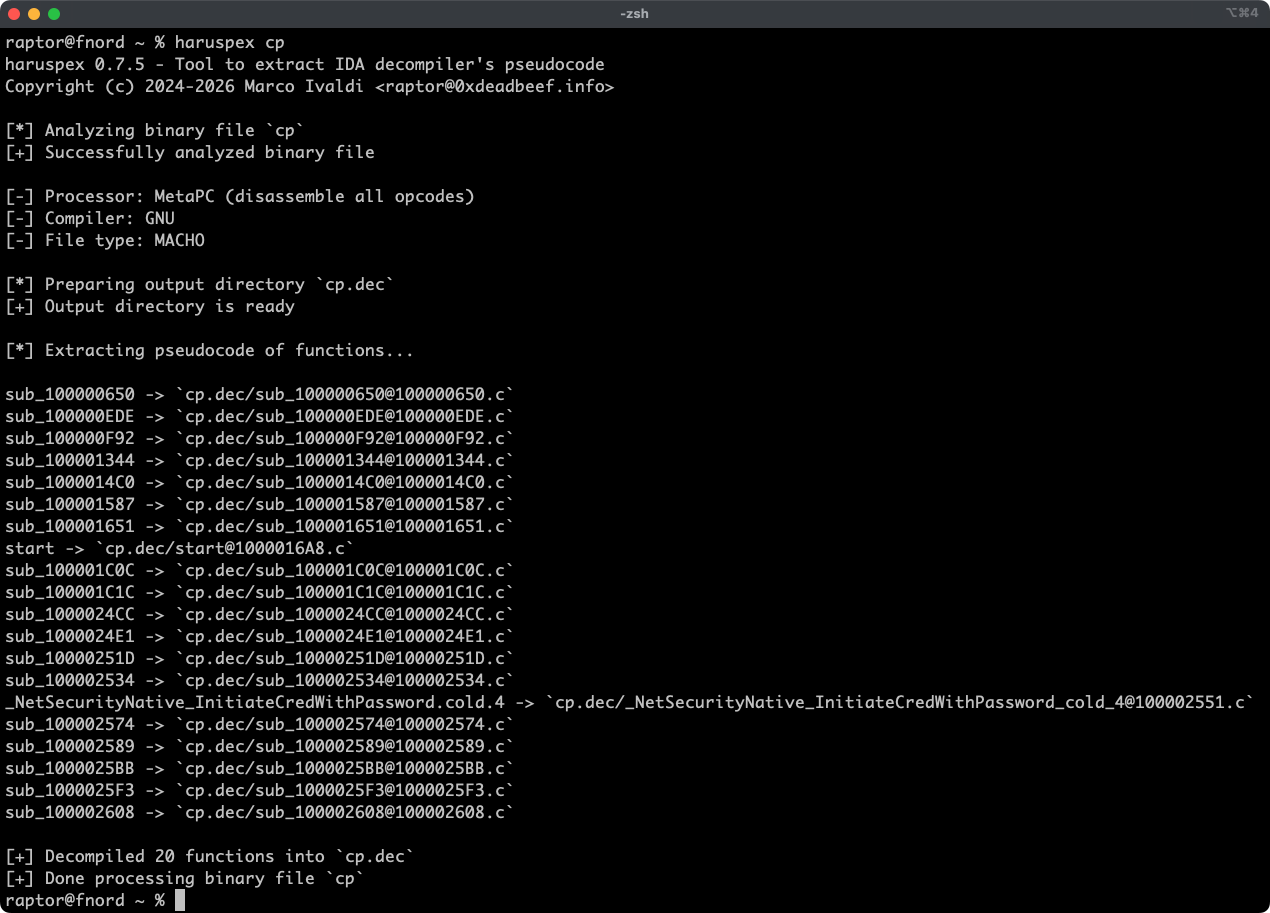 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 xoreaxeaxeax/schrodingers-toctou
कंपाइलर-निर्मित मेमोरी लोड का पता लगाएं जो सुरक्षित C को TOCTOU कमजोरियों में बदल देते हैं। इसमें स्वचालित सोर्स ऑडिट, Unicorn-आधारित बाइनरी…
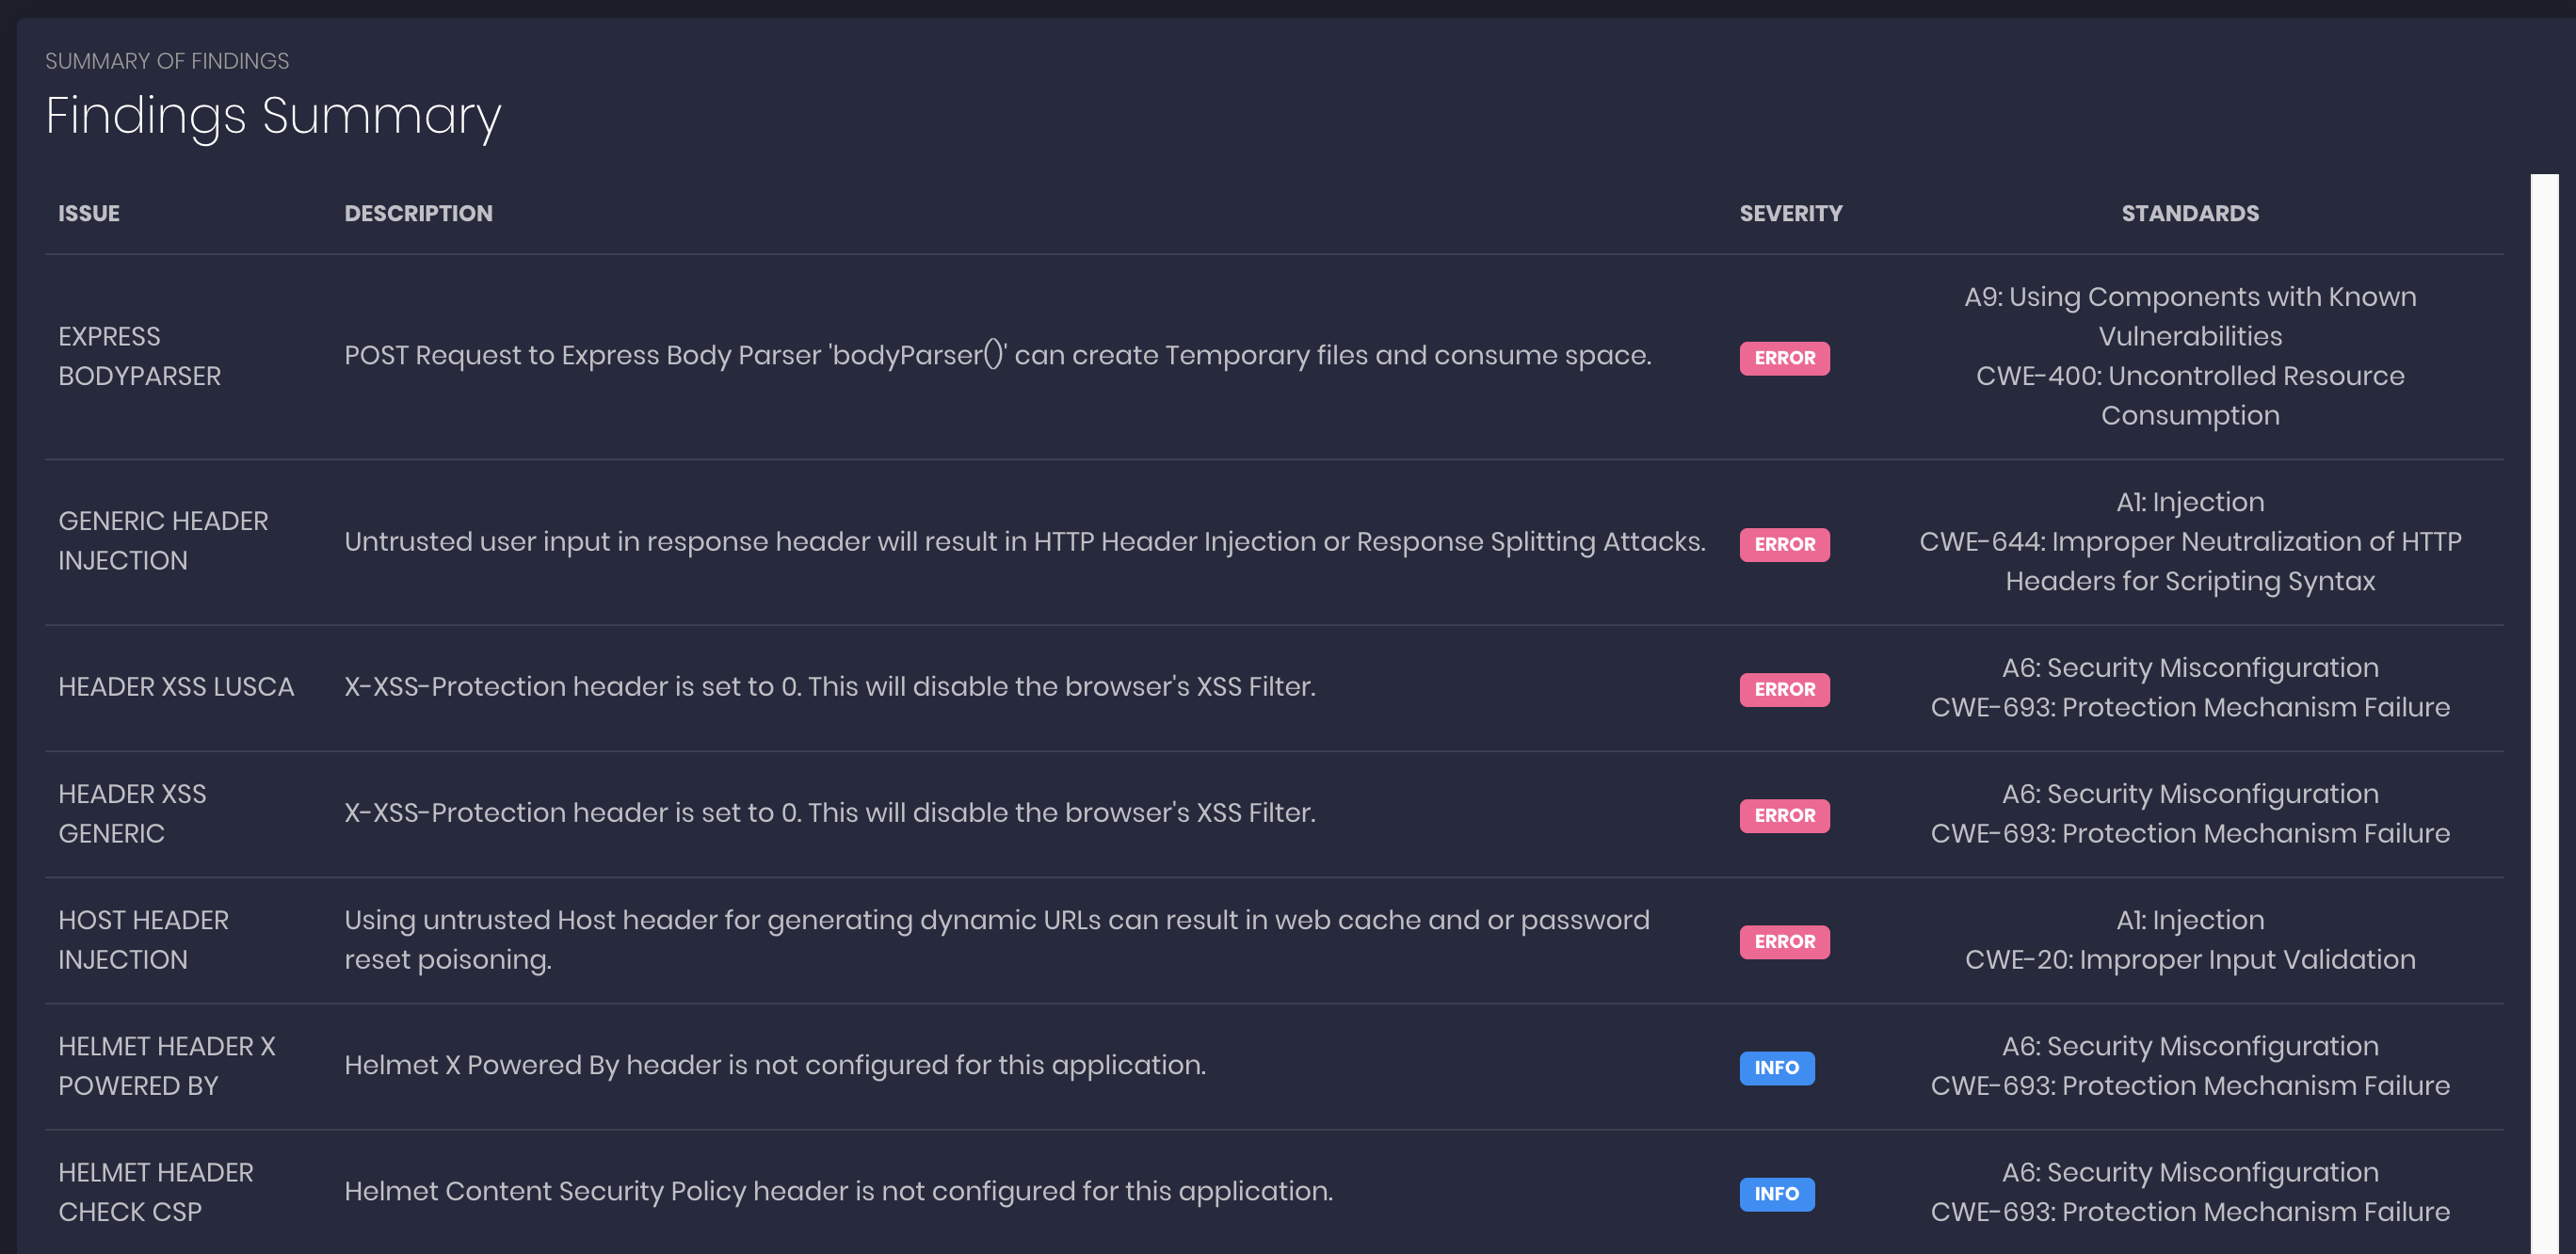 ajinabraham/nodejsscan
nodejsscan Node.js अनुप्रयोगों के लिए एक स्थिर सुरक्षा कोड स्कैनर है।
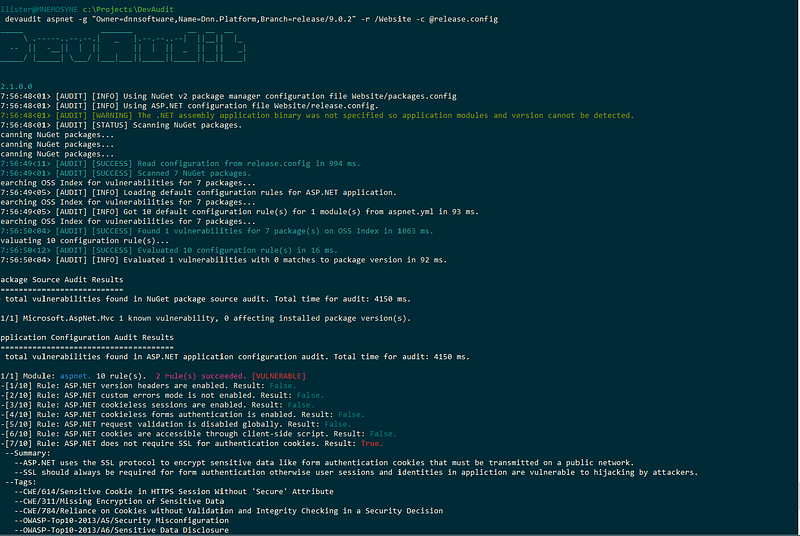 sonatype-nexus-community/devaudit
Open-source, cross-platform, multi-purpose security auditing tool
 xs2024770/cve-2024-57521-ruoyi-sqli
RuoYi-Vue के जनरेटर मॉड्यूल में प्रमाणित SQL इंजेक्शन, CVE-2024-57521 का स्टैटिक कोड ऑडिट, सोर्स-टू-सिंक विश्लेषण और %0b फ़िल्टर बायपास PoC के साथ।






