 sonatype-nexus-community/devaudit
Open-source, cross-platform, multi-purpose security auditing tool

नोट: DevAudit OSS Index डेटाबेस का उपयोग करता है, जिसमें कुछ दर सीमाएं हैं। यदि आप देखते हैं कि आप सीमा तक पहुँच रहे हैं तो कृपया एक मुद्दा उठाएं। प्रमाणित उपयोगकर्ताओं को उच्च सीमा मिलती है, और हम जल्द ही DevAudit में प्रमाणीकरण लागू कर रहे हैं। अधिकांश गैर-प्रमाणित उपयोगकर्ता शायद कई उपयोग मामलों के लिए सीमा पर ध्यान नहीं देंगे। यह आमतौर पर केवल बड़ी परियोजनाओं या उच्च परियोजना वॉल्यूम में ही प्रभावी होता है।
नवीनतम रिलीज़ रिलीज़ पृष्ठ से प्राप्त करें।

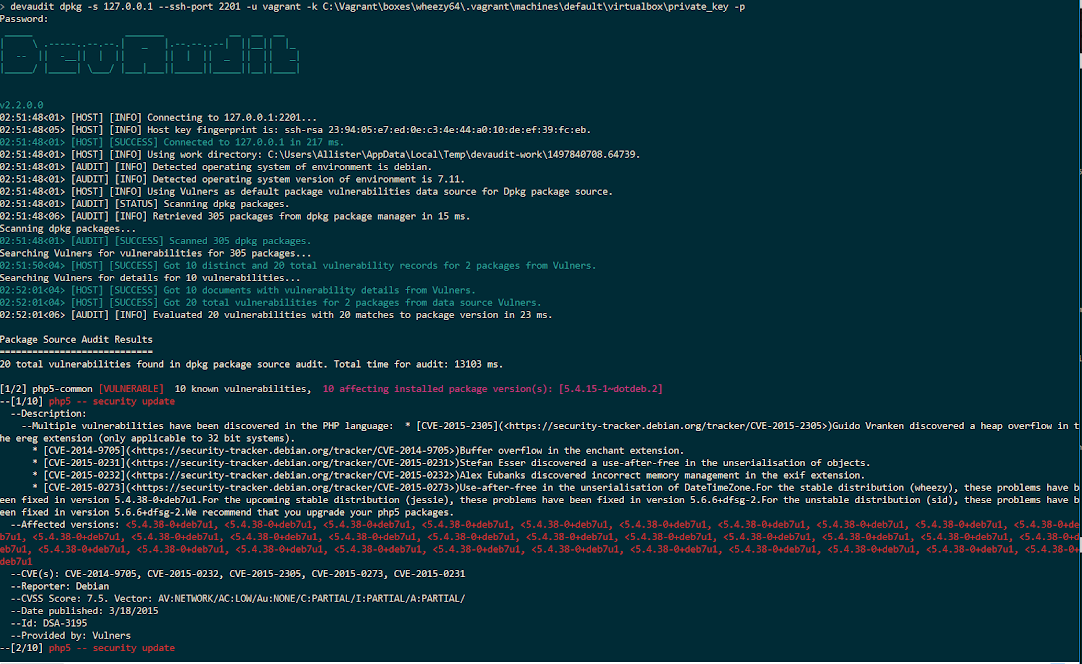
DevAudit एक ओपन-सोर्स, क्रॉस-प्लेटफ़ॉर्म, बहुउद्देशीय सुरक्षा लेखापरीक्षा उपकरण है जो डेवलपर्स और DevOps तथा DevSecOps अपनाने वाली टीमों के लिए लक्षित है, जो समाधान स्टैक के कई स्तरों पर सुरक्षा भेद्यताओं का पता लगाता है। DevAudit लेखापरीक्षा क्षमताओं की एक विस्तृत श्रृंखला प्रदान करता है जो सॉफ्टवेयर विकास जीवन-चक्र में सुरक्षा प्रथाओं और सुरक्षा लेखापरीक्षा के कार्यान्वयन को स्वचालित करता है। DevAudit आपके ऑपरेटिंग सिस्टम और एप्लिकेशन पैकेज निर्भरताओं, एप्लिकेशन और एप्लिकेशन सर्वर कॉन्फ़िगरेशन, और एप्लिकेशन कोड को स्कैन कर सकता है, ताकि संभावित भेद्यताओं की पहचान की जा सके, जो OSS Index और Vulners जैसे प्रदाताओं द्वारा एकत्रित डेटा पर आधारित होती हैं, जो नेशनल वल्नरेबिलिटी डेटाबेस (NVD) CVE डेटा फीड, डेबियन सिक्योरिटी एडवाइज़री डेटा फीड, ड्रुपल सिक्योरिटी एडवाइज़री, और कई अन्य स्रोतों से प्राप्त होती हैं।
DevAudit डेवलपर्स को वेब एप्लिकेशन विकास के लिए OWASP Top 10 में से कम से कम 4 जोखिमों को संबोधित करने में मदद करता है:
साथ ही MITRE द्वारा CWE शब्दकोश में वर्गीकृत जोखिम जैसे CWE-2 पर्यावरण और CWE-200 सूचना प्रकटीकरण
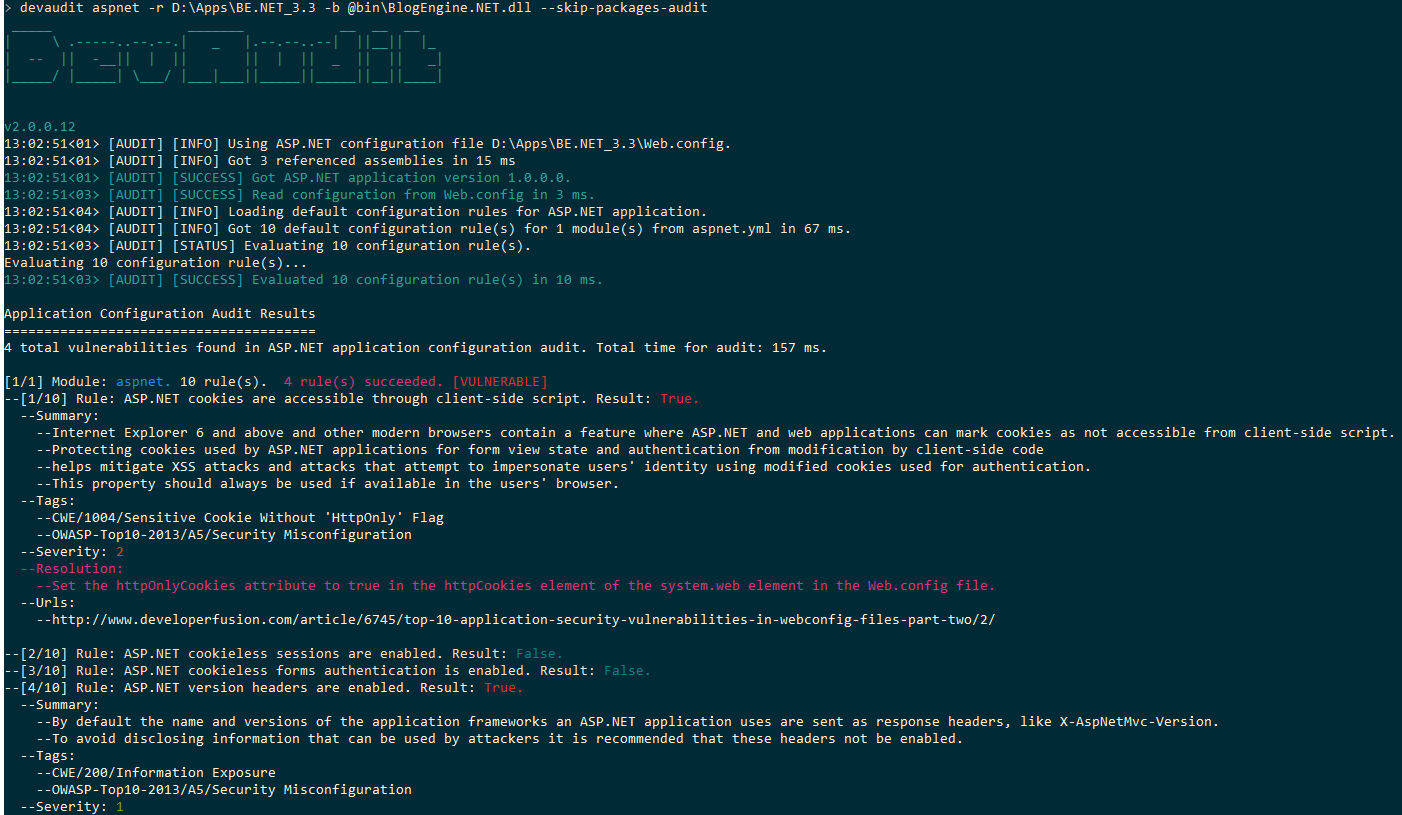 जैसे-जैसे विकास आगे बढ़ता है और इसकी क्षमताएं परिपक्व होती हैं, DevAudit OWASP Top 10 और CWE सूचियों पर अन्य जोखिमों जैसे इंजेक्शन और XSS को भी संबोधित करने में सक्षम होगा। वेब, क्लाउड और वितरित मल्टी-यूज़र एप्लिकेशनों पर ध्यान केंद्रित करने के साथ, आज सॉफ्टवेयर विकास एक जटिल मामला बन गया है, जहां सुरक्षा मुद्दे और संभावित भेद्यताएं उस स्टैक के सभी स्तरों पर उत्पन्न होती हैं जिन पर डेवलपर्स एप्लिकेशन वितरित करने के लिए निर्भर करते हैं। DevAudit का लक्ष्य समाधान स्टैक के सभी स्तरों पर विकास सुरक्षा समीक्षाओं और सर्वोत्तम प्रथाओं के कार्यान्वयन को स्वचालित करने के लिए एक मंच प्रदान करना है, चाहे वह लाइब्रेरी पैकेज निर्भरताओं से लेकर एप्लिकेशन और सर्वर कॉन्फ़िगरेशन तक और स्रोत कोड तक हो।
क्रॉस-प्लेटफ़ॉर्म जिसमें Docker इमेज भी उपलब्ध है। DevAudit Windows और Linux पर चलता है, और *BSD, Mac और ARM Linux समर्थन की योजना है। DevAudit चलाने के लिए केवल .NET या Mono का एक अद्यतित संस्करण आवश्यक है। एक DevAudit Docker इमेज को Docker Hub से खींचा जा सकता है और Mono स्थापित किए बिना चलाया जा सकता है।
CLI इंटरफ़ेस। DevAudit में एक CLI इंटरफ़ेस है जिसमें गैर-संवादात्मक आउटपुट का विकल्प है, और इसे आसानी से CI बिल्ड पाइपलाइनों या डेवलपर IDE में पोस्ट-बिल्ड कमांड-लाइन कार्यों के रूप में एकीकृत किया जा सकता है। कोर ऑडिट लाइब्रेरी के IDE GUI में एकीकरण पर काम पहले ही शुरू हो चुका है, जिसमें Audit.Net Visual Studio एक्सटेंशन शामिल है।
लगातार अद्यतन भेद्यता डेटा। DevAudit बैकएंड डेटा प्रदाताओं जैसे OSS Index और Vulners का उपयोग करता है, जो सुरक्षा डेटा फीड और स्रोतों की एक विस्तृत श्रृंखला जैसे NVD CVE फीड, ड्रुपल सिक्योरिटी एडवाइज़री आदि से संकलित लगातार अद्यतन भेद्यता डेटा प्रदान करते हैं। vFeed और Libraries.io जैसे अतिरिक्त भेद्यता और पैकेज डेटा प्रदाताओं के लिए समर्थन जोड़ा जाएगा।
ऑपरेटिंग सिस्टम और विकास पैकेज निर्भरताओं का लेखापरीक्षा। DevAudit Windows एप्लिकेशन और Windows MSI, Chocolatey और OneGet के माध्यम से स्थापित पैकेजों के साथ-साथ Dpkg, RPM और YUM के माध्यम से स्थापित डेबियन, Ubuntu और CentOS Linux पैकेजों का लेखापरीक्षा करता है, ताकि एप्लिकेशन और पैकेजों के विशिष्ट संस्करणों के लिए रिपोर्ट की गई भेद्यताओं की जांच की जा सके। विकास पैकेज निर्भरताओं और लाइब्रेरीज़ के लिए DevAudit .NET के लिए NuGet v2 निर्भरताओं, nodejs के लिए Yarn/NPM और Bower निर्भरताओं, और PHP के लिए Composer पैकेज निर्भरताओं का लेखापरीक्षा करता है। विभिन्न भाषाओं के लिए अन्य पैकेज प्रबंधकों का समर्थन नियमित रूप से जोड़ा जाता है।
एप्लिकेशन सर्वर कॉन्फ़िगरेशन का लेखापरीक्षा। DevAudit OpenSSH sshd, Apache httpd, MySQL/MariaDB, PostgreSQL और Nginx सर्वरों के सर्वर संस्करण और सर्वर कॉन्फ़िगरेशन का लेखापरीक्षा करता है, और कई और आ रहे हैं। कॉन्फ़िगरेशन लेखापरीक्षा Alpheus लाइब्रेरी पर आधारित है और सर्वर कॉन्फ़िगरेशन फ़ाइलों के पूर्ण सिंटैक्टिक विश्लेषण का उपयोग करके की जाती है। सर्वर कॉन्फ़िगरेशन नियम YAML टेक्स्ट फ़ाइलों में संग्रहीत किए जाते हैं और डेवलपर्स की आवश्यकताओं के अनुसार अनुकूलित किए जा सकते हैं। कई और सर्वरों और एप्लिकेशनों तथा डेटाबेस लेखापरीक्षा जैसे विश्लेषण के प्रकारों के लिए समर्थन नियमित रूप से जोड़ा जाता है।
एप्लिकेशन कॉन्फ़िगरेशन का लेखापरीक्षा। DevAudit Microsoft ASP.NET एप्लिकेशनों का लेखापरीक्षा करता है और एप्लिकेशन कॉन्फ़िगरेशन में मौजूद भेद्यताओं का पता लगाता है। एप्लिकेशन कॉन्फ़िगरेशन नियम YAML टेक्स्ट फ़ाइलों में संग्रहीत किए जाते हैं और डेवलपर्स की आवश्यकताओं के अनुसार अनुकूलित किए जा सकते हैं। Drupal और WordPress और DNN CMS जैसे एप्लिकेशनों के लिए एप्लिकेशन कॉन्फ़िगरेशन लेखापरीक्षा जल्द आ रही है।
स्टैटिक विश्लेषण द्वारा एप्लिकेशन कोड का लेखापरीक्षा। DevAudit वर्तमान में .NET CIL बाइटकोड के स्टैटिक विश्लेषण का समर्थन करता है। विश्लेषक बाहरी स्क्रिप्ट फ़ाइलों में रहते हैं और डेवलपर की आवश्यकताओं के आधार पर पूरी तरह से अनुकूलित किए जा सकते हैं। Roslyn के माध्यम से C# स्रोत कोड विश्लेषण, PHP7 स्रोत कोड और कई और भाषाओं तथा बाहरी स्टैटिक कोड विश्लेषण उपकरणों के लिए समर्थन जल्द आ रहा है।







