
 #1
सफल शोषण के बाद निष्पादित निम्न-स्तरीय कोड को बनाने और हेरफेर करने के उपकरण।
Kitploit अनुशंसित
 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457 को पुनः उत्पन्न करने वाली प्रयोगात्मक लैब: Docker हमलावर/पीड़ित कंटेनर सेट अप करती है, GDB के साथ स्टैक पते ढूँढती है, और एक msfvenom…
 jephthai/evilvm
Forth-आधारित कंपाइलर जिसे position-independent x86_64 shellcode के रूप में तैनात किया गया है, जो TCP, HTTP, ICMP, और SMB पर interactive REPL के साथ…
 rurixis/msrkit
एक ROP चेन को WRMSR प्रिमिटिव के साथ जोड़कर कर्नेल फ़ंक्शन्स को कॉल करने और BYOVD (AmdTools64.sys) के माध्यम से अहस्ताक्षरित ड्राइवर्स को मैप करने की…
 bytejmp/ms09-050
MS09-050 (CVE-2009-3103) SMBv2 srv2.sys बफ़र ओवरफ़्लो के लिए Python exploit, जिसमें vulnerability scanner, arch auto-detection, और x86/x64 reverse…
 ull0a/msrmapper
Windows x64 के लिए मैनुअल kernel driver mapper जो Lenovo के LnvMSRIO.sys में CVE-2025-8061 का दुरुपयोग करके BYOVD हमला करता है, PE64 drivers को ring…
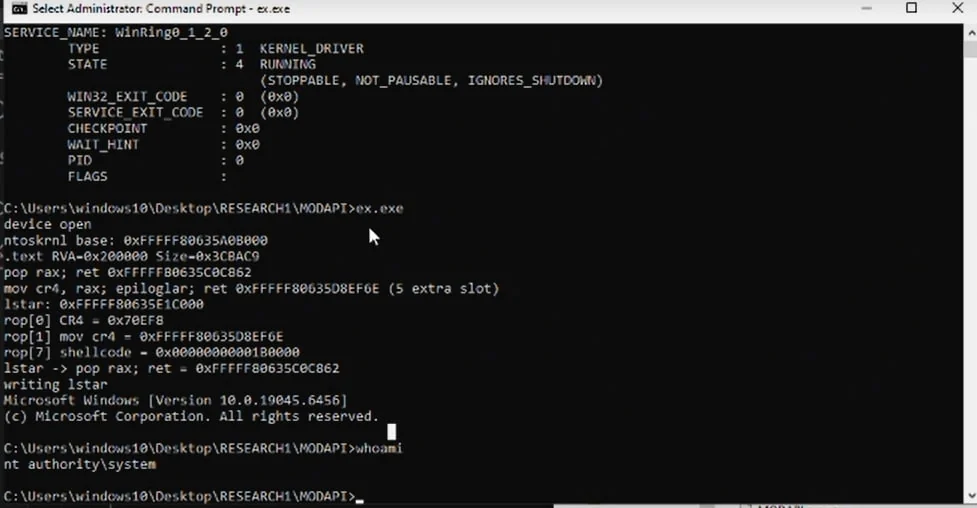 mein-0/lolmodapi
MSI Dragon Center के MODAPI.sys ड्राइवर के लिए स्थानीय विशेषाधिकार उन्नयन एक्सप्लॉइट, जो SMEP को बायपास करने और SYSTEM प्राप्त करने के लिए अनधिकृत…
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
Chrome 152 V8 exploit chaining CVE-2026-85046 and CVE-2026-87491 to corrupt the heap, forge Wasm metadata, and execute native code from the renderer.
 vanivamshi/cve-2013-2028-exploit
Docker-आधारित लैब और CVE-2013-2028 के लिए Python एक्सप्लॉइट, जो Nginx 1.3.9 chunked-parser integer overflow है, जिसमें canary recovery, mprotect, और…
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 kernel exploit for CVE-2026-43499, rt_mutex rollback bug को pselect stack overwrite के साथ जोड़कर Samsung और Pixel devices पर root…
 withsecurelabs/radare2-scripts
रैडारे2 स्क्रिप्ट्स का संग्रह मैलवेयर विश्लेषण के लिए: मेमोरी डंप से बाइनरी निकालें, PE हेडर पैच करें, और शेलकोड में हैश किए गए फ़ंक्शन इम्पोर्ट्स को…
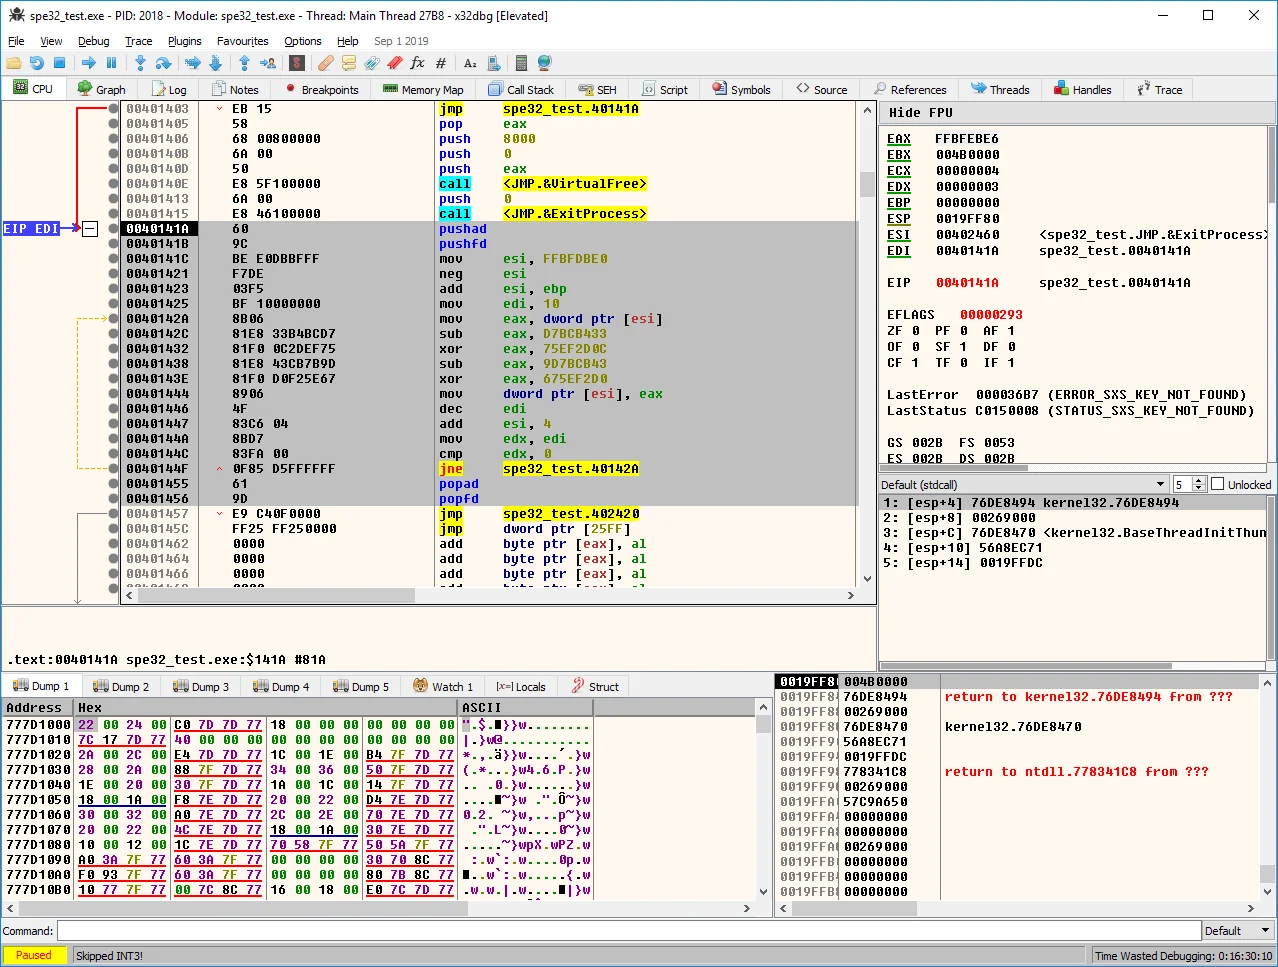 pelock/simple-polymorphic-engine-spe32
डेटा एन्क्रिप्ट करने के लिए अद्वितीय पॉलीमॉर्फिक डिक्रिप्शन कोड उत्पन्न करता है, जिसमें यादृच्छिक रूप से चयनित निर्देश और कुंजियाँ उपयोग होती हैं,…
 sudoytang/copyfail-arm64
Analysis and ARM64 reproduction of Copy Fail (CVE-2026-31431)
 openpixelsystems/c-copy-fail
CVE-2026-31431 के लिए C-आधारित एक्सप्लॉइट, Linux Kernel Crypto API में, जो aarch64 और amd64 आर्किटेक्चर को लक्षित करता है, जिसमें शेलकोड जनरेशन और…
 somecorp/copyfail-cve-2026-31431-workaround-bash
CVE-2026-31431 को कम करने के लिए एक bash वर्कअराउंड स्क्रिप्ट प्रदान करता है, जो copy.fail एक्सप्लॉइट के माध्यम से रिमोट कोड एक्ज़ीक्यूशन को रोकता…
 ccob/threadlessinject
रिमोट फ़ंक्शन हुकिंग का उपयोग करके थ्रेडलेस प्रोसेस इंजेक्शन।
 nettitude/runpe
अप्रबंधित बाइनरीज़ के लिए C# रिफ्लेक्टिव लोडर।
 mgeeky/shellcodefluctuation
एक उन्नत इन-मेमोरी इवेज़न तकनीक जो शेलकोड की मेमोरी प्रोटेक्शन को RW/NoAccess और RX के बीच बदलती रहती है तथा फिर इसकी सामग्री को एन्क्रिप्ट/डिक्रिप्ट…
 hasherezade/libpeconv
मैनुअल मैपिंग, IAT हुकिंग, मेमोरी डंपिंग, और मैलवेयर विश्लेषण तथा रिवर्स इंजीनियरिंग के लिए इम्पोर्ट्स को पुनर्निर्मित करने हेतु कस्टम PE लोडिंग और…








