tlsbollei/kittyloader
C/Assembly में इवेसिव Windows लोडर जो मेमोरी में एक एम्बेडेड पेलोड को डिक्रिप्ट करता है, PEB मॉड्यूल सूचियों को अनहुक करता है, और निष्पादन से पहले एंटी-डीबग, सैंडबॉक्स और हुक-डिटेक्शन जाँचें लागू करता है।

«शक्ति अदृश्य में छिपी है, और अदृश्य ही सब कुछ नियंत्रित करता है।»

[!CAUTION] अस्वीकरण और कानूनी सूचना
यह रिपॉज़िटरी, KittyLoader, और इससे जुड़ा सारा कोड, तकनीकें और जानकारी पूर्णतः शैक्षिक और अकादमिक अनुसंधान उद्देश्यों के लिए ही प्रदान की गई है।यह नमूना और इसकी कार्यप्रणालियाँ संबंधित साइबर सुरक्षा रक्षा संगठनों और विक्रेताओं को सक्रिय रूप से प्रकट की गई हैं। इसका उपयोग रक्षात्मक इंजीनियर सक्रिय रूप से हमले के पैटर्न पर शोध करने, पहचान क्षमताएँ विकसित करने और सुरक्षा उत्पादों को बेहतर बनाने के लिए करते हैं।
आपको इस ज्ञान और इन उपकरणों का उपयोग केवल उन सिस्टमों पर करना आवश्यक है जिनके आप स्वामी हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट, लिखित अनुमति है।
उन सिस्टमों के विरुद्ध कोई भी अनधिकृत उपयोग जिनके आप स्वामी नहीं हैं, अवैध है और सख्ती से निषिद्ध है।यह उपकरण रक्षात्मक साइबर सुरक्षा के क्षेत्र को आगे बढ़ाने के लिए बनाया गया था। लेखक, tlsbollei, कोई दायित्व नहीं स्वीकार करता है और इस सॉफ़्टवेयर के किसी भी दुरुपयोग या क्षति के लिए ज़िम्मेदार नहीं है।
इस रिपॉज़िटरी तक पहुँचकर, आप स्वीकार करते हैं कि आप समझते हैं कि इसका उद्देश्य आधुनिक मैलवेयर तकनीकों, बचाव रणनीतियों के बारे में सीखना और अंततः उनके विरुद्ध रक्षा करने की हमारी सामूहिक क्षमता को बेहतर बनाना है।
आगे बढ़कर, आप इस जानकारी का ज़िम्मेदारीपूर्वक और कानूनी रूप से उपयोग करने के लिए सहमत होते हैं।
KittyLoader C / Assembly में लिखा गया एक अत्यधिक चोरी-छिपाने वाला (evasive) लोडर है।
C रनटाइम एंट्रीपॉइंट (__scrt_common_main_seh) को कस्टम असेंबली से बदलकर प्रारंभिक निष्पादन को हाईजैक करता है।
PEB->Ldr सूचियों को ट्रैवर्स करके और अपनी मॉड्यूल प्रविष्टि (LDR_DATA_TABLE_ENTRY) को निम्नलिखित से अनलिंक करके सभी मॉड्यूल छिपाता है:
विश्लेषण-विरोधी तकनीकों की एक विस्तृत विविधता तैनात करता है, जिनमें शामिल हैं:
एम्बेडेड पेलोड विश्रामावस्था में एन्क्रिप्टेड रहता है, जिसकी कुंजी और नॉन्स रनटाइम पर एन्ट्रॉपी स्रोतों से प्राप्त किए जाते हैं: PID, TID, QPC, मेमोरी लोड, CPU जानकारी (CPUID), टिक गणना।
पसंदीदा एल्गोरिद्म ChaCha20 है, लेकिन विफलता की स्थिति में RC4 पर वापस आ जाता है, एन्क्रिप्टेड ब्लॉब को मेमोरी में कॉपी करने के बाद डिक्रिप्शन यथास्थान होता है।
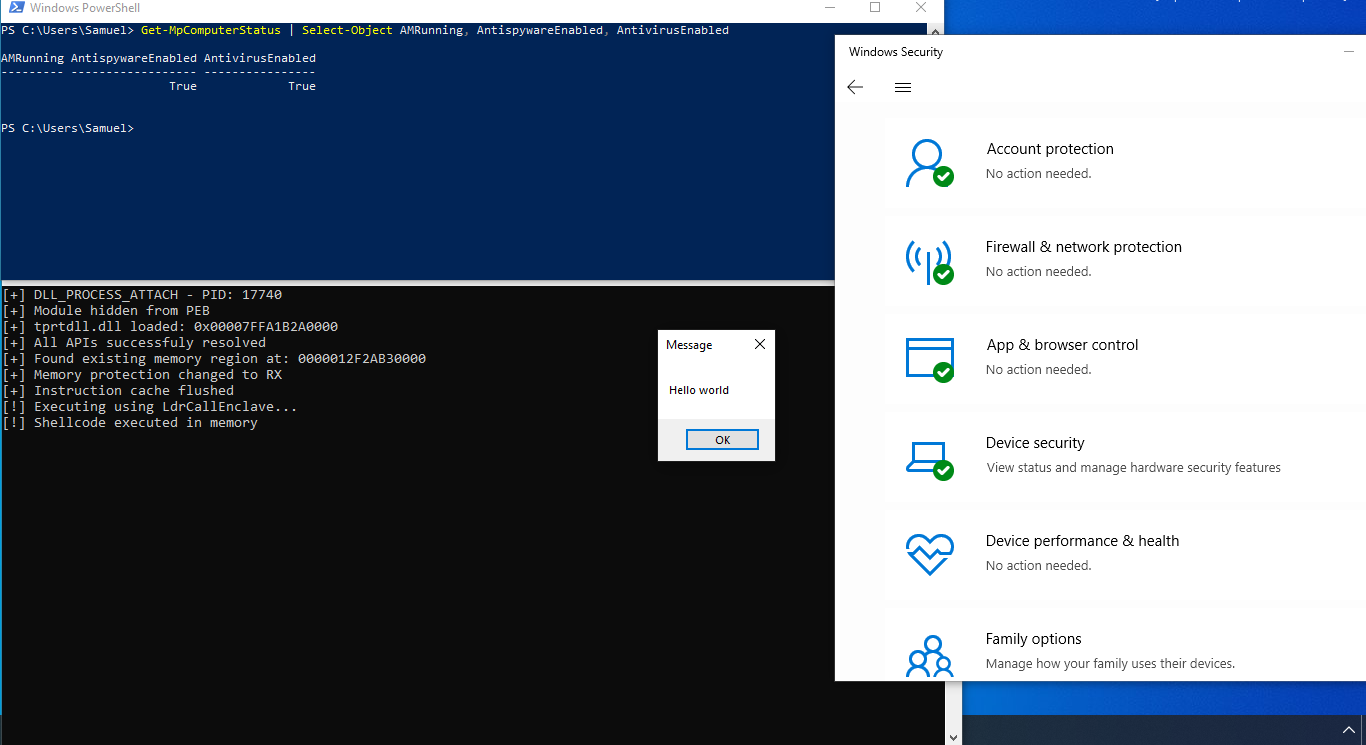
API को शुरू में tprtdll.dll के माध्यम से हल करने का प्रयास किया जाता है, जो काफी आधुनिक तकनीक है, यह GetModuleHandleW(L"tprtdll.dll") का उपयोग DONT_RESOLVE_DLL_REFERENCES के साथ करता है ताकि परिचालन पदचिह्न न्यूनतम हो।
स्कैन प्रारंभ, विलंब और आकारों को बदलने के लिए उच्च-एन्ट्रॉपी यादृच्छिकता (PID/TID/GetTickCount/__rdtsc और अधिक) का उपयोग करता है—जिससे नियतात्मक पैटर्न और सिग्नेचर मिलान कम होकर स्टैटिक विश्लेषण कमज़ोर पड़ जाता है।
(RX/RWX/RW, गैर-गार्डेड) की खोज करता है और अतिरिक्त is_region_safe() ह्यूरिस्टिक के पीछे गार्ड करता है, और निम्नलिखित करता है:
बिखरे हुए, अलग-अलग आकार के chunks में micro-jitter के साथ payload लिखता और decrypt करता है—रैखिक memory-write/decrypt heuristics और timing correlations को बाधित करता है
LdrCallEnclave के माध्यम से execute करता है, जो सामान्यतः SGX/VBS enclaves के लिए होता है; secure enclave में jump करने के बजाय, हम सामान्य (VTL0) user memory में एक मनमाने function pointer पर jump करते हैं - नवीनतम संस्करण timing camouflage और एक प्रशंसनीय execution context जोड़ता है
सावधानी से सफ़ाई करता है (I-cache flush, SecureZeroMemory, free) randomized post-execution timing के साथ—अवशेष और timeline clustering को सीमित करता है
[!NOTE] भविष्य में ठीक करने के लिए - ChaCha20 implementation bug, entry hijack ASM prologue/epilogue issues, control flow और compile hazards, और anti analysis को और अधिक शांत करना। यदि LdrCallEnclave विफल हो तो fallbacks जोड़ें, और अधिक स्थिर key derivation लागू करें। या बस इसे स्वयं ठीक कर लें!