

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
रिवर्स इंजीनियरिंग — पृष्ठ 9 | Kitploit
श्रेणियाँ

रिवर्स इंजीनियरिंग

दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k1घं 51मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k7 दिन पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k20घं 38मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k2 दिन पहले
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k5 दिन पहले
angr preview#7

angr

GitHubangr/angr
9.0k2 दिन पहले
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k9 महीने पहले
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k10घं 42मि पहले
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k4 महीने पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1931 परिणाम
SIP2Shell preview

SIP2Shell

GitHubdeathshotxd/sip2shell

FreeSWITCH को एक SIP टेक्स्ट संदेश, और आप कमांड चला रहे हैं। CVE-2026-116779 के लिए एक्सप्लॉइट, स्कैनर और एक वास्तविक भेद्य/पैच किया गया Docker लैब।

vulnerability-scannersexploitationreverse-engineering+6
295 दिन पहले
Enigma preview

Enigma

GitHubbunnybuzz/enigma

नेटिव C++ रिवर्स-इंजीनियरिंग इंजन जिसमें PE/ELF बाइनरी के लिए डिसअसेंबली, डीकंपाइलेशन और विश्लेषण पाइपलाइन शामिल है, जिसमें इंटरैक्टिव GUI और…

static-analysisreverse-engineeringdebuggers+3
665 दिन पहले
MemProcFS preview

MemProcFS

GitHubufrisk/memprocfs

MemProcFS

memory-forensicsreverse-engineeringforensics+5
4.2k5 दिन पहले
rtl_433 preview

rtl_433

GitHubmerbanan/rtl_433

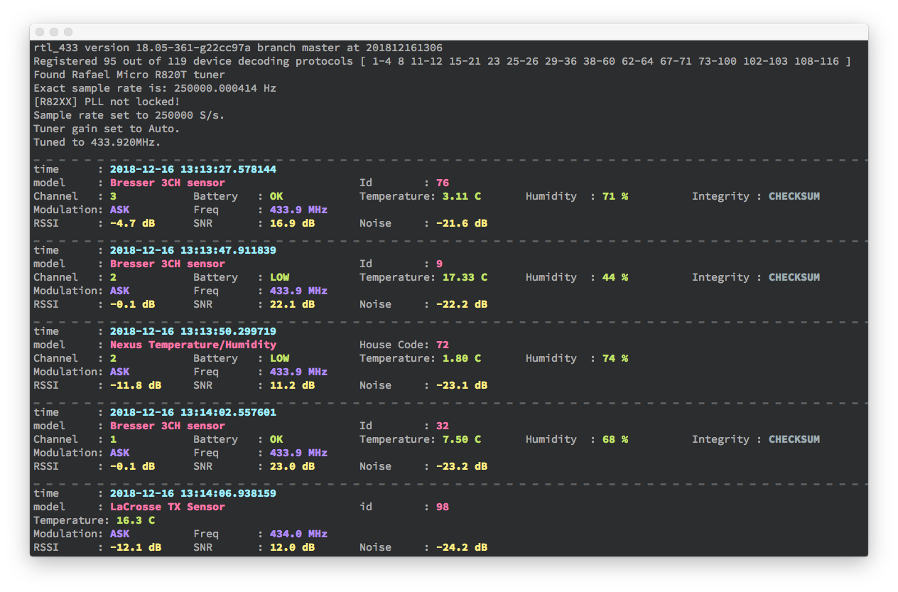
ISM बैंड (और अन्य आवृत्तियों) पर उपकरणों से रेडियो संचरण को डिकोड करने का प्रोग्राम

reverse-engineeringinformation-gatheringwireless-security+1
7.6k5 दिन पहले
RESX preview

RESX

GitHubryftenius/resx

विशेषीकृत Windows रिवर्स इंजीनियरिंग और बाइनरी विश्लेषण टूलकिट | API डीऑब्फस्केशन, कॉल ग्राफ़, कर्नेल ड्राइवर और IOCTL विश्लेषण

static-analysisvulnerability-analysisreverse-engineering+4
106 दिन पहले
seer preview

seer

GitHubepasveer/seer

Seer - gdb के लिए एक GUI फ्रंटएंड

static-analysisdynamic-analysis-sandboxingmemory-forensics+3
3.4k6 दिन पहले
reverse-skill preview

reverse-skill

GitHubzhaoxuya520/reverse-skill

AI-powered skill router pack for reverse engineering, penetration testing, and security research. Routes AI agents to correct methodologies and…

exploitationreverse-engineeringweb-security+8
23.7k6 दिन पहले
jailbreak preview

jailbreak

GitHubahmedboin/jailbreak

सॉफ़्टवेयर का विश्लेषण करने और पैच को फिर से बनाने के लिए रिवर्स इंजीनियरिंग प्लेबुक, गाइड और शोध नोट्स की डोमेन-आधारित लाइब्रेरी, जिसमें प्रत्येक…

general-purpose-utilitiesreverse-engineeringbinary-analysis+4
36 दिन पहले
decomp.anything preview

decomp.anything

GitHubgiveen/decomp.anything

decomp.wtf फ़ोर्क: Windows PE मिलान, MinGW/clang-cl टूलचेन, और एक वैकल्पिक REA MCP ब्रिज

android-securitystatic-analysisdynamic-code-analysis+7
966 दिन पहले
Apktool preview

Apktool

GitHubibotpeaches/apktool

एंड्रॉइड apk फ़ाइलों के रिवर्स इंजीनियरिंग के लिए एक उपकरण

android-securitymobile-app-pentestingreverse-engineering+4
25.3k6 दिन पहले
MaldocTrace preview

MaldocTrace

GitHubdebugactiveprocess/maldoctrace

Defensive Office macro analyzer that extracts VBA and XLM, deobfuscates strings, and emulates macros in a simulated sandbox to recover commands,…

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+6
146 दिन पहले
ph4ntom-vitrum preview

ph4ntom-vitrum

GitHubph4ntom-rev/ph4ntom-vitrum

Telegram, AI एजेंट्स (Antigravity / Local Ollama / OpenCode), और ph4ntom-ida-bridge के माध्यम से IDA Pro 9.5 के लिए इन-विट्रो स्टैटिक मैलवेयर…

defensive-toolsosintstatic-analysis+8
6 दिन पहले
tvm-recover preview

tvm-recover

GitHubneurosaki987/tvm-recover

Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…

static-analysiscode-analysisdynamic-code-analysis+5
846 दिन पहले
samsung_tizen_tv_root preview

samsung_tizen_tv_root

GitHubcommit-regrets/samsung_tizen_tv_root

शोध टूलकिट जो Chromium WasmGC RCE और V4L2 physmap मनमाने भौतिक मेमोरी एक्सेस के माध्यम से Samsung Tizen 9 TV को रूट करता है, जिसमें बूट पर स्थायी…

embedded-systems-securityprivilege-escalationmemory-forensics+8
296 दिन पहले
awesome-android-security preview

awesome-android-security

GitHubsaeidshirazi/awesome-android-security

पेंटेस्टर्स और बग हंटर्स के लिए Android सुरक्षा सामग्री और संसाधनों की एक चुनिंदा सूची

android-securitystatic-analysismobile-app-pentesting+6
2.0k6 दिन पहले
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

एक Android मैलवेयर विश्लेषण उपकरण जो क्रिप्टोग्राफी, फ़ाइल सिस्टम, डेटाबेस, नेटवर्क संचार और प्रक्रिया संचालन में एप्लिकेशन व्यवहार में हुक करके…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
107 दिन पहले
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.

defensive-toolsembedded-systems-securityvulnerability-scanners+6
157 दिन पहले
rbpf preview

rbpf

GitHubqmonnet/rbpf

eBPF प्रोग्राम्स के लिए Rust वर्चुअल मशीन और JIT कंपाइलर

embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.1k7 दिन पहले
पिछला1…8910…100अगला








