 bunnybuzz/enigma
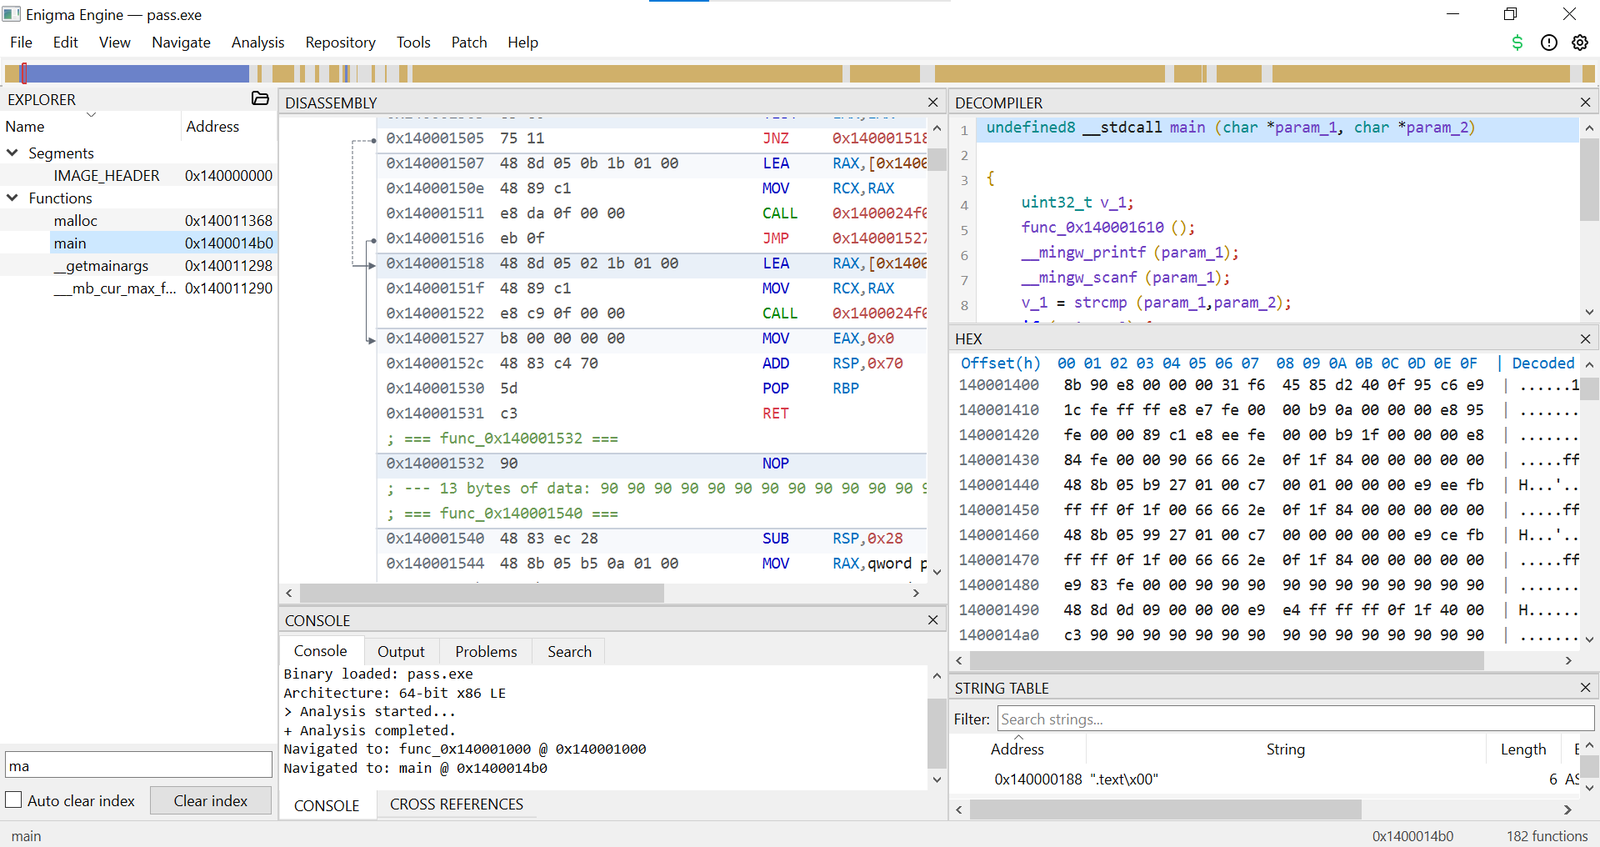
नेटिव C++ रिवर्स-इंजीनियरिंग इंजन जिसमें PE/ELF बाइनरी के लिए डिसअसेंबली, डीकंपाइलेशन और विश्लेषण पाइपलाइन शामिल है, जिसमें इंटरैक्टिव GUI और Ghidra-संगत डीकंपाइलर की सुविधा है।

Ghidra की विश्लेषण पाइपलाइन से प्रेरित एक नेटिव C++ रिवर्स-इंजीनियरिंग इंजन।
Enigma JVM निर्भरता को हटाता है और एक स्टैंडअलोन विश्लेषण कोर प्रदान करता है जिसे एम्बेड, विस्तारित और सीधे नेटिव टूल्स और AI सिस्टम के साथ एकीकृत किया जा सकता है।
Enigma सक्रिय विकास के अधीन है और इसमें पहले से ही एक कार्यात्मक एंड-टू-एंड विश्लेषण पाइपलाइन है।
.gzf/.rep आयात पथhalt_baddata)कोर पाइपलाइन स्थिर है (78/78 CTest सूट हरे हैं), और वर्तमान कार्य फ़ीचर कवरेज का विस्तार करने, इंजन/GUI एकीकरण में सुधार करने, और Ghidra 12.1.3 पैरिटी परीक्षण के दौरान पहचानी गई शेष क्षमता अंतरालों को भरने पर केंद्रित है।
Binary (PE / ELF / Mach-O / COFF)
        │
        ▼
Binary Loader
        │
        ▼
Capstone + SLEIGH Disassembly
        │
        ▼
Pcode / Decompiler Engine
        │
        ▼
Analysis Pipeline
        │
        ├── Function Detection
        ├── Type Recovery
        ├── Symbols
        ├── References
        └── Other Analyses
        │
        ▼
Program Model
        │
        ├── Functions
        ├── Symbols
        ├── Types
        ├── Memory
        └── References
        │
        ▼
Storage
        │
        ├── FlatBuffers snapshots
        ├── LMDB index
        └── Git-like commits / branches
        │
        ▼
Qt GUI
        │
        ├── Disassembly
        ├── Decompiler
        ├── Hex View
        ├── CFG / Call Graph
        └── Explorers
| घटक | स्रोत |
|---|---|
| डीकंपाइलर इंजन | Ghidra नेटिव C++ डीकंपाइलर लाइब्रेरी |
| Sleigh प्रोसेसर विनिर्देश | Ghidra |
| प्रोग्राम मॉडल | नेटिव Enigma C++ कार्यान्वयन |
| टाइप और मेमोरी सिस्टम | नेटिव Enigma C++ कार्यान्वयन |
| विश्लेषण पाइपलाइन | नेटिव Enigma C++ कार्यान्वयन |
| फ़ंक्शन पहचान | नेटिव Enigma कार्यान्वयन |
| बाइनरी लोडर | नेटिव Enigma कार्यान्वयन (PE/ELF/Mach-O/COFF) |
| स्टोरेज | नेटिव Enigma कार्यान्वयन |
| GUI | नेटिव Qt6 कार्यान्वयन |
Enigma Ghidra घटकों का उपयोग वहाँ करता है जहाँ वे आवश्यक निम्न-स्तरीय विश्लेषण तकनीक प्रदान करते हैं, जबकि आसपास की इंजन आर्किटेक्चर को C++ में नेटिव रूप से कार्यान्वित किया गया है।
flatcgit clone https://github.com/adam-040/Enigma.git
cd Enigma/Enigma-Engine
cmake -B build -G Ninja -DCMAKE_BUILD_TYPE=Release
cmake --build build
ctest --test-dir build --output-on-failure
Enigma अब केवल एक प्रोटोटाइप विश्लेषण कोर नहीं है। नेटिव पाइपलाइन, स्टोरेज लेयर, विश्लेषण प्रणालियाँ और GUI कार्यात्मक हैं (78/78 CTest सूट हरे हैं)।
वर्तमान विकास इंजन की क्षमताओं का विस्तार करने और बैकएंड में पहले से मौजूद कार्यक्षमता को GUI से जोड़ने पर केंद्रित है, साथ ही Ghidra 12.1.3 डिसअसेम्बलर/डीकंपाइलर समानता ऑडिट के दौरान पहचाने गए शेष अंतरालों को बंद करने पर (देखें PLAN/)।
यह परियोजना Apache License 2.0 के अंतर्गत लाइसेंस प्राप्त है।
Enigma द्वारा उपयोग किए जाने वाले तृतीय-पक्ष घटक अपने संबंधित लाइसेंसों के अधीन रहते हैं।
