
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 b4rtik/redpeanut
RedPeanut एक छोटा RAT है जो .Net Core 2 में विकसित किया गया है और इसका एजेंट .Net 3.5 / 4.0 में है।
 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash को एक named pipe में भेजकर token Impersonation करना।
 0xmr007/lab4purplesec
Lab4PurpleSec एक मॉड्यूलर पर्पल टीम होमलैब है जो एक कमजोर Active Directory वातावरण (GOAD), एक Docker-आधारित वेब DMZ, pfSense + Suricata, और Wazuh…
 neomaster831/kurasagi
Windows 11 24H2-25H2 रनटाइम PatchGuard बायपास
 oldkingcone/slopshell
आपको केवल एक PHP वेबशेल चाहिए।
 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) शेयरों पर HTTP(s) के माध्यम से संग्रहीत दिलचस्प फ़ाइलें खोजें
 abhishekkr/n00brat
POSiX (Linux/Unix) सिस्टम के लिए रिमोट एडमिनिस्ट्रेशन टूलकिट (या ट्रोजन) जो एक वेब सेवा के रूप में काम करता है
 longwayhomie/polyengine
PolyEngine एक एवेसिव PE पैकर है जिसे CTF चुनौतियों और निम्न-स्तरीय Windows सुरक्षा शिक्षा के लिए डिज़ाइन किया गया है। यह इन-मेमोरी निष्पादन और…
 trufflesecurity/of-cors
टाइपोस्क्वाटिंग डोमेन और ब्राउज़र सेवा वर्कर्स का उपयोग करके बग बाउंटी लक्ष्यों के आंतरिक नेटवर्क की जांच करने के लिए स्वचालित CORS गलत कॉन्फ़िगरेशन…
 henkru/cs-token-vault
इन-मेमोरी टोकन वॉल्ट BOF फॉर Cobalt Strike
 primait/nuvola
ग्राफ-आधारित AWS सुरक्षा विश्लेषण उपकरण जो क्लाउड कॉन्फ़िगरेशन डंप करता है, गलत कॉन्फ़िगरेशन का पता लगाता है, और एक्सटेंसिबल YAML नियमों के साथ Neo4j…
 kyxiaxiang/360wfp_exploit
BYOVD: EDR/XDR नेटवर्क कनेक्शन को ब्लॉक करने के लिए 360 WFP ड्राइवर का उपयोग करें।
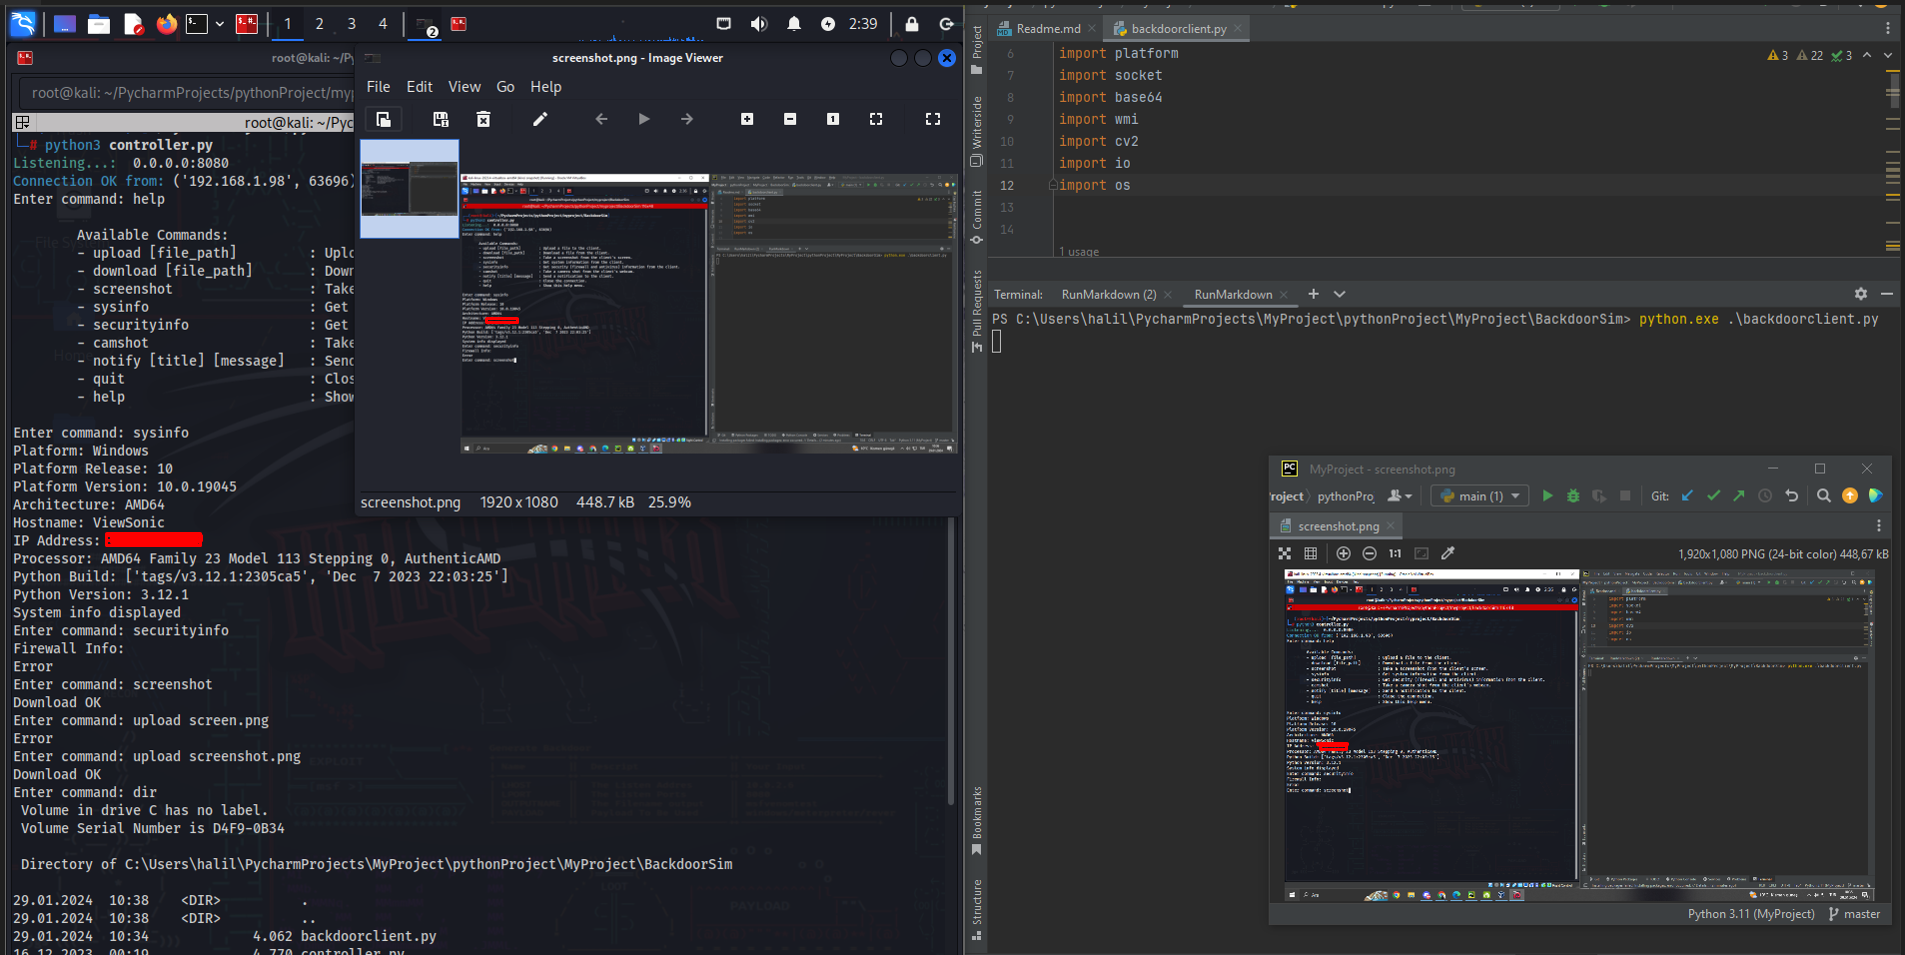 halildeniz/backdoorsim
RAT अवधारणाओं को सीखने के लिए शैक्षिक दूरस्थ प्रशासन उपकरण, जिसमें फ़ाइल स्थानांतरण, स्क्रीनशॉट कैप्चर, सिस्टम मॉनिटरिंग और क्लाइंट-सर्वर आर्किटेक्चर…
 plackyhacker/cmdlinespoofer
C# से नया प्रोसेस स्पॉन करते समय कमांड लाइन को कैसे स्पूफ करें।
 404tk/cloudtoolkit
प्राधिकृत क्लाउड विरोधी सिमुलेशन और सत्यापन टूलकिट
 carmaa/nacker
Nacker एक उपकरण है जो वायर्ड LAN पर 802.1x Network Access Control (NAC) को दरकिनार करने के लिए है। Nacker आपके सबनेट पर किसी भी गैर-802.1x कॉन्फ़िगर…
 nmht3t/rawhive
एक Cobalt Strike BOF जो कच्चे NTFS वॉल्यूम से चयनित Windows registry hives को सीधे निकालता है, NTFS मेटाडेटा को पार्स करके और फ़ाइल डेटा को सीधे…
 codextf2/pyhmmm
हैवॉक C2 के कस्टम एजेंट इंटरफ़ेस को प्रदर्शित करने के लिए सरल PoC पायथन एजेंट। परिचालन रूप से सुरक्षित या स्थिर नहीं है। ट्यूटोरियल नमूने के रूप में…








