
 badsectorlabs/sccm-http-looter
(System Center) Configuration Manager (SCCM/CM) शेयरों पर HTTP(s) के माध्यम से संग्रहीत दिलचस्प फ़ाइलें खोजें

SCCM वितरण बिंदु (DPs) वे सर्वर हैं जिनका उपयोग Microsoft SCCM द्वारा सॉफ़्टवेयर इंस्टॉल, पैच, स्क्रिप्ट डिप्लॉयमेंट आदि में उपयोग होने वाली सभी फाइलों को होस्ट करने के लिए किया जाता है। डिफ़ॉल्ट रूप से, ये सर्वर SMB (TCP/445) और HTTP/S (TCP/80 और/या TCP/443) के माध्यम से एक्सेस की अनुमति देते हैं और किसी प्रकार के Windows प्रमाणीकरण (अर्थात NTLM) की आवश्यकता होती है।
वर्तमान SCCM DP लूटिंग टूल फाइलों को इकट्ठा करने के लिए SMB शेयरों को ब्राउज़ करने की क्षमता पर निर्भर करते हैं।
हालाँकि, किसी संगठन के लिए आंतरिक नेटवर्क पर सर्वरों तक इनबाउंड SMB एक्सेस को सीमित करना असामान्य नहीं है, और इंटरनेट से इनबाउंड SMB एक्सेस को रोकना मानक अभ्यास है। दूसरी ओर HTTP/S एक्सेस आमतौर पर आंतरिक नेटवर्क पर प्रतिबंधित नहीं होती है, और अक्सर इंटरनेट से अनुमति दी जाती है। यह एक हमलावर के लिए एक अवसर प्रस्तुत करता है यदि SCCM DP से HTTP/S के माध्यम से फाइलें प्राप्त करने का कोई तरीका हो।
SMB टूल SCCMContentLib$ शेयर के DataLib फ़ोल्डर को सूचीबद्ध करके उन <filename.ext>.INI फाइलों को खोजने के लिए काम करते हैं जिनमें फाइल का हैश होता है। फिर वे वास्तविक फाइल को FileLib/<hash[0:4]>/<hash> पर पा सकते हैं। यह इसलिए काम करता है क्योंकि शेयर तक पहुंच के साथ, आप DataLib फ़ोल्डर की सभी फाइलों को सूचीबद्ध कर सकते हैं।
HTTP/S का उपयोग करते हुए, चीजें अलग हैं। http://<SCCM DP>/SMS_DP_SMSPKG$/Datalib पर ब्राउज़ करने पर क्रमांकित फाइलों और INIs की एक डायरेक्टरी लिस्टिंग दिखाई देती है।
विभिन्न कारणों से (जैसे गति), ये वितरण बिंदु अनाम पहुंच की अनुमति देने के लिए कॉन्फ़िगर किए जा सकते हैं।
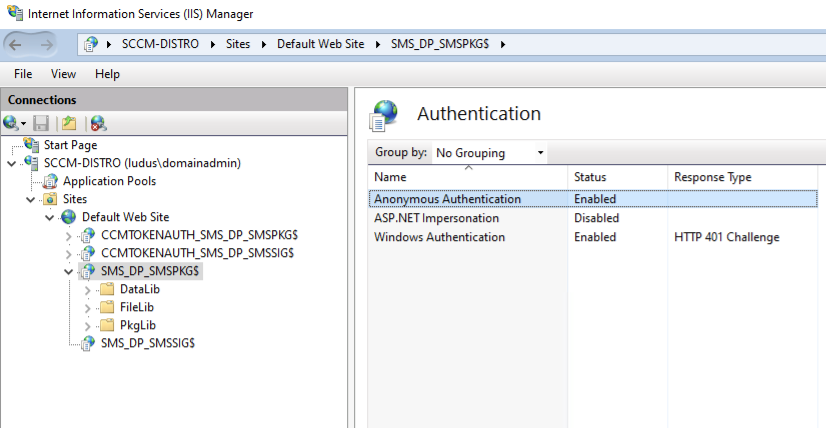
हालाँकि, गैर-INI लिंक पर नेविगेट करने से केवल वही पेज दिखता है, जो सीधे एक्सेस की जाने वाली फाइलों की संख्या को Datalib की "रूट" डायरेक्टरी में मौजूद लोगों तक सीमित कर देता है, क्योंकि डायरेक्टरी के लिए INI फाइलों से निकाले गए हैश का उपयोग FileLib में डायरेक्टरी खोजने के लिए नहीं किया जा सकता है, क्योंकि यह केवल वास्तविक फाइलों को संग्रहीत करता है।
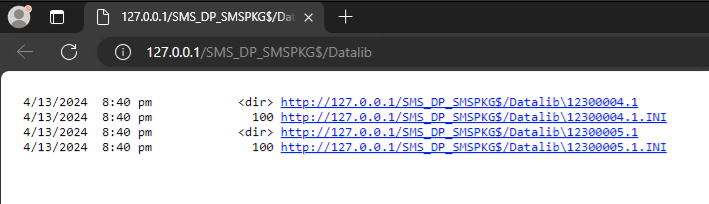
हालाँकि, http://<SCCM DP>/SMS_DP_SMSPKG$/ रूट से सीधे डायरेक्टरी नाम पर ब्राउज़ करने से उस डायरेक्टरी की फाइलें दिखेंगी, जिन्हें सीधे डाउनलोड किया जा सकता है।

sccm-http-looter सामान्य रूप से इसी तरह काम करता है। यह डायरेक्टरी के लिए Datalib डायरेक्टरी लिस्टिंग को पार्स करता है, फिर उनका अनुरोध करता है और किसी भी फाइल के लिए प्रत्येक को पार्स करता है, इससे पहले कि उपयोगकर्ता द्वारा निर्दिष्ट अनुमति सूची में मौजूद एक्सटेंशन वाली किसी भी फाइल को डाउनलोड करता है।
ऐसे मामले में जहां अनाम पहुंच सक्षम है लेकिन http://<SCCM DP>/SMS_DP_SMSPKG$/ रूट से डायरेक्टरी के लिए डायरेक्टरी लिस्टिंग अक्षम है, वहां फाइलों को पुनर्प्राप्त करने की एक दूसरी तकनीक है जिसे -use-signature-method के साथ टूल चलाकर उपयोग किया जा सकता है। इस मोड में टूल निम्न कार्य करता है:
http://<SCCM DP>/SMS_DP_SMSPKG$/Datalib से डाउनलोड करता हैhttp://<SCCM DP>/SMS_DP_SMSSIG$/<filename>.tar से डाउनलोड करता है, जहाँ <filename> Datalib पेज के किसी भी href का अंतिम तत्व है (यानी 12300005.1)http://<SCCM DP>/SMS_DP_SMSPKG$/Datalib/<filename>/<extracted filename>.INI से डाउनलोड करता हैhttp://<SCCM DP>/SMS_DP_SMSPKG$/Filelib/<hash[0:4]>/<hash> से डाउनलोड करता है और सिग्नेचर फ़ाइल में निर्दिष्ट सही फ़ाइल नाम में बदल देता है।सिग्नेचर फ़ाइलें .tar फाइलें हैं लेकिन वास्तविक tar नहीं हैं। उनमें बाइट स्ट्रिंग 0x18, 0x00, 0x00, 0x00, 0x01, 0x00, 0x01, 0x00, 0x01, 0x00, 0x01 से 512 बाइट पहले फ़ाइलनाम होते हैं जैसा कि नीचे दिखाया गया है।

टूल इस बाइट स्ट्रिंग को खोजता है और सिग्नेचर फाइलों से सभी फ़ाइल नाम निकालता है।






